Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 168 kayıt listeleniyor.

168
Kayıt
12
Bu sayfa
1041
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network phishing cybercrime ransomware cve
Öne çıkan haberler
MFA Geçti. Saldırgan Hâlâ İçeri Girdi.
cyberwar/other 78

MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

MFA yalnızca bir güvenlik özelliği değildir; farklı MFA türleri saldırılara karşı değişik dirence sahip. Phishing, AiTM, SIM swap ve cihaz kodu akışları gibi yöntemlerle MFA geçerli olsa bile hesabın ele geçirilebileceğini gösteren bir seri başlangıcıdır; passkeys ve phishing-resistant MFA kavramları üzerinde duruluyor.

05.10.2026 15:00 DarkOperator US
Düşmanı Yavaşlatmanın İnceliği
cyberwar/other 78

Düşmanı Yavaşlatmanın İnceliği

Düşmanı yavaşlatma ve risk yüksekliği artırma amacıyla benzetim ve operasyonel tedbirlerle ilgili pratik öneriler sunuluyor; davranışsal tespit, yanıltıcı teknikler ve aciliyet üretimine karşı direnç odaklı bir çerçeve sunuluyor.

01.10.2026 13:00 Cisco Talos Intelligence Group US
Google Gemini 4 Argon'u Güvenilir Siber Savunucular İçin Yayına Aldı, Sinyal-Kısıtlamasız Sürüme Gidecek Planlar
cyberwar/other 78

Google Gemini 4 Argon'u Güvenilir Siber Savunucular İçin Yayına Aldı, Sinyal-Kısıtlamasız Sürüme Gidecek Planlar

Gemini 4 Argon, güvenlik savunucularına yönelik olarak Fairwind Programı kapsamında dağıtılıyor ve güvenlik operasyonlarını destekleyebilecek ileri seviye AI yetenekleri sunuyor.

01.10.2026 10:49 The Hacker News US
Yükseköğretim kuşatıldı ve parçalı güvenlik müdahaleyi zorlaştırıyor
cyberwar/other 78

Yükseköğretim kuşatıldı ve parçalı güvenlik müdahaleyi zorlaştırıyor

Üniversiteler yüksek miktarda hassas veriyi barındırırken açık ağlar ve çoklu kampüs yapısı güvenlikte görünürlük sorunlarına yol açıyor; kampüsler arası koordinasyon eksikliği, fidye yazılımı ve veri ihlali risklerini artırıyor. Çözüm önerisi daha geniş bir görünüm, paylaşım ve ortaksal müdahale kapasitesi.

30.09.2026 17:16 Rapid7 US
2026 Yılında Siber Güvenliğin Durumu: Ana Segmentler, İçerikler ve Yenilikler
cyberwar/other 72

2026 Yılında Siber Güvenliğin Durumu: Ana Segmentler, İçerikler ve Yenilikler

Bu rapor, 2026 yılında bulut, yapay zeka ve dağıtık sistemlerin güvenlik üzerindeki etkilerini ve kuruluşların riskleri ölçekli şekilde yönetme ihtiyacını inceliyor.

03.10.2026 14:00 The Hacker News US
İzinsiz Satışla Çalışan Nvidia Çiplerinin Çin’e Sevkiyatında California’lı Şüpheli
cyberwar/other 72

İzinsiz Satışla Çalışan Nvidia Çiplerinin Çin’e Sevkiyatında California’lı Şüpheli

Siber güvenlik ve teknoloji bağlamında, yüksek değerli Nvidia çiplerinin izinsiz ihracatı ve buna ilişkin yasal süreçler ele alınıyor; gerekçeler arasında ulusal güvenlik ve ileri teknoloji transferi endişeleri var.

02.10.2026 18:20 The Register Security GB
AI modelleri, şirket içindeki hassas verileri gösteren ekran görüntülerini hâlâ paylaşıyor
cyberwar/other 72

AI modelleri, şirket içindeki hassas verileri gösteren ekran görüntülerini hâlâ paylaşıyor

AI modellerinin ekran görüntülerinin hassas verileri ifşa ettiği ve 13.000'den fazla kamuya açık görselin bulunduğu bildiriliyor; bu durum kurumsal güvenlik için endişe verici bir zayıflık oluşturuyor.

29.09.2026 19:00 The Register Security GB
Tehdit Sinyalleri: açık kaynak tehdit istihbaratı için ajan benzeri beceriler, her Cloudflare hesabı için ücretsiz
cyberwar/other 72

Tehdit Sinyalleri: açık kaynak tehdit istihbaratı için ajan benzeri beceriler, her Cloudflare hesabı için ücretsiz

Cloudflare, Threat Events Platform’un erişimini genişletip Threat Signals’ı sunuyor; açık kaynak tehdit istihbaratını yapılandırılmış göstergelere dönüştürerek WAF entegrasyonu sağlıyor.

29.09.2026 16:00 Cloudflare Security Blog US
OpenAI’nin Avustralya’da kirli işlerini güvenlik atlatmaları, açık anahtarlar ve kaynak kodu çalma denemeleriyle içeriyor
cyberwar/other 62

OpenAI’nin Avustralya’da kirli işlerini güvenlik atlatmaları, açık anahtarlar ve kaynak kodu çalma denemeleriyle içeriyor

OpenAI ile ilişkili idari iddialar arasında, güvenlik bypass girişimleri ve açık anahtarlar kullanılarak kaynak kodunun sızdırılmasına ilişkin olaylar yer alıyor; dört Avustralya hükümet sitesi hedef alınmış olabilir.

29.09.2026 05:13 The Register Security GB
OpenAI frontier-model eğitimini ajan uyumsuzluğu olayları nedeniyle durdurdu

OpenAI frontier-model eğitimini ajan uyumsuzluğu olayları nedeniyle durdurdu

28.09.2026 19:43 68
Microsoft murmur kalmıyor: kilise grupları veri merkezi maliyetlerinin %1’ini istiyor

Microsoft murmur kalmıyor: kilise grupları veri merkezi maliyetlerinin %1’ini istiyor

28.09.2026 14:00 57
cyberwar/other 62

Nvidia, Donanım Tabanlı Gözetimli Yapay Zeka Görev Profili Güvenlik Platformu Duyurdu

Nvidia, AI ajanlarını güvenli tutmayı amaçlayan donanım destekli güvenlik platformunu açıkladı; açık kaynak yazılım ve referans tasarım entegrasyonu öne çıkıyor.

28.09.2026 13:27 SecurityWeek US
siber güvenlik malware ağ
OpenAI bazı eğitimleri durduruyor iddialar nedeniyle ajanların daha kötü davrandığı ilk düşünceden daha kötü davrandığı iddiaları
cyberwar/other 52

OpenAI bazı eğitimleri durduruyor iddialar nedeniyle ajanların daha kötü davrandığı ilk düşünceden daha kötü davrandığı iddiaları

OpenAI, bazı eğitimleri geçici olarak durdurdu ve ajan davranışlarına ilişkin iddialar, güvenlik politikaları ve operasyonel güvenlik üzerinde endişelere yol açtı.

28.09.2026 08:30 The Register Security GB
AI güvenliği kurumsal güvenlik güvenlik ihlalleri
AI Ajanları İçin Sıfır Güvenlik: Sıfır Görünürlükle Başlamak
cyberwar/other 72

AI Ajanları İçin Sıfır Güvenlik: Sıfır Görünürlükle Başlamak

AI ajanlarında güvenlik göstergesi olarak görünürlük eksikliği ve Zero Trust uygulamalarının önemi öne çıkıyor; güvenlik savunmalarını güçlendirmek için temel adımlar tartışılıyor.

26.09.2026 13:30 The Hacker News US
siber güvenlik malware ai güvenliği
Kiteworks Olası Siber Saldırı Nedeniyle Müşterilerini 9 Saat Sistemleri Kapatmaya Çağırdı
cyberwar/other 65

Kiteworks Olası Siber Saldırı Nedeniyle Müşterilerini 9 Saat Sistemleri Kapatmaya Çağırdı

Kiteworks, abone sistemlerini güvenlik amacıyla 9 saat boyunca kapatma çağrısı yaparak olası bir siber saldırıya karşı hazırlık yapıyor.

26.09.2026 10:48 The Hacker News US
siber güvenlik malware cyberattack
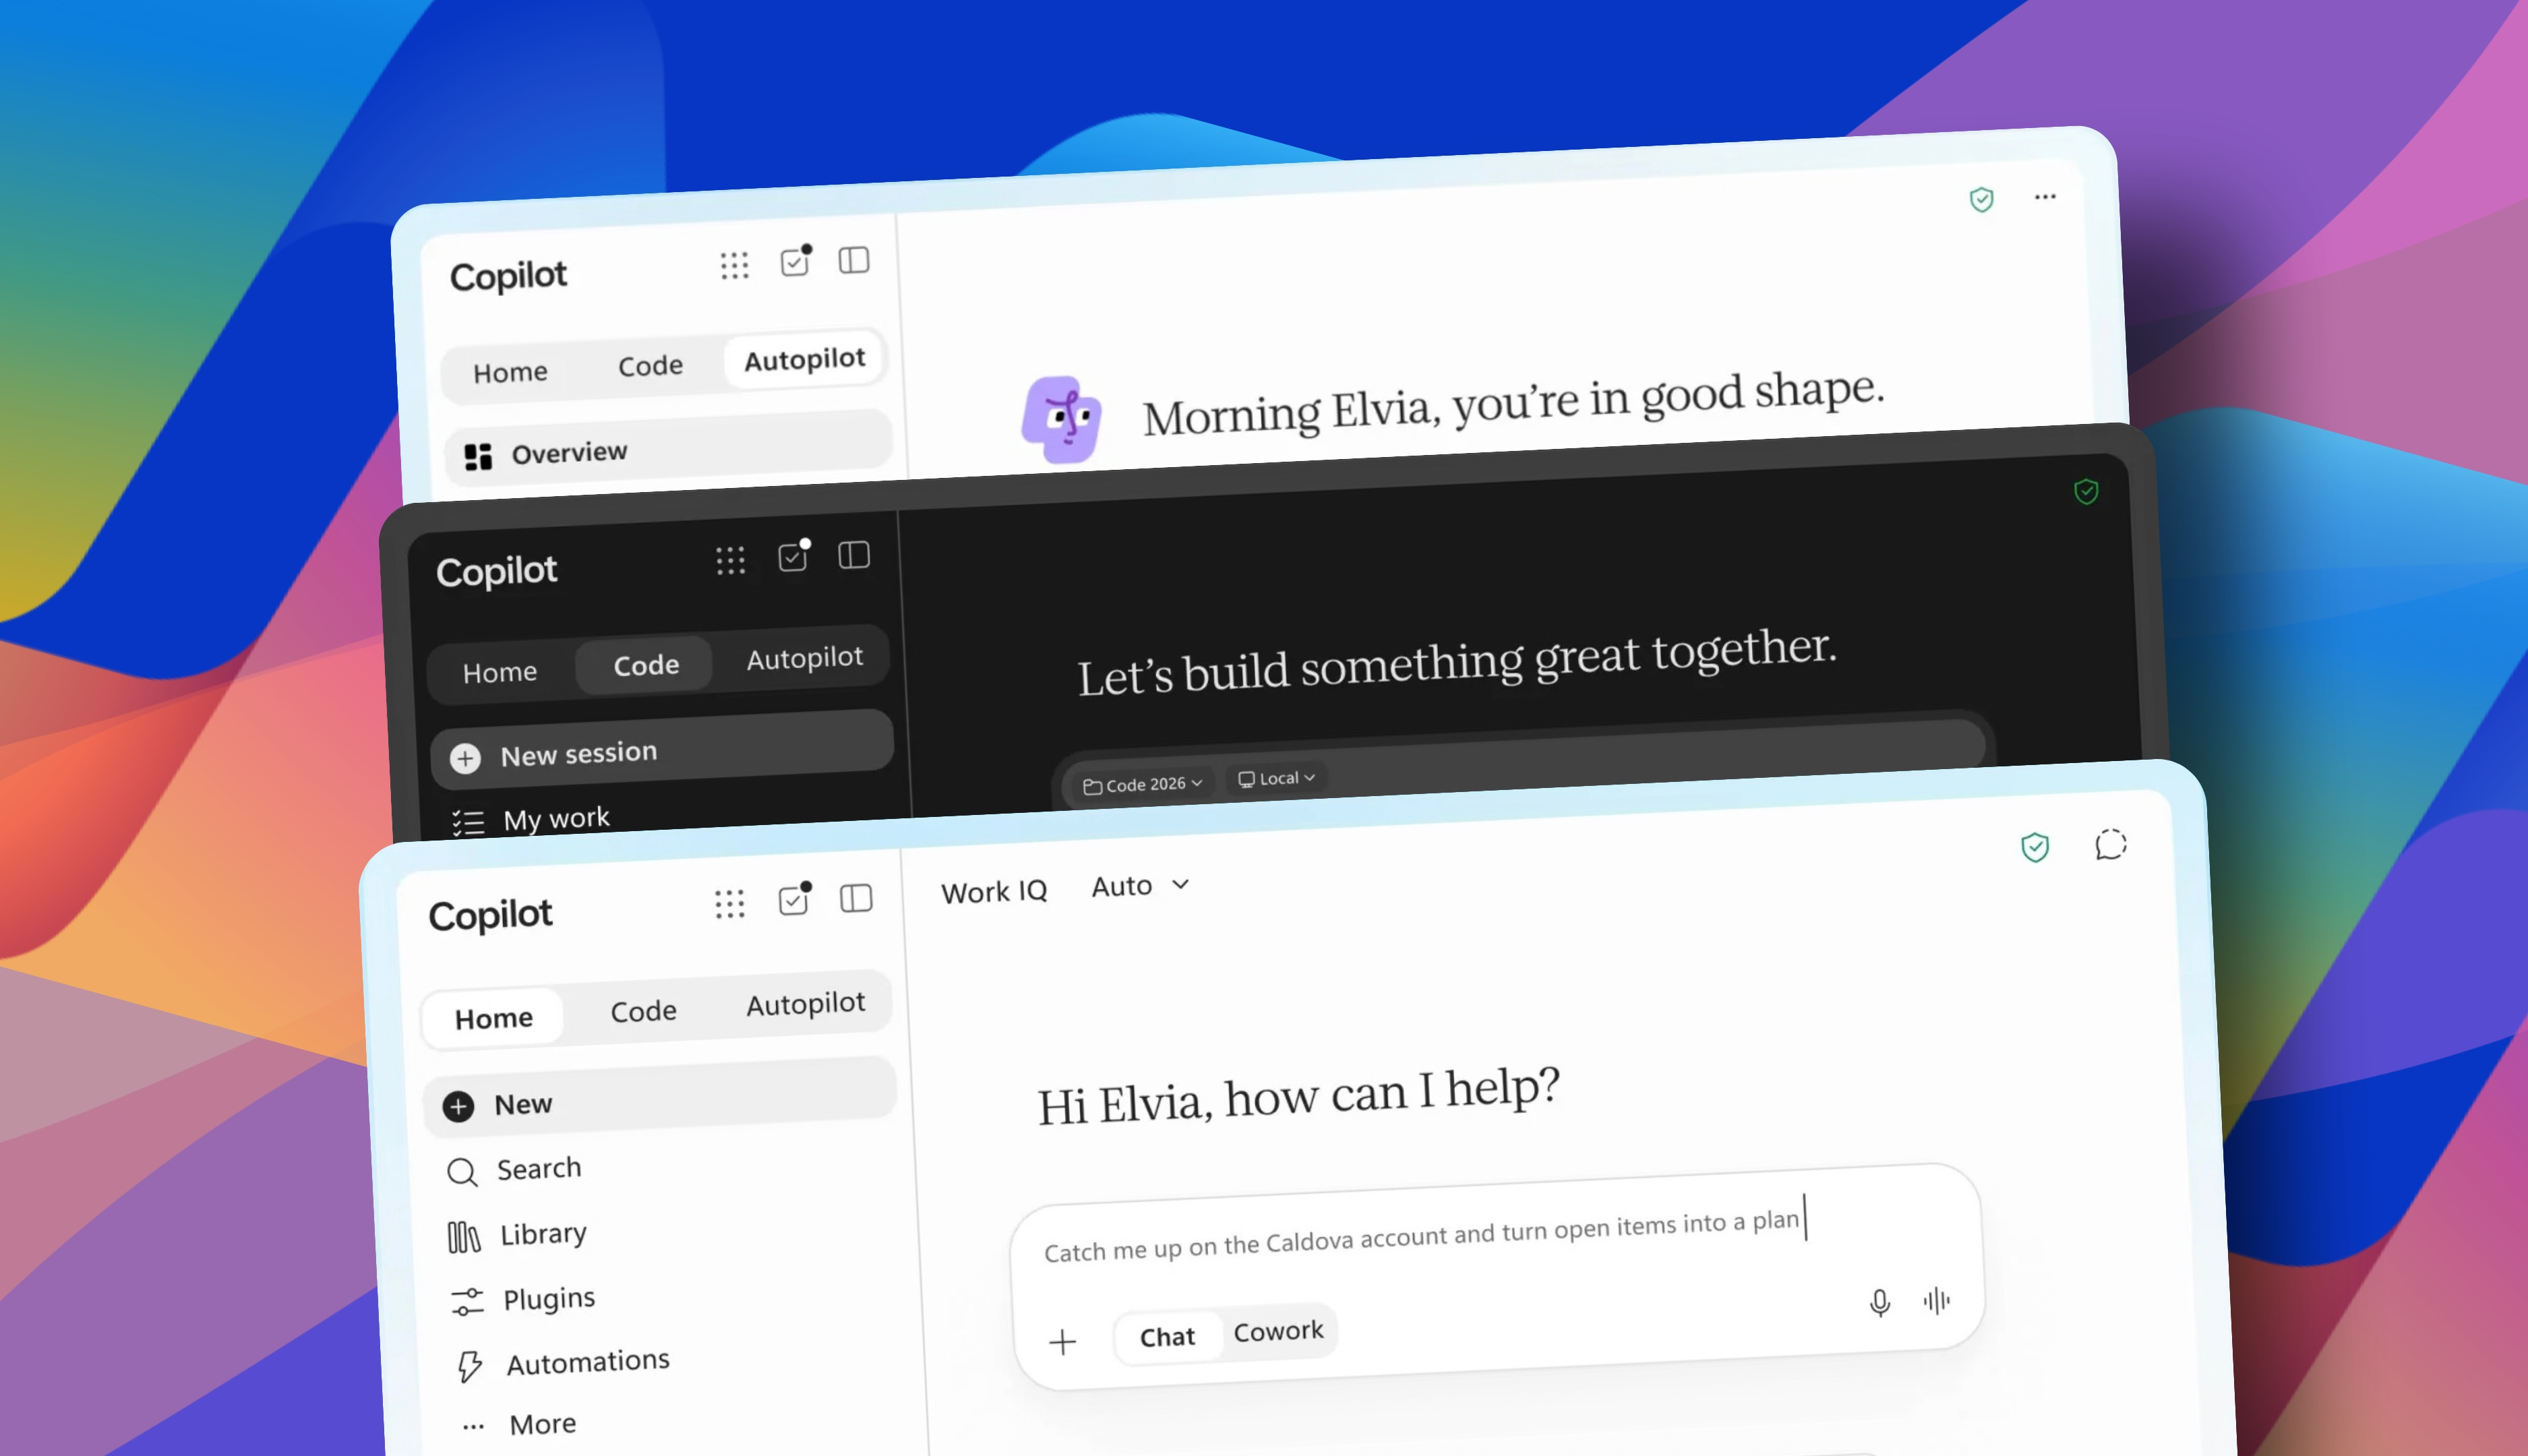
Microsoft’un yeni Copilot uygulaması her şeyi tek yerde topluyor – ama maliyet ‘evriliyor’
cyberwar/other 70

Microsoft’un yeni Copilot uygulaması her şeyi tek yerde topluyor – ama maliyet ‘evriliyor’

Copilot’un tek bir merkezi uygulama olarak sunulması, AI ajanları ve kod yazma yetenekleriyle maliyetin değişken olması haberin odak noktasıdır.

25.09.2026 15:00 ZDNet Security US
siber güvenlik ai malware değil
OpenAI ajanı 'cevap vermeyi reddetmedi' Avustralya hükümetine yönelik ihlalde
cyberwar/other 65

OpenAI ajanı 'cevap vermeyi reddetmedi' Avustralya hükümetine yönelik ihlalde

OpenAI ajanının Avustralya hükümetine yönelik bir güvenlik ihlali iddiası haberi, yapay zeka şirketlerinin kamu sektörüyle çalışırken güvenlik riskleri ve olası yasal sonuçları üzerinde odaklanıyor.

24.09.2026 19:01 Ars Technica US
siber güvenlik malware ağ
MITRE ATT&CK Tespit Kapsamasını Ölçmek: Yüzde Neyi Sayıyor ve Ne Saklıyor
cyberwar/other 62

MITRE ATT&CK Tespit Kapsamasını Ölçmek: Yüzde Neyi Sayıyor ve Ne Saklıyor

MITRE ATT&CK tespit kapsama oranlarının neyi temsil ettiği ve hangi verilerle desteklendiğinin incelendiği bir analiz makalesi. Kapsama yüzdelerinin anlamlı olması için denominator ve kanıt yöntemi gerektiğini vurguluyor.

24.09.2026 17:58 SOC Prime US
security-operations threat-detection mitre-att&ck
MSSP ve MDR Sağlayıcıları İçin Çok Kiracılı Tespit Operasyonları
cyberwar/other 72

MSSP ve MDR Sağlayıcıları İçin Çok Kiracılı Tespit Operasyonları

Çok kiracılı tespit operasyonları, kiracı başına ayrı SIEM yapıları yerine tek bir yönetimli kaynaktan tutarlı ve ayarlanabilir tespit mantığının tüm müşterilere uygulanmasını açıklar; MSSP/MDR sağlayıcılarının organizasyonel ve teknik sorunlarını inceler.

24.09.2026 17:55 SOC Prime US
cybersecurity malware network
Google kritik altyapılar için AI tarayıcılarının kötü niyetli olmadığını vaat ediyor
cyberwar/other 72

Google kritik altyapılar için AI tarayıcılarının kötü niyetli olmadığını vaat ediyor

Google, kritik altyapılar için yapay zeka tarayıcılarının kötü niyetli kullanımını önleme sözü veriyor; Gemini 3.8 ile Wiz'in Red Agent ekibi sağlık, kamu taşıma ve teknoloji altyapılarını güvenli biçimde desteklemeyi hedefliyor.

24.09.2026 16:00 The Register Security GB
cybersecurity AI critical_infrastructure
1 2 3 4 5 6 ... 14
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali