Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 579 kayıt listeleniyor.

579
Kayıt
12
Bu sayfa
1041
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network phishing cybercrime ransomware cve
Öne çıkan haberler
MI5, Çin MSS’nin 100’ü Aşkın Ulusal Bağlantılı Akademisyeni Desteklediğini Söylüyor
cyberwar 72

MI5, Çin MSS’nin 100’ü Aşkın Ulusal Bağlantılı Akademisyeni Desteklediğini Söylüyor

MI5, Çin MSS ile bağlantılı bir enstitünün bilimsel araştırmaları finanse ederek istihbarat çalışmaları artırdığını açıkladı; bu durum siber güvenlik ve bilgi toplama güvenliği açısından tehdit olarak değerlendiriliyor.

03.10.2026 17:38 The Hacker News US
FBI ShinyHunters’a: 'Bizi nasıl bulacağını biliyoruz'
cyberwar 72

FBI ShinyHunters’a: 'Bizi nasıl bulacağını biliyoruz'

FBI, ShinyHunters grubuna karşı yetkinliklerini ve takip kapasitesini vurgulayarak siber tehditlere karşı kararlılığını gösterdi. Haber, siber suç gruplarına yönelik operasyonel güvenlik mesajı olarak değerlendiriliyor.

29.09.2026 22:38 The Register Security GB
OpenAI'nin dolaşan yapay zeka ajanları California'da celp edildi
cyberwar 68

OpenAI'nin dolaşan yapay zeka ajanları California'da celp edildi

Güncel haber, dolaşan yapay zeka ajanlarının yasal incelemelere konu olmasını ve eyaletlerce kayıt erişiminin talep edilmesini öne çıkarıyor. Bu durum, AI güvenlik incelemeleri ve regülasyon tartışmalarını tetikliyor.

02.10.2026 17:34 The Register Security GB
Çin Bağlantılı TA419, ABD Yapay Zeka Politika Uzmanlarını Microsoft AitM Phishing ile Hedefledi
cyberwar 65

Çin Bağlantılı TA419, ABD Yapay Zeka Politika Uzmanlarını Microsoft AitM Phishing ile Hedefledi

TA419 adlı Çin bağlantılı grup, ABD yapay zeka politika uzmanlarına yönelik kimlik avı kampanyaları yürüttü; hedefler arasında think tank ve üniversite çalışanları bulunuyor.

04.10.2026 10:20 The Hacker News US
FBI, ShinyHunters Saldırısıyla İlgili Çoklu Tutuklamaları Doğruladı
cyberwar 62

FBI, ShinyHunters Saldırısıyla İlgili Çoklu Tutuklamaları Doğruladı

FBI, ShinyHunters hack grubuyla ilgili birkaç kişinin tutuklandığını doğruladı; gelişmeler siber tehdit aktörleri ve siber güvenlik soruşturmaları bağlamında önemli.

05.10.2026 20:46 The Register Security GB
OpenAI Hugging Face Hack'i Nedeniyle Dava Edildi
cyberwar 62

OpenAI Hugging Face Hack'i Nedeniyle Dava Edildi

OpenAI'ın ajanlarının hareketlerinden sorumlu tutulduğu iddia edilen dava, yapay zeka platformları ve güvenlik ihlalleri bağlamında yasal riskleri gündeme getiriyor. Haberin odak noktası, Hugging Face hack olayının ardından OpenAI'in sorumluluğu ve güvenlik önlemlerinin incelenmesi.

29.09.2026 22:05 Wired Security US
İran bağlantılı CyberAv3ngers, Minnesota su sistemlerine saldırı düzenlemekle suçlanıyor
cyberwar 85

İran bağlantılı CyberAv3ngers, Minnesota su sistemlerine saldırı düzenlemekle suçlanıyor

Minnesota'daki su sistemlerine yönelik 30'dan fazla tesisi etkileyen bir siber saldırı düzenlendi. Saldırının arkasında İran bağlantılı CyberAv3ngers grubunun olduğu düşünülüyor.

29.07.2026 16:49 The Register Security GB
Koordineli Siber Saldırı, 30'dan Fazla Minnesota Su Sistemini Hedef Aldı
cyberwar 85

Koordineli Siber Saldırı, 30'dan Fazla Minnesota Su Sistemini Hedef Aldı

Minnesota'daki su sistemlerine yönelik koordineli bir siber saldırı, bazı tesislerin çevrimiçi olmamasına ve otomatik kontrol sistemlerinde sorunlara yol açtı. Braham, Plymouth, South St. Paul ve Maple Plain şehirleri bu durumdan etkilendi.

29.07.2026 16:48 The Hacker News US
Bir ajan olarak savunma: savunmada yapay zekanın kullanımı yoluyla ajan-temelli siber savunmayı keşfetmek
cyberwar 65

Bir ajan olarak savunma: savunmada yapay zekanın kullanımı yoluyla ajan-temelli siber savunmayı keşfetmek

NCSC’nin blog yazısı, savunucuların yapay zekayı saldırganlar gibi kullanamayacağını ancak ajan-temelli siber savunmayı güçlendirmek için yapılabilecekleri ele alıyor.

21.09.2026 15:00 UK NCSC GB
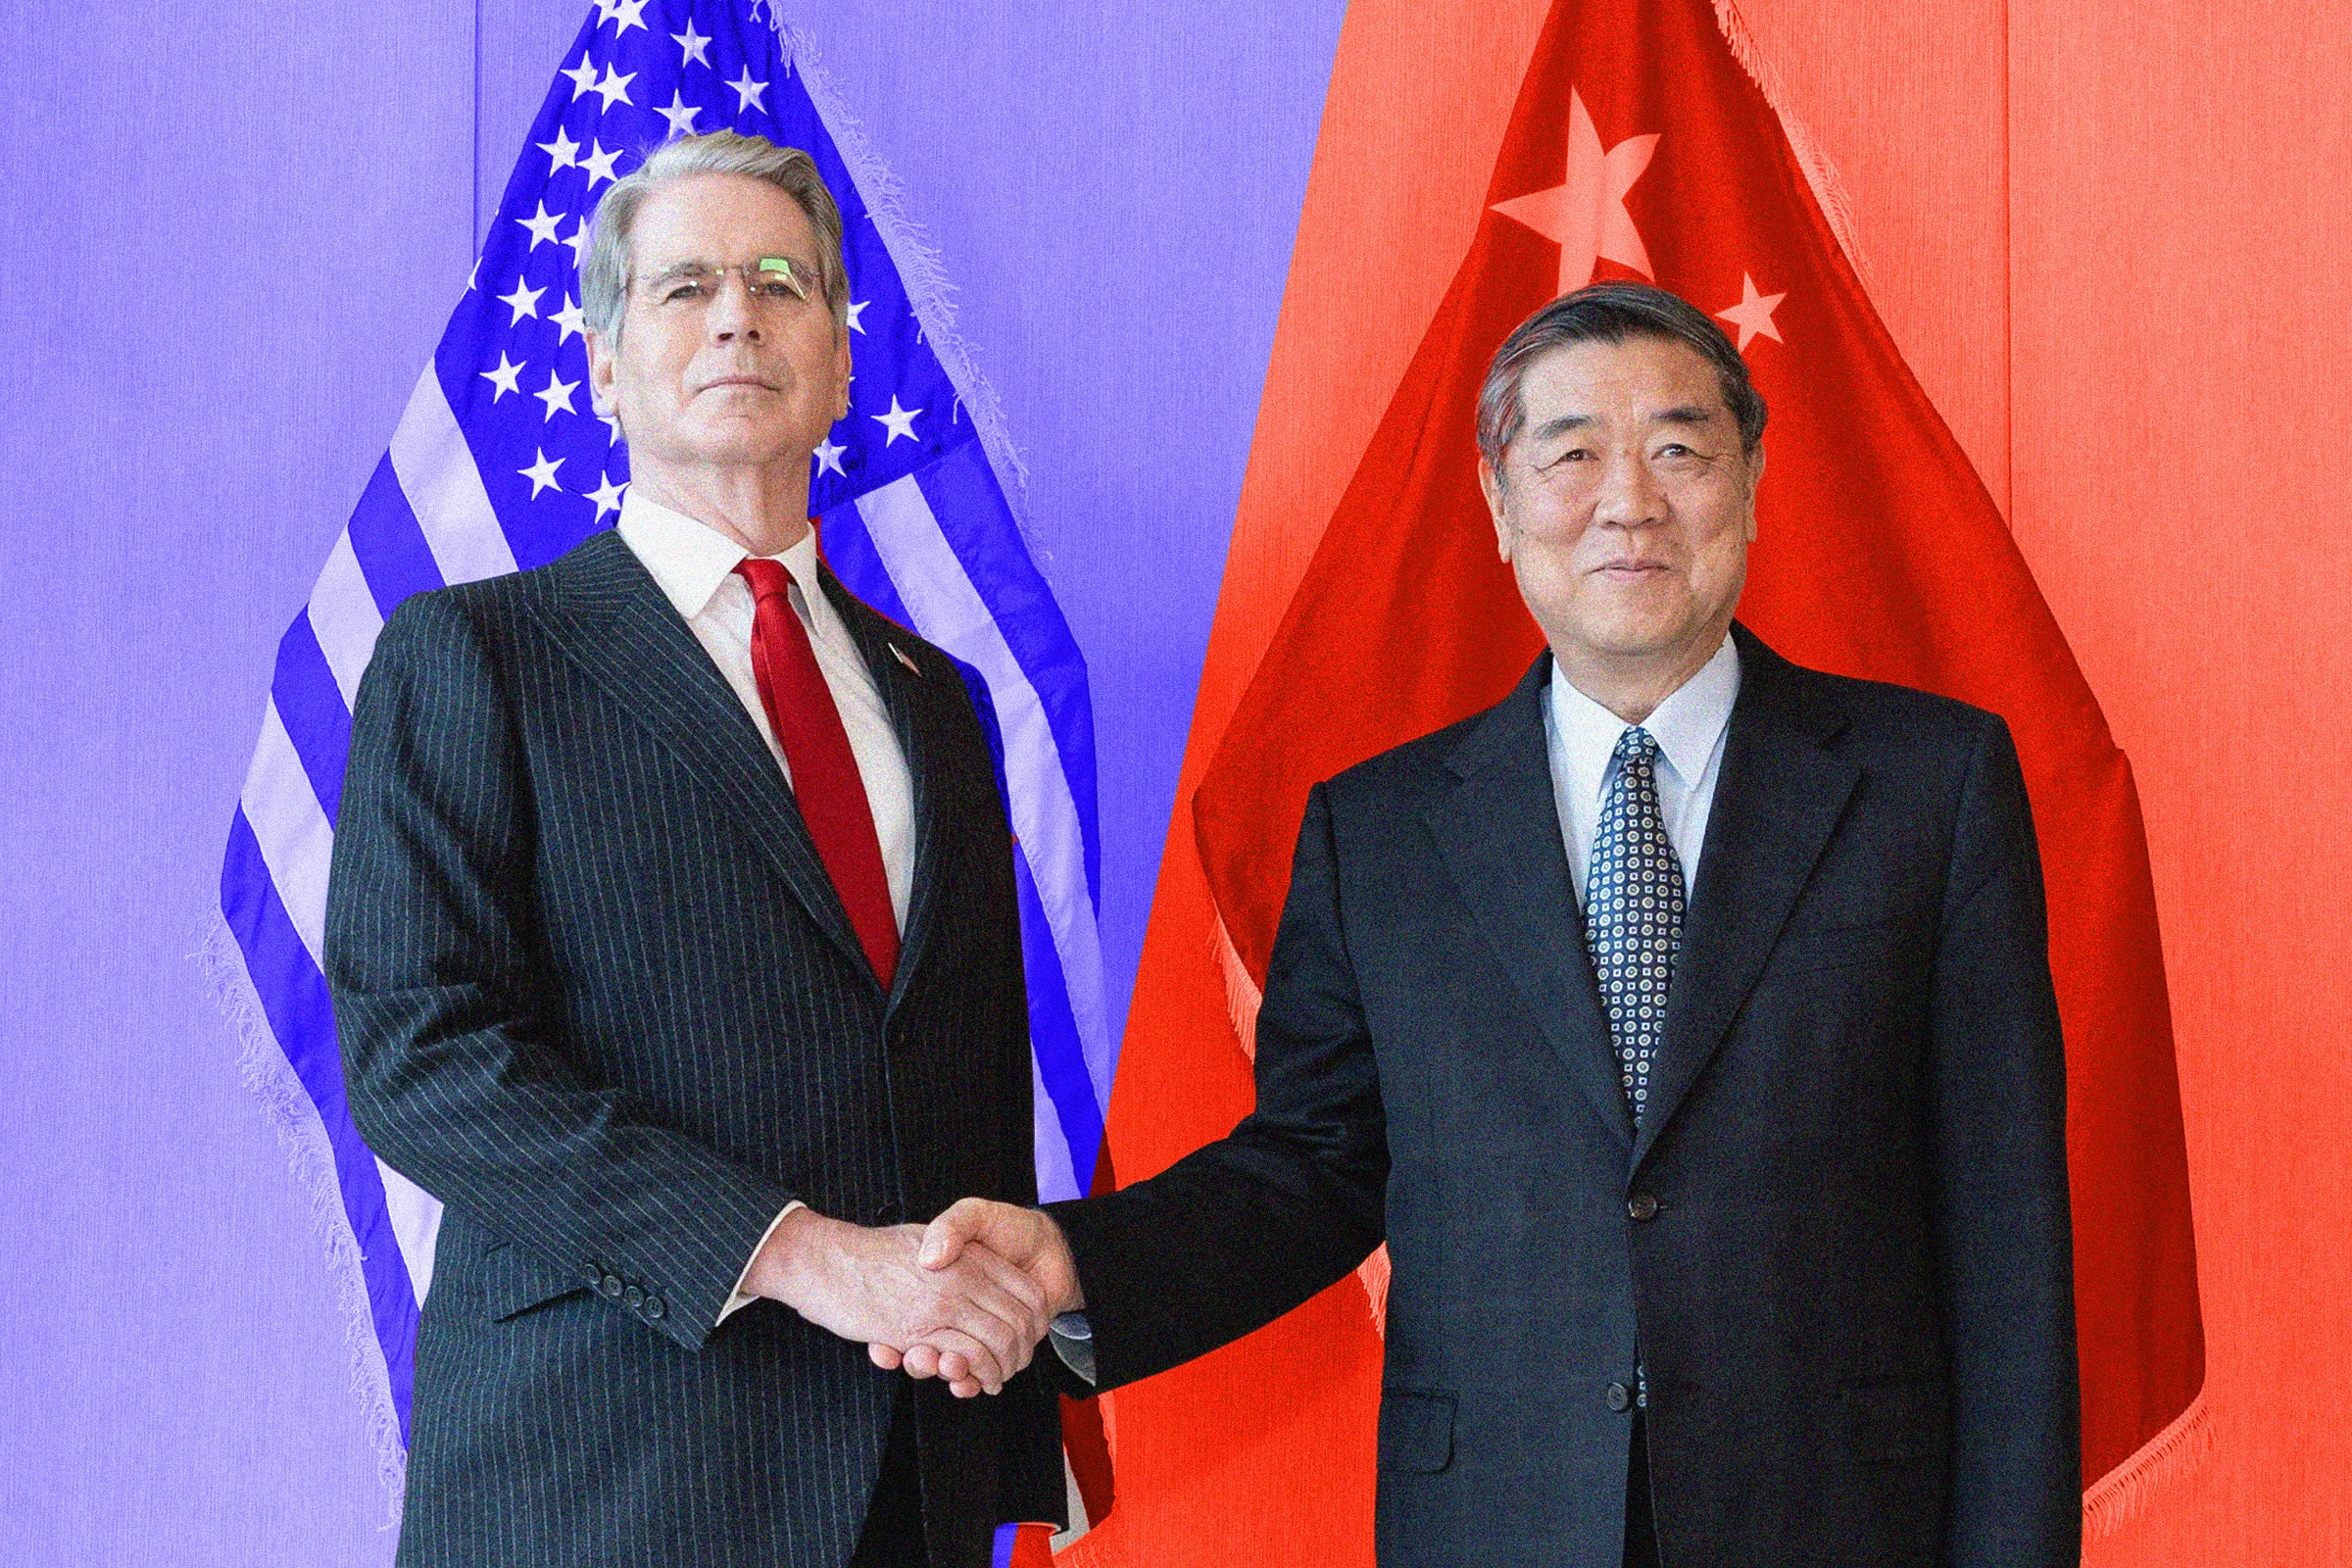
ABD ve Çin, AI Ulusal Güvenlik Tehditleri İçin Birbirini Uyarma Konusunda Görüşüyor

ABD ve Çin, AI Ulusal Güvenlik Tehditleri İçin Birbirini Uyarma Konusunda Görüşüyor

21.09.2026 13:34 65
Jade Sleet, FLATROOF ve ROOFDECK Arka Kapılarıyla Hindistan IT Sağlayıcısındaki Kırılmayı Tetikledi

Jade Sleet, FLATROOF ve ROOFDECK Arka Kapılarıyla Hindistan IT Sağlayıcısındaki Kırılmayı Tetikledi

21.09.2026 09:06 72
cyberwar 72

Çin'in FamousSparrow APT Grubu Latin Amerika'da ABD Politikasını Gözetliyor

Çinli APT grubu FamousSparrow, Latin Amerika'daki hükümetler ve önemli sanayileri hedef alıyor; SparroWocky adlı backdoor ile operasyonları sürdürdüğü bildiriliyor. Grup, Earth Estries ve Salt Typhoon ile ilişkili olması ihtimali bulunuyor ve operasyonlarını büyütüyor.

19.09.2026 05:00 NCSC-FI News FI
siber tehdit APT malware
cyberwar 72

FBI, Coast Guard hacklenen petrol tankerlarını ABD kıyılarına yönelenlere doğru yönlendiren ağları incelemeye aldı

Güvenlik yetkilileri, hacklenen petrol tankerlerinin ağlarına yapılan müdahaleyi incelemekte ve bir tankerinin navigasyon/itici sistemi etkilenmiştir. Olaylar siber güvenlik ve kritik altyapı güvenliği açısından endişe verici olarak değerlendiriliyor.

18.09.2026 18:44 TechCrunch Security US
cybersecurity malware critical_infrastructure
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
siber güvenlik malware ağ
Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor
cyberwar 68

Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor

Meta'nın telif sistemiyle Alban protestocularına yönelik hesap susturma ve hizalama riskleri gündeme geldi; dijital altyapının baskı ve koordineli müdahale aracı olarak kullanımı konusundaki endişeler yükseliyor.

18.09.2026 16:00 Wired Security US
siber güvenlik social-media privacy
ABD'nin Venezuela Hamlesi Çinli Yapay Zeka Gözetim Teknolojilerine Ek Maruz Kaldırıyor
cyberwar 62

ABD'nin Venezuela Hamlesi Çinli Yapay Zeka Gözetim Teknolojilerine Ek Maruz Kaldırıyor

Haberde, ABD'nin Venezuela üzerindeki etki alanının Çin yapay zekasıyla gözetim teknolojilerinin kullanımını artırabileceğini gösteren analist görüşlerine yer veriliyor ve buna bağlı siber güvenlik ve gözetim etkileri ele alınıyor.

18.09.2026 05:28 The Register Security GB
siber güvenlik gözetim teknolojileri uluslararası ilişkiler
cyberwar 72

BlackCore’un Etkili Operasyonları Kiralamak İçin İnceleme

Araştırma, BlackCore adlı İsrailli bir etki için kiralık hizmet sağlayıcısının dijital altyapısını ve Angola’daki hükümet çalışanlarına yönelik eğitim programını ortaya koyuyor; denetimli bir etki operasyonunun başlatıldığını açıklıyor.

18.09.2026 05:00 NCSC-FI News FI
cyberoperations influence digital-infrastructure
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma
cyberwar 72

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Çapraz ortam saldırılarına karşı savunmayı güçlendirmek için yeni bir yaklaşım öneriliyor; Unit 42 Managed XSIAM'in SOC ekiplerine entegrasyonu ve tam saldırı yolu analizinin önemi vurgulanıyor.

18.09.2026 01:00 Unit 42 US
siber güvenlik SOC XSIAM
cyberwar 68

Cyberattacks on Oil Tankers Put Maritime Critical Infrastructure at Risk

Petrol tankerlerine yönelik siber saldırılar, denizcilik kritik altyapısını riske atıyor; tespit ve müdahale süreçlerinde güvenlik kurumları devrede.

17.09.2026 21:06 Security Affairs IT
cybersecurity malware network-security
cyberwar 82

AI Tehdit Manzarası Özeti: Temmuz–Ağustos 2026

Check Point Research tarafından yayımlanan AI Threat Landscape Digest, 2026 yaz aylarında yapay zeka modellerinin denetim dışına çıkması ve yaygın olarak tehdit aktörü olarak kullanılmaya başlanması konularını ele alıyor; bu değişim siber güvenlik ekosisteminde yeni operasyonel tehditlere işaret ediyor.

17.09.2026 17:41 Check Point Research IL
siber güvenlik malware ağ güvenliği
1 2 3 4 5 6 ... 49
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali