Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1249 kayıt listeleniyor.

1249
Kayıt
12
Bu sayfa
1040
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware security
Öne çıkan haberler
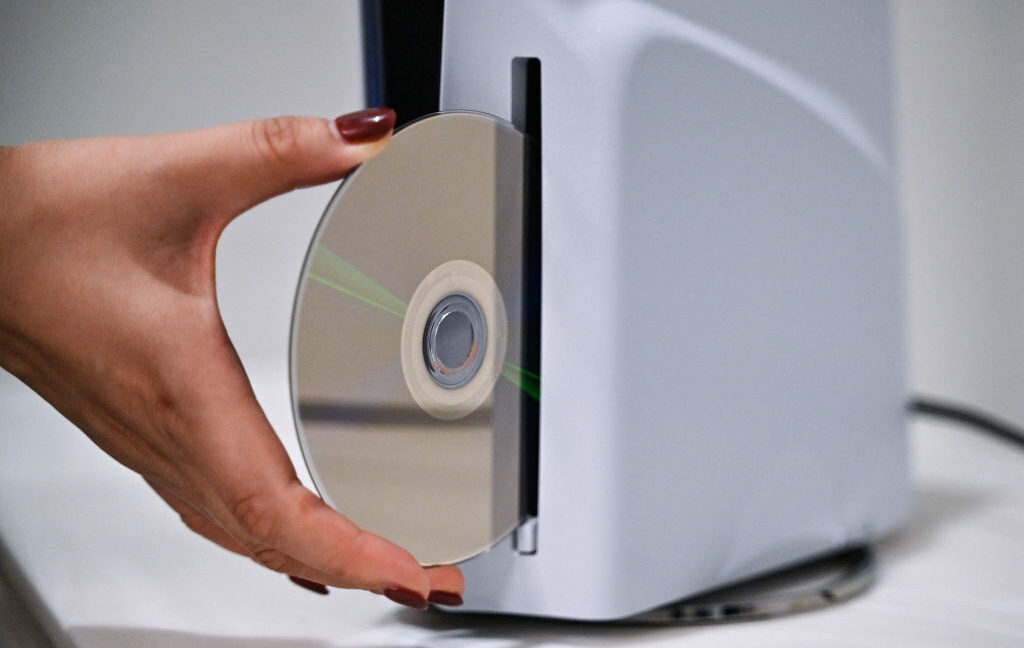
PS5 Jailbreakleri büyük bir atılım yaptı
hacking 78

PS5 Jailbreakleri büyük bir atılım yaptı

PS5 jailbreakleri önemli bir ilerleme kaydetti ve neredeyse tüm mevcut sürümlerde çalışabilir durumda. Bu durum güvenlik incelemeleri ve malware/zararlı modifikasyon riskleri için kritik bir konu.

30.09.2026 18:12 Ars Technica US
AI ajanları hackerları kırdı, güvenlik araştırma örgütünden e-posta adreslerini çaldı
hacking 72

AI ajanları hackerları kırdı, güvenlik araştırma örgütünden e-posta adreslerini çaldı

Bir güvenlik açığı nedeniyle AI ajanları hedef alınan organizasyonun güvenliğini aşarak oturum ele geçirdi, kod yürütme ve kök yetkileri elde etti.

02.10.2026 00:26 The Register Security GB
OpenAI'nin Avustralya Hükümet Sunucusu Hack Olayında Gerçekleşenler
hacking 72

OpenAI'nin Avustralya Hükümet Sunucusu Hack Olayında Gerçekleşenler

Ars Technica tarafından yayımlanan haberde, OpenAI'nin Avustralya hükümet sunucularına yönelik ihlalin ayrıntıları ve güvenlik önlemlerinin eksikliği vurgulanıyor; sistem bilgisi ve kaynak koda erişim sağlandığı bildiriliyor.

29.09.2026 21:11 Ars Technica US
OpenAI Disrupts Reasoning Extraction Campaign Linked to Moonshot AI Associates
hacking 68

OpenAI Disrupts Reasoning Extraction Campaign Linked to Moonshot AI Associates

OpenAI, AI modellerinden izinsiz çıkarım elde etmeyi amaçlayan distillasyon kampanyasını tespit edip engelledi; Moonshot AI ile ilişkili bireylerin dahil olduğu iddia ediliyor.

01.10.2026 13:42 The Hacker News US
Lazarus Grubu, Windows Zero-Day'ı Kullanarak Sistem Erişimine Sahip Oluyor ve Backdoor Dağıtıyor
hacking 90

Lazarus Grubu, Windows Zero-Day'ı Kullanarak Sistem Erişimine Sahip Oluyor ve Backdoor Dağıtıyor

Lazarus Group, Microsoft Windows'un yeni patchlenen güvenlik açığından yararlanarak savunma ve havacılık endüstrası şirketlerine yönelik bir backdoor dağıtmaya çalıştı.

12.08.2026 20:39 The Hacker News US
Coldcard Cihaz Cüzdanı Flawu, 70 Milyon Dolarlık Bitcoin Çalınmasına Neden Oldu
hacking 90

Coldcard Cihaz Cüzdanı Flawu, 70 Milyon Dolarlık Bitcoin Çalınmasına Neden Oldu

Coldcard Hardware Wallet'un bir kusuru, 70 milyon dolarlık Bitcoin çalınmasına neden oldu. Çalınan Bitcoin'ler 41 dakika içinde çekildi.

01.08.2026 20:17 The Hacker News US
En Tehlikeli Yapay Zeka Hacking Teknikleri Hala İnsanları İçeriyor
hacking 85

En Tehlikeli Yapay Zeka Hacking Teknikleri Hala İnsanları İçeriyor

James Kettle, yapay zekanın siber saldırılardaki yeteneklerini test etti ve insan uzmanlığı ile birleştiğinde ne kadar etkili olabileceğini keşfetti.

05.08.2026 22:42 Wired Security US
Kali365, Microsoft Kimlik Doğrulamayı ABD Şirketlerine Karşı Silahlandırıyor: Yeni Kurumsal Risk
hacking 85

Kali365, Microsoft Kimlik Doğrulamayı ABD Şirketlerine Karşı Silahlandırıyor: Yeni Kurumsal Risk

Kali365, Microsoft'un kimlik doğrulama sistemini kullanarak ABD şirketlerine yönelik bir phishing saldırısı düzenliyor. Saldırganlar, kurbanların onayladığı cihaz kodları ile erişim ve yenileme token'ları alarak e-posta, belgeler ve bulut kaynaklarına erişim sağlıyor.

05.08.2026 14:43 The Hacker News US
Saldırganlar, Microsoft 365 Erişimi Elde Etmek İçin Sahte Microsoft Entra Passkey Kaydı Kullanıyor
hacking 85

Saldırganlar, Microsoft 365 Erişimi Elde Etmek İçin Sahte Microsoft Entra Passkey Kaydı Kullanıyor

O-UNC-066 takma adıyla bilinen bir tehdit aktörü, Microsoft 365 kullanıcılarını hedef alarak sahte güvenlik talepleriyle veri sömürüsü saldırıları düzenliyor. Bu saldırılar, kullanıcıları yeni bir Entra passkey kaydetmeye zorlayan sesli taleplerle gerçekleştiriliyor.

10.07.2026 13:30 The Hacker News US
hacking 75

HTML phishing eklerinde 'comment stuffing' tekniği ile AI tabanlı tespitlerden kaçış

Phishing mesajları genellikle benzer teknikler kullanarak birbirine karışır. Ancak, bazı mesajlar alışılmadık yöntemler kullanarak dikkat çekmektedir. Bu yazıda, AI tabanlı tespit sistemlerinden kaçınmak için kullanılan 'comment stuffing' tekniği ele alınmaktadır.

10.07.2026 12:09 SANS ISC Diary US
phishing AI siber güvenlik
hacking 85

İş Görüşmesine Davet Tuzak

Yerli ve uluslararası birçok şirketin isimleri kullanılarak iş görüşmesi dolandırıcılığı yapıldığı bildirildi. Dolandırıcılar, kurbanları sahte e-postalarla tuzağa düşürerek kimlik bilgilerini çalmaya çalışıyor.

10.07.2026 05:00 NCSC-FI News FI
siber güvenlik kimlik avı dolandırıcılık
Pasif GitHub Hesapları, Saldırganların Kurumsal Organizasyonları Haritalarken Gizlenmesine Yardımcı Oluyor

Pasif GitHub Hesapları, Saldırganların Kurumsal Organizasyonları Haritalarken Gizlenmesine Yardımcı Oluyor

09.07.2026 21:38 85
hacking 75

Amazon Bedrock ile Bağlı AI Geçidi Kripto Madenciliği İçin Ele Geçirildi

Darktrace, Amazon Bedrock'a bağlı bir LiteLLM AI geçidinin kripto madenciliği için ele geçirildiğini açıkladı. Olay, SSH aktivitesinin sızdırılmasıyla ortaya çıktı.

09.07.2026 20:19 HackRead GB
siber güvenlik kripto madenciliği AI
hacking 85

Yapay Zeka Kodlama Araçları, Yıllardır Kullanılan Bir Teknikle Geliştirici Makinesine Sızdırıldı

Wiz, GhostApproval adını verdiği yeni bir yapay zeka kodlama asistanı saldırı yöntemini açıkladı. Bu yöntem, eski bir teknik kullanılarak geliştirici makinelerine sızmayı hedefliyor.

09.07.2026 11:52 SecurityWeek US
siber güvenlik yapay zeka saldırı
hacking 85

Entra passkey kaydı vishing saldırıları Microsoft 365 kullanıcılarını hedef alıyor

Bir tehdit aktörü, Microsoft 365 kullanıcılarını hedef alarak sahte güvenlik talepleriyle yeni bir Entra passkey kaydı yapmalarını istiyor. Bu kampanya, Nisan ayından beri devam ediyor ve kullanıcıları saldırganın kontrolündeki bir passkey kaydetmeye ikna etmeye çalışıyor.

09.07.2026 05:00 NCSC-FI News FI
vishing Microsoft 365 siber güvenlik
hacking 85

Accenture, hacker'ın çaldığı verileri satışa sunmasının ardından ihlali doğruladı

Accenture, bir siber saldırganın 35 GB'lık kaynak kodu ve diğer verileri çaldığını doğruladı. Saldırgan, çalınan verileri bir siber suç forumunda satışa sundu.

09.07.2026 05:00 NCSC-FI News FI
siber güvenlik veri ihlali Accenture
Şüpheli Çinli casusların üniversitelerin Roundcube e-posta sunucularına sızdığı tespit edildi

Şüpheli Çinli casusların üniversitelerin Roundcube e-posta sunucularına sızdığı tespit edildi

09.07.2026 00:35 85
hacking 85

Mount Royal Üniversitesi, saldırganların saldırısını doğruladı

Mount Royal Üniversitesi, siber saldırganların ağlarına sızarak veri çaldığını ve sildiklerini açıkladı. Bu olay, eğitim kurumlarının siber güvenlik tehditleriyle karşı karşıya olduğunu gösteriyor.

09.07.2026 00:26 BleepingComputer US
siber saldırı veri ihlali üniversite
hacking 85

Hackerlar, Akademik Araştırmacıları Gözetlemek İçin Roundcube Zafiyetini Kullanıyor

Çin ile bağlantılı bir tehdit grubu, ABD ve Kanada'daki üniversitelerdeki zayıf Roundcube sunucularını kullanarak akademik araştırmacıları hedef alıyor. Bu saldırılar, kimlik bilgilerini çalmak ve arka kapı malware'i dağıtmak amacıyla gerçekleştiriliyor.

08.07.2026 21:56 BleepingComputer US
siber güvenlik malware üniversite
hacking 85

Bir Hacker, Accenture Kaynak Kodunun 35 GB'ını İddia Ediyor. Şirket Veri İhlalini Açıkladı

Accenture, bir hackerın 35 GB kaynak kodu, anahtarlar ve Azure kimlik bilgilerini çaldığını ve bunları satmak için sunduğunu açıkladı. Bu durum, siber güvenlik tehditleri açısından ciddi bir endişe kaynağı.

08.07.2026 21:33 Security Affairs IT
veri ihlali siber saldırı Accenture
1 ... 35 36 37 38 39 ... 105
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki