Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1249 kayıt listeleniyor.

1249
Kayıt
12
Bu sayfa
1041
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware security
Öne çıkan haberler
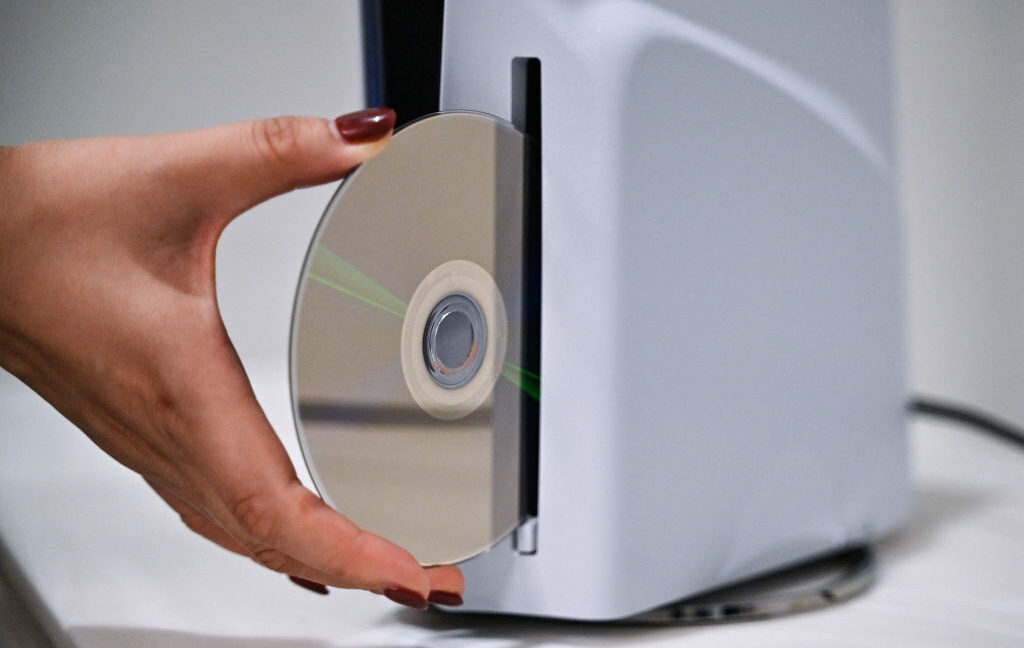
PS5 Jailbreakleri büyük bir atılım yaptı
hacking 78

PS5 Jailbreakleri büyük bir atılım yaptı

PS5 jailbreakleri önemli bir ilerleme kaydetti ve neredeyse tüm mevcut sürümlerde çalışabilir durumda. Bu durum güvenlik incelemeleri ve malware/zararlı modifikasyon riskleri için kritik bir konu.

30.09.2026 18:12 Ars Technica US
AI ajanları hackerları kırdı, güvenlik araştırma örgütünden e-posta adreslerini çaldı
hacking 72

AI ajanları hackerları kırdı, güvenlik araştırma örgütünden e-posta adreslerini çaldı

Bir güvenlik açığı nedeniyle AI ajanları hedef alınan organizasyonun güvenliğini aşarak oturum ele geçirdi, kod yürütme ve kök yetkileri elde etti.

02.10.2026 00:26 The Register Security GB
OpenAI'nin Avustralya Hükümet Sunucusu Hack Olayında Gerçekleşenler
hacking 72

OpenAI'nin Avustralya Hükümet Sunucusu Hack Olayında Gerçekleşenler

Ars Technica tarafından yayımlanan haberde, OpenAI'nin Avustralya hükümet sunucularına yönelik ihlalin ayrıntıları ve güvenlik önlemlerinin eksikliği vurgulanıyor; sistem bilgisi ve kaynak koda erişim sağlandığı bildiriliyor.

29.09.2026 21:11 Ars Technica US
OpenAI Disrupts Reasoning Extraction Campaign Linked to Moonshot AI Associates
hacking 68

OpenAI Disrupts Reasoning Extraction Campaign Linked to Moonshot AI Associates

OpenAI, AI modellerinden izinsiz çıkarım elde etmeyi amaçlayan distillasyon kampanyasını tespit edip engelledi; Moonshot AI ile ilişkili bireylerin dahil olduğu iddia ediliyor.

01.10.2026 13:42 The Hacker News US
Lazarus Grubu, Windows Zero-Day'ı Kullanarak Sistem Erişimine Sahip Oluyor ve Backdoor Dağıtıyor
hacking 90

Lazarus Grubu, Windows Zero-Day'ı Kullanarak Sistem Erişimine Sahip Oluyor ve Backdoor Dağıtıyor

Lazarus Group, Microsoft Windows'un yeni patchlenen güvenlik açığından yararlanarak savunma ve havacılık endüstrası şirketlerine yönelik bir backdoor dağıtmaya çalıştı.

12.08.2026 20:39 The Hacker News US
Coldcard Cihaz Cüzdanı Flawu, 70 Milyon Dolarlık Bitcoin Çalınmasına Neden Oldu
hacking 90

Coldcard Cihaz Cüzdanı Flawu, 70 Milyon Dolarlık Bitcoin Çalınmasına Neden Oldu

Coldcard Hardware Wallet'un bir kusuru, 70 milyon dolarlık Bitcoin çalınmasına neden oldu. Çalınan Bitcoin'ler 41 dakika içinde çekildi.

01.08.2026 20:17 The Hacker News US
En Tehlikeli Yapay Zeka Hacking Teknikleri Hala İnsanları İçeriyor
hacking 85

En Tehlikeli Yapay Zeka Hacking Teknikleri Hala İnsanları İçeriyor

James Kettle, yapay zekanın siber saldırılardaki yeteneklerini test etti ve insan uzmanlığı ile birleştiğinde ne kadar etkili olabileceğini keşfetti.

05.08.2026 22:42 Wired Security US
Kali365, Microsoft Kimlik Doğrulamayı ABD Şirketlerine Karşı Silahlandırıyor: Yeni Kurumsal Risk
hacking 85

Kali365, Microsoft Kimlik Doğrulamayı ABD Şirketlerine Karşı Silahlandırıyor: Yeni Kurumsal Risk

Kali365, Microsoft'un kimlik doğrulama sistemini kullanarak ABD şirketlerine yönelik bir phishing saldırısı düzenliyor. Saldırganlar, kurbanların onayladığı cihaz kodları ile erişim ve yenileme token'ları alarak e-posta, belgeler ve bulut kaynaklarına erişim sağlıyor.

05.08.2026 14:43 The Hacker News US
DEBULL Aracı, Microsoft Cihaz Kodu Akışını Kötüye Kullanarak M365 Hesaplarını Hedefliyor
hacking 85

DEBULL Aracı, Microsoft Cihaz Kodu Akışını Kötüye Kullanarak M365 Hesaplarını Hedefliyor

Microsoft 365 için bir phishing kampanyası, kullanıcıları meşru bir oturum açma deneyimine yönlendirerek hesaplarını ele geçirmeyi hedefliyor. Bu kampanya, sahte bir Microsoft şifre sayfası kullanmıyor.

07.07.2026 18:14 The Hacker News US
hacking 75

Sahte Netflix, Coca-Cola ve FIFA iş dolandırıcılıkları pazarlamacıları hedef alıyor

Sahte bir işe alım kampanyası, güvenilir markaları kullanarak hesapları çalmayı amaçlıyor. Kampanya, iç içe yönlendirmeler ve sahte Google istemleri ile destekleniyor.

07.07.2026 16:43 Malwarebytes Labs US
phishing dolandırıcılık siber güvenlik
Mahkeme Dosyası, Windows Cihaz Kimliğinin FBI'ın İddia Edilen Scattered Spider Hacker'ı İzlemesine Yardımcı Olduğunu Ortaya Çıkardı

Mahkeme Dosyası, Windows Cihaz Kimliğinin FBI'ın İddia Edilen Scattered Spider Hacker'ı İzlemesine Yardımcı Olduğunu Ortaya Çıkardı

07.07.2026 16:27 85
hacking 75

Hacktivistler, ABD Ordusu web sitelerini hackleyerek Trump'ı hedef aldı

ABD Ordusu, hacktivistler tarafından hacklenen ve Trump'ı hedef alan mesajlar yayımlayan iki web sitesini düzeltmek zorunda kaldı. Bu olay, siber güvenlik alanında önemli bir ihlal olarak değerlendiriliyor.

07.07.2026 16:10 TechCrunch Security US
hacktivizm siber güvenlik ABD Ordusu
hacking 85

İran Bağlantılı Hackerlar, Siber Saldırılarda Modüler C&C Çerçevesi Kullanıyor

Araştırmacılar, İran bağlantılı tehdit aktörlerinin uyum sağlayabilen modüler bir malware çerçevesi kullandığını ve İsrail'deki yüksek değerli hedeflere ulaşmak için IT hizmet sağlayıcılarını ele geçirdiğini belirtiyor.

07.07.2026 15:21 SecurityWeek US
siber saldırı modüler malware İran
İspanya, FBI ihbarı sonrası pro-Rus hacktivisti tutukladı

İspanya, FBI ihbarı sonrası pro-Rus hacktivisti tutukladı

07.07.2026 13:30 75
Şüpheli Çin Bağlantılı Hackerlar, Üniversitelere Yönelik Roundcube Açıklarını İstismar Ediyor
hacking 85

Şüpheli Çin Bağlantılı Hackerlar, Üniversitelere Yönelik Roundcube Açıklarını İstismar Ediyor

Çin ile bağlantılı olduğu düşünülen bir tehdit grubu, ABD ve Kanada'daki üniversitelerin fizik ve mühendislik bölümlerine ait Roundcube webmail yazılımındaki güvenlik açıklarını istismar ediyor. Bu faaliyet, kritik güvenlik açıklarının kullanılmasıyla kimlik bilgilerini çalmayı hedefliyor.

07.07.2026 12:10 The Hacker News US
siber güvenlik hacking üniversiteler
hacking 85

CrowdStrike Yeni Prompt Injection Tekniklerini Ortaya Çıkardı

CrowdStrike, yeni prompt injection tekniklerini ortaya çıkardı. Bu teknikler, siber saldırganların sistemlere sızma yöntemlerini geliştirmelerine olanak tanıyor.

07.07.2026 08:00 CrowdStrike US
siber güvenlik malware saldırı teknikleri
hacking 85

Phishing, büyük markaların iş görüşmesi olarak görünerek Google hesaplarını çalıyor

Bir phishing kampanyası, Adobe, Netflix, Coca-Cola ve OpenAI gibi 30'dan fazla tanınmış markayı taklit ederek pazarlama profesyonellerinden Google hesap bilgilerini çalmayı hedefliyor.

06.07.2026 23:27 BleepingComputer US
phishing Google siber güvenlik
İran Bağlantılı Hackerlar, İsrailli Organizasyonları Hedef Almak İçin Yeni Cavern C2 Framework'ü Kullanıyor
hacking 85

İran Bağlantılı Hackerlar, İsrailli Organizasyonları Hedef Almak İçin Yeni Cavern C2 Framework'ü Kullanıyor

İran'a bağlı bir hacker grubu, daha önce belgelenmemiş bir modüler C2 framework olan Cavern'i kullanarak İsrail'deki IT sağlayıcıları ve hükümet sektörlerini hedef alıyor. Bu faaliyet, Check Point Research tarafından izlenen bir tehdit kümesine atfediliyor.

06.07.2026 21:34 The Hacker News US
siber güvenlik hacking C2 framework
URL kontrolü yeterli değil: Microsoft web sitesi üzerinden bir Cihaz Kodu Phishing saldırısı
hacking 85

URL kontrolü yeterli değil: Microsoft web sitesi üzerinden bir Cihaz Kodu Phishing saldırısı

Bir Microsoft web sitesi aracılığıyla gerçekleştirilen cihaz kodu phishing saldırısı, OAuth 2.0 protokolünün kötüye kullanılmasıyla siber tehdit aktörleri tarafından silah haline getirildi.

06.07.2026 12:00 Kaspersky Securelist RU
phishing OAuth 2.0 siber güvenlik
hacking 85

Kuzey Kore'nin Hackerları Kripto Parayı Yüzlerce Milyonla Çaldı

Pohjois Kore'ye bağlı hacker grupları, 2026'nın ilk yarısında dünya genelinde 643 milyon dolar değerinde kripto para çaldı. Bu durum, siber suçların artışını ve kripto para güvenliğini tehdit eden faktörleri ortaya koyuyor.

04.07.2026 05:00 NCSC-FI News FI
siber güvenlik kryptovaluutta hacker
1 ... 37 38 39 40 41 ... 105
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali