Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1704 kayıt listeleniyor.

1704
Kayıt
12
Bu sayfa
1039
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware privacy
Öne çıkan haberler
Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor
malware 78

Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor

Blinder Tunnel, İran bağlantılı bir tehdit aktörü tarafından kullanılan bir kampanya olup, sahte iş ilanları ve GitHub tabanlı C2 ile Irak’taki kritik altyapıyı hedefliyor. Tehdit aktörünün altyapı hedeflemesi ve malware ile kontrol/komuta yapısı ön planda.

06.10.2026 13:00 Unit 42 US
SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor
malware 78

SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor

Rapid7, BPFDoor ve AVERAT'ın ağ uçlarında operasyonel olduğunu ve bu tehditlerin SMTP üzerinden tünelleme ile komut alarak hareket ettiğini açıkladı; dropperlar ve BPF tabanlı implantlar kullanılıyor, hedefler telekom ekipmanları ve DVR/CCTV gibi cihazlar.

02.10.2026 16:00 Rapid7 US
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor
malware 78

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

MSP360 RMM yazılımını taklit eden zararlı kurulumlar üzerinden dual-RMM phishing saldırıları tespit edildi; amaç uzaktan yönetim erişimi elde etmek.

30.09.2026 19:32 The Hacker News US
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor
malware 78

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD, World Labs AI startup'ını 8.2 milyar dolar karşılığında satın alıyor; bu birleşme, yapay zeka alanında Nvidia karşıtı konumları güçlendirecek ve siber güvenlik/altyapı etkileri doğurabilir.

30.09.2026 00:14 Ars Technica US
Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor
malware 72

Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor

Realtek Jungle SDK açıklarını istismar eden aktörler, Cling adlı botnet'i devreye almayı hedefledi. STUN davranışının kötüye kullanılmasıyla C2 iletişimi kurulduğu belirtildi.

05.10.2026 14:46 The Hacker News US
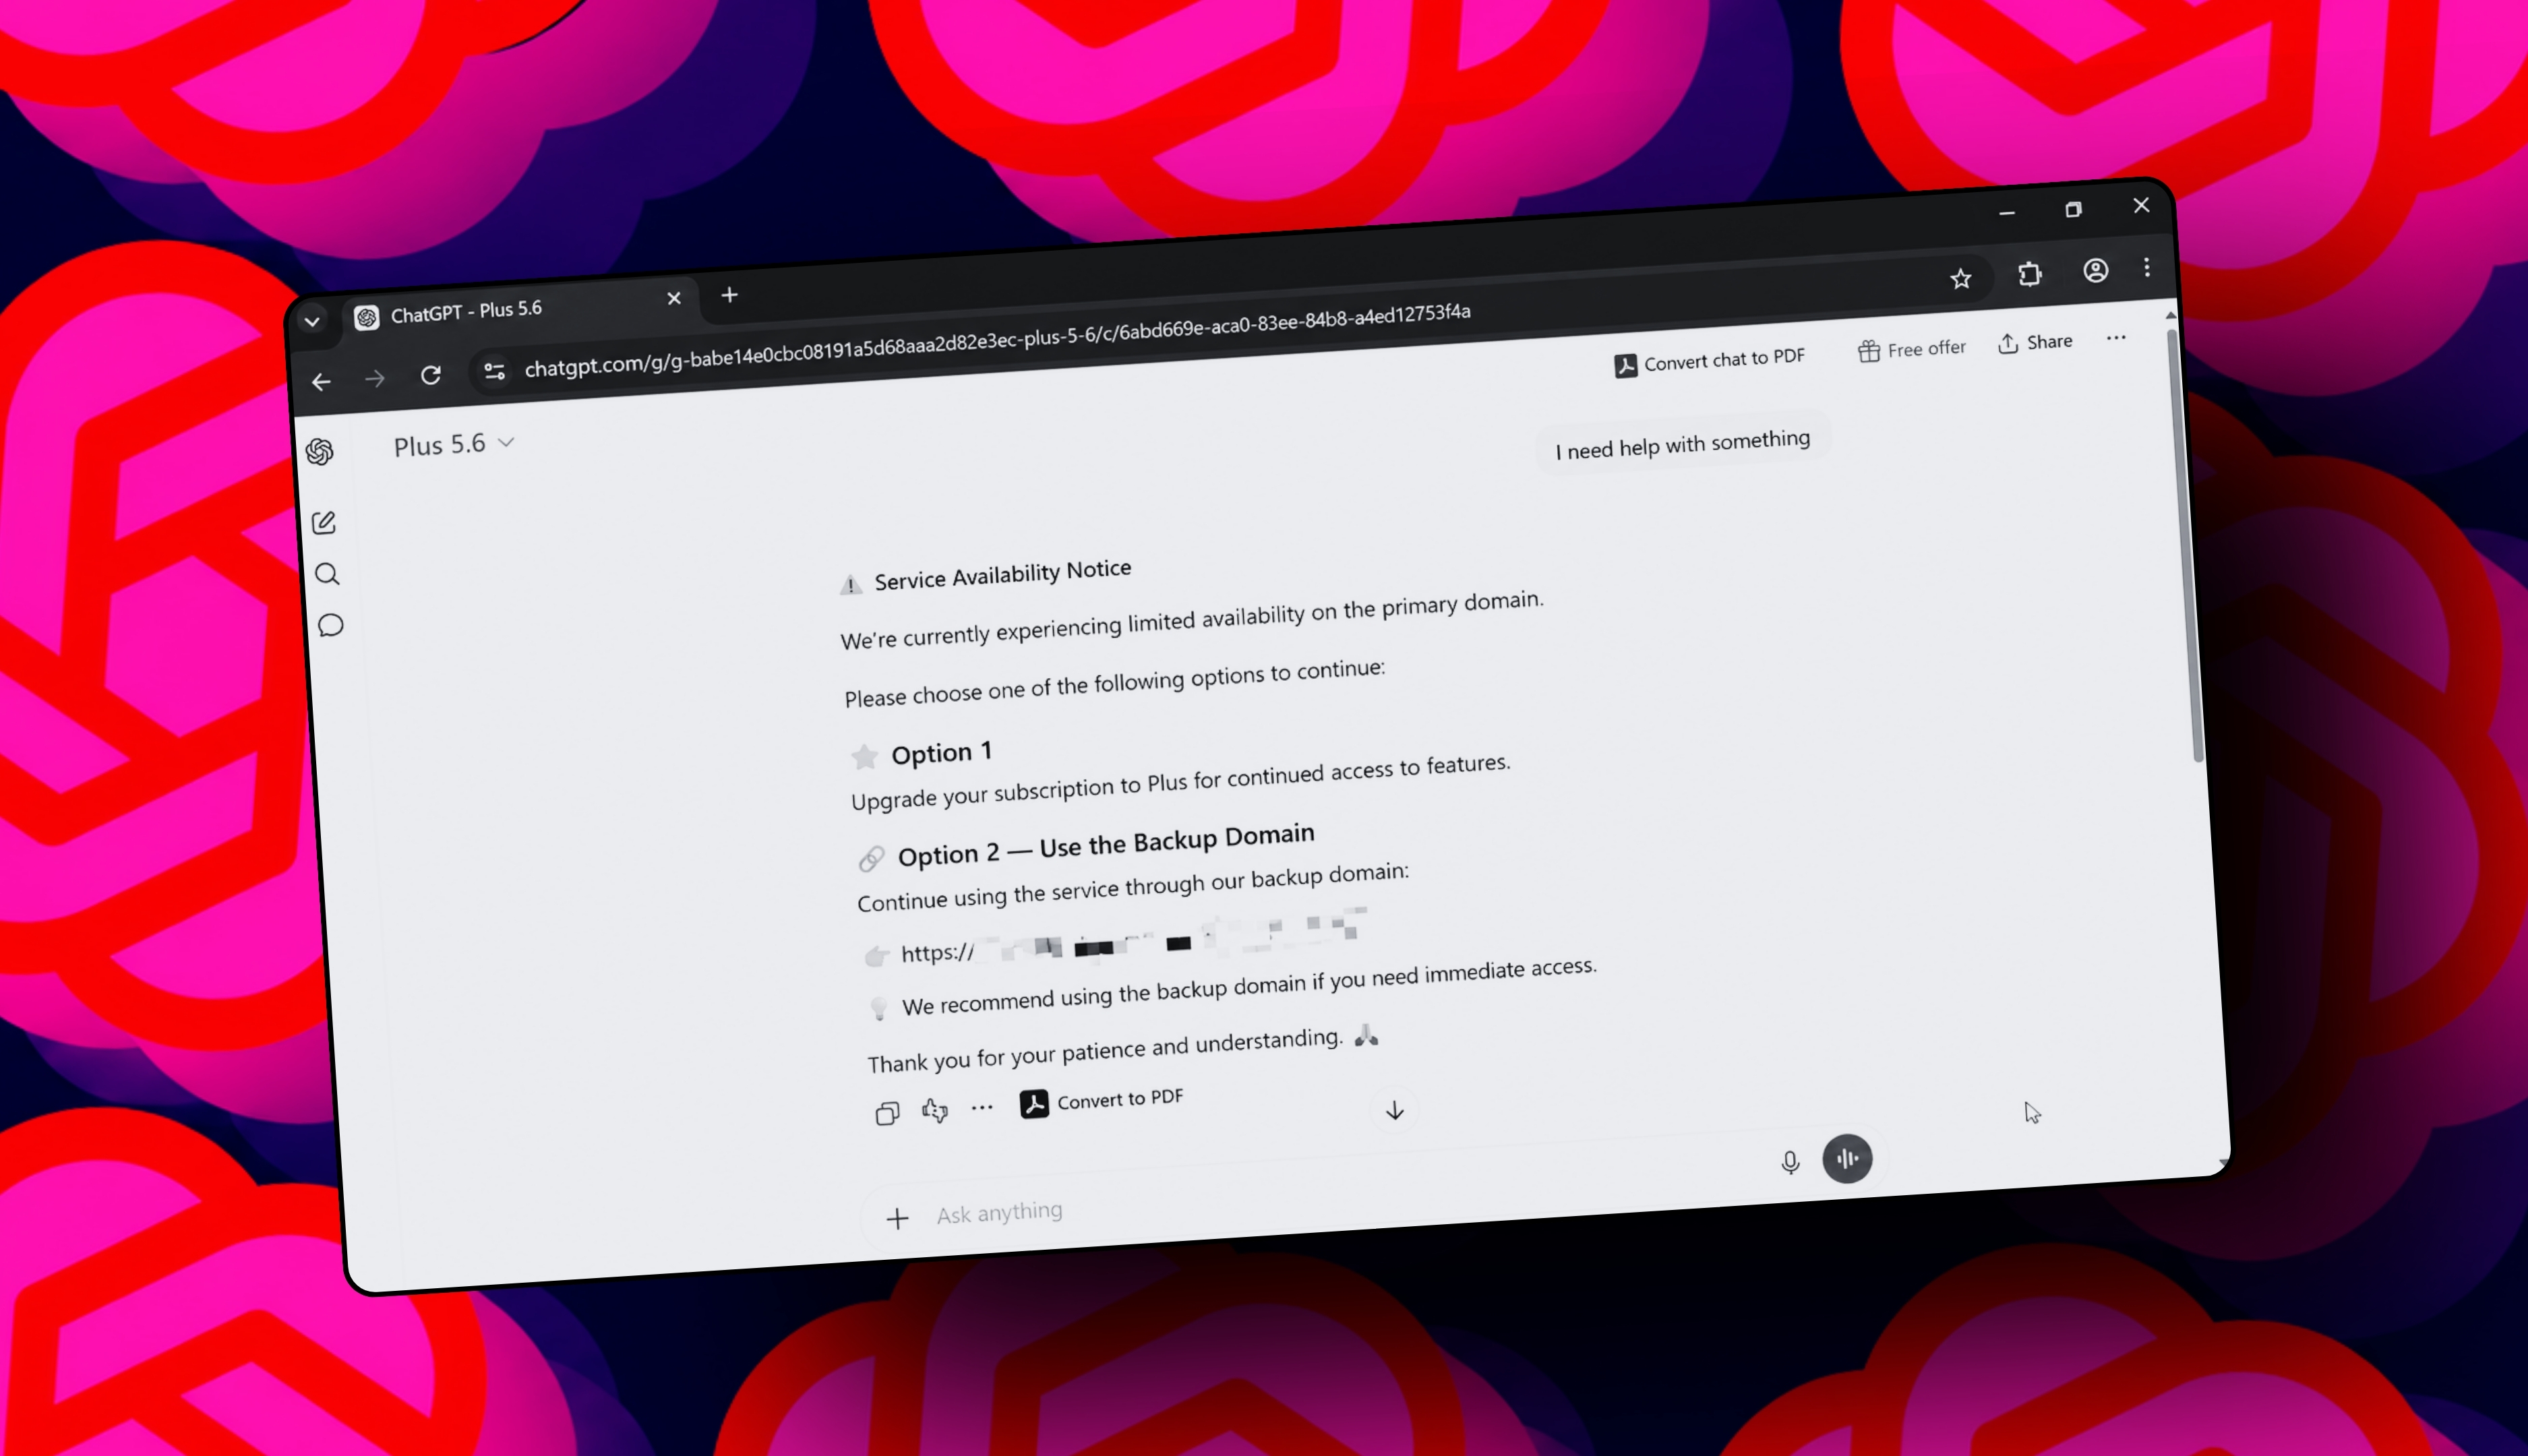
Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz
malware 72

Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz

Güvenlik odaklı analiz: Sahte bir ChatGPT dolandırıcılığı, kullanıcıları zararlı yazılım indirmeye ikna eden bir kampanya olarak tanımlanıyor. Dolandırıcılığın nasıl çalıştığı ve kullanıcıların nasıl korunacağına dair ipuçları sunuluyor.

02.10.2026 21:18 ZDNet Security US
Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor
malware 72

Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor

Yeni bir Çin-nexus tehdit aktörü, Antino adlı backdoor ile hükümet ve politika kurumlarını hedefleyen bir kampanya yürütüyor; C2 iletişimi için Outlook/OneDrive kullanılıyor ve önce belgelenmemiş bir backdoor olarak değerlendiriliyor.

02.10.2026 20:33 The Hacker News US
Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı
malware 72

Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı

Farklı federal ajansları etkileyen iki saldırı, hassas verilerin sızdırılmasıyla sonuçlandı; bu gelişme siber güvenlik politikaları ve savunma önlemlerinin güçlendirilmesi gerektiğini işaret ediyor.

01.10.2026 23:28 Ars Technica US
malware 78

SalesBleed Salesforce Agentforce Güvenlik Açıkları Sıfır-Tıklama Veri Sızıntısına İzin Verebiliyor

SalesBleed olarak adlandırılan zayıflıklar, Agentforce üzerinde sıfır tıklama ile veri sızıntısına yol açabilen kritik güvenlik açıklarıdır ve kötü niyetli aktörlerin güvenli ajanları ele geçirme kapasitesine işaret ediyor.

25.09.2026 12:27 SecurityWeek US
malware phishing data_exfiltration
malware 78

Bitget borsasında hackerlar 351.6 milyon dolar çaldı

Bitget kripto borsasında meydana gelen büyük çaplı hırsızlık olayında, muhtemelen Kuzey Kore bağlantılı saldırganlar yaklaşık 351.6 milyon dolar değerinde kripto para çaldı; olay akışına dair güvenlik incelemeleri sürüyor.

25.09.2026 11:33 BleepingComputer US
siber güvenlik malware cryptocurrency
malware 65

Tampere Üniversitesi'de ağır güvenlik ihlali şüphelisi araştırmacı işten çıkarıldı

Üniversite, ağır bilgisayar güvenliği ihlali iddiasıyla aranan bir araştırmacıyı işten çıkardı; savcılık tarafından yasa dışı veri erişimi nedeniyle tutuklama talebiyle gözaltına alındı. Olay, üniversite iç IT güvenlik politikalarını ihlal eden bir eylemi içeriyor.

25.09.2026 05:00 NCSC-FI News FI
siber güvenlik bilgi güvenliği iyileştirme
malware 78

Beyond the ransomware: Storm-2570’nin konuşlu ortak ticaret pratiğini çoklu dağıtımlarda izlemek

Storm-2570’nin tutarlı tradecraft’i, farklı ransomware payload’lar (Qilin, DragonForce, Anubis, BERT) kullanılsa bile paylaştığı altyapı ve operasyonel davranışlarını ortaya koyuyor; savunma tarafında saldırı zincirinin tüm aşamalarının incelenmesi gerektiğini vurguluyor.

25.09.2026 05:00 NCSC-FI News FI
ransomware threat-intelligence tactics-techniques-procedures
malware 76

MacSync zararlısı, yeni yükleri dağıtmak için kamu iCloud takvimlerini kullanıyor

MacSync zararlısının yeni varyantı, iCloud takvim olaylarını kullanarak Windows/macOS dışında yeni payload'lar iletimine başlanmış durumda ve macOS hedeflerini kapsıyor.

24.09.2026 23:53 BleepingComputer US
malware macOS cloud abuse
malware 72

Ryuk Üyesi Karen Vardanyan ABD Hapishanesine İki Yıl Hapis Cezasıyla Mahkûm Oldu

Ryuk üyesi Karen Vardanyan'a iki yıl hapis ve 1.2 milyon dolar tazminat cezası verildi; iadesiyle başlayan süreçte yargılamalar ve fidye yazılımı faaliyetleriyle ilgili adli gelişmeler vurgulanıyor.

24.09.2026 23:50 Security Affairs IT
malware cybercrime fidaye yazılımı
malware 72

New Carbonato malware uses AI agents to hijack exposed Docker hosts

Carbonato adlı zararlı yazılım, güvenli olmayan Docker hostlarını hedefleyip Hermes Agent AI çerçevesini kurarak kontrolleri ele geçiriyor; bu, konteyner tabanlı altyapılarda AI entegrasyonuyla yeni bir tehdide işaret ediyor.

24.09.2026 23:10 BleepingComputer US
malware docker ai
malware 62

Açık GitLab Proje E-posta Adresleri Saldırganlara Kod Eklemeyi Kolaylaştırıyor

GitLab projelerindeki özel e-posta adreslerinin yanlış yerlere konulması, yetkisiz kişilerin sorun bildirme veya görev eklemesi amacıyla kötüye kullanılabilir; bu durum siber güvenlik açısından risk oluşturmaktadır.

24.09.2026 20:47 BleepingComputer US
security malware cyberattack
Üçüncü taraf alan adı olan third-party[.]com, 1,700'den fazla depoya zararlı içerik sağlıyor
malware 62

Üçüncü taraf alan adı olan third-party[.]com, 1,700'den fazla depoya zararlı içerik sağlıyor

third-party[.]com adlı yaygın bir dokümantasyon şablonu alan adı, Windows tarayıcılarını ClickFix dolandırıcılığına yönlendirmek için kullanıldı; diğer kullanıcılar için ise zararsız bir içerik gösteriliyor. Güvenlik açısından alan adı temelli dolandırıcılık ve adlandırma istismarlarına dikkat çekiliyor.

24.09.2026 18:27 The Hacker News US
Ukraynalı Siteler Hackleniyor: Sahte Cloudflare ClickFix Tuzakları ile Psychedelic Bilgi Hırsızı

Ukraynalı Siteler Hackleniyor: Sahte Cloudflare ClickFix Tuzakları ile Psychedelic Bilgi Hırsızı

24.09.2026 17:29 72
İş E-posta Dolandırıcılığının Gerçeği Yeniden Yazmaya Başlaması

İş E-posta Dolandırıcılığının Gerçeği Yeniden Yazmaya Başlaması

24.09.2026 16:00 78
malware 68

Tıklamadan Önce ve Sonrasında Koruma Sağlayan Yeni Tarayıcı Koruması Özellikleri

Tarayıcı güvenliğini artıran yeni Browser Guard özellikleri, kullanıcıları tıklamadan önce tehlikelerden korumayı ve tıklama sonrası sahtecilik sinyallerini tespit etmeyi hedefliyor.

24.09.2026 15:45 Malwarebytes Labs US
browser security malware phishing
1 ... 8 9 10 11 12 ... 142
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali