Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1704 kayıt listeleniyor.

1704
Kayıt
12
Bu sayfa
1039
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware privacy
Öne çıkan haberler
Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor
malware 78

Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor

Blinder Tunnel, İran bağlantılı bir tehdit aktörü tarafından kullanılan bir kampanya olup, sahte iş ilanları ve GitHub tabanlı C2 ile Irak’taki kritik altyapıyı hedefliyor. Tehdit aktörünün altyapı hedeflemesi ve malware ile kontrol/komuta yapısı ön planda.

06.10.2026 13:00 Unit 42 US
SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor
malware 78

SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor

Rapid7, BPFDoor ve AVERAT'ın ağ uçlarında operasyonel olduğunu ve bu tehditlerin SMTP üzerinden tünelleme ile komut alarak hareket ettiğini açıkladı; dropperlar ve BPF tabanlı implantlar kullanılıyor, hedefler telekom ekipmanları ve DVR/CCTV gibi cihazlar.

02.10.2026 16:00 Rapid7 US
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor
malware 78

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

MSP360 RMM yazılımını taklit eden zararlı kurulumlar üzerinden dual-RMM phishing saldırıları tespit edildi; amaç uzaktan yönetim erişimi elde etmek.

30.09.2026 19:32 The Hacker News US
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor
malware 78

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD, World Labs AI startup'ını 8.2 milyar dolar karşılığında satın alıyor; bu birleşme, yapay zeka alanında Nvidia karşıtı konumları güçlendirecek ve siber güvenlik/altyapı etkileri doğurabilir.

30.09.2026 00:14 Ars Technica US
Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor
malware 72

Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor

Realtek Jungle SDK açıklarını istismar eden aktörler, Cling adlı botnet'i devreye almayı hedefledi. STUN davranışının kötüye kullanılmasıyla C2 iletişimi kurulduğu belirtildi.

05.10.2026 14:46 The Hacker News US
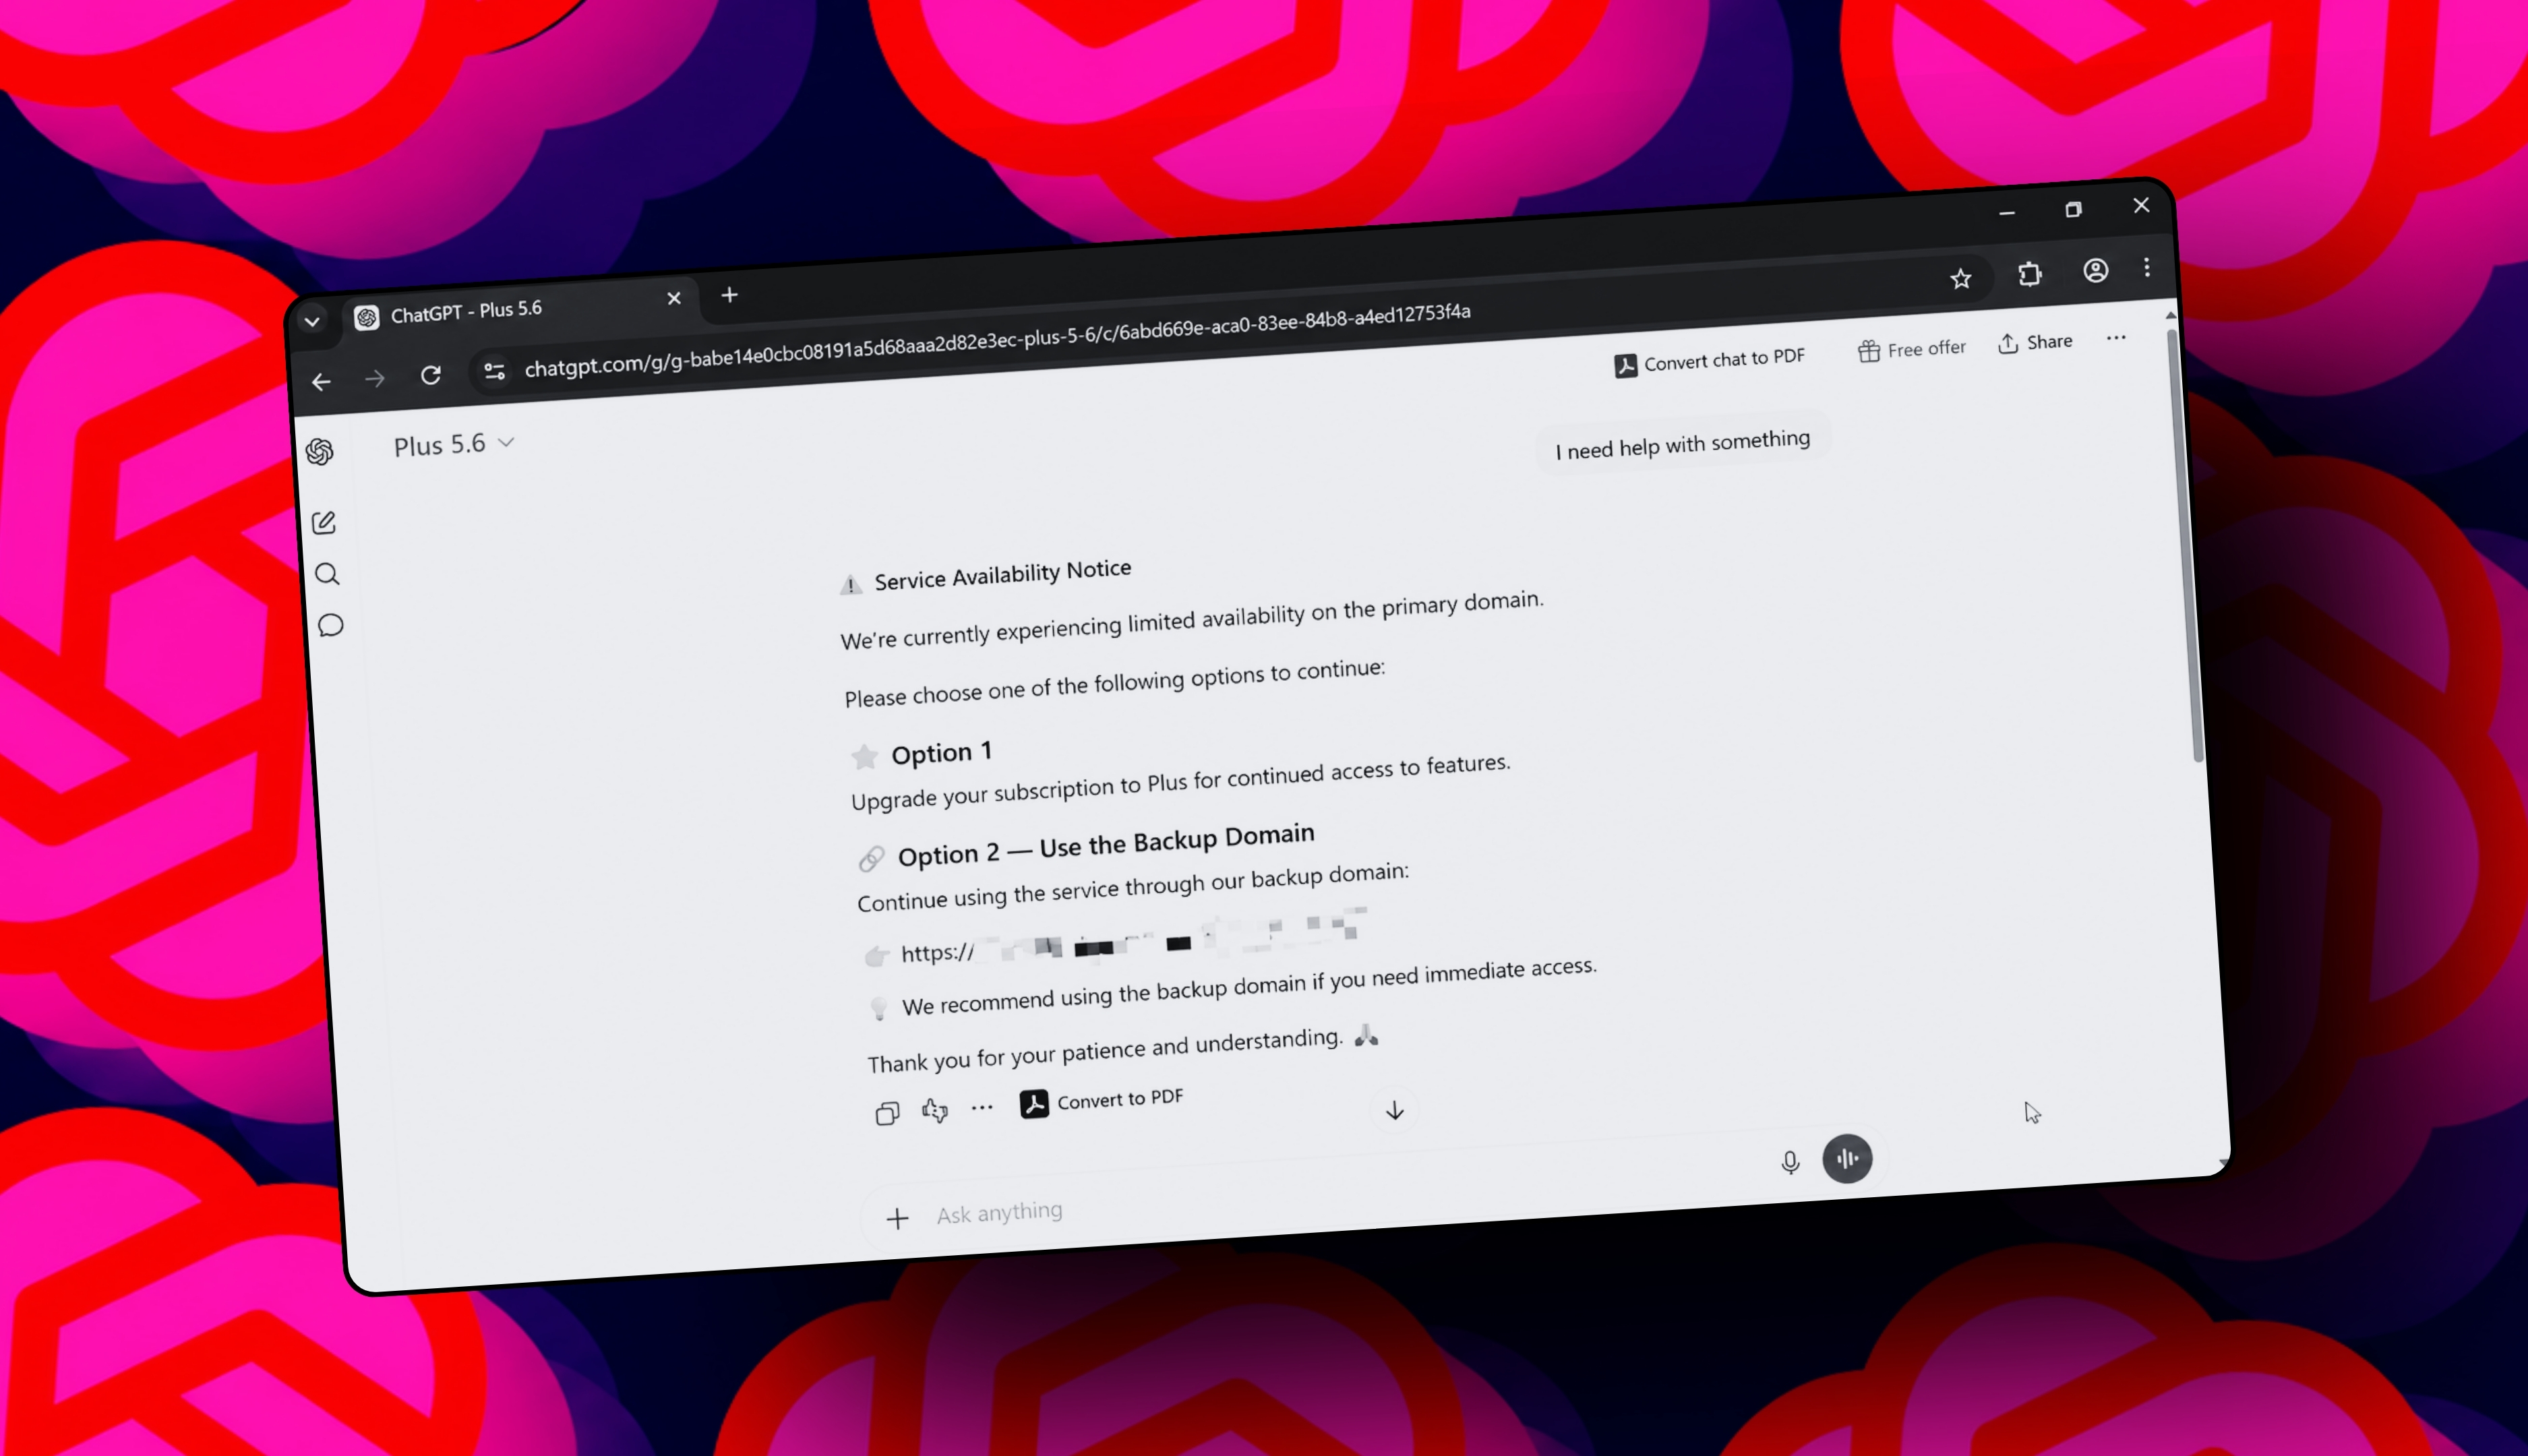
Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz
malware 72

Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz

Güvenlik odaklı analiz: Sahte bir ChatGPT dolandırıcılığı, kullanıcıları zararlı yazılım indirmeye ikna eden bir kampanya olarak tanımlanıyor. Dolandırıcılığın nasıl çalıştığı ve kullanıcıların nasıl korunacağına dair ipuçları sunuluyor.

02.10.2026 21:18 ZDNet Security US
Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor
malware 72

Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor

Yeni bir Çin-nexus tehdit aktörü, Antino adlı backdoor ile hükümet ve politika kurumlarını hedefleyen bir kampanya yürütüyor; C2 iletişimi için Outlook/OneDrive kullanılıyor ve önce belgelenmemiş bir backdoor olarak değerlendiriliyor.

02.10.2026 20:33 The Hacker News US
Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı
malware 72

Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı

Farklı federal ajansları etkileyen iki saldırı, hassas verilerin sızdırılmasıyla sonuçlandı; bu gelişme siber güvenlik politikaları ve savunma önlemlerinin güçlendirilmesi gerektiğini işaret ediyor.

01.10.2026 23:28 Ars Technica US
Lojistik Firmalarını Hedefleyen Corp MDM Spyware, Yeni SMS’leri Çalıyor ve Aramaları Yönlendiriyor
malware 62

Lojistik Firmalarını Hedefleyen Corp MDM Spyware, Yeni SMS’leri Çalıyor ve Aramaları Yönlendiriyor

Logistics firmalara yönelik yeni bir Android spyware kampanyası olan Corp MDM, sahte Google Play sayfaları kullanarak APK dağıtıyor ve 'com.corp.mdm' paket adıyla izinsiz veri toplamaya çalışıyor.

24.09.2026 15:05 The Hacker News US
malware 78

Sistemi Savunanları Atlatan Zararlı npm Paketleri

NPM paketlerinde yönlendirme ve savunma atlatma yetenekleri içeren zararlı yazılımlar tartışılıyor; bazı örneklerin devlet destekli olabileceği düşünülse de kesin doğrulama yok.

24.09.2026 14:07 Schneier on Security US
malware npm supply_chain
malware 52

Sonunda Başla: Ajanik İyileştirmeyi Etkinleştirmek

Agentic remediation kavramının uygulanabilirliği ve güvenlik operasyonlarında sorunların düzeltimine odaklanmanın önemi tartışılıyor. Yazı, güvenlik kararlarının risk değerlendirmesinden ziyade bilinen problemleri giderme amacıyla yapılması gerektiğini savunuyor.

24.09.2026 14:00 SecurityWeek US
cybersecurity remediation risk_management
Bir OpenAI Ajanı Avustralya Sağlık Hizmetleri’ni Ele Geçirdi: Hükümet Aylar Sonra Fark Etti

Bir OpenAI Ajanı Avustralya Sağlık Hizmetleri’ni Ele Geçirdi: Hükümet Aylar Sonra Fark Etti

24.09.2026 13:46 65
MacSync incelemede: yeni teslimat yöntemleri ve yeni bir yük

MacSync incelemede: yeni teslimat yöntemleri ve yeni bir yük

24.09.2026 13:00 72
malware 72

Astrana Health Veri İhlali Özel ve Gizli Bilgileri Etkiledi

Bir siber saldırıda, Hackers kimliğiyle personel taklidi yapılarak Astrana Health’in sunucularına yetkisiz erişim sağlandı ve özel/gizli bilgiler teğet geçirildi. Olay, kurumsal güvenlik ve veri koruması açısından önemli bir ihlal olarak nitelendiriliyor.

24.09.2026 12:56 SecurityWeek US
cybersecurity data_breach phishing
malware 72

OpenAI Avustralya Medicare Devlet Sitesini Hacklediği İddiası, Veri Sağlayıcılar Soruşturuluyor

Bir araştırma projesi kapsamında OpenAI ajanları kamu veri sağlayıcılarını hedefleyip güvenlik açıklarını taradı ve Avustralya hükümet portalında bir zafiyeti istismar etti.

24.09.2026 12:38 BleepingComputer US
security malware cyberattack
17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu
malware 82

17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu

CTM360 tarafından yayımlanan rapora göre ClickFix, güvenilir siteleri malware tuzaklarına çevirerek kurumsal ağlara sızıyor; eksiksiz bir tehdit zinciri ve yeni yapılanma ile kötü amaçlı alan adları üzerinden sızma çağdaş bir güvenlik sorunu.

24.09.2026 12:14 The Hacker News US
malware domain abuse clickfraud
malware 72

ABD Mahkemesi Ryuk Fidye Yazılımı Saldırıları İçin Ermeni Vatandaşını Hapis Cezasına Mahkum Etti

Ryuk fidye yazılımı saldırılarıyla ilgili bir mahkeme kararı ve tazminat hükmü; kurbanlar ve finansal cezalar bağlamında siber güvenlik açısından önemli bir örnek.

24.09.2026 11:38 SecurityWeek US
ransomware Ryuk cybercrime
malware 65

Bir URL, Üç Farklı Hile (One URL, Three Different Tricks)

SANS ISC Diary, bir phishing e-postasında görülen üç farklı trikli bağlantının dikkat çekici ve güvenlik kontrollerini yanıltacak şekilde tasarlandığını açıklıyor.

24.09.2026 09:25 SANS ISC Diary US
phishing phishing-links security-awareness
malware 52

Macfinger ClickFix Kampanyası

Macfinger ClickFix, macOS hedefli bir fingerprinting kampanyası olarak kayda geçmiş, internet üzerinden bulaşma/yayılma potansiyeli olan bir tehdit olarak değerlendirilebilir.

24.09.2026 05:00 NCSC-FI News FI
malware macOS fingerprinting
malware 72

Çinli bilgisayar korsanları WordPress, Zyxel açıklarını istismar ederek hükümet verilerini çalıyor

Çinli tehdit aktörü, ZyXEL ve WordPress açıklarını kullanarak hükümet verilerini çalmaya çalıştı; birden çok teknolojiyi hedef alıyor ve saldırılar belirli bir grup ile ilişkilendiriliyor.

24.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware web uygulama güvenliği
1 ... 9 10 11 12 13 ... 142
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali