Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1702 kayıt listeleniyor.

1702
Kayıt
12
Bu sayfa
1038
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware privacy
Öne çıkan haberler
Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor
malware 78

Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor

Blinder Tunnel, İran bağlantılı bir tehdit aktörü tarafından kullanılan bir kampanya olup, sahte iş ilanları ve GitHub tabanlı C2 ile Irak’taki kritik altyapıyı hedefliyor. Tehdit aktörünün altyapı hedeflemesi ve malware ile kontrol/komuta yapısı ön planda.

06.10.2026 13:00 Unit 42 US
SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor
malware 78

SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor

Rapid7, BPFDoor ve AVERAT'ın ağ uçlarında operasyonel olduğunu ve bu tehditlerin SMTP üzerinden tünelleme ile komut alarak hareket ettiğini açıkladı; dropperlar ve BPF tabanlı implantlar kullanılıyor, hedefler telekom ekipmanları ve DVR/CCTV gibi cihazlar.

02.10.2026 16:00 Rapid7 US
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor
malware 78

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

MSP360 RMM yazılımını taklit eden zararlı kurulumlar üzerinden dual-RMM phishing saldırıları tespit edildi; amaç uzaktan yönetim erişimi elde etmek.

30.09.2026 19:32 The Hacker News US
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor
malware 78

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD, World Labs AI startup'ını 8.2 milyar dolar karşılığında satın alıyor; bu birleşme, yapay zeka alanında Nvidia karşıtı konumları güçlendirecek ve siber güvenlik/altyapı etkileri doğurabilir.

30.09.2026 00:14 Ars Technica US
Eski X-Force Hackerları Saldırganlikte Altın Arayışını Kovalamaya Başladı
malware 78

Eski X-Force Hackerları Saldırganlikte Altın Arayışını Kovalamaya Başladı

Eski X-Force hackerlarının kurduğu RemoteThreat, 7 milyon dolar bütçe ve 1.000 saldırı aracıyla kurumsal ve ABD için AI hızında operasyonlar sunmayı amaçlıyor. Haber, siber güvenlik tehdit aktörlerinin araç setlerini ve operasyon hızlarını artırma çabalarını ele alıyor.

29.09.2026 14:30 The Register Security GB
Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor
malware 72

Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor

Realtek Jungle SDK açıklarını istismar eden aktörler, Cling adlı botnet'i devreye almayı hedefledi. STUN davranışının kötüye kullanılmasıyla C2 iletişimi kurulduğu belirtildi.

05.10.2026 14:46 The Hacker News US
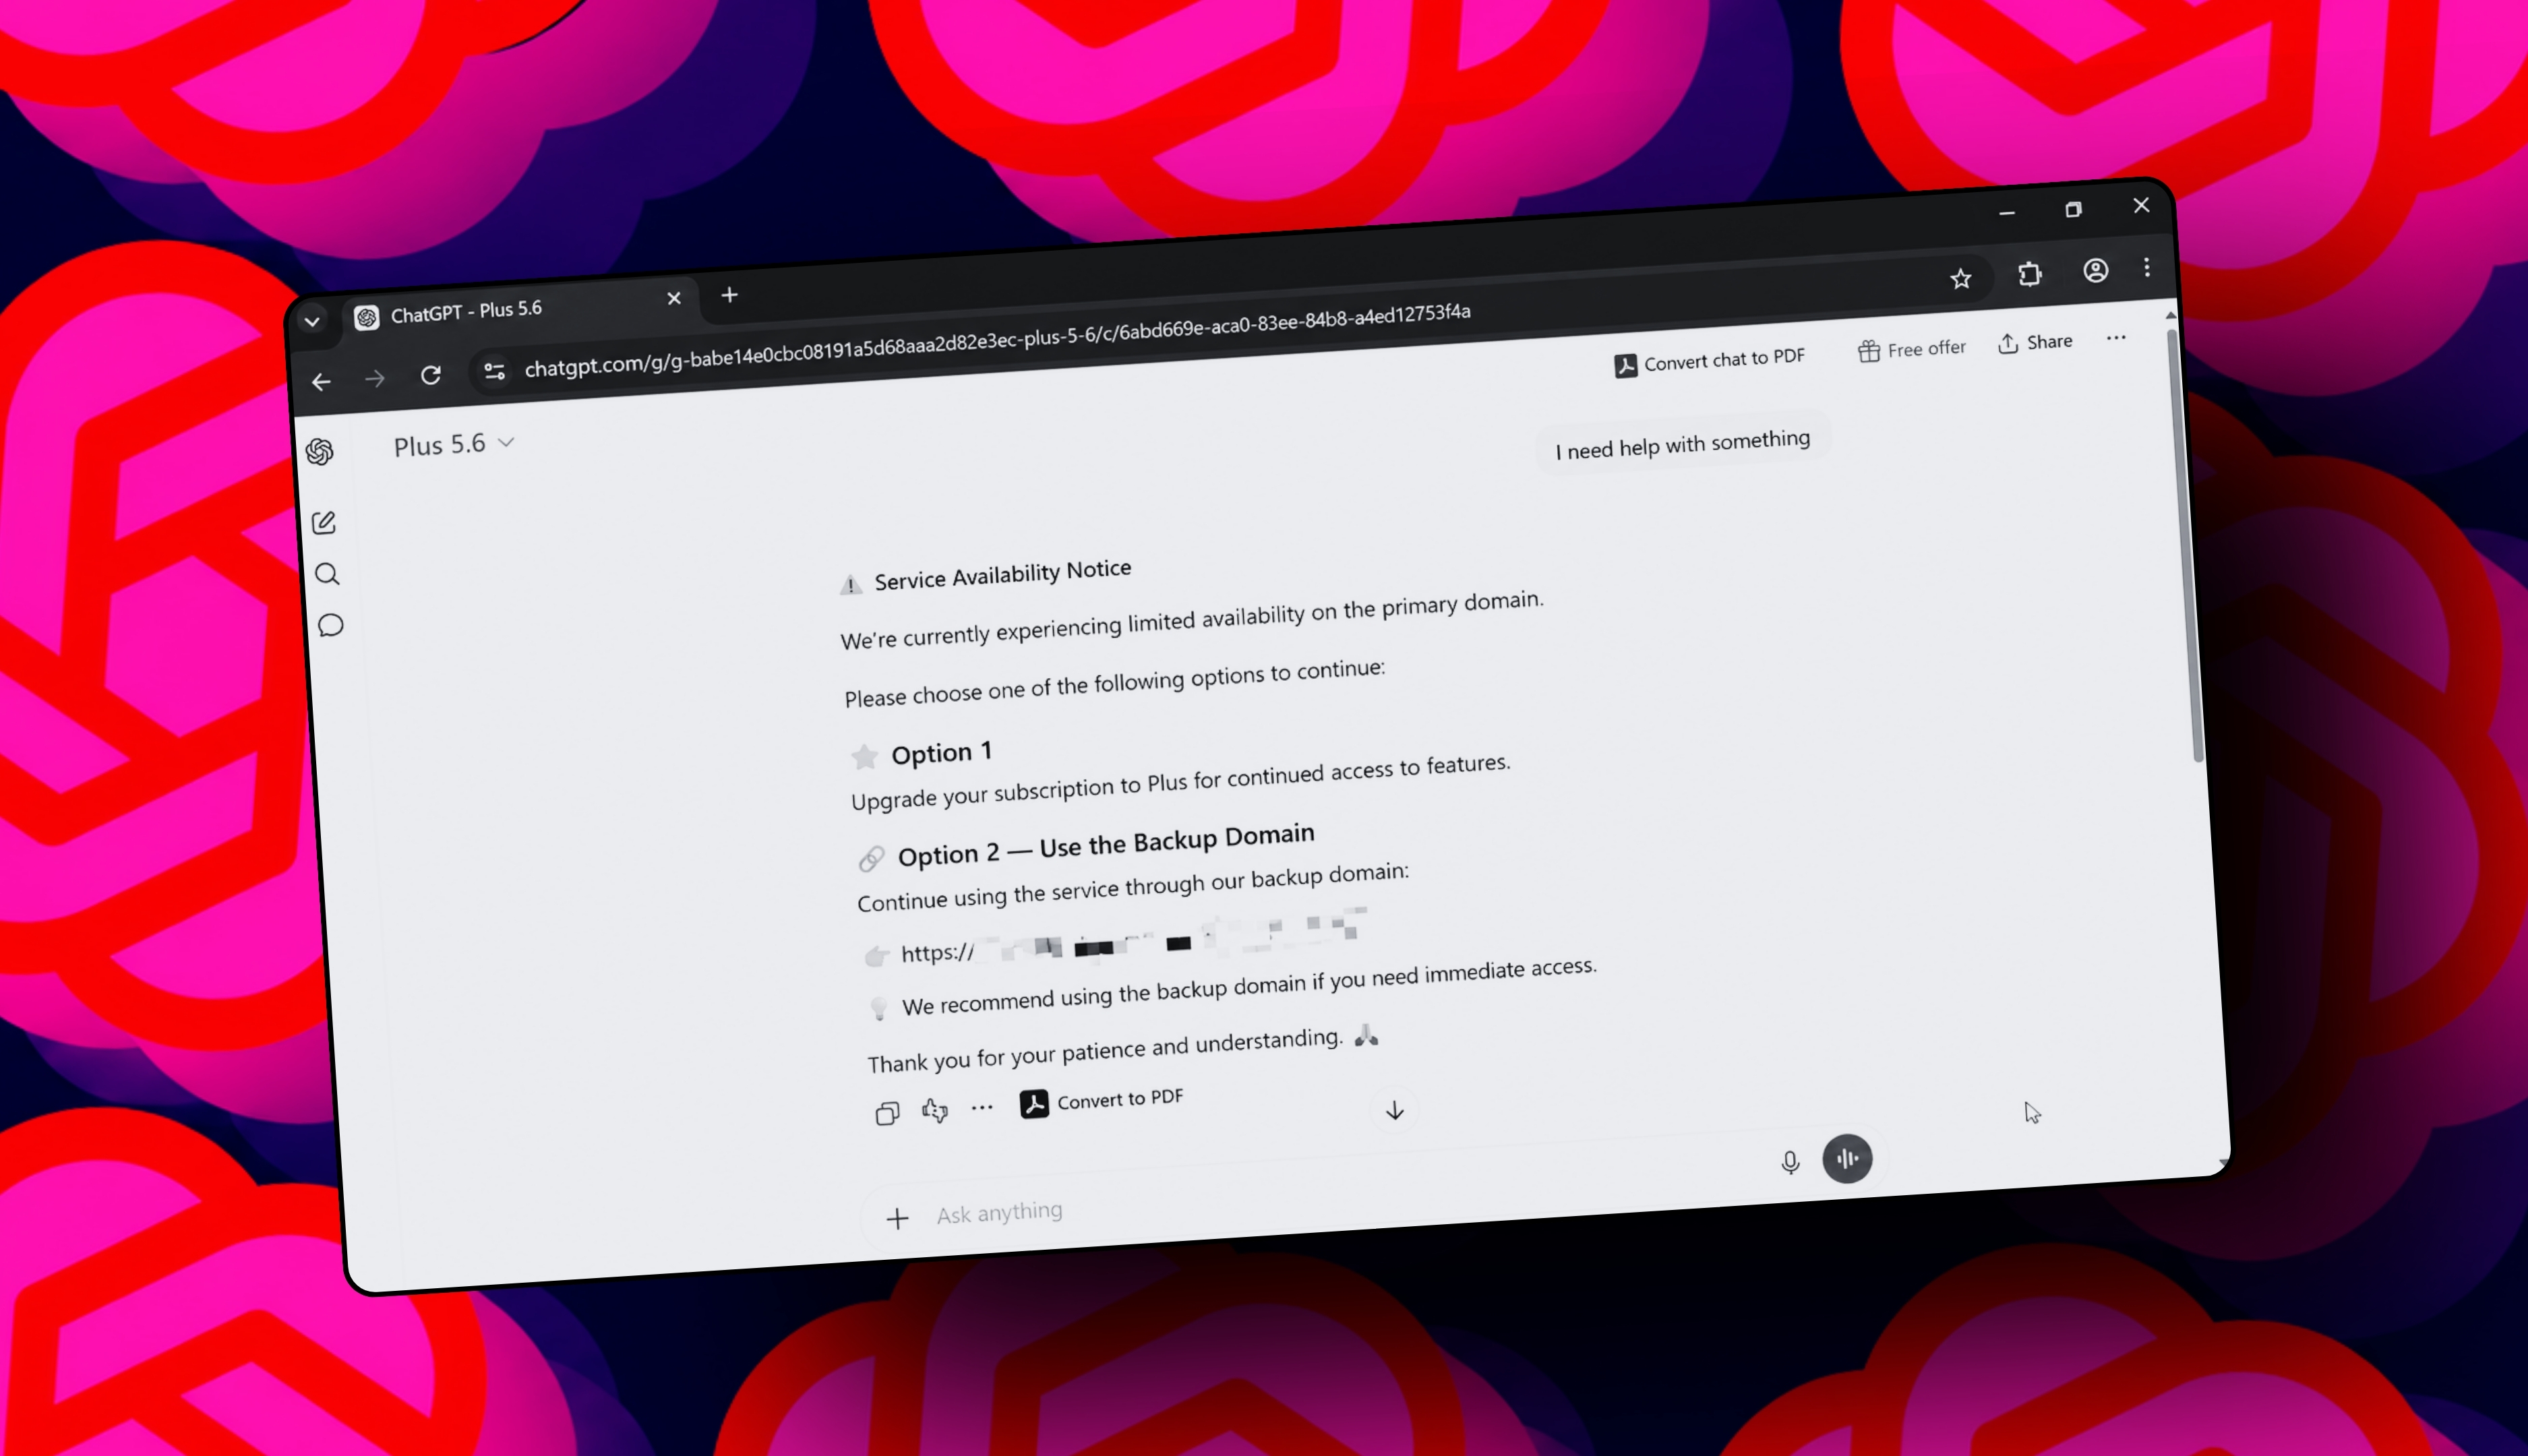
Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz
malware 72

Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz

Güvenlik odaklı analiz: Sahte bir ChatGPT dolandırıcılığı, kullanıcıları zararlı yazılım indirmeye ikna eden bir kampanya olarak tanımlanıyor. Dolandırıcılığın nasıl çalıştığı ve kullanıcıların nasıl korunacağına dair ipuçları sunuluyor.

02.10.2026 21:18 ZDNet Security US
Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor
malware 72

Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor

Yeni bir Çin-nexus tehdit aktörü, Antino adlı backdoor ile hükümet ve politika kurumlarını hedefleyen bir kampanya yürütüyor; C2 iletişimi için Outlook/OneDrive kullanılıyor ve önce belgelenmemiş bir backdoor olarak değerlendiriliyor.

02.10.2026 20:33 The Hacker News US
dYdX kripto para borsası için kötü niyetli paketler kullanıcı cüzdanlarını boşaltıyor
malware 85

dYdX kripto para borsası için kötü niyetli paketler kullanıcı cüzdanlarını boşaltıyor

dYdX kripto para borsası, kötü niyetli paketler nedeniyle kullanıcı cüzdanlarının boşaltılmasıyla karşı karşıya kaldı. Bu, borsanın daha önce de benzer saldırılara maruz kaldığını ortaya koyuyor.

07.02.2026 01:16 Ars Technica -
malware 85

DKnife Linux aracı yönlendirici trafiğini ele geçirerek casusluk yapıyor ve malware iletiyor

DKnife, yönlendirici trafiğini ele geçirerek casusluk faaliyetlerinde kullanılan bir Linux aracıdır. Bu araç, 2019'dan beri aktif olarak malware dağıtmakta ve siber güvenlik tehditleri arasında yer almaktadır.

06.02.2026 21:35 BleepingComputer -
malware casusluk ağ güvenliği
Çin Bağlantılı DKnife AitM Çerçevesi, Yönlendiricileri Hedef Alıyor

Çin Bağlantılı DKnife AitM Çerçevesi, Yönlendiricileri Hedef Alıyor

06.02.2026 17:56 85
malware 85

Diğer Haberlerde: Rekor DDoS, Epstein'ın Hacker'ı, ESET Ürün Güvenlik Açıkları

Gün içinde kaydedilen rekor DDoS saldırıları ve ESET ürünlerindeki güvenlik açıkları dikkat çekti. Ayrıca, Polonya'da bir kişi DDoS saldırıları nedeniyle gözaltına alındı.

06.02.2026 13:52 SecurityWeek -
DDoS güvenlik açığı siber saldırı
Ele Geçirilmiş dYdX npm ve PyPI Paketleri Cüzdan Hırsızları ve RAT Kötü Amaçlı Yazılımlar Dağıtıyor

Ele Geçirilmiş dYdX npm ve PyPI Paketleri Cüzdan Hırsızları ve RAT Kötü Amaçlı Yazılımlar Dağıtıyor

06.02.2026 11:40 85
malware 85

Saldırganlar Windows Ekran Koruyucularını Kullanarak Malware ve RMM Araçları Dağıtıyor

Saldırganlar, Windows ekran koruyucu dosyalarını kullanarak kullanıcıları kandırarak uzaktan izleme ve yönetim araçları yüklemekte. Bu yeni yaklaşım, siber güvenlikte dikkat edilmesi gereken bir tehdit oluşturuyor.

06.02.2026 06:00 NCSC-FI News -
malware siber saldırı Windows
malware 85

Marco Stealer'ın Teknik Analizi

Zscaler ThreatLabz, Marco Stealer adlı bir bilgi çalan malware'i analiz etti. Bu malware, kullanıcıların tarayıcı verilerini ve bulut hizmetlerindeki dosyalarını hedef alıyor.

06.02.2026 06:00 NCSC-FI News -
malware bilgi çalma siber güvenlik
malware 85

Yeni Clickfix varyantı 'CrashFix' Python Uzaktan Erişim Trojan'ı dağıtıyor

CrashFix, ClickFix kampanyasının yeni bir varyantıdır ve kullanıcıları tarayıcı çökmesi ile kandırarak kötü amaçlı komutlar çalıştırmaya yönlendirmektedir. Bu durum, sosyal mühendislik ve kullanıcı davranışlarının kötüye kullanılması ile siber tehditlerin arttığını göstermektedir.

06.02.2026 06:00 NCSC-FI News -
malware sosyal mühendislik siber güvenlik
malware 85

Keskin Kenar: Çin Bağlantılı Bir Geçit İzleme AitM Çerçevesinin Açıklanması

DKnife, derin paket incelemesi yapabilen ve trafiği manipüle edebilen bir AitM çerçevesidir. Çin merkezli tehdit aktörleri tarafından kullanılan bu çerçeve, çeşitli cihazları hedef alarak kötü amaçlı yazılımlar dağıtıyor.

06.02.2026 06:00 NCSC-FI News -
AitM malware siber güvenlik
malware 85

Ransomware çetesi, gizli payload teslimatı için ISPsystem VM'lerini kullanıyor

Ransomware operatörleri, ISPsystem tarafından sağlanan sanal makineleri kullanarak kötü amaçlı yazılımları geniş ölçekte barındırmakta ve dağıtmaktadır. Bu yöntem, saldırganların tespit edilmeden faaliyet göstermelerine olanak tanımaktadır.

05.02.2026 23:57 BleepingComputer -
ransomware kötü amaçlı yazılım siber güvenlik
malware 85

Govtech devi Conduent'te veri ihlali, milyonlarca Amerikalıyı etkiliyor

Conduent'teki fidye yazılımı saldırısı, hackerların birçok bireyin kişisel bilgilerini çalmasına neden oldu. Şirket, Amerika'daki 100 milyondan fazla kişinin kişisel ve sağlık verilerini yönetiyor.

05.02.2026 18:25 TechCrunch Security -
siber güvenlik veri ihlali fidye yazılımı
malware 85

Yanlış 'PDF'yi açın ve saldırganlar bilgisayarınıza uzaktan erişim kazanır

DEAD#VAX kampanyası, kullanıcıları sahte bir PDF eki aracılığıyla AsyncRAT malware'ini yüklemeye ikna ediyor. Bu durum, saldırganların hedef bilgisayarlara uzaktan erişim sağlamasına olanak tanıyor.

05.02.2026 16:48 Malwarebytes Labs -
malware siber saldırı uzaktan erişim
1 ... 134 135 136 137 138 ... 142
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali