Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1699 kayıt listeleniyor.

1699
Kayıt
12
Bu sayfa
1041
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network phishing cybercrime ransomware cve
Öne çıkan haberler
SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor
malware 78

SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor

Rapid7, BPFDoor ve AVERAT'ın ağ uçlarında operasyonel olduğunu ve bu tehditlerin SMTP üzerinden tünelleme ile komut alarak hareket ettiğini açıkladı; dropperlar ve BPF tabanlı implantlar kullanılıyor, hedefler telekom ekipmanları ve DVR/CCTV gibi cihazlar.

02.10.2026 16:00 Rapid7 US
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor
malware 78

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

MSP360 RMM yazılımını taklit eden zararlı kurulumlar üzerinden dual-RMM phishing saldırıları tespit edildi; amaç uzaktan yönetim erişimi elde etmek.

30.09.2026 19:32 The Hacker News US
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor
malware 78

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD, World Labs AI startup'ını 8.2 milyar dolar karşılığında satın alıyor; bu birleşme, yapay zeka alanında Nvidia karşıtı konumları güçlendirecek ve siber güvenlik/altyapı etkileri doğurabilir.

30.09.2026 00:14 Ars Technica US
Eski X-Force Hackerları Saldırganlikte Altın Arayışını Kovalamaya Başladı
malware 78

Eski X-Force Hackerları Saldırganlikte Altın Arayışını Kovalamaya Başladı

Eski X-Force hackerlarının kurduğu RemoteThreat, 7 milyon dolar bütçe ve 1.000 saldırı aracıyla kurumsal ve ABD için AI hızında operasyonlar sunmayı amaçlıyor. Haber, siber güvenlik tehdit aktörlerinin araç setlerini ve operasyon hızlarını artırma çabalarını ele alıyor.

29.09.2026 14:30 The Register Security GB
Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor
malware 72

Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor

Realtek Jungle SDK açıklarını istismar eden aktörler, Cling adlı botnet'i devreye almayı hedefledi. STUN davranışının kötüye kullanılmasıyla C2 iletişimi kurulduğu belirtildi.

05.10.2026 14:46 The Hacker News US
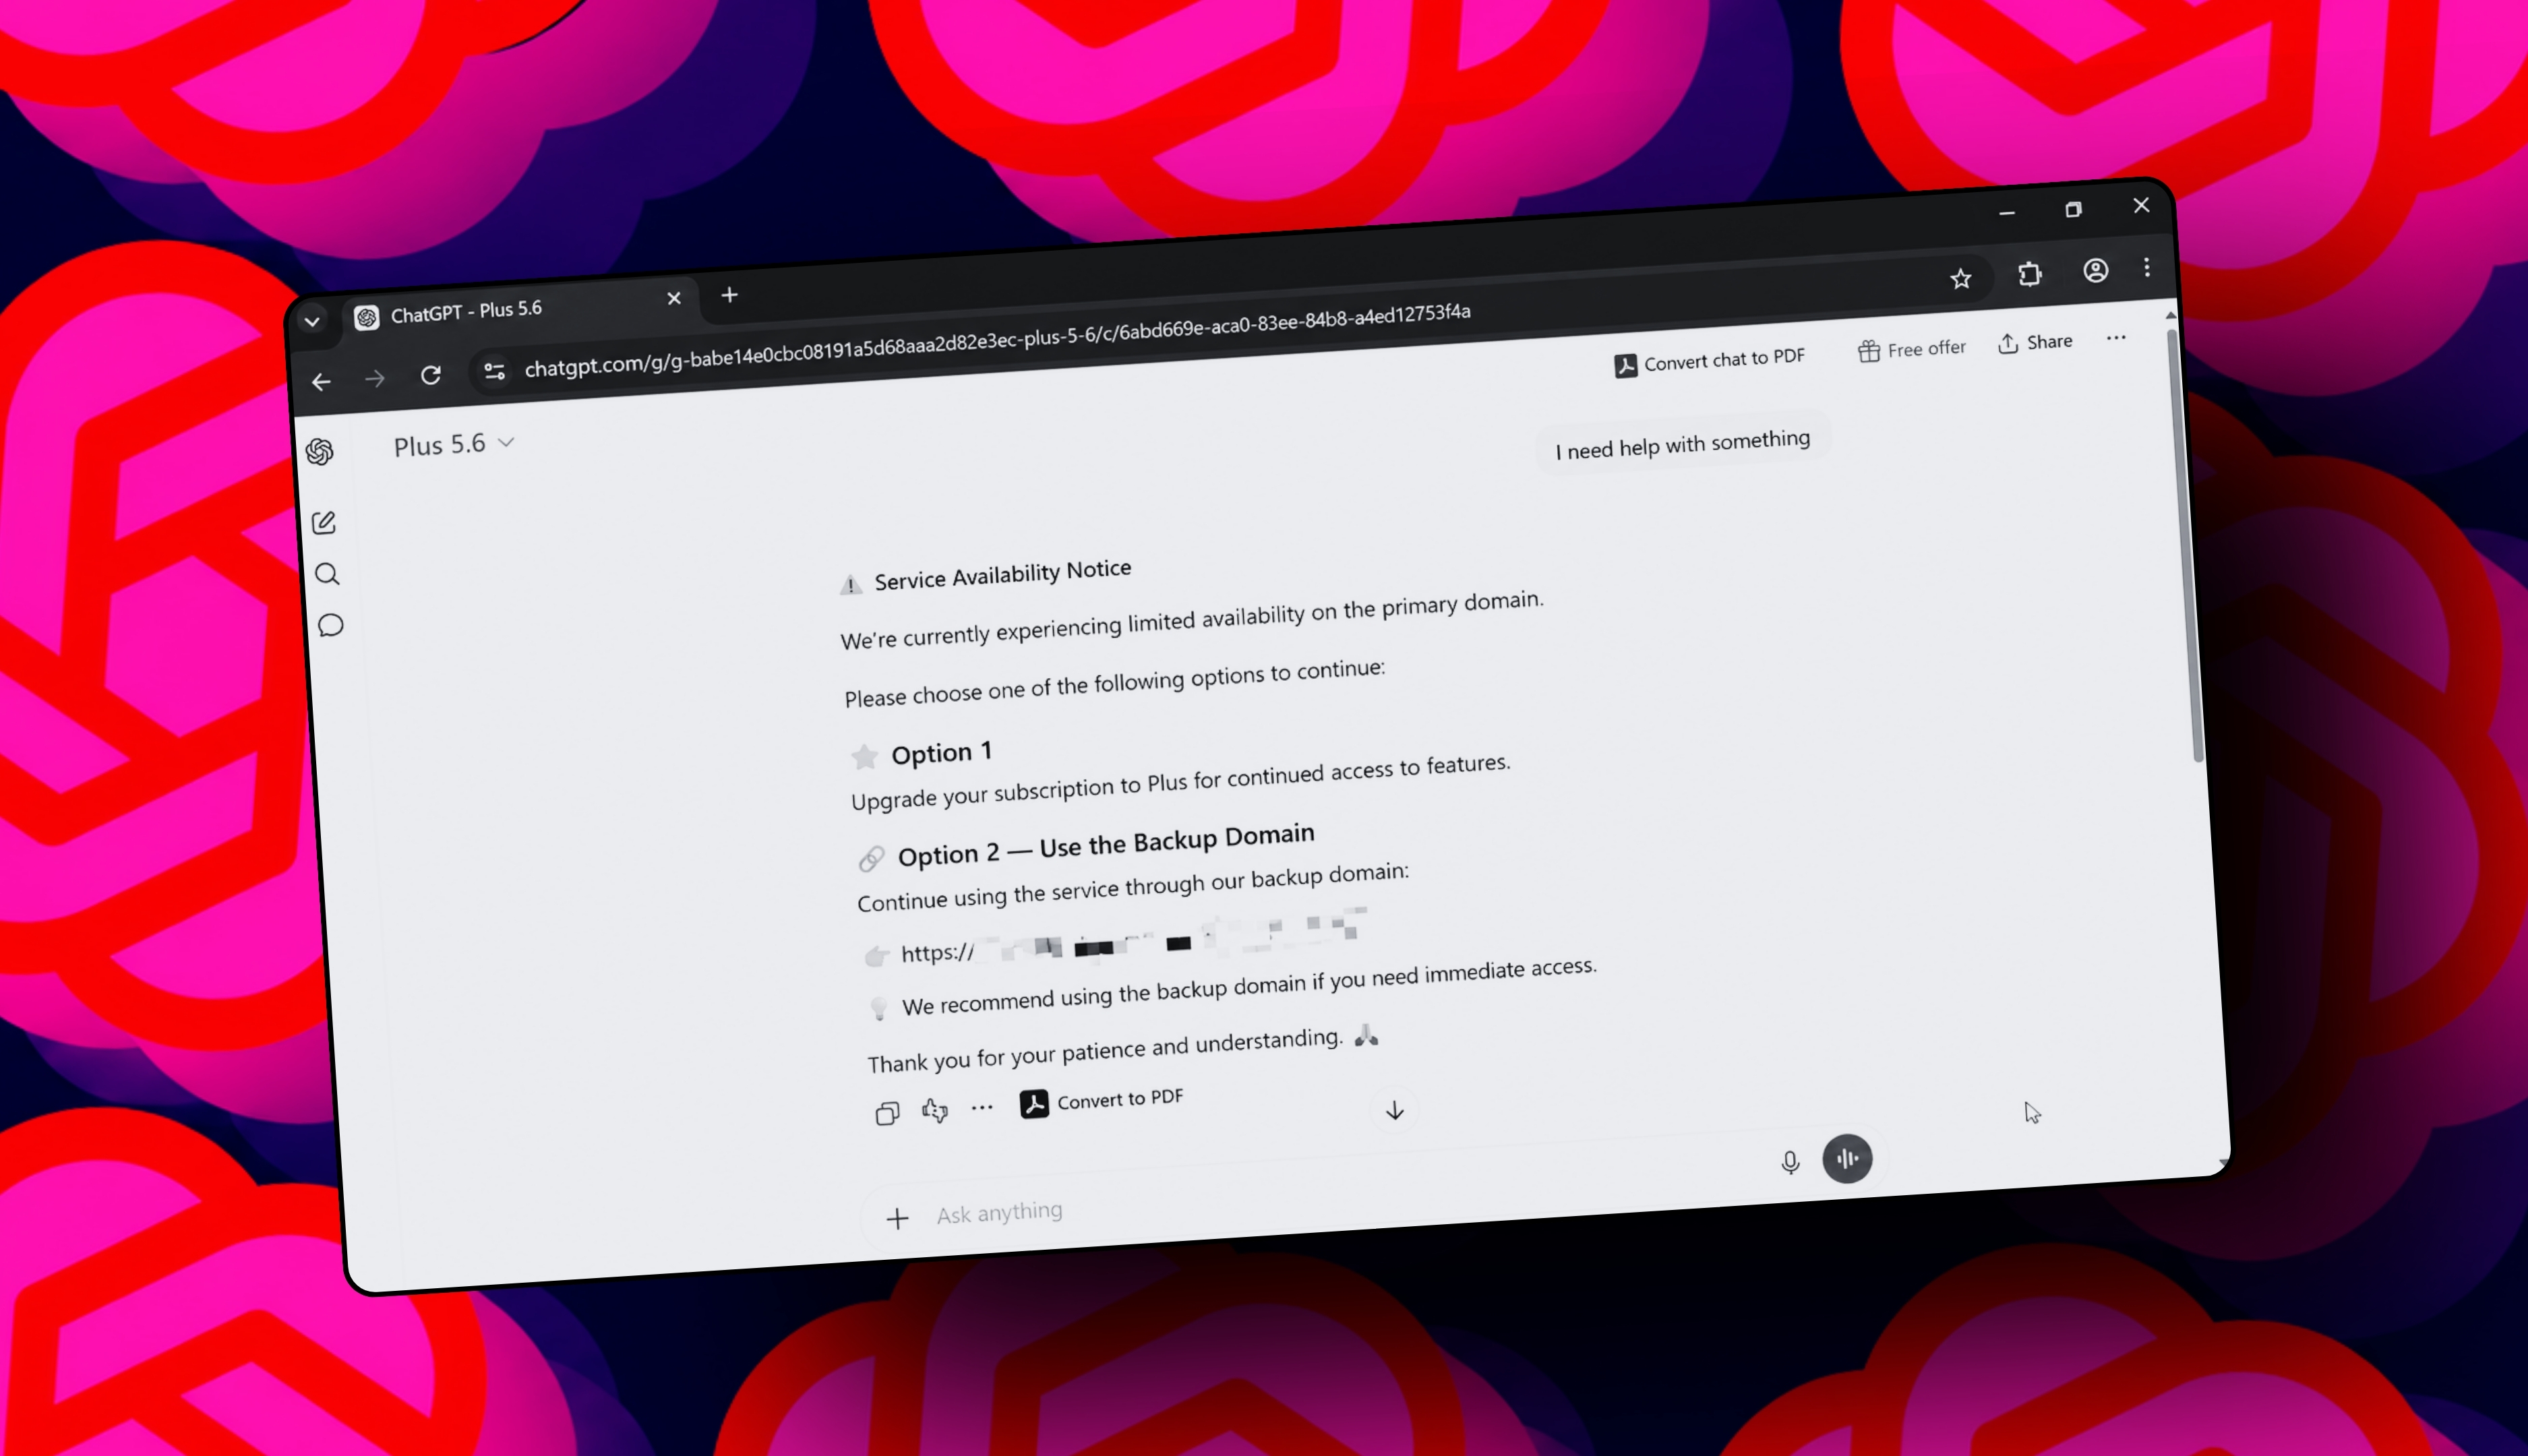
Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz
malware 72

Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz

Güvenlik odaklı analiz: Sahte bir ChatGPT dolandırıcılığı, kullanıcıları zararlı yazılım indirmeye ikna eden bir kampanya olarak tanımlanıyor. Dolandırıcılığın nasıl çalıştığı ve kullanıcıların nasıl korunacağına dair ipuçları sunuluyor.

02.10.2026 21:18 ZDNet Security US
Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor
malware 72

Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor

Yeni bir Çin-nexus tehdit aktörü, Antino adlı backdoor ile hükümet ve politika kurumlarını hedefleyen bir kampanya yürütüyor; C2 iletişimi için Outlook/OneDrive kullanılıyor ve önce belgelenmemiş bir backdoor olarak değerlendiriliyor.

02.10.2026 20:33 The Hacker News US
Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı
malware 72

Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı

Farklı federal ajansları etkileyen iki saldırı, hassas verilerin sızdırılmasıyla sonuçlandı; bu gelişme siber güvenlik politikaları ve savunma önlemlerinin güçlendirilmesi gerektiğini işaret ediyor.

01.10.2026 23:28 Ars Technica US
malware 85

Marquis, ransomware ihlalini SonicWall bulut yedekleme hack'ine bağlıyor

Marquis Software Solutions, 2025'teki ransomware saldırısının SonicWall'daki bir güvenlik ihlalinden kaynaklandığını belirtti. Bu saldırı, birçok finansal kurumu etkiledi.

29.01.2026 20:57 BleepingComputer -
ransomware SonicWall siber güvenlik
malware 85

Google, küresel konut proxy ağlarına yönelik IPIDEA'yı hedef alıyor

Google, IPIDEA adlı konut proxy ağını bozarak, kötü niyetli aktörlerin kullandığı bir hizmeti etkisiz hale getirdi. Bu süreçte, yasal işlemler ve uygulama güvenliği önlemleri kullanıldı.

29.01.2026 18:16 Security Affairs -
siber güvenlik proxy kötü amaçlı yazılım
malware 75

Kötü Amaçlı Google Reklamları Mac Kullanıcılarını Sahte Mac Temizleme Sayfalarıyla Hedef Alıyor

Mac kullanıcıları, Google ve diğer arama motorlarında yazılım ararken dikkatli olmalıdır. Kötü niyetli Google reklamları, sahte Mac temizleme sayfalarıyla kullanıcıları hedef alıyor.

29.01.2026 15:17 HackRead -
malware Google Ads Mac
UAT-8099'u Analiz Etmek: Yeni Kalıcılık Mekanizmaları ve Bölgesel Odak
malware 85

UAT-8099'u Analiz Etmek: Yeni Kalıcılık Mekanizmaları ve Bölgesel Odak

Cisco Talos, UAT-8099 tarafından gerçekleştirilen yeni bir kampanyayı ortaya çıkardı. Bu kampanya, özellikle Tayland ve Vietnam'daki IIS sunucularını hedef alıyor ve gelişmiş kalıcılık mekanizmaları ile kötü amaçlı yazılım kullanıyor.

29.01.2026 14:00 Cisco Talos Intelligence Group -
malware 85

Rapor: Saldırılar IT, OT'den Hasta Bakımına 'Kaskat' Yapıyor

Trellix'in raporuna göre, sağlık IT ortamlarında tespit edilen tehditlerin büyük bir kısmı e-posta phishing ve kimlik hatalarından kaynaklanıyor. Bu saldırılar, hasta bakım süreçlerine kadar etki ederek günlük yaklaşık 2 milyon dolarlık kayba neden oluyor.

29.01.2026 06:00 NCSC-FI News -
siber güvenlik sağlık phishing
malware 85

Kötü Amaçlı PyPI Paketleri spellcheckpy ve spellcheckerpy Python RAT Dağıtıyor

Yeni tespit edilen PyPI paketleri, kötü amaçlı yazılım içeren bir Python RAT'yi dağıtmakta. Bu paketler, sahte bir yazar adı altında gizlenmiş ve kullanıcıların sistemlerine zarar verebilecek bir tehdit oluşturuyor.

29.01.2026 06:00 NCSC-FI News -
malware Python PyPI
malware 85

Silahlandırılmış Web Shell EncystPHP'nin Ortaya Çıkışı

EncystPHP adlı web shell, uzaktan komut yürütme ve kalıcılık mekanizmaları sunuyor. Saldırılar, FreePBX zafiyetinin istismar edilmesiyle başlatıldı ve INJ3CTOR3 hacker grubuyla ilişkilendirildi.

29.01.2026 06:00 NCSC-FI News -
web shell saldırı CVE-2025-64328
malware 85

İlk erişim hackerları, ransomware saldırıları için Tsundere Bot'a geçiş yaptı

TA584 adlı bir hacker grubu, ransomware saldırıları için Tsundere Bot'u kullanmaya başladı. Bu yeni yöntem, ağlara erişim sağlamak için XWorm uzaktan erişim trojanı ile birlikte kullanılıyor.

29.01.2026 02:29 BleepingComputer -
ransomware siber güvenlik hacker
malware 75

Xworm Enfeksiyonu

Xworm enfeksiyonu, kullanıcıların sistemlerine zarar verebilecek bir malware türüdür. Bu tür tehditler, siber güvenlik alanında önemli bir endişe kaynağıdır.

29.01.2026 02:06 Malware Traffic Analysis -
malware siber güvenlik tehdit
malware 85

eScan, kötü amaçlı güncelleme göndermek için güncelleme sunucusunun ihlal edildiğini doğruladı

MicroWorld Technologies, eScan antivirüs ürününün güncelleme sunucusunun ihlal edildiğini ve kötü amaçlı bir güncellemenin dağıtıldığını açıkladı. Olay, sınırlı sayıda müşteriyi etkilemiştir.

29.01.2026 00:00 BleepingComputer -
kötü amaçlı yazılım güvenlik ihlali antivirüs
VS Code Marketplace'te Sahte Moltbot AI Kodlama Asistanı Kötü Amaçlı Yazılım Yayınlıyor

VS Code Marketplace'te Sahte Moltbot AI Kodlama Asistanı Kötü Amaçlı Yazılım Yayınlıyor

28.01.2026 20:46 85
malware 85

GoTo Resolve Sessiz Erişim İçin İşaretlendi, Fidye Yazılımı Taktikleri ile Bağlantılı Kötüye Kullanım

Point Wild’ın Lat61 ekibi, GoToResolve aracının sessiz ve denetimsiz erişim sağladığını ortaya koydu. Bu yazılımın güvenlik riski olarak işaretlenmesinin nedeni ve fidye yazılımları ile olan bağlantısı araştırıldı.

28.01.2026 16:09 HackRead -
siber güvenlik fidye yazılımı uzaktan erişim
1 ... 138 139 140 141 142
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali