Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 2635 kayıt listeleniyor.

2635
Kayıt
12
Bu sayfa
1041
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network cybercrime ransomware security
Öne çıkan haberler
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor
malware 78

SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor

Rapid7, BPFDoor ve AVERAT'ın ağ uçlarında operasyonel olduğunu ve bu tehditlerin SMTP üzerinden tünelleme ile komut alarak hareket ettiğini açıkladı; dropperlar ve BPF tabanlı implantlar kullanılıyor, hedefler telekom ekipmanları ve DVR/CCTV gibi cihazlar.

02.10.2026 16:00 Rapid7 US
TehditGün: AI Güçlü Sıfır Gün Zinciri, 543K Canlı Sır, Model İnceleme RCE ve 13 Başka Haber
malware 78

TehditGün: AI Güçlü Sıfır Gün Zinciri, 543K Canlı Sır, Model İnceleme RCE ve 13 Başka Haber

Yapay zeka tabanlı ileri güvenlik açıkları ve zero-day zincirleriyle ilgili uyarılar ve örnek vakalar özetleniyor; model incelemesi ve önbellekleme süreçlerindeki potansiyel RCE riskleri vurgulanıyor.

01.10.2026 19:45 The Hacker News US
Bitget Üçüncü Taraf Zero-Day Açığıyla 387,5 Milyon Dolarlık Kumarhacı Kripto Hırsını Doğruluyor
malware 78

Bitget Üçüncü Taraf Zero-Day Açığıyla 387,5 Milyon Dolarlık Kumarhacı Kripto Hırsını Doğruluyor

Bitget, 387.5 milyon dolarlık hırsı üçüncü taraf güvenlik ürünlerindeki zero-day açıkla ilişkilendiriyor; olayın izleri SlowMist tarafından araştırılıyor.

01.10.2026 08:21 The Hacker News US
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor
malware 78

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

MSP360 RMM yazılımını taklit eden zararlı kurulumlar üzerinden dual-RMM phishing saldırıları tespit edildi; amaç uzaktan yönetim erişimi elde etmek.

30.09.2026 19:32 The Hacker News US
Düşmanınızı Tanıyın: 2026'da Tarayıcı Tabanlı Saldırı Teknikleri
malware 78

Düşmanınızı Tanıyın: 2026'da Tarayıcı Tabanlı Saldırı Teknikleri

2026 için tarayıcı tabanlı saldırı tekniklerini özetleyen haber, çoğu ihlalin tarayıcı oturumu içinde başladığını ve saldırı zincirinin tarayıcı üzerinde gerçekleştiğini ifade ediyor.

30.09.2026 14:58 The Hacker News US
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor
malware 78

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD, World Labs AI startup'ını 8.2 milyar dolar karşılığında satın alıyor; bu birleşme, yapay zeka alanında Nvidia karşıtı konumları güçlendirecek ve siber güvenlik/altyapı etkileri doğurabilir.

30.09.2026 00:14 Ars Technica US
Citrix 0-gün açıklarını hedefleyen özel kötü amaçlı yazılım kullanımı: devlet kurumları, bankalar ve profesyonel hizmetleri hedef alıyor
malware 78

Citrix 0-gün açıklarını hedefleyen özel kötü amaçlı yazılım kullanımı: devlet kurumları, bankalar ve profesyonel hizmetleri hedef alıyor

Citrix için 0-day açıklar üzerinden özel malware kullanılarak hükümet ve kurumsal hedeflere yönelik saldırılar raporlandı; savunma ve tespit açısından önemli güvenlik endişeleri doğuyor.

29.09.2026 20:49 The Register Security GB
SideCopy Hindistan Hedeflerini Akademik Kurumlara Yayıyor: ReverseRAT Spear-Phishing
malware 72

SideCopy Hindistan Hedeflerini Akademik Kurumlara Yayıyor: ReverseRAT Spear-Phishing

SideCopy, Hindistan'daki akademik kurumları hedefleyen genişletilmiş bir kampanya yürütüyor; mshta.exe üzerinden zararlı betikler çalıştırılarak normal güvenlik önlemlerinin atlatılması hedefleniyor.

22.09.2026 10:52 The Hacker News US
malware 72

Kontagioz Röportaj: Sahte İş Görüşmesiyle 30.000 Cihaz Enfekte

Contagious Interview kampanyası, sahte iş görüşmesiyle çok sayıda cihazı enfekte eden siber tehdit olarak raporlandı; uluslararası güvenlik kurumları ortak uyarı yayımladı.

22.09.2026 09:44 Security Affairs IT
malware aptness phishing
Bir Gizli Meta Muse Ayarı, Saldırganların Yapay Zeka Asistanını Backdoor’a Dönüştürmesini Sağlayabilir

Bir Gizli Meta Muse Ayarı, Saldırganların Yapay Zeka Asistanını Backdoor’a Dönüştürmesini Sağlayabilir

22.09.2026 09:33 68
malware 78

TerminalFix saldırısı, çok aşamalı sızma ile ters tünel kuruyor

TerminalFix, çok aşamalı bir siber saldırı kampanyasıdır. Kompromize edilmiş siteler aracılığıyla kullanıcıları yanlış CAPTCHA ile kandırıp PowerShell/Windows Terminal üzerinden zorlanan uzun komutları çalıştırmaya sevk eder ve hedefte kalıcı, ağ tabanlı proxy erişimi sağlayan ters tünel implantı kurar.

22.09.2026 05:00 NCSC-FI News FI
malware network powershell
malware 72

21 Eylül Tehdit İstihbaratı Raporu

Check Point Research, 21 Eylül Threat Intelligence Raporu ile VPN açığı üzerinden Japonya Dijital Ajansı'nda veri ihlali ve yaklaşık 246.000 kaydın ifşa edildiğini bildiriyor; rapor hafta içi siber tehditleri ve büyük sızıntıları kapsıyor.

22.09.2026 02:13 Check Point Research IL
malware network vpn
malware 74

BigCommerce, Ribon uygulamalarıyla ilişkili veri ihlali konusunda işlem başlattı

BigCommerce, Ribon uygulamalarıyla ilişkili kimlik bilgileri ele geçirilmesi sonrası bazı mağazalarda veri ihlali yaşandığını açıkladı; saldırganlar bu kimlikleri kötü amaçlı script enjeksiyonu için kullandı.

22.09.2026 00:18 BleepingComputer US
malware data_breach third_party_risk
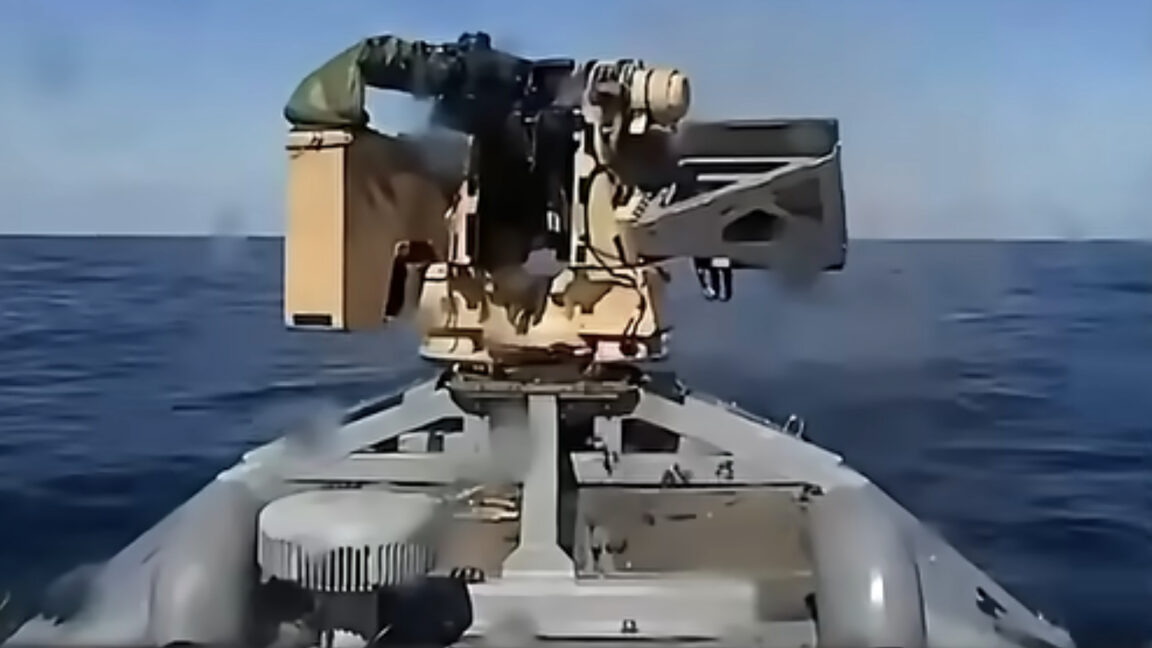
Ukraynalı Deniz Droneu Rus Kamikaze Drone Botunu Batırdı

Ukraynalı Deniz Droneu Rus Kamikaze Drone Botunu Batırdı

22.09.2026 00:07 72
Meta Muse AI uygulaması hatası yerel zararlı yazılımları dikte trafiğini yönlendirebiliyor
malware 62

Meta Muse AI uygulaması hatası yerel zararlı yazılımları dikte trafiğini yönlendirebiliyor

Meta Muse AI'daki hata, yerel zararlıların dikte trafiğini yönlendirebilir; sesli veri güvenliği ve kötüye kullanıma açık kapılar oluşabilir.

21.09.2026 22:59 The Register Security GB
malware ai_security voice_assist
Sahte LastPass Authenticator Yükleyicisi, Microsoft İmzalı Sürücü ile Antivirüs ve EDR’yi Devre Dışı Bırakıyor
malware 78

Sahte LastPass Authenticator Yükleyicisi, Microsoft İmzalı Sürücü ile Antivirüs ve EDR’yi Devre Dışı Bırakıyor

Sahte LastPass Authenticator yükleyicisi, Microsoft imzalı sürücüyü kullanıp güvenlik araçlarını kapatarak zararlı yazılımın çalışmasına olanak tanıyan bir tehdit olarak tespit edildi.

21.09.2026 20:31 The Hacker News US
malware windows driver
Kontagioz Röportaj Kampanyası 30.000 Cihazı Ele Geçirdi, Kripto'da 10.71M Dolar Çalındı
malware 82

Kontagioz Röportaj Kampanyası 30.000 Cihazı Ele Geçirdi, Kripto'da 10.71M Dolar Çalındı

Contagious Interview kampanyasıyla 30.000 cihaz ele geçirildi ve 7.000 kripto cüzdanından değerli varlıklar çalındı; Kuzey Koreli aktörler hedef olarak web tasarımcıları, mühendisler ve kripto uzmanlarını belirledi.

21.09.2026 20:19 The Hacker News US
malware cryptocurrency targeted-attack
malware 62

Yapay Zeka, Kitapları Tarama ve Yok Etme Planı (Lock and Code S07E19)

AI eğitiminde kullanılan veri setleri ve içeriklerin taranmasıyla ilgili tartışmayı gündeme taşıyan, nadir kitapların taranması ve yok edilmesi girişimini incelen bir haber.

21.09.2026 19:30 Malwarebytes Labs US
AI training data privacy content scanning
malware 78

Sahte LastPass Kurulum Yöntemleri Kernel Seviyesinde EDR Killer Yayına Alıyor, ‘Rapuncel’ Stealer

Kötü niyetli aktörler, sahte LastPass yükleyicileriyle kernel seviyesinde EDR Killer dağıtıyor ve Rapuncel adlı stealer'ı kullanarak bilgi çalıyor; en az 40 şirkete karşı operasyonlar yürütülüyor ve 145 güvenlik ürünü devre dışı bırakılıyor.

21.09.2026 18:46 SecurityWeek US
malware infostealer EDR
1 ... 18 19 20 21 22 ... 220
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki