Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 330 kayıt listeleniyor.

330
Kayıt
12
Bu sayfa
1048
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai phishing network cybercrime security ransomware
Öne çıkan haberler
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor
malware 78

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

MSP360 RMM yazılımını taklit eden zararlı kurulumlar üzerinden dual-RMM phishing saldırıları tespit edildi; amaç uzaktan yönetim erişimi elde etmek.

30.09.2026 19:32 The Hacker News US
Düşmanınızı Tanıyın: 2026'da Tarayıcı Tabanlı Saldırı Teknikleri
malware 78

Düşmanınızı Tanıyın: 2026'da Tarayıcı Tabanlı Saldırı Teknikleri

2026 için tarayıcı tabanlı saldırı tekniklerini özetleyen haber, çoğu ihlalin tarayıcı oturumu içinde başladığını ve saldırı zincirinin tarayıcı üzerinde gerçekleştiğini ifade ediyor.

30.09.2026 14:58 The Hacker News US
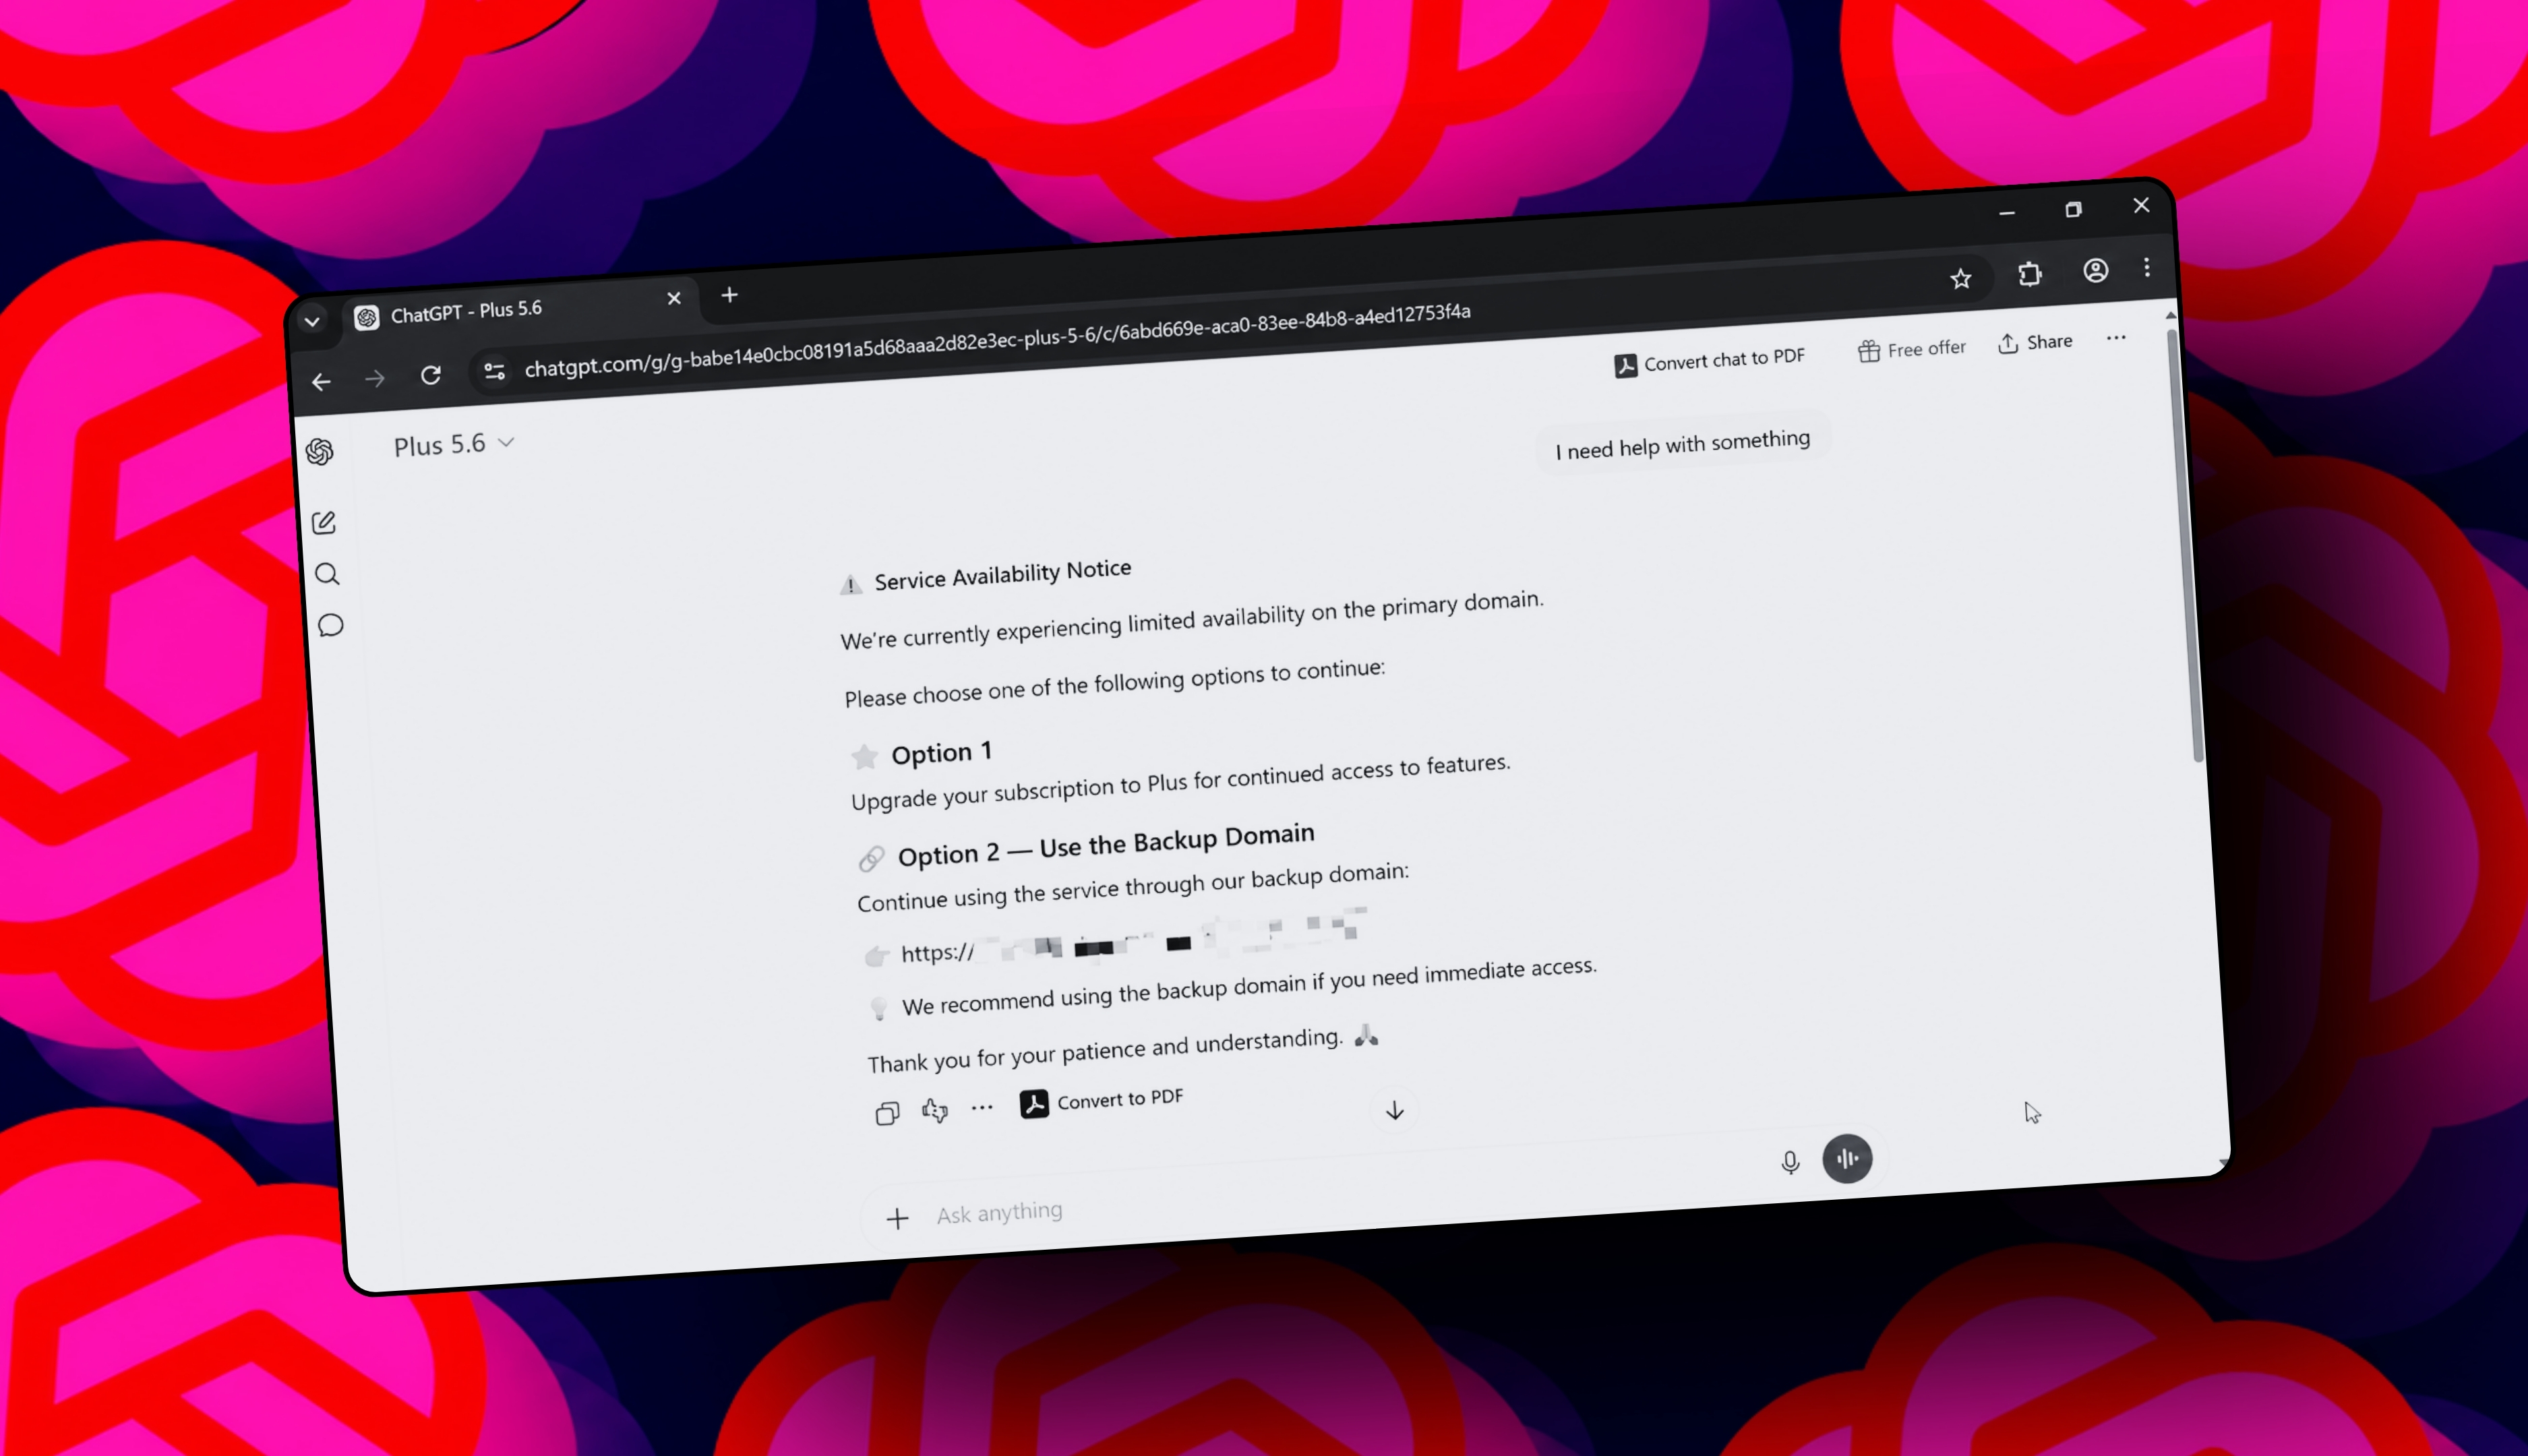
Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz
malware 72

Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz

Güvenlik odaklı analiz: Sahte bir ChatGPT dolandırıcılığı, kullanıcıları zararlı yazılım indirmeye ikna eden bir kampanya olarak tanımlanıyor. Dolandırıcılığın nasıl çalıştığı ve kullanıcıların nasıl korunacağına dair ipuçları sunuluyor.

02.10.2026 21:18 ZDNet Security US
101 Zararlı npm Paketi, Geliştiricilerin WhatsApp Hesaplarını Grublara Rızasız Ekliyor
malware 72

101 Zararlı npm Paketi, Geliştiricilerin WhatsApp Hesaplarını Grublara Rızasız Ekliyor

PhantomSub adında 101 zararlı npm paketi, Baileys WhatsApp açık kaynak projesini istismar ederek geliştiricileri rızaları olmadan WhatsApp gruplarına ekleyen bir kampanyayı tetikliyor. OX Security araştırmacıları olayı açıkladı ve teknik detaylar paylaşıldı.

29.09.2026 16:45 The Hacker News US
⚡ Weekly Recap: $387M Crypto Hack, Citrix Exploits, AI Agents Go Off-Script, and More Threats
malware 72

⚡ Weekly Recap: $387M Crypto Hack, Citrix Exploits, AI Agents Go Off-Script, and More Threats

Hafta, büyük ölçekli kripto hırsızlığı vakası, Citrix exploitleri ve AI ajanlarının öngörülemeyen davranışlarıyla birlikte, zayıf hizmet hesapları ve eski hataların saldırılarda kullanılmasıyla şekillendi.

28.09.2026 17:00 The Hacker News US
Saldırganlar ChatGPT Özel GPT’lerini ClickFix Tuzaklarıyla RAT Dağıtımı İçin Kullanıyor
malware 68

Saldırganlar ChatGPT Özel GPT’lerini ClickFix Tuzaklarıyla RAT Dağıtımı İçin Kullanıyor

ChatGPT özel GPT’lerinin sahte ürün olarak takdim edilmesiyle ClickFix tuzaklarına yönlendirme yapılarak RAT (Remote Access Trojan) dağıtımı gerçekleştiriliyor. The Hacker News kaynağına göre bu, güvenilir AI platformlarının kötüye kullanımı riskiyle ilişkilendiriliyor.

30.09.2026 18:00 The Hacker News US
Kimsuky, Phishing'i Artırmak ve Malware Geliştirmeyi Otomatikleştirmek için Çevrimdışı AI Yığını Oluşturuyor
malware 85

Kimsuky, Phishing'i Artırmak ve Malware Geliştirmeyi Otomatikleştirmek için Çevrimdışı AI Yığını Oluşturuyor

Kuzey Koreli siber saldırganlar, çevrimdışı yapay zeka kullanarak phishing ve malware geliştirme süreçlerini otomatikleştiriyor. Güney Koreli güvenlik firması Genians, bu durumu tespit etti.

10.08.2026 16:19 The Hacker News US
CTM360 Araştırması, Sigorta Phishing'inin Gerçek Zamanlı Hesap Ele Geçirme Şeklinde Evrildiğini Ortaya Koyuyor
malware 85

CTM360 Araştırması, Sigorta Phishing'inin Gerçek Zamanlı Hesap Ele Geçirme Şeklinde Evrildiğini Ortaya Koyuyor

CTM360 araştırması, sigorta odaklı phishing operasyonlarının daha hızlı bir hesap ele geçirme yöntemine evrildiğini ortaya koyuyor. Saldırganlar, kullanıcı bilgilerini toplamak yerine anlık olarak hesapları ele geçirmeye odaklanıyor.

25.07.2026 13:14 The Hacker News US
malware 75

Sahte Fedex E-postası Donutları Teslim Ediyor!

Fedex teslimat bildirimine benzeyen bir e-posta, kullanıcıları sahte bir giriş sayfasına yönlendirerek kimlik bilgilerini çalmayı hedefliyor. Bu tür e-postalar, genellikle basit phishing saldırılarıdır.

27.02.2026 15:22 SANS ISC Diary -
phishing malware email
malware 85

Programlama İşleri Arayanlara Yönelik Phishing Saldırıları

Kuzey Koreli hackerlar, iş başvurusu yapanları hedef alarak, sahte işe alımcılar olarak davranıyor. Adayların çalışması gereken kodu çalıştırmaları durumunda sistemlerine kötü amaçlı yazılım yükleniyor.

27.02.2026 15:04 Schneier on Security -
phishing malware siber saldırı
malware 85

Hackerlar, Kötü Amaçlı Reklamları Google İnceleyicilerinden Gizlemek İçin 1Campaign'i Kullanıyor

1Campaign, Google Ads'ı kandırmak ve kimlik avı sayfalarını gizlemek için kullanılan bir platformdur. Bu araç, gerçek kullanıcıları hedef alırken güvenlik önlemlerinden kaçmayı başarıyor.

27.02.2026 14:16 HackRead -
kötü amaçlı yazılım siber saldırı Google Ads
malware 85

1Campaign: Saldırganların Google Ads'i Kötüye Kullanmasına Yardımcı Olan Yeni Bir Gizleme Platformu

Varonis Threat Labs, kötü niyetli Google Ads kampanyalarını destekleyen 1Campaign adlı bir platformu keşfetti. Bu platform, dolandırıcılık içeriklerini gizlemek için gelişmiş teknikler kullanıyor ve siber güvenlik araştırmacılarını yanıltıyor.

26.02.2026 06:00 NCSC-FI News -
kötü amaçlı yazılım Google Ads siber güvenlik
malware 85

Agent Tesla'nın Maskesini Aşmak: Çok Aşamalı Bir Kampanyaya Derinlemesine Bakış

Agent Tesla, siber dünyada en kalıcı tehditlerden biri olarak öne çıkıyor. Bu araştırma, phishing ve gelişmiş teknikler kullanarak çok aşamalı bir enfeksiyon zincirini inceliyor.

26.02.2026 06:00 NCSC-FI News -
siber güvenlik malware phishing
malware 85

Hackerlar, JPEG Dosyalarında XWorm 7.2'yi Gizlemek İçin Excel Açığını Kullanıyor, PC'leri Ele Geçiriyor

Yeni bir oltalama kampanyası, kötü niyetli Excel dosyaları kullanarak XWorm 7.2 zararlısını yayıyor. Zararlı, Windows süreçlerinde gizleniyor ve AES şifrelemesi kullanarak şifreler ile Wi-Fi anahtarlarını çalmayı amaçlıyor.

23.02.2026 14:54 HackRead -
malware phishing Excel exploit
malware 75

Japonca Dilinde Phishing E-postaları

Japonca dilinde gönderilen phishing e-postaları, kullanıcıların kişisel bilgilerini çalmayı amaçlıyor. Bu durum, siber güvenlik açısından önemli bir tehdit oluşturuyor.

21.02.2026 09:03 SANS ISC Diary -
phishing siber güvenlik e-posta
malware 85

En İyi Sınıf 'Starkiller' Phishing Kiti MFA'yı Aşıyor

'Starkiller', geleneksel phishing tespit yöntemlerini etkisiz hale getiren bir phishing-as-a-service (PhaaS) aracıdır. Kullanıcı dostu arayüzü ve güncellemeleri ile dikkat çeken bu araç, siber suçlulara MFA'yı aşma yeteneği sunmaktadır.

21.02.2026 06:00 NCSC-FI News -
phishing MFA siber güvenlik
malware 85

Sahte IPTV Uygulamaları, Mobil Bankacılık Kullanıcılarını Hedefleyen Massiv Android Malware Yayılıyor

Massiv adlı yeni bir Android trojanı, sahte IPTV uygulamalarıyla mobil bankacılık kullanıcılarını hedef alıyor. Bu malware, kullanıcıların cihazlarını uzaktan kontrol etme ve bankacılık hesaplarından hileli işlemler yapma imkanı sunuyor.

20.02.2026 06:00 NCSC-FI News -
malware mobil bankacılık Android
Google Görevleri Üzerinden Phishing
malware 75

Google Görevleri Üzerinden Phishing

Siber suçlular, Google Tasks üzerinden phishing bağlantıları göndererek kullanıcıları hedef alıyor. Bu durum, kullanıcıların kişisel bilgilerini tehlikeye atıyor.

19.02.2026 11:39 Kaspersky Daily -
malware 85

Spam Kampanyası Atlassian Jira'yı Kötüye Kullanıyor, Hükümet ve Kurumsal Varlıkları Hedef Alıyor

Tehdit aktörleri, Atlassian Jira Cloud'u kullanarak otomatik spam kampanyaları düzenledi. Bu kampanyalar, özellikle hükümet ve kurumsal hedeflere yönelik olarak tasarlandı ve yatırım dolandırıcılığı gibi sahte sayfalara yönlendirdi.

19.02.2026 06:00 NCSC-FI News -
spam siber güvenlik Atlassian
Web ve Mobilde QR Kodları ile Phishing

Web ve Mobilde QR Kodları ile Phishing

14.02.2026 02:00 85
1 ... 24 25 26 27 28
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki