Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1697 kayıt listeleniyor.

1697
Kayıt
12
Bu sayfa
1048
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network phishing cybercrime ransomware privacy
Öne çıkan haberler
SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor
malware 78

SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor

Rapid7, BPFDoor ve AVERAT'ın ağ uçlarında operasyonel olduğunu ve bu tehditlerin SMTP üzerinden tünelleme ile komut alarak hareket ettiğini açıkladı; dropperlar ve BPF tabanlı implantlar kullanılıyor, hedefler telekom ekipmanları ve DVR/CCTV gibi cihazlar.

02.10.2026 16:00 Rapid7 US
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor
malware 78

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

MSP360 RMM yazılımını taklit eden zararlı kurulumlar üzerinden dual-RMM phishing saldırıları tespit edildi; amaç uzaktan yönetim erişimi elde etmek.

30.09.2026 19:32 The Hacker News US
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor
malware 78

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD, World Labs AI startup'ını 8.2 milyar dolar karşılığında satın alıyor; bu birleşme, yapay zeka alanında Nvidia karşıtı konumları güçlendirecek ve siber güvenlik/altyapı etkileri doğurabilir.

30.09.2026 00:14 Ars Technica US
Eski X-Force Hackerları Saldırganlikte Altın Arayışını Kovalamaya Başladı
malware 78

Eski X-Force Hackerları Saldırganlikte Altın Arayışını Kovalamaya Başladı

Eski X-Force hackerlarının kurduğu RemoteThreat, 7 milyon dolar bütçe ve 1.000 saldırı aracıyla kurumsal ve ABD için AI hızında operasyonlar sunmayı amaçlıyor. Haber, siber güvenlik tehdit aktörlerinin araç setlerini ve operasyon hızlarını artırma çabalarını ele alıyor.

29.09.2026 14:30 The Register Security GB
Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor
malware 72

Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor

Realtek Jungle SDK açıklarını istismar eden aktörler, Cling adlı botnet'i devreye almayı hedefledi. STUN davranışının kötüye kullanılmasıyla C2 iletişimi kurulduğu belirtildi.

05.10.2026 14:46 The Hacker News US
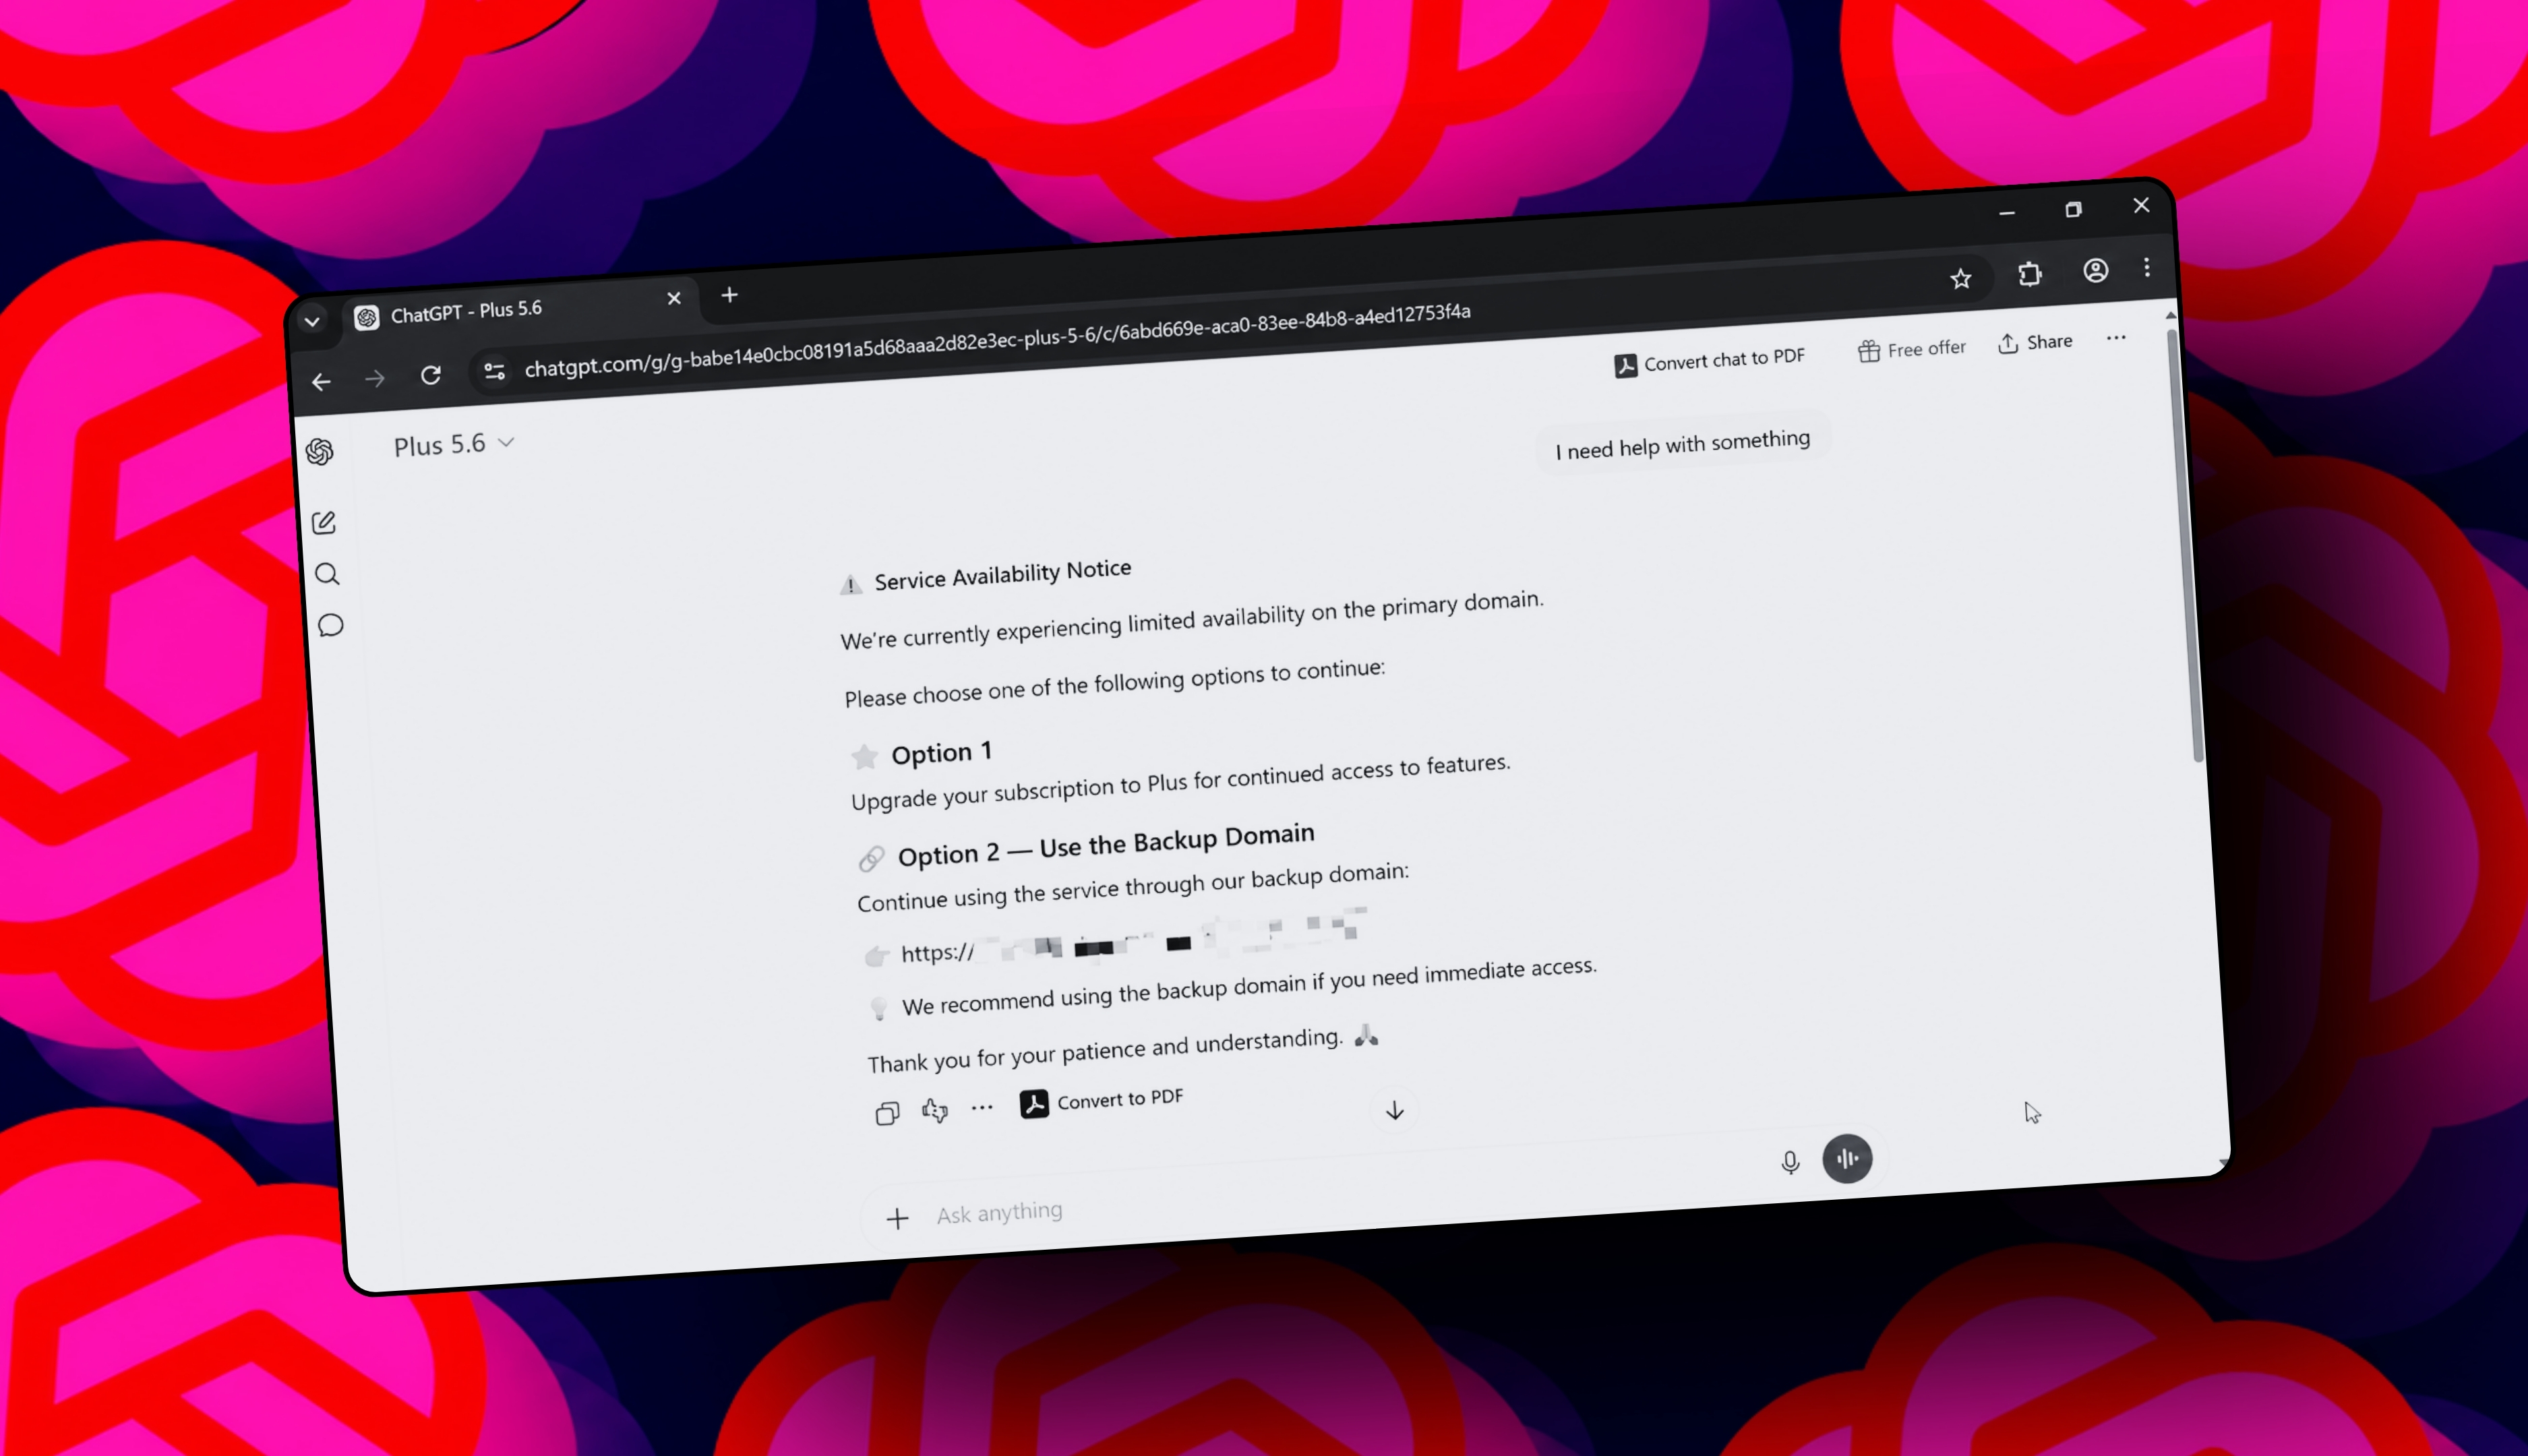
Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz
malware 72

Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz

Güvenlik odaklı analiz: Sahte bir ChatGPT dolandırıcılığı, kullanıcıları zararlı yazılım indirmeye ikna eden bir kampanya olarak tanımlanıyor. Dolandırıcılığın nasıl çalıştığı ve kullanıcıların nasıl korunacağına dair ipuçları sunuluyor.

02.10.2026 21:18 ZDNet Security US
Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor
malware 72

Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor

Yeni bir Çin-nexus tehdit aktörü, Antino adlı backdoor ile hükümet ve politika kurumlarını hedefleyen bir kampanya yürütüyor; C2 iletişimi için Outlook/OneDrive kullanılıyor ve önce belgelenmemiş bir backdoor olarak değerlendiriliyor.

02.10.2026 20:33 The Hacker News US
Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı
malware 72

Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı

Farklı federal ajansları etkileyen iki saldırı, hassas verilerin sızdırılmasıyla sonuçlandı; bu gelişme siber güvenlik politikaları ve savunma önlemlerinin güçlendirilmesi gerektiğini işaret ediyor.

01.10.2026 23:28 Ars Technica US
malware 68

Düşmanı Yavaşlatmanın İncelikli Sanatı

Cisco Talos ekibi, Cybersecurity Awareness Month için savunma tarafının düşmanı operasyonun çeşitli aşamalarında engellemesi için pratik yöntemler sunuyor; aldatmaca teknikleri, davranışsal tespitler ve güvenli uzaktan yönetim araçlarına odaklanılarak adımlar yakalanabilir ve engellenebilir hale getiriliyor.

02.10.2026 05:00 NCSC-FI News FI
cybersecurity awareness deception threat_detection
Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı
malware 72

Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı

Farklı federal ajansları etkileyen iki saldırı, hassas verilerin sızdırılmasıyla sonuçlandı; bu gelişme siber güvenlik politikaları ve savunma önlemlerinin güçlendirilmesi gerektiğini işaret ediyor.

01.10.2026 23:28 Ars Technica US
malware 68

Operasyon KillSwitch: Polis KillSec Fidye Yazılımı Grubunu Çökertti

KillSec ransomware grubuna yönelik operasyonla grup dağıtıldı; karanlık ağ sitesi kapatıldı ve tehditler engellendi. Yaklaşık 1.000 kurban etkilenmiş olabileceği bildiriliyor.

01.10.2026 21:08 Security Affairs IT
ransomware law-enforcement cybercrime
malware 68

Sahte xStocks, Pendle ve diğer siteler kripto kullanıcılarını ödüllerle oy kullanmaya teşvik ederek dolandırıyor

Kullanıcıları sahte kripto sitelerine yönlendiren ve cüzdan bağlantısı isteyen ödül kampanyalarıyla ilgili bir dolandırıcılık kampanyası tespit edildi; hedef ağ güvenliği ve kullanıcı varlıkları açısından tehdit oluşturuyor.

01.10.2026 20:08 Malwarebytes Labs US
malware phishing cryptocurrency
Kendini Temizledikten Sonra Yeniden Kendini İnşa Edebilen WordPress Backdoor'ı

Kendini Temizledikten Sonra Yeniden Kendini İnşa Edebilen WordPress Backdoor'ı

01.10.2026 17:37 72
malware 72

Gölgelerin AI’sı açıklandı: Şirketinizin sırlarını sızdırabilecek iş için kısayol

Shadow AI kavramı, iş verilerinin beklenmedik kanallardan sızma potansiyeline işaret ediyor; doğru güvenlik önlemleriyle birlikte verimlilik artırılabilir.

01.10.2026 17:05 Malwarebytes Labs US
malware ai cybersecurity
malware 78

Malwarebytes, bağımsız testlerde bir kez daha En İyi Ürün ödülü kazandı

Bağımsız laboratuvar testlerinde Malwarebytes güvenlik çözümü mükemmel skora ulaşmış ve tehditlerin tamamını durdurmuştur; sonuç olarak en üst standartlarda ödül kazanmıştır.

01.10.2026 13:51 Malwarebytes Labs US
malware security product independent testing
malware 72

Hazine En Çok Aranan ATM Zararlı Yazılım Geliştiricisi ve Ağını Kara Listeye Aldı

ABD'nin kara listesine aldığı ATM zararlı yazılım geliştiricisi ve ağının, ATM jackpotting saldırılarıyla ilgili faaliyetleri güvenlik dairesince belirtildi. Haberin odak noktası, kara liste ve siber tehdit aktörlerinin finansal altyapıya yönelik etkileri.

01.10.2026 13:51 SecurityWeek US
malware atm jackpotting
ABD Casus Yazılımının Kralı'nın Sırları

ABD Casus Yazılımının Kralı'nın Sırları

01.10.2026 12:30 72
malware 78

AI Ajan Zincirleri Zammad Sıfır Günleriyle DIVD Sistemlerini Saniyelerde Ele Geçiriyor

AI ajanının Zammad zero-days ile DIVD sistemlerini saniyeler içinde ele geçirmesi ve veri çalmasıyla ilgili bir güvenlik ihlali raporudur; olay, siber güvenlik ve sızıntı tehlikelerine vurgu yapıyor.

01.10.2026 11:04 Security Affairs IT
malware zero-day hacking
malware 72

2CLoader: A New Malware Loader Delivering Vidar and Remus

2CLoader adlı yeni bir malware loader, Vidar ve Remus dahil bilgi hırsızları ve XWorm RAT’ın dağıtımında kullanılıyor. Ayrıca indirek sistem çağları, anti-VM/anti-debug ve kullanıcı etkinliği kontrolleri gibi çok sayıda tespit önleyici teknik içeriyor; çoklu yükleyici yapılandırması ve iletişim/çalıştırma seçeneklerini destekliyor.

01.10.2026 05:00 NCSC-FI News FI
malware loader evading_techniques
malware 78

Terabyte ile Artan Ransomware Baskını: ThreatLabz 2026 Ransomware Raporu'ndan Çıkarımlar

Zscaler ThreatLabz 2026 Ransomware Raporu, ransomware operasyonlarının hacmi artarken ilk erişim ve veri hırsı dinamiklerinde kayda değer değişiklikler olduğunu gösteriyor; ödemelerde ortalama miktar yükselirken toplam ödemeler düşüyor ve savunma için saldırı yaşam döngüsünün her aşamasına müdahale gerekliliği vurgulanıyor.

01.10.2026 05:00 NCSC-FI News FI
ransomware malware ThreatLabz
1 2 3 4 5 ... 142
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali