Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 75 kayıt listeleniyor.

75
Kayıt
12
Bu sayfa
1052
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cve iot cybercrime
Öne çıkan haberler
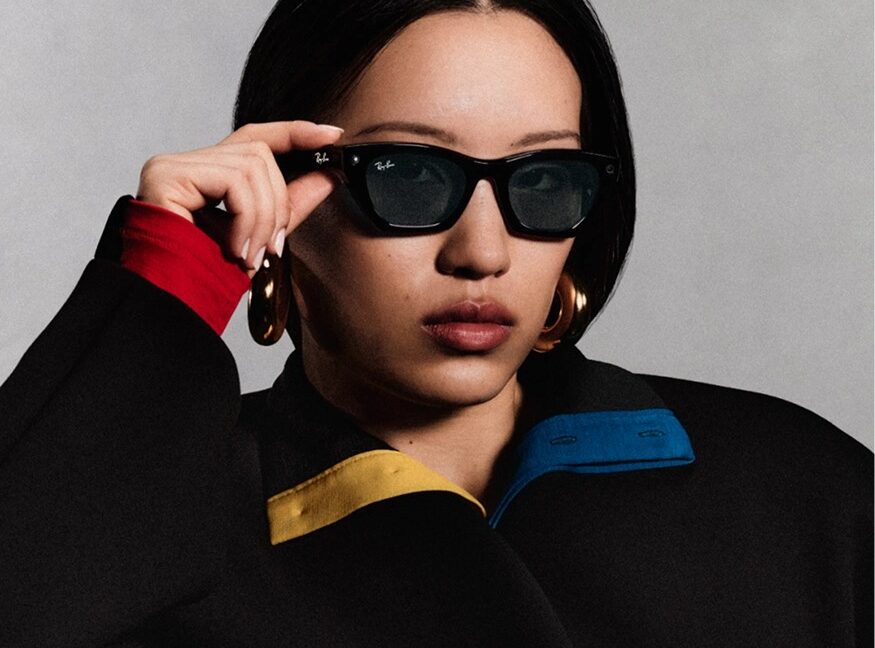
Ray-Ban Meta akıllı gözlüklerinin kayıt yapabildiği ortaya çıktı
malware 72

Ray-Ban Meta akıllı gözlüklerinin kayıt yapabildiği ortaya çıktı

Ray-Ban Meta akıllı gözlüklerinde kaydedici hata ortaya çıktı; düzeltildi fakat kullanıcı gizliliği konuları devam ediyor.

16.10.2026 22:11 Ars Technica US
Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor
malware 72

Soğutucu/akıllı cihaz güvenliği zafiyeti milyonlarca dolarlık zarara ve yangın riski doğuruyor

Eski güvenliksiz IoT/akıllı cihazlar nedeniyle 700 süpermarkette zararlar ve potansiyel yangın riskleri doğuran bir güvenlik olayı bildirildi; tehdit aktörlerinin ağ güvenliğini aşması ve mali kayıplara yol açması ön planda.

15.10.2026 00:35 Ars Technica US
Anthropic, küçük AI modellerinin IoT cihazları aracılığıyla kendi kendini çoğaltabileceğini uyarıyor
malware 72

Anthropic, küçük AI modellerinin IoT cihazları aracılığıyla kendi kendini çoğaltabileceğini uyarıyor

Anthropic'in raporu, düşük ağırlıklı AI modellerinin IoT üzerinden kendini çoğaltabileceğini ve potansiyel olarak yayılabilir zararlı yazılımların gelişmesine yol açabileceğini öne sürüyor; bu, IoT güvenlik ve yapay zeka güvenliği alanında yeni tehdit senaryolarını gündeme getiriyor.

14.10.2026 15:55 Ars Technica US
Küçük AI Modelleri Yakında Kendini Yayabilen IoT Botnet'leri Oluşturabilir
malware 68

Küçük AI Modelleri Yakında Kendini Yayabilen IoT Botnet'leri Oluşturabilir

Anthropic, küçük AI modellerinin IoT cihazlarında kendini çoğaltan worm botnetleri oluşturabileceğini bildirdi; merkezi bir kapatma noktası olmadığı için devre dışı bırakmanın zor olacağı ifade edildi.

13.10.2026 21:20 The Hacker News US
Anthropic, Yapay Zeka Kısmî Modellerle Dahi IoT'de Kendiliğinden Çoğalan Botnetler Tehdidini Yoksun Değil Gibi Gösteriyor
malware 68

Anthropic, Yapay Zeka Kısmî Modellerle Dahi IoT'de Kendiliğinden Çoğalan Botnetler Tehdidini Yoksun Değil Gibi Gösteriyor

Anthropic'in daha küçük modellerin akıllılaşmasıyla IoT üzerinde kendiliğinden çoğalan botnetlerin birkaç ay içinde mümkün olabileceğini söylediği güvenlik kaygılı bir haber. AI güvenliği ve IoT siber tehditleri bağlamında önemli bir gelişme/iddia.

13.10.2026 19:49 The Register Security GB
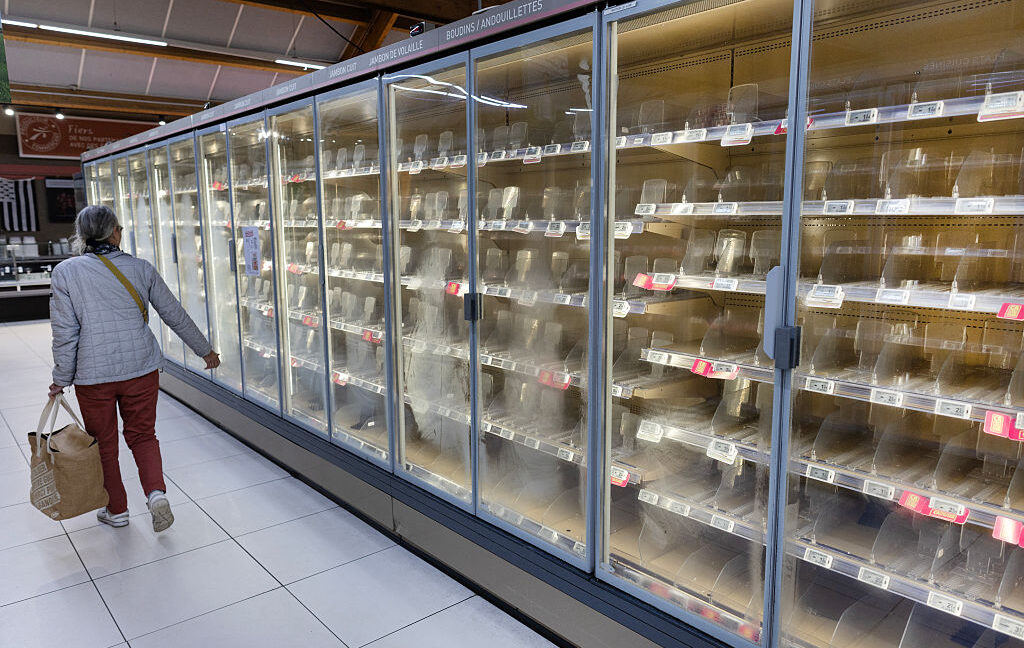
Saldırganlar Danfoss Kontrolcülerini Ele Geçirerek Fransız Market Frigofiklerini 50°C'ye Kadar Isıttı
malware 68

Saldırganlar Danfoss Kontrolcülerini Ele Geçirerek Fransız Market Frigofiklerini 50°C'ye Kadar Isıttı

Bir siber saldırgan grubu, Danfoss kontrolcülerini ele geçirerek Fransız süpermarketlerindeki buzdolabı ve dondurucuları uzaktan ısıtıp gıda israfına yol açtı; olay, perakende lojistik ve soğutucu altyapısını hedef alan güvenlik açıklarını gündeme taşıdı.

13.10.2026 11:48 The Hacker News US
Apple’s $299 HomeView smart hub is here: 8 highlights, including the wall model
malware 60

Apple’s $299 HomeView smart hub is here: 8 highlights, including the wall model

Apple'ın 299$'lık HomeView hub'ı ile ilgili öne çıkan 8 özellik ve fiyat bilgisi paylaşılıyor; haber, kullanıcı testi ve güvenlik açısından değerli olabilecek ayrıntılara odaklanıyor.

13.10.2026 17:31 ZDNet Security US
Metasploit Kapsamı: HTTP'den SMB'ye Relay ve Payload Geliştirmeleri
malware 85

Metasploit Kapsamı: HTTP'den SMB'ye Relay ve Payload Geliştirmeleri

Metasploit Framework, Linux mimarisi tanımlama yeteneğine sahip yeni Fetch Multi payload ailesini tanıttı. Bu, kullanıcıların hedef mimarisi hakkında tahminde bulunmalarını gerektirmeden payload'ları doğru bir şekilde sunmalarını sağlıyor.

17.07.2026 22:30 Rapid7 US
malware 68

Flock Kameralarının Tersine Mühendislik İncelemesi

Bir güvenlik incelemesi, Flock ALPR kameralarının yazılımını tersine mühendislik yöntemiyle analiz ederek, cihazın insanları, araçları ve plaka gibi unsurları tespit eden bilgisayar vizyonu bileşenlerini ve log kayıtlarını ortaya koydu. Ayrıca bazı görsellerin ve özel işaretlerin (örneğin Amerikan bayrağı amblemi) tespit edildiği raporlanıyor.

21.09.2026 17:37 Schneier on Security US
malware iot surveillance
malware 78

ABD NightmareStresser DDoS-işe yarayan hizmeti kapattı

NightmareStresser adlı DDoS-for-hire platformunun alan adları kapatıldı; hizmet, botnet'ler üzerinden büyük ölçekli DDoS saldırıları için kiralama imkanı sunuyordu.

18.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware ağ
malware 72

BambooToken: İzleri Gizli Tutmak İçin MQTT Konuşan Zararlı Yazılım

BambooToken, MQTT tabanlı iletişim ve sideloading ile hedefleri enfekte eden yeni bir malware ailesi olarak öne çıkıyor; IoT ve endüstriyel ağlar üzerinde fark edilmeden kontrol elde etmeyi amaçlıyor.

16.09.2026 23:20 Security Affairs IT
malware IoT MQTT
Bir Flock Kamerasına Hack Girdi. Verileri Sistemin Nasıl Çalıştığını Gösteriyor
malware 72

Bir Flock Kamerasına Hack Girdi. Verileri Sistemin Nasıl Çalıştığını Gösteriyor

Flock güvenlik kamerasının hacklenmesi ve verilerinin sızdırılması, gözetim altyapısının zayıf noktalarını ve potansiyel veri mahremiyeti risklerini ortaya koyuyor. Büyük hacimde görüntü ve log verisinin ele geçirilmesi siber güvenlik endişelerini artırıyor.

16.09.2026 13:30 Wired Security US
malware 78

Mqtt ile Enfeksiyonları Asya genelinde aracılık eden ve yöneten Banana Stand

BambooToken, MQTT üzerinden komut ve kontrol sağlayan ve çoklu platformlarda faaliyet gösteren bir malware ailesidir. İlk bilinen aktiflik 2023'ten beri sürüyor; tehdit aktörü gelişmiş altyapı ve tedarik zinciri görünürlüğü ile ağa sızma ve veri toplama yeteneklerini kullanıyor.

16.09.2026 05:00 NCSC-FI News FI
malware iot/mqtt cross-region
malware 68

Revolut, sahte devlet kurumu üzerinden kimlik bilgilerini yanlışlıkla paylaştı

Bir fintech banka müşterilerinin kişisel verileri yanlışlıkla üçüncü tarafa aktarılmış. Saldırgan, geçerli gibi görünen bir devlet kurumu e-posta adresini kullanarak bilgi talep etmiş ve doğrulama aşamasını atlatmış olabilir; banka bazı verileri teslim etmiş, ancak hesaplara doğrudan erişim olmamış.

16.09.2026 05:00 NCSC-FI News FI
phishing data_breach financial_security
malware 78

BambooToken zararlı yazılımı Windows ve Linux sistemlerini MQTT ile kontrol ediyor

BambooToken adlı bilinmeyen bir malware çerçevesi, MQTT üzerinden Windows ve Linux sistemleriyle iletişim kuruyor; zararlı komutlar yürütme ve uzaktan kontrol potansiyeli mevcut.

15.09.2026 18:00 BleepingComputer US
malware iot mqtt
Akıllı TV ve Set-Top Box’ı Hack’ten Korumak | Kaspersky Resmi Blogu

Akıllı TV ve Set-Top Box’ı Hack’ten Korumak | Kaspersky Resmi Blogu

14.09.2026 18:59 62
Claude kullanıcıları biyolojik silah araştırmaları için güvenlik önlemlerini aşmanın yollarını buldu

Claude kullanıcıları biyolojik silah araştırmaları için güvenlik önlemlerini aşmanın yollarını buldu

11.09.2026 16:02 72
Google'ın AI genom sistemi, her olası tek baz değişimini değerlendiriyor
malware 65

Google'ın AI genom sistemi, her olası tek baz değişimini değerlendiriyor

Google'ın yapay zeka destekli genom sistemi, 1 bazlık değişikliklerin tümünü inceleyerek anlamlı etkileri tespit ediyor; güvenlik ve biyoteknoloji alanında potansiyel riskleri gündeme getiriyor.

09.09.2026 19:34 Ars Technica US
bioteknoloji yapay zeka genom
WeChat solucusu bir arkadaş aramadan önce ele geçirebilecek RCE elde edebilir
malware 72

WeChat solucusu bir arkadaş aramadan önce ele geçirebilecek RCE elde edebilir

WeChat güvenlik olayında bir Worm, VoIP bellek hatasını istismar ederek hedef cihazlarda uzaktan kod çalıştırma (RCE) elde ediyor; AI yardımıyla bu mekanizma güçlendirilmiş görünüyor ve Tencent olayı durdurdu.

09.09.2026 15:45 The Register Security GB
malware iot/mobile zero-day
Kullanıcı Deneyiminden ödün vermeden hibrit toplantı odalarını güvenli hale nasıl getirirsiniz
malware 48

Kullanıcı Deneyiminden ödün vermeden hibrit toplantı odalarını güvenli hale nasıl getirirsiniz

Güvenlik iyileştirmeleri toplantı odası çözümlerinde kullanıcı deneyimini koruyacak şekilde entegre edilmeli; düzenleyici baskılar ve genişleyen saldırı yüzeyleri bağlamında güvenli tasarım önerileri sunuluyor.

08.09.2026 18:00 The Register Security GB
siber güvenlik ağ güvenliği iot
1 2 3 4 5 ... 7
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-17
Son 24 saat içinde ağır tehditler ve zayıflıklar raporlandı. Magento ve Adobe Commerce üzerinde kritik uzaktan kod yürütme açığı, çok sayıda CVE içeren geniş güvenlik uyarıları ve ICS ile tedarik zinciri tehditleri dikkat çekti. BeyondTrust Zero-Day ve CXF kimlik doğrulama açıkları gibi olaylar tehdit aktörlerinin uzaktan erişim elde etme çabalarını gösteriyor. Endüstriyel kontrol sistemleri uyarıları, neticede operasyonel güvenlik risklerini artırıyor. Çin bağlantılı aktörler ve devlet destekli istismar grupları, savunmasız sistemleri hedefliyor. Yayımlanan bağıntılı CVE ve exploit bilgileri, savunmayı güncel tutma gerekliliğini vurguluyor. Kapsamda yüksek öncelikli güncellemelerin hızla uygulanması kritik bir gerekliliktir. Bu nedenlerle, tüm kurumlar güncel güvenlik yamalarını ivedilikle uygulamalıdır.
Toplam Haber: 75
Yüksek Önem: 5
IOC/CVE: 21
Öne Çıkanlar
• Magento/Adobe Commerce için CVE-2026-103849 ile uzaktan kod yürütme riski yüksek önemde
• MarkLogic Server için birden çok kritik/yüksek riskli CVE'lar ve 9.9 CVSS v3.1 puanı
• Apache CXF OidcClientCodeRequestFilter'daki max_age hatası nedeniyle yeniden kimlik doğrulamanın atlanması riski
• BeyondTrust Remote Support üzerinde CVE-2026-102764 ile zero-day istismarları kullanıldı
• CISA ICS uyarıları: altı endüstriyel kontrol sistemi için kritik riskler ve çok sayıda CVE
CVE ve Açıklamaları
CVE-2026-103849
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-15176
kısa etki
CVE-2026-93479
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE ve Açıklamaları
CVE-2026-21589
kısa etki
CVE-2026-102764
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2025-61624
kısa etki
CVE-2026-110447
kısa etki
CVE-2026-107336
kısa etki
CVE ve Açıklamaları
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE-2026-107334
kısa etki
CVE ve Açıklamaları
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki