Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1700 kayıt listeleniyor.

1700
Kayıt
12
Bu sayfa
1044
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network phishing cybercrime ransomware cve
Öne çıkan haberler
SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor
malware 78

SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor

Rapid7, BPFDoor ve AVERAT'ın ağ uçlarında operasyonel olduğunu ve bu tehditlerin SMTP üzerinden tünelleme ile komut alarak hareket ettiğini açıkladı; dropperlar ve BPF tabanlı implantlar kullanılıyor, hedefler telekom ekipmanları ve DVR/CCTV gibi cihazlar.

02.10.2026 16:00 Rapid7 US
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor
malware 78

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

MSP360 RMM yazılımını taklit eden zararlı kurulumlar üzerinden dual-RMM phishing saldırıları tespit edildi; amaç uzaktan yönetim erişimi elde etmek.

30.09.2026 19:32 The Hacker News US
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor
malware 78

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD, World Labs AI startup'ını 8.2 milyar dolar karşılığında satın alıyor; bu birleşme, yapay zeka alanında Nvidia karşıtı konumları güçlendirecek ve siber güvenlik/altyapı etkileri doğurabilir.

30.09.2026 00:14 Ars Technica US
Eski X-Force Hackerları Saldırganlikte Altın Arayışını Kovalamaya Başladı
malware 78

Eski X-Force Hackerları Saldırganlikte Altın Arayışını Kovalamaya Başladı

Eski X-Force hackerlarının kurduğu RemoteThreat, 7 milyon dolar bütçe ve 1.000 saldırı aracıyla kurumsal ve ABD için AI hızında operasyonlar sunmayı amaçlıyor. Haber, siber güvenlik tehdit aktörlerinin araç setlerini ve operasyon hızlarını artırma çabalarını ele alıyor.

29.09.2026 14:30 The Register Security GB
Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor
malware 72

Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor

Realtek Jungle SDK açıklarını istismar eden aktörler, Cling adlı botnet'i devreye almayı hedefledi. STUN davranışının kötüye kullanılmasıyla C2 iletişimi kurulduğu belirtildi.

05.10.2026 14:46 The Hacker News US
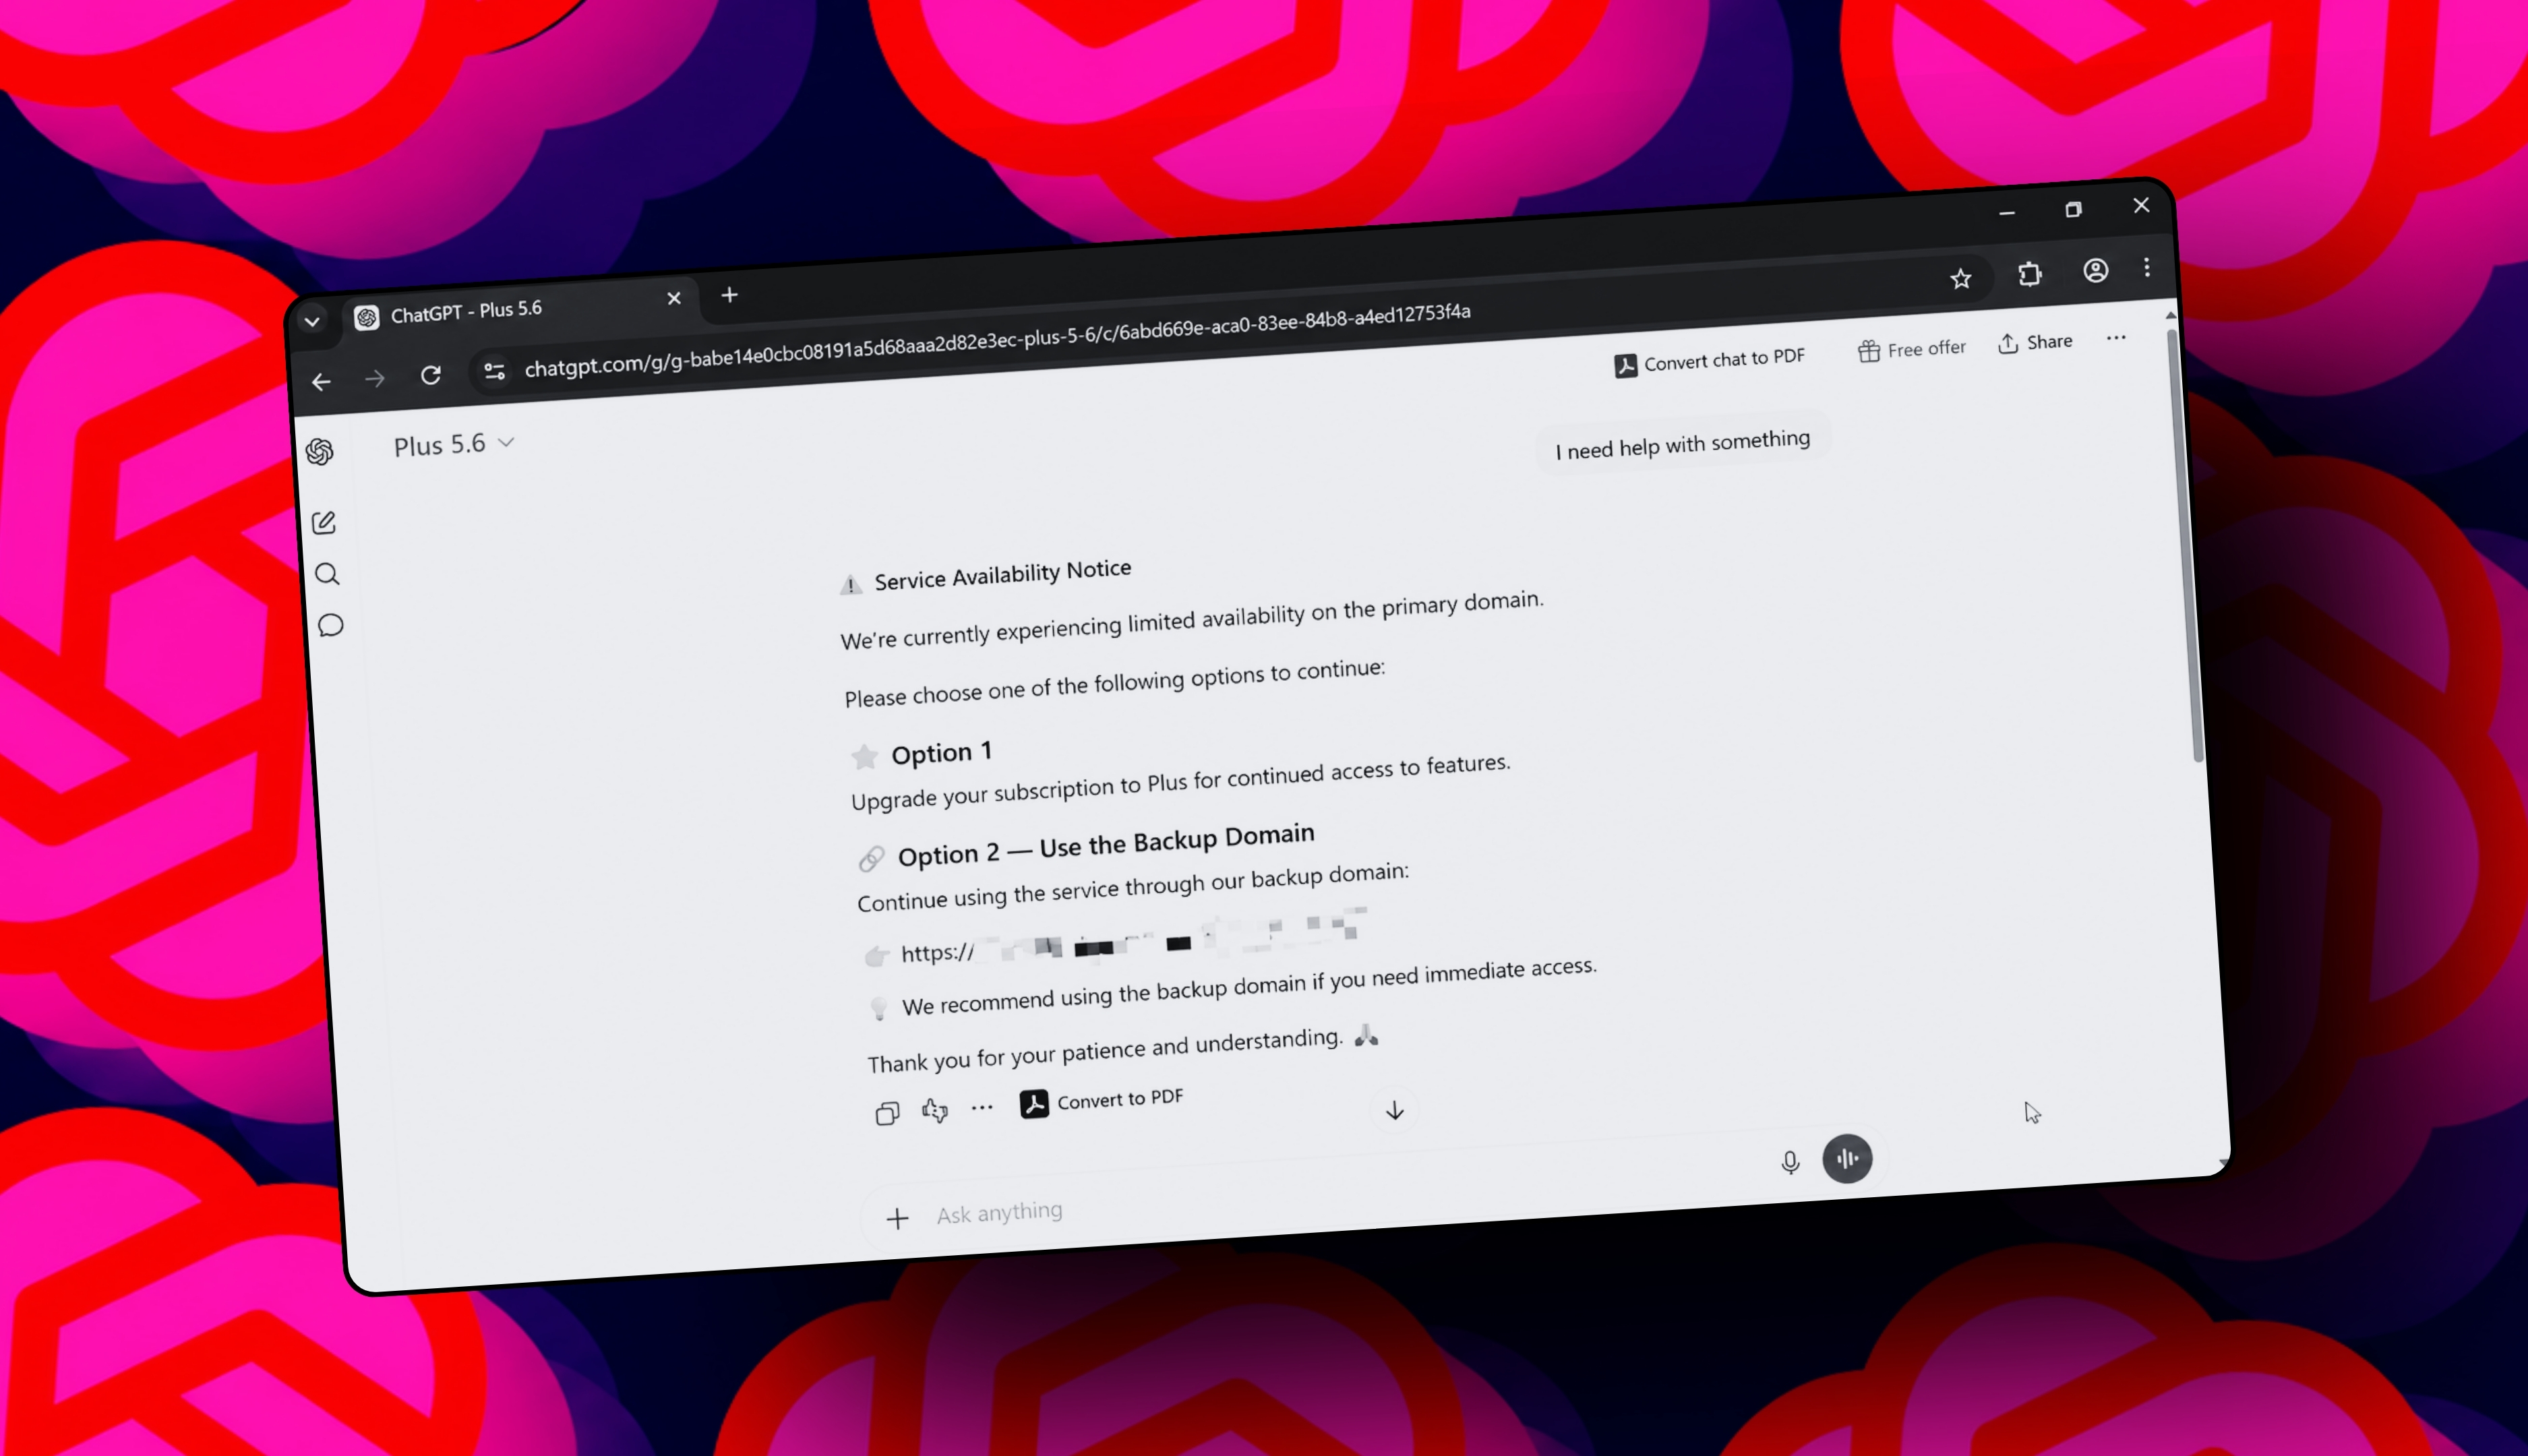
Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz
malware 72

Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz

Güvenlik odaklı analiz: Sahte bir ChatGPT dolandırıcılığı, kullanıcıları zararlı yazılım indirmeye ikna eden bir kampanya olarak tanımlanıyor. Dolandırıcılığın nasıl çalıştığı ve kullanıcıların nasıl korunacağına dair ipuçları sunuluyor.

02.10.2026 21:18 ZDNet Security US
Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor
malware 72

Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor

Yeni bir Çin-nexus tehdit aktörü, Antino adlı backdoor ile hükümet ve politika kurumlarını hedefleyen bir kampanya yürütüyor; C2 iletişimi için Outlook/OneDrive kullanılıyor ve önce belgelenmemiş bir backdoor olarak değerlendiriliyor.

02.10.2026 20:33 The Hacker News US
Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı
malware 72

Bir Ayda 2 federal ajansın hacklenmesi, hassas verilerin bolca sızdırılmasına yol açtı

Farklı federal ajansları etkileyen iki saldırı, hassas verilerin sızdırılmasıyla sonuçlandı; bu gelişme siber güvenlik politikaları ve savunma önlemlerinin güçlendirilmesi gerektiğini işaret ediyor.

01.10.2026 23:28 Ars Technica US
malware 72

Fake iPhone Duo önsipariş dolandırıcılığı DarkSword saldırısını tetikliyor

Sahte iPhone Duo önsipariş sayfası, açıldığında zafiyeti istismar ederek kullanıcıyı kandırmaya çalışıyor; ziyaretçiler formu doldurmadan önce threat aktörü tarafından sistemlere erişim amaçlanıyor.

29.09.2026 12:56 Malwarebytes Labs US
malware phishing web-scam
malware 78

Chrome Mağazası Poper Blocker Casus Yazılımını Milyonlarca Kullanıcı İndirildi

Poper Blocker isimli bir infostealer, Chrome Web Store üzerinden milyondan fazla kullanıcıya ulaştı. Eklenti meşru görünümlü işaretlerle güven kazandı ve kullanıcı verilerini ele geçirme potansiyeline sahip.

29.09.2026 05:00 NCSC-FI News FI
malware browser-extension infostealer
malware 78

JadePuffer ajanlı AI saldırıları Azure’ı hedefliyor, bulut kaynaklarını yok ediyor

Yapay zeka ajanları kullanan JadePuffer, Azure üzerinde keşif, kimlik bilgisi çalma ve ana altyapıyı yok etme amacıyla saldırılar yapıyor; ayrıca yapay zeka varlıkları ve veri kümelerini hedefleyen genişleme görüldü.

29.09.2026 05:00 NCSC-FI News FI
malware cloud azure
malware 78

NeedyMantis: Hedefli Operasyonlarda Kullanılan Post-Compromise malware ailesinin Açığa Çıkarılması

Microsoft Threat Intelligence, NeedyMantis adındaki modüler post-compromise malware ailesini tespit etti. Ağırlıklı olarak hedefli operasyonlarda, zayıf/ele geçirilen ortamda kalıcı erişim sağlama ve takip eden operasyonları destekleme amacıyla kullanılıyor.

29.09.2026 05:00 NCSC-FI News FI
malware post-compromise targeted-operations
malware 68

Hollanda Polisi 'Yeniden Forme' Bir Hacker’ı ShinyHunters Soruşturmasında Tutukladı

ShinyHunters ile ilişkili olduğu iddia edilen Hollandalı bir suçlu tutuklandı; geçmişte veri hırsızlığı ve extorisyon suçlarından hükümlü olan kişi, Hadrian adlı güvenlik şirketinde mühendis olarak çalışıyordu ve DIVD’de gönüllüydü.

29.09.2026 05:00 NCSC-FI News FI
cybercrime data_theft extortion
malware 65

Japonya'nın Keio'su ransomware saldırısını doğruladı; iş sistemleri sekteye uğradı

Keio Corporation, Japonya'daki bir özel demiryolu operatörü, hafta sonu meydana gelen ransomware saldırısı nedeniyle iş süreçlerinde kesinti yaşadığını açıkladı. Saldırı sonrası ağ güvenliği ve olay müdahalesi konuları gündeme geldi.

28.09.2026 23:56 BleepingComputer US
malware ransomware cybersecurity
JadePuffer krimleri Azure kimliklerini ele geçirdi ve bunları bulut kaynaklarını yok etmek için kullandı
malware 72

JadePuffer krimleri Azure kimliklerini ele geçirdi ve bunları bulut kaynaklarını yok etmek için kullandı

Azure kimliklerinin ele geçirilmesiyle bulut kaynaklarının tahrip edildiği iddia edilen bir tehdit aktörü raporlandı; olay, kimlik yönetimi ve bulut güvenliği konularında artan riskleri vurguluyor.

28.09.2026 23:30 The Register Security GB
malware 72

Yapay Zeka Hesapları, Infostealer’lar İçin Yeni Hedefler Oluyor

Infostealer saldırganları kurumsal AI hesaplarını hedefleyerek hassas verilere erişim sağlıyor; analizler, çok sayıda şirkette hesap ve anahtarların ifşa olduğunu gösteriyor.

28.09.2026 23:14 Security Affairs IT
malware infostealer cloud
Saldırganlar, NeedyMantis ile Ele Geçirilen Ağlarda Uzun Süreli Erişimi Sürdürüyor

Saldırganlar, NeedyMantis ile Ele Geçirilen Ağlarda Uzun Süreli Erişimi Sürdürüyor

28.09.2026 21:35 68
RatHat Android Zararlı Yazılım Konsolu, Gemini’yi Yüksek Değerli Kurbanları Belirlemek İçin Kullanıyor

RatHat Android Zararlı Yazılım Konsolu, Gemini’yi Yüksek Değerli Kurbanları Belirlemek İçin Kullanıyor

28.09.2026 20:38 72
malware 78

JadePuffer ajan odaklı AI saldırıları Azure'u hedef alıyor, bulut kaynaklarını yok ediyor

JadePuffer ransomware operatörleri, Azure müşterilerini hedefleyen ajan kontrollü saldırılarla keşif, kimlik hırsızlığı ve bulut kaynaklarını yok etme eylemleri gerçekleştiriyor.

28.09.2026 18:49 BleepingComputer US
malware cloud-security azure
malware 72

Hollanda Polisi 'Düzeltilmiş' Hacker'ı Shiny Hunters Soruşturmasında Tutukladı

ShinyHunters ile ilgili bir tutuklama haberi, grup içi saldırıların artması ve hassas verilerin çalınmasıyla ilgili gelişmeleri özetlemektedir; siber suçlar ve fidye yazılımı tehditleri bağlamında önemli bir olaydır.

28.09.2026 18:08 Krebs on Security US
siber suçlar malware data_theft
1 ... 4 5 6 7 8 ... 142
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali