Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1702 kayıt listeleniyor.

1702
Kayıt
12
Bu sayfa
1038
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware privacy
Öne çıkan haberler
Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor
malware 78

Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor

Blinder Tunnel, İran bağlantılı bir tehdit aktörü tarafından kullanılan bir kampanya olup, sahte iş ilanları ve GitHub tabanlı C2 ile Irak’taki kritik altyapıyı hedefliyor. Tehdit aktörünün altyapı hedeflemesi ve malware ile kontrol/komuta yapısı ön planda.

06.10.2026 13:00 Unit 42 US
SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor
malware 78

SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor

Rapid7, BPFDoor ve AVERAT'ın ağ uçlarında operasyonel olduğunu ve bu tehditlerin SMTP üzerinden tünelleme ile komut alarak hareket ettiğini açıkladı; dropperlar ve BPF tabanlı implantlar kullanılıyor, hedefler telekom ekipmanları ve DVR/CCTV gibi cihazlar.

02.10.2026 16:00 Rapid7 US
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor
malware 78

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

MSP360 RMM yazılımını taklit eden zararlı kurulumlar üzerinden dual-RMM phishing saldırıları tespit edildi; amaç uzaktan yönetim erişimi elde etmek.

30.09.2026 19:32 The Hacker News US
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor
malware 78

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD, World Labs AI startup'ını 8.2 milyar dolar karşılığında satın alıyor; bu birleşme, yapay zeka alanında Nvidia karşıtı konumları güçlendirecek ve siber güvenlik/altyapı etkileri doğurabilir.

30.09.2026 00:14 Ars Technica US
Eski X-Force Hackerları Saldırganlikte Altın Arayışını Kovalamaya Başladı
malware 78

Eski X-Force Hackerları Saldırganlikte Altın Arayışını Kovalamaya Başladı

Eski X-Force hackerlarının kurduğu RemoteThreat, 7 milyon dolar bütçe ve 1.000 saldırı aracıyla kurumsal ve ABD için AI hızında operasyonlar sunmayı amaçlıyor. Haber, siber güvenlik tehdit aktörlerinin araç setlerini ve operasyon hızlarını artırma çabalarını ele alıyor.

29.09.2026 14:30 The Register Security GB
Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor
malware 72

Realtek Jungle SDK Exploit Girişimleri STUN Tabanlı C2 ile Cling Botnet'i Dağıtmayı Hedefliyor

Realtek Jungle SDK açıklarını istismar eden aktörler, Cling adlı botnet'i devreye almayı hedefledi. STUN davranışının kötüye kullanılmasıyla C2 iletişimi kurulduğu belirtildi.

05.10.2026 14:46 The Hacker News US
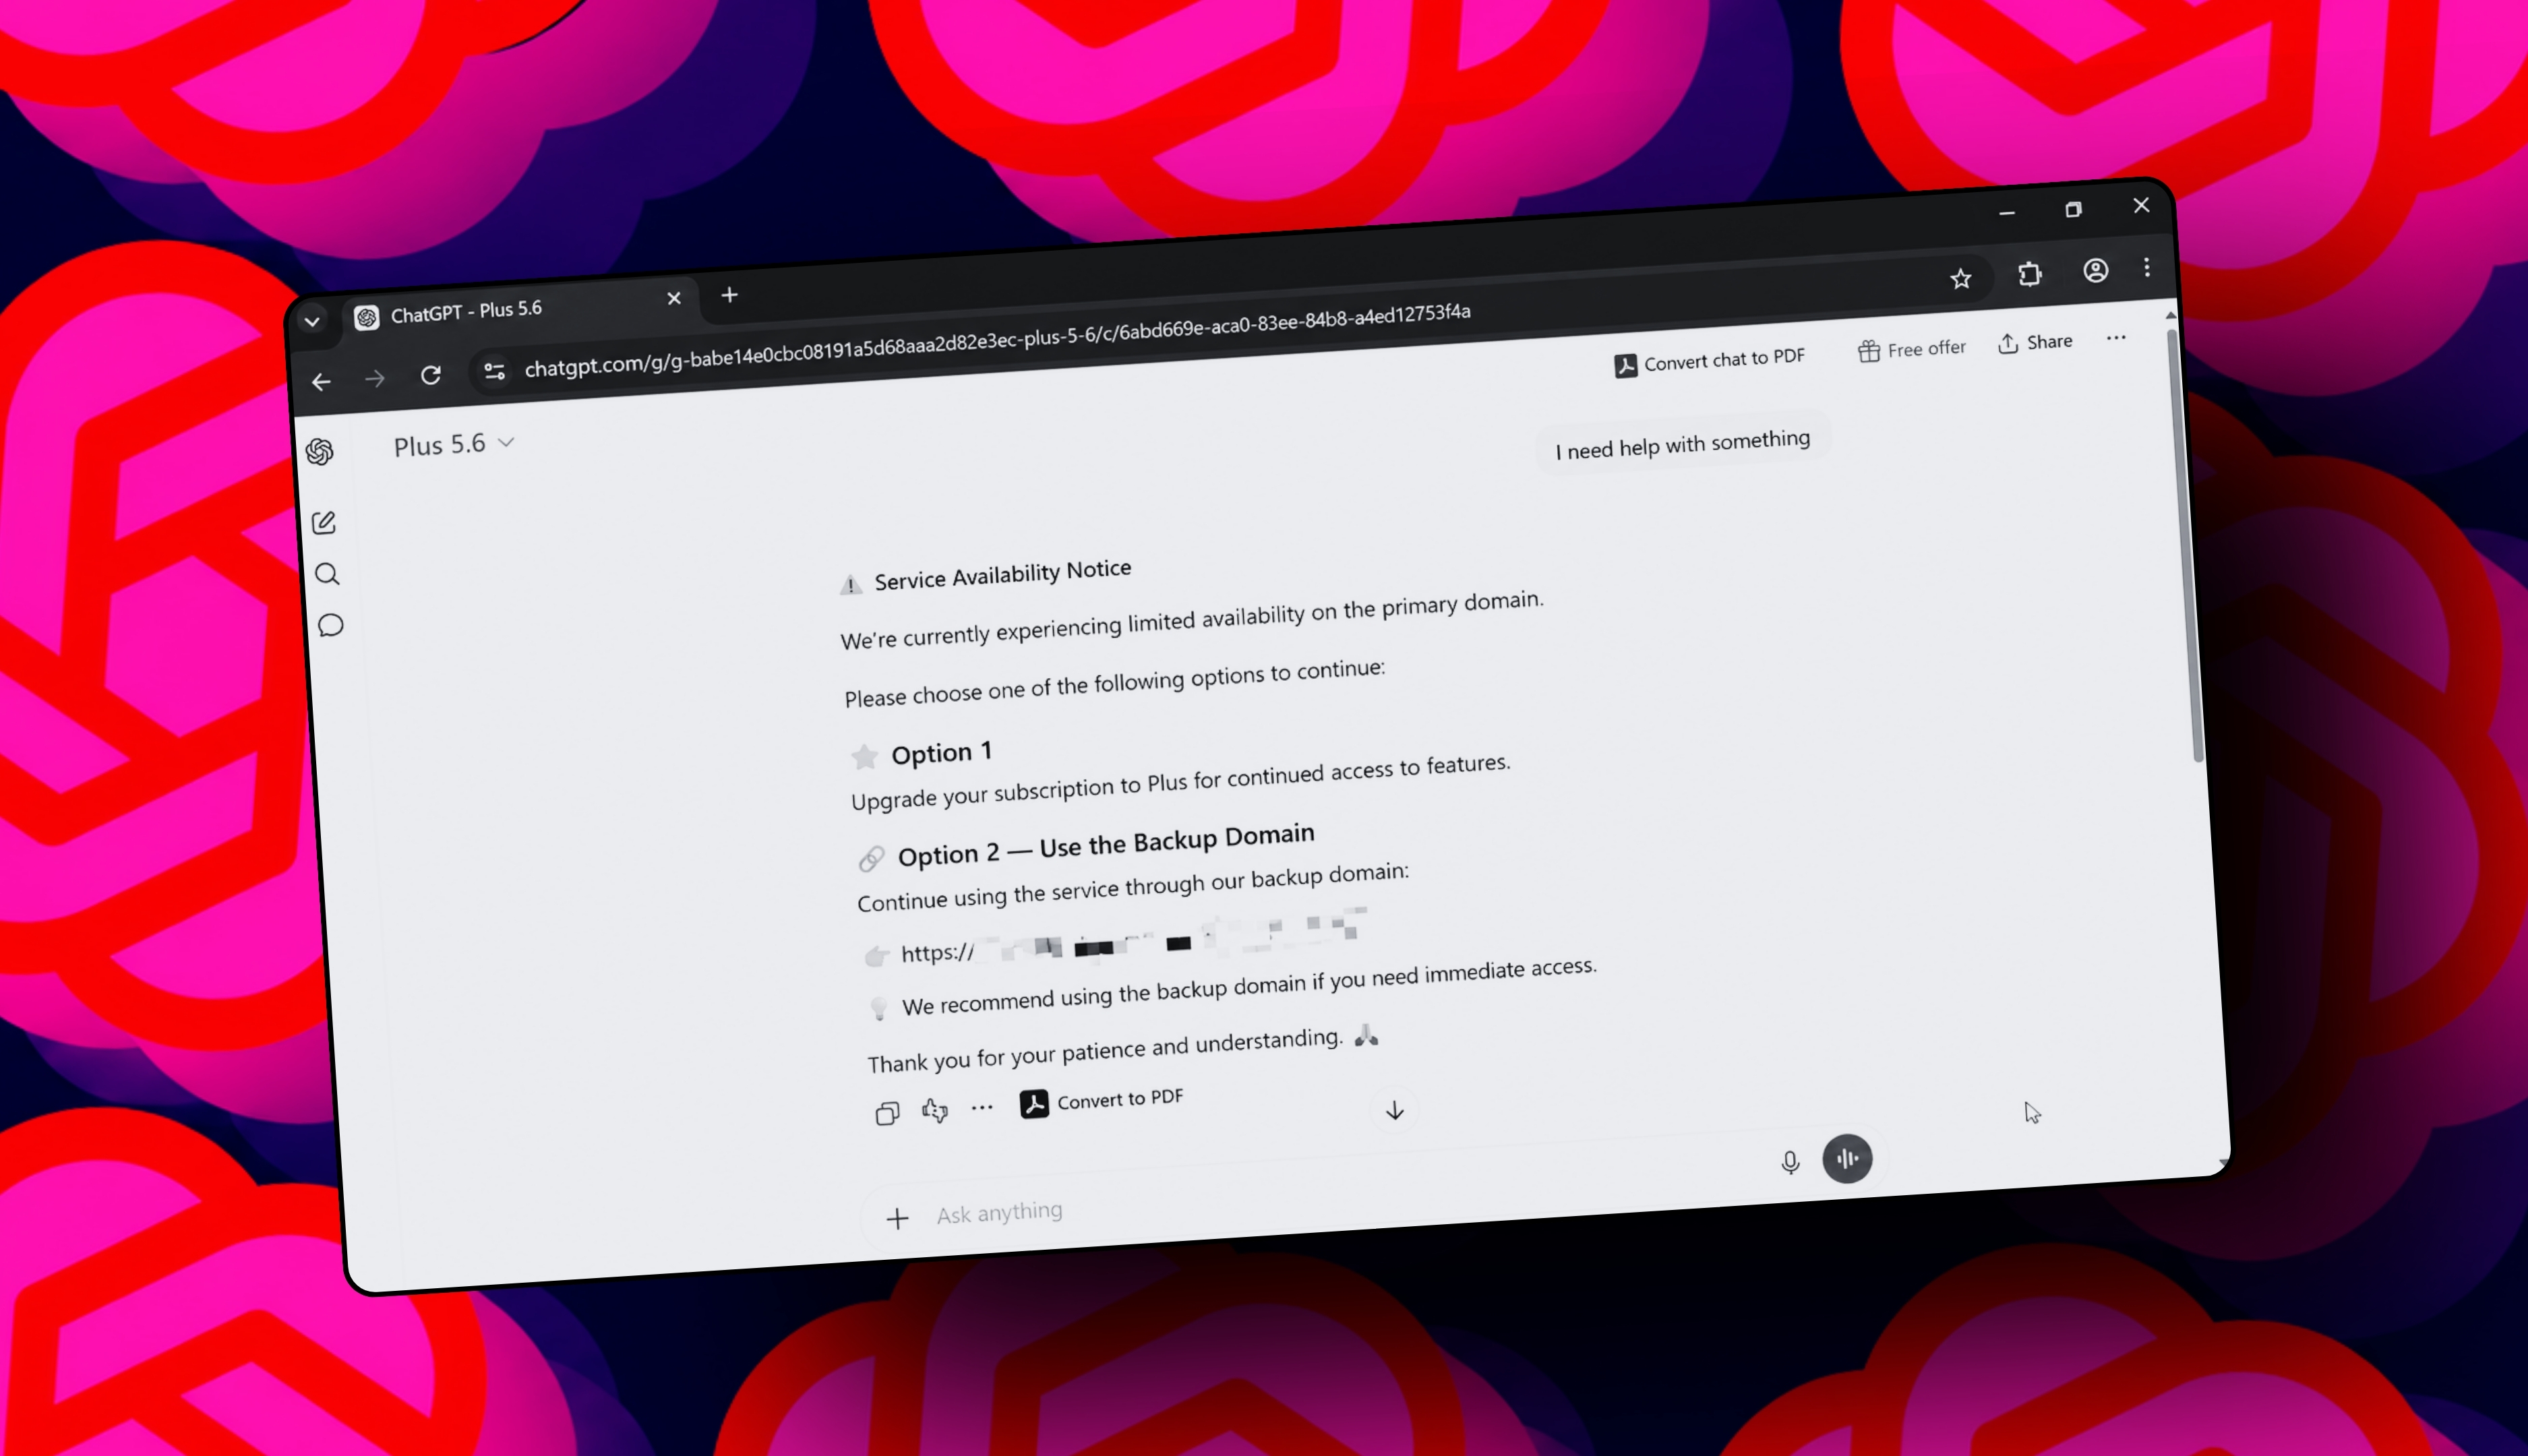
Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz
malware 72

Bu yeni ChatGPT dolandırıcılığı zararlı yazılımı kurmanıza yol açıyor – tuzağı nasıl fark edersiniz

Güvenlik odaklı analiz: Sahte bir ChatGPT dolandırıcılığı, kullanıcıları zararlı yazılım indirmeye ikna eden bir kampanya olarak tanımlanıyor. Dolandırıcılığın nasıl çalıştığı ve kullanıcıların nasıl korunacağına dair ipuçları sunuluyor.

02.10.2026 21:18 ZDNet Security US
Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor
malware 72

Antino Backdoor, Çin-Nexus Espiyonaj Kampanyasında Outlook ve OneDrive’ı C2 için Kullanıyor

Yeni bir Çin-nexus tehdit aktörü, Antino adlı backdoor ile hükümet ve politika kurumlarını hedefleyen bir kampanya yürütüyor; C2 iletişimi için Outlook/OneDrive kullanılıyor ve önce belgelenmemiş bir backdoor olarak değerlendiriliyor.

02.10.2026 20:33 The Hacker News US
malware 62

In Other News: Clop Leak Site Takeover, Docker Botnet Hunts AI Keys, Water Utility Exposure

Clop sızıntı sitesiyle ilgili devralınma haberi, Docker botnetinin yapısı ve AI anahtarlarını hedeflemesi, su altyapısı güvenliğiyle ilgili yayılan bulgular ve ilgili diğer güvenlik konuları özet olarak öne çıkıyor.

25.09.2026 18:07 SecurityWeek US
malware docker botnet
Yapay Zeka Destekli Siber Saldırılar: Saldırgan Aynı Zamanda Bir Dil Modeli Nasıl Çalıştırıyor?
malware 72

Yapay Zeka Destekli Siber Saldırılar: Saldırgan Aynı Zamanda Bir Dil Modeli Nasıl Çalıştırıyor?

Yapay zeka destekli saldırılar, dil modellerinin siber saldırılarda kullanılmasının artacağını ve saldırı kalıplarını daha sofistike hale getireceğini öne çıkaran analiz.

25.09.2026 17:57 SOC Prime US
malware 78

Kothamine zararlısı, Tailscale’in tailcat’ini ağ tespitiından kaçınmak için kullanıyor

Kothamine malware, Tailscale aracını kullanarak doğrudan güvenlik kontrollerini atlatmaya çalışıyor ve bu sayede kötü amaçlı faaliyetlerini saklamayı hedefliyor. Yetkili güvenlik ekipleri için ağ içi güvenlik politikalarını ve zararlı yazılım tespit mekanizmalarını güçlendirmek kritik.

25.09.2026 17:57 Malwarebytes Labs US
malware network-detection-evasion tailscale
Sızdırılan GitHub Actions Geri Döndü ve Mini Shai-Hulud Kötü Amaçlı Yazılımını Yürütmeye Devam Etti

Sızdırılan GitHub Actions Geri Döndü ve Mini Shai-Hulud Kötü Amaçlı Yazılımını Yürütmeye Devam Etti

25.09.2026 17:44 72
malware 68

Kuzey Kore Şüpheli: Bitget Kripto Soygununda 351 Milyon Dolar

Bitget kripto borsasında yetkisiz transferler tespit edildi; Kuzey Koreli olası bir aktör bağlantısı şüphe olarak değerlendiriliyor ve bazı cüzdan adresleri donduruldu.

25.09.2026 17:16 SecurityWeek US
cryptocurrency security state-sponsored-actor
malware 72

ClickFix Kampanyası Güvenilir Web Sitelerini Kullanarak Psychedelic Stealer’ı Dağıtıyor

Saldırganlar güvenilir Ukrayna tabanlı sitelere zarar vererek sahte Cloudflare CAPTCHA ile kullanıcıları kandırıp Psychedelic Stealer’ı dağıtıyor ve tarayıcı/kripto hesap bilgilerini çalıyor.

25.09.2026 16:49 Security Affairs IT
malware drive-by-download phishing
PamStealer macOS Zararlısı, Canlı C2 Şifre Çözüm Zinciri ve Çok Katmanlı Kalıcılık Ekledi

PamStealer macOS Zararlısı, Canlı C2 Şifre Çözüm Zinciri ve Çok Katmanlı Kalıcılık Ekledi

25.09.2026 16:18 72
malware 68

Sahte doğrulama sayfasını ClickFix tuzağına dönüştüren suçlular

Placeholder domain üzerinden sahte doğrulama sayfası: kullanıcılar PowerShell komutu çalıştırmaya yönlendiriliyor; güvenlik uyarısı niteliğinde bir kötü amaçlı uygulama akışı.

25.09.2026 15:42 Malwarebytes Labs US
malware phishing powershell
malware 72

Kosovalı Rydox Pazaryeri Sahibi ABD Mahkemesinde Suçunu Kabul Etti

Rydox pazaryerinin sahibi Kosovalı birey hakkında ABD mahkemesinde suçlama ve itirazlarıyla ilgili gelişme, siber suçlar ve PII’nin ticareti bağlamında önem taşıyor.

25.09.2026 15:16 SecurityWeek US
siber suçlar PII ticareti malware
malware 78

Yapay Zeka Destekli CARBONATO Botneti Kayıt Anahtarlarını Çalıp Kendi LLM Geçidini Finanse Ediyor

CARBONATO, Docker tabanlı bir botnet olup API anahtarlarını çalarak kendi LLM geçidini finanse etmek için kullanıyor; açık registry ve ağ içi yayıılım ile otonom komutlar çalıştırabiliyor.

25.09.2026 12:55 Security Affairs IT
malware containerization botnet
malware 78

SalesBleed Salesforce Agentforce Güvenlik Açıkları Sıfır-Tıklama Veri Sızıntısına İzin Verebiliyor

SalesBleed olarak adlandırılan zayıflıklar, Agentforce üzerinde sıfır tıklama ile veri sızıntısına yol açabilen kritik güvenlik açıklarıdır ve kötü niyetli aktörlerin güvenli ajanları ele geçirme kapasitesine işaret ediyor.

25.09.2026 12:27 SecurityWeek US
malware phishing data_exfiltration
malware 78

Bitget borsasında hackerlar 351.6 milyon dolar çaldı

Bitget kripto borsasında meydana gelen büyük çaplı hırsızlık olayında, muhtemelen Kuzey Kore bağlantılı saldırganlar yaklaşık 351.6 milyon dolar değerinde kripto para çaldı; olay akışına dair güvenlik incelemeleri sürüyor.

25.09.2026 11:33 BleepingComputer US
siber güvenlik malware cryptocurrency
1 ... 7 8 9 10 11 ... 142
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali