Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 407 kayıt listeleniyor.

407
Kayıt
12
Bu sayfa
1055
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI iot security cve windows
Öne çıkan haberler
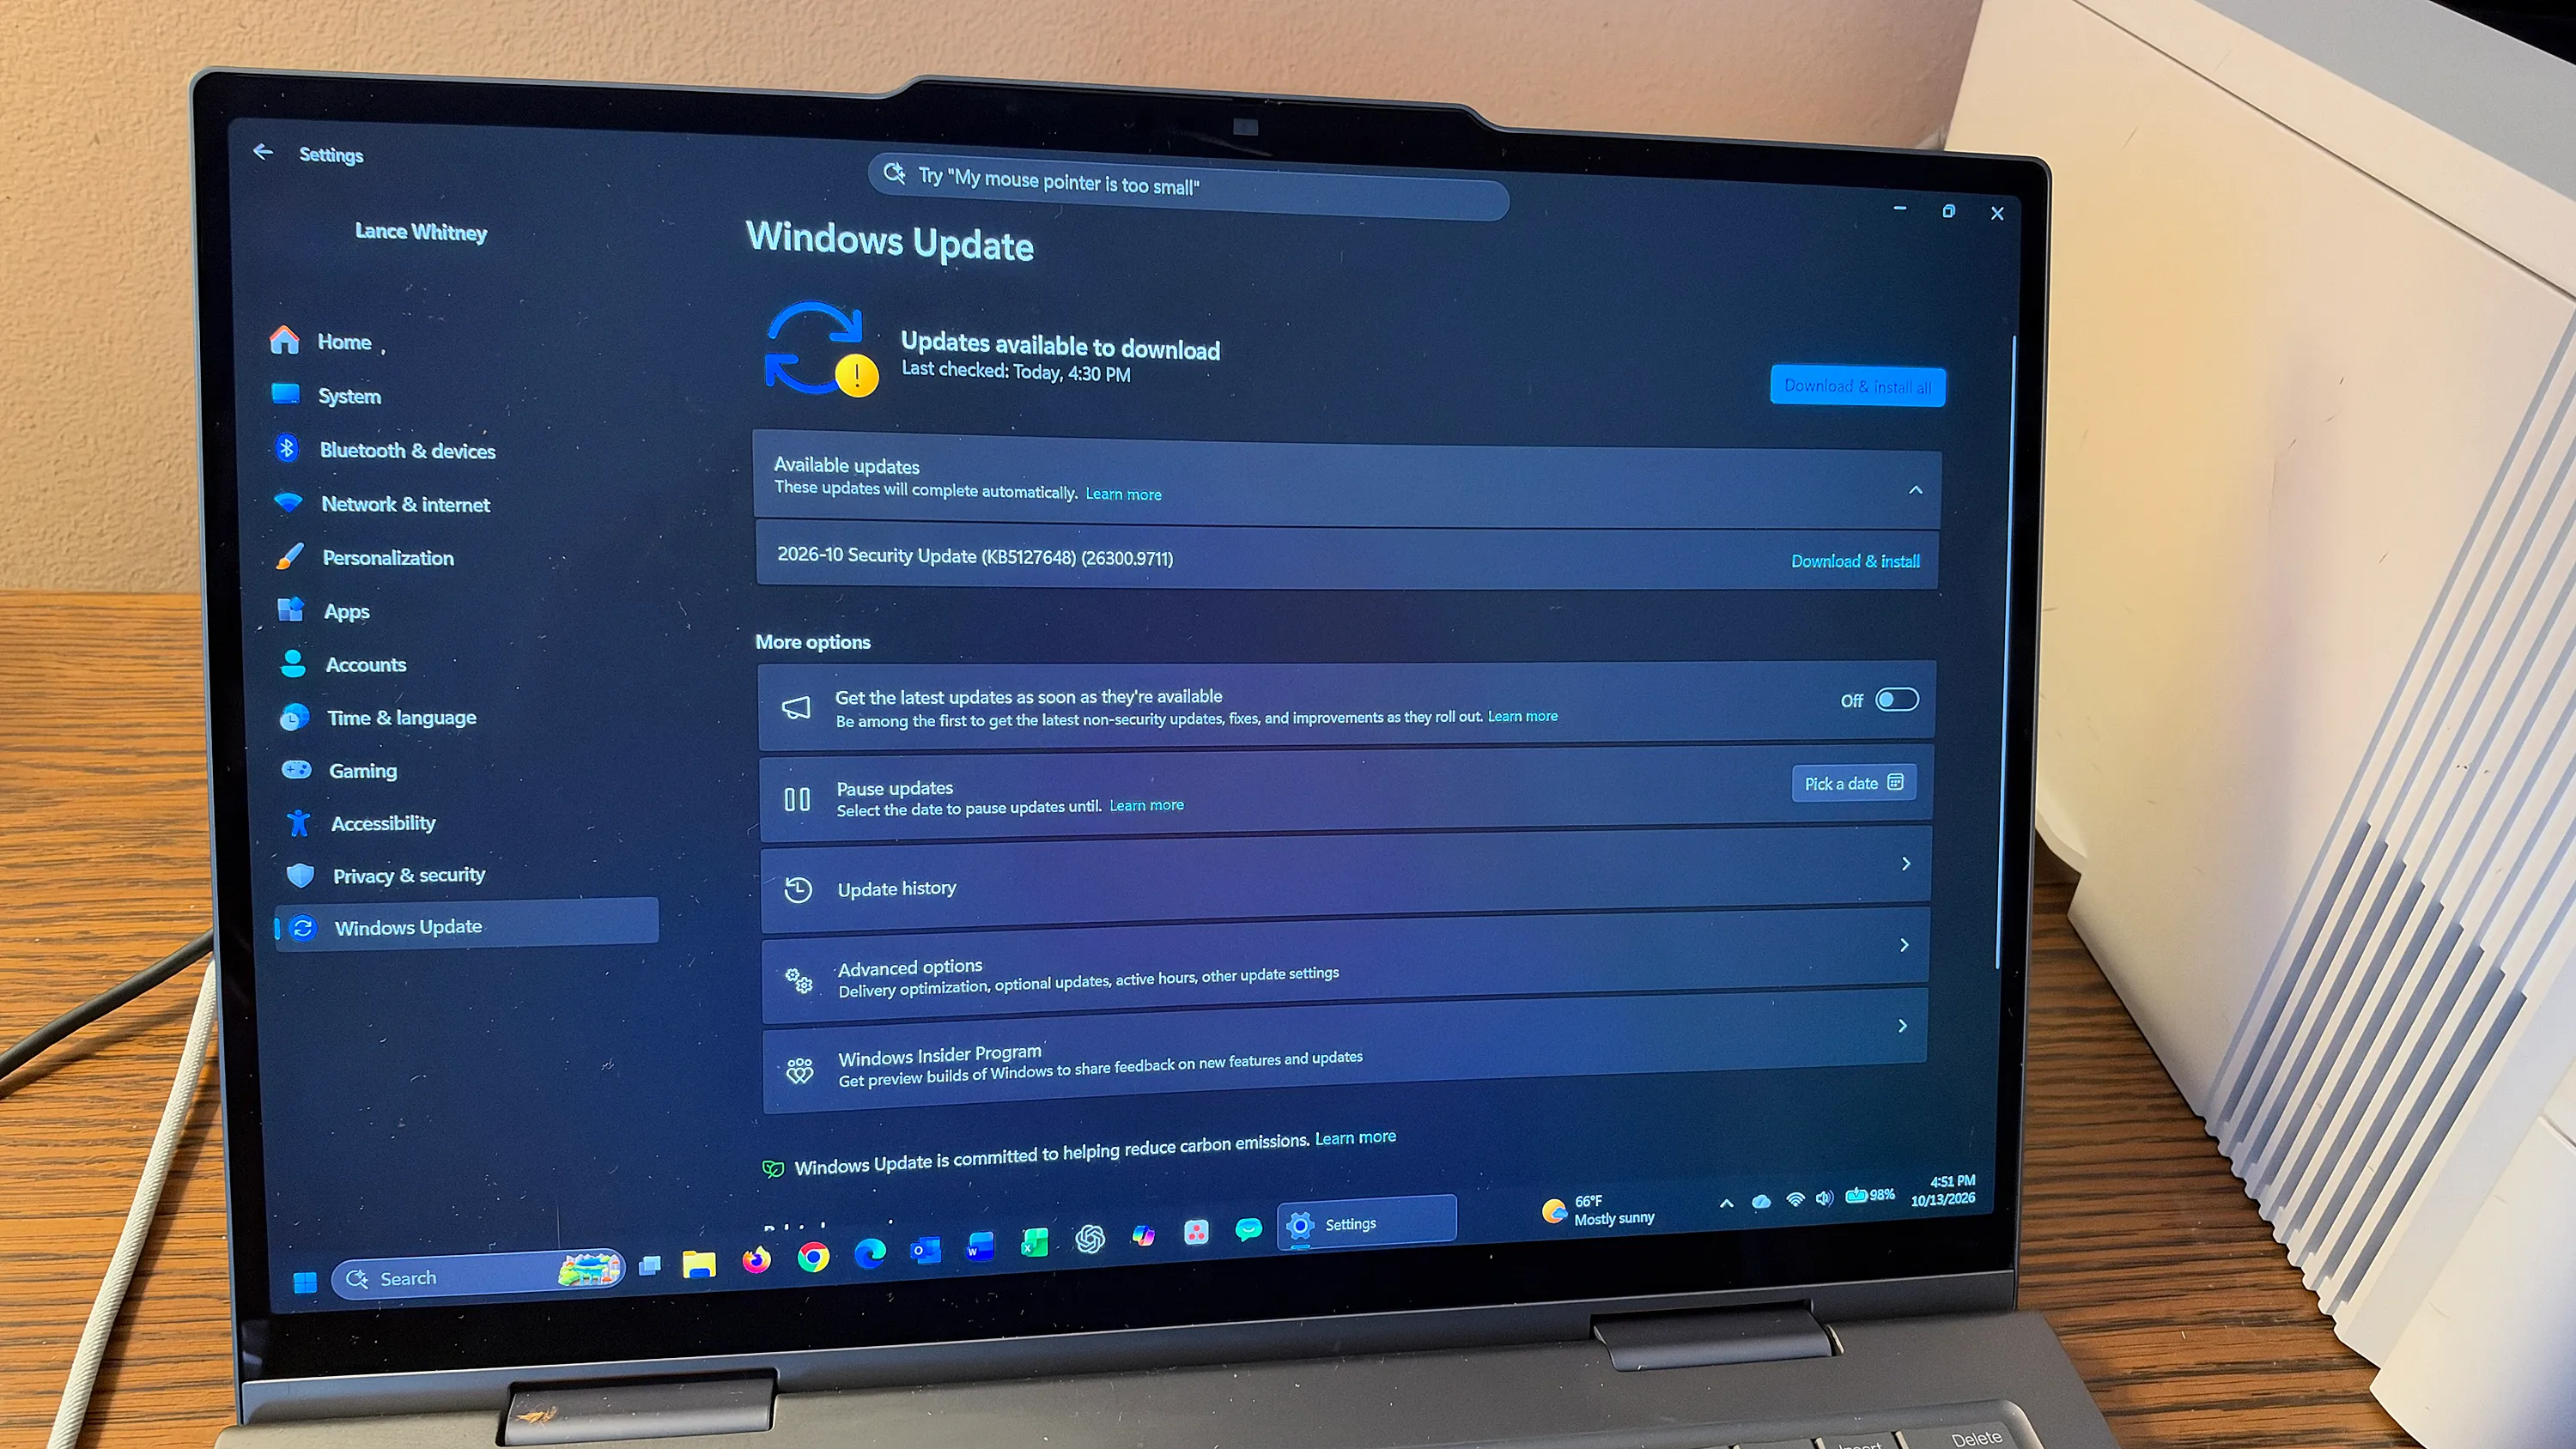
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil
vulnerability 78

Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil

Windows için ek güvenlik yamaları; 2 sıfır gün dahil 1.400 güvenlik hatası düzeltildi. Windows 11 26H2 için ilk resmi güncelleme ve 24H2 için destek sonu bilgisi mevcut.

14.10.2026 17:00 ZDNet Security US
Patch Tuesday - Ekim 2026
vulnerability 78

Patch Tuesday - Ekim 2026

Ekim 2026 Patch Tuesday’da Microsoft, Windows Shell zero-day bypass (CVE-2026-96951) dahil olmak üzere çok sayıda güvenlik açığını duyurdu; Outlook ve .NET Framework üzerinde no-interaction RCE’ler ve Edge ile ilgili güncellemeler mevcut. Açıklar büyümeye devam ederken, bazı eski Windows sürümlerine destek sonlandırılıyor.

14.10.2026 00:40 Rapid7 US
Ekim 2026 için Microsoft Patch Tuesday — Snort kuralları ve öne çıkan açıklar
vulnerability 78

Ekim 2026 için Microsoft Patch Tuesday — Snort kuralları ve öne çıkan açıklar

Microsoft'un Ekim 2026 yamaları kapsamındaki kritik güvenlik açıkları ve Snort kuralları üzerinden savunma ipuçları özetleniyor; teknik ayrıntılar ve etkiler paylaşılıyor.

13.10.2026 23:37 Cisco Talos Intelligence Group US
Microsoft’un Ekim Yaması Özeti | Kaspersky resmi blogu
vulnerability 72

Microsoft’un Ekim Yaması Özeti | Kaspersky resmi blogu

Microsoft’un Ekim 2026 yamaları, 1,414 güvenlik güncellemesi içeriyor; bu yamalar siber güvenlik açısından önemli zafiyetleri kapatmayı hedefliyor ve kurumsal ile bireysel kullanıcılar için güncel güvenlik önlemlerini güçlendiriyor.

14.10.2026 18:19 Kaspersky Daily RU
Dört Baytlık Yazma ve Zamanlama Hatası Araştırmacıların Windows SmartScreen Enclave’ında Kod Çalıştırmasına İzin Verdi
vulnerability 72

Dört Baytlık Yazma ve Zamanlama Hatası Araştırmacıların Windows SmartScreen Enclave’ında Kod Çalıştırmasına İzin Verdi

Güvenlik araştırmacıları, Windows'taki VBS enclave adlı korumalı bölgeye kod çalıştırarak kilitleme mekanizmasını aşabilir gibi görünen bir durum gösterdi; bu, kötü niyetli aktörler için potansiyel bir yükseltme noktası olabilir.

14.10.2026 08:52 The Hacker News US
Gogs'ta Argüman Enjeksiyonu ile Yetkilendirilmiş RCE (DÜZENLENMEMİŞ)
vulnerability 95

Gogs'ta Argüman Enjeksiyonu ile Yetkilendirilmiş RCE (DÜZENLENMEMİŞ)

Rapid7 Labs, Gogs uygulamasında kritik bir argüman enjeksiyonu açığı keşfetti. Bu açık, yetkilendirilmiş kullanıcıların sunucuda uzaktan kod yürütmesine olanak tanıyor ve henüz bir düzeltme yayınlanmadı.

28.05.2026 15:00 Rapid7 US
August 2026 Security Release for Next.js
vulnerability 90

August 2026 Security Release for Next.js

Next.js güvenlik raporu, AVIF ile ilgili libheif açıkları nedeniyle kimliksiz uzaktan kod yürütmeye yol açabilecek kritik bir zafiyeti duyuruyor; Windows üzerinde istismar potansiyeli söz konusu ve yamalar mevcut fakat Windows için potansiyel sınırlamalar bulunuyor.

28.08.2026 05:00 NCSC-FI Vulns FI
vulnerability 85

Google Chrome güvenlik danışmanlığı (AV26-669)

Google, Chrome tarayıcısının belirli sürümlerinde bulunan güvenlik açıklarını gidermek için bir güvenlik danışmanlığı yayınladı. Kullanıcıların güncellemeleri uygulamaları teşvik edilmektedir.

07.07.2026 22:47 Canada Cyber Alerts CA
güvenlik Chrome güncelleme
vulnerability 85

WatchGuard güvenlik uyarısı (AV26-649)

WatchGuard, Fireware OS ve Mobile VPN ürünlerinde tespit edilen güvenlik açıkları için bir güvenlik uyarısı yayınladı. Kullanıcıların güncellemeleri uygulamaları önerilmektedir.

03.07.2026 17:26 Canada Cyber Alerts CA
güvenlik açığı WatchGuard VPN
vulnerability 85

Google Chrome güvenlik tavsiyesi (AV26-648)

Google, 30 Haziran 2026 tarihinde Chrome'un masaüstü sürümlerinde bulunan güvenlik açıklarını gidermek için bir güvenlik tavsiyesi yayınladı. Kullanıcıların güncellemeleri uygulamaları teşvik edilmektedir.

02.07.2026 20:49 Canada Cyber Alerts CA
güvenlik Chrome güncelleme
vulnerability 95

UNIX ve Microsoft Windows için Control-M/Server'da Güvenlik Açığı: Yetkisiz Uzaktan Komut Enjeksiyonu

Control-M/Server için tanımlanan bir güvenlik açığı, kullanıcıdan gelen girdileri yeterince filtrelememekte ve bu durum yetkisiz komutların çalıştırılmasına yol açabilmektedir. Açık, belirli versiyonları etkilemektedir.

02.07.2026 05:00 NCSC-FI Vulns FI
güvenlik açığı uzaktan erişim komut enjeksiyonu
vulnerability 90

Chrome 150, 15 kritik de dahil olmak üzere 382 güvenlik açığını düzeltir

Google, Chrome tarayıcısının 150.0.7871.46/.47 sürümünü güncelleyerek 382 güvenlik açığını düzeltti. Güncelleme, Windows, Mac, Linux ve Android platformları için geçerli.

02.07.2026 05:00 NCSC-FI Vulns FI
güvenlik açığı Chrome güncelleme
vulnerability 85

CISA: Windows BlueHammer açığı artık fidye yazılımları tarafından istismar ediliyor

CISA, Microsoft Defender'daki BlueHammer açığının artık ransomware çeteleri tarafından kullanıldığını bildirdi. Bu güvenlik açığı daha önce sıfırıncı gün saldırılarında da kötüye kullanılmıştı.

30.06.2026 11:53 BleepingComputer US
fidye yazılımı güvenlik açığı Microsoft
vulnerability 85

Google Chrome güvenlik danışmanlığı (AV26-634)

Google, Chrome tarayıcısının belirli sürümlerinde bulunan güvenlik açıklarını gidermek için bir güvenlik danışmanlığı yayınladı. Kullanıcıların güncellemeleri uygulamaları teşvik edilmektedir.

26.06.2026 15:47 Canada Cyber Alerts CA
güvenlik Chrome güncelleme
vulnerability 90

filebrowser: birden fazla güvenlik açığı düzeltildi

Filebrowser'da, kritik seviyede birden fazla güvenlik açığı giderilmiştir. Açıklar, komut enjeksiyonu, kimlik doğrulama atlaması ve yanlış erişim kontrolü gibi çeşitli sorunları içermektedir.

26.06.2026 05:00 NCSC-FI Vulns FI
güvenlik açığı filebrowser CVE
vulnerability 90

Dell Wyse Yönetim Suite ve Ekran ile Periferik Yönetici: Güvenlik Açıkları Düzeltildi

Dell, Wyse Management Suite ve Display and Peripheral Manager'daki bir dizi güvenlik açığını düzeltmiştir. Bu açıklar, düşük yetkili saldırganların uzaktan veya yerel erişimle kötüye kullanabileceği potansiyel riskler içermektedir.

26.06.2026 05:00 NCSC-FI Vulns FI
güvenlik açığı uzaktan erişim kod yürütme
vulnerability 85

Kritik bir Windows güvenlik sertifikası süresi doldu - PC'nizi nasıl kontrol edersiniz

Windows Secure Boot sertifikası süresinin dolması, birçok PC ve bazı Linux dağıtımlarını etkiliyor. Kullanıcıların bilgisayarlarının bu duruma hazırlıklı olup olmadığını kontrol etmeleri önem taşıyor.

25.06.2026 15:00 ZDNet Security US
Windows güvenlik sertifika
vulnerability 90

Chrome: Masaüstü için Stabil Kanal Güncellemesi

Chrome'un masaüstü sürümü için yapılan güncelleme, 18 güvenlik açığını kapatıyor ve kullanıcıların sistemlerini korumak için güncellemeleri yüklemeleri öneriliyor.

25.06.2026 05:00 NCSC-FI Vulns FI
Chrome güvenlik güncelleme
vulnerability 85

Kritik bir Windows güvenlik sertifikası bugün sona eriyor - PC'nizi nasıl kontrol edersiniz

Windows'un kritik bir güvenlik sertifikası bugün sona eriyor ve bu durum bir milyardan fazla PC'yi etkiliyor. Kullanıcıların bilgisayarlarının bu duruma hazırlıklı olup olmadığını kontrol etmeleri önem taşıyor.

24.06.2026 23:34 ZDNet Security US
Windows güvenlik sertifika
1 ... 15 16 17 18 19 ... 34
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-19
Son 24 saat içinde kripto güvenliği ve ağ güvenliği alanlarında önemli haberler öne çıktı. NetScaler RCE açığı ve FreeRDP bileşenlerindeki bellek hataları gibi kritik açıklar dikkat çekti; özellikle NetScaler cihazlarında kimlik doğrulama gerektirmeden uzaktan kod yürütme riski mevcut. WAF ve SiteGuard Server Edition’daki zorla komut yürütme zayıflıkları da mevcut ortamları hedefleyebilir durumda. Yapay zeka tabanlı kendi kendine çoğalan zararlı yazılımlar konusu, IoT ve akıllı cihazlar üzerinden hızla yayılma potansiyeli taşıyor. ABD ve FI başta olmak üzere çeşitli ülkelerde yüksek riskli olaylar raporlandı; ulusal güvenlik göstergeleri, ağlar ve uç cihazlar için dayanıklılığı artırma ihtiyacı doğuruyor. En çok tehdit kategorileri malware ve vulnerability olarak öne çıkıyor; ülkeler arası heterojen tehdit aktivitesi dikkat gerektiriyor. Genel olarak, yazılım güncellemelerinin hızla uygulanması ve güvenlik olaylarına ilişkin görünürlüğün artırılması kritik bir öncelik olarak ortaya çıkıyor.
Toplam Haber: 15
Yüksek Önem: 2
IOC/CVE: 4
Öne Çıkanlar
• CVE-2026-88771 NetScaler için kimlik doğrulama Gerektirmeden Uzaktan Kod Yürütme (RCE) ve CISA’nin Known Exploited Vulnerabilities listesine eklenmesi yüksek önem taşıyor.
• FreeRDP için CVE-2026-111880 ve CVE-2026-111881, sırasıyla heap out-of-bounds write ve integer underflow hataları nedeniyle ciddi güvenlik açığı oluşturuyor.
• SiteGuard Server Edition’daki OS komut enjeksiyonu açığı, saldırganların root veya SYSTEM yetkileriyle komut çalıştırmasına olanak tanıyor.
• Küresel ölçekte aktif istismar ve kritik açıklara ilişkin uyarılar nedeniyle RDP/Remote Access bileşenlerinde ek güvenlik adımları gerekliliği belirginleşti.
• Anthropic’in yapay zeka tabanlı kendini çoğaltan zararlı yazılımlarıyla ilgili uyarılar, IoT ve akıllı TV gibi düşük güçteki cihazlarda tehdit modelinin mümkün olduğunu gösteriyor.
CVE ve Açıklamaları
CVE-2026-111880
FreeRDP sürümlerinde NTLM MICOffset yazımı nedeniyle heap taşması açığı; kimlik doğrulaması olmadan istismar edilebilir.
CVE-2026-111881
FreeRDP sürümlerinde BMP yazarı üzerinde tam sayı taşması açığı; istemci çökebilir veya bellek taşması yazılabilir.
CVE-2026-88771
NetScaler cihazlarında kimlik doğrulama olmadan uzaktan kod yürütme; kritik güvenlik açığı.
CVE-2026-107406
NetScaler için SAML yapılandırmalı cihazlarda RCE/DoS potansiyeli; ek zaflıklar olarak bildirildi.