Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 46 kayıt listeleniyor.

46
Kayıt
12
Bu sayfa
1044
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network phishing cybercrime ransomware cve
Öne çıkan haberler
Danimarka Saldırganlar CPR Verilerine 8.8 Milyon Kişi İçin Erişti
vulnerability 72

Danimarka Saldırganlar CPR Verilerine 8.8 Milyon Kişi İçin Erişti

Bir özel Danimarkalı şirketin yetkili erişimini kullanarak CPR kayıtlarına yapılan erişim nedeniyle yaklaşık 8.8 milyon kişinin isim, adres ve kişisel kimlik numaralarının tehlikeye girdiği bildirildi. Olayın siber güvenlik ve dijital altyapı güvenliği açısından ciddi endişeler doğurduğu ifade ediliyor.

06.10.2026 09:00 The Hacker News US
1,000 Veri İhlali Sonrası, Açıklama Gecikmesi Her Zamankinden Kötü
vulnerability 85

1,000 Veri İhlali Sonrası, Açıklama Gecikmesi Her Zamankinden Kötü

1,000. veri ihlali, siber güvenlik alanında önemli bir dönüm noktası olarak değerlendiriliyor. Gizlilik düzenlemelerinin ortaya çıkmasına rağmen, veri ihlallerinin hala devam etmesi endişe verici.

01.06.2026 11:22 Troy Hunt's Blog AU
Koddan Çalışma Zamanına: Uygulama Güvenliğinde DAST'ın Kritik Rolü
vulnerability 85

Koddan Çalışma Zamanına: Uygulama Güvenliğinde DAST'ın Kritik Rolü

Dinamik uygulama güvenlik testleri (DAST), uygulama güvenliğinde kritik bir rol oynamaktadır. DAST, canlı uygulamalardaki zayıflıkları tespit ederek, uyumluluk gereksinimlerini karşılamaya yardımcı olur ve potansiyel veri ihlallerini önler.

05.03.2026 17:26 Rapid7 -
Agentic Tarayıcıları Kontrol Altına Alma: Chrome'daki Güvenlik Açığı Uzantıların Yeni Gemini Panelini Ele Geçirmesine İzin Verdi
vulnerability 85

Agentic Tarayıcıları Kontrol Altına Alma: Chrome'daki Güvenlik Açığı Uzantıların Yeni Gemini Panelini Ele Geçirmesine İzin Verdi

Chrome'daki CVE-2026-0628 güvenlik açığı, yerel dosya erişimi ve gizlilik ihlali sağladı. Google, bu açığı hızlı bir şekilde düzeltti.

02.03.2026 14:00 Unit 42 -
Yeni Rapor: Birçok Yöneticinin Dijital Ayak İzleri Şirketlerini Ciddi Şekilde Tehlikeye Atabilir
vulnerability 85

Yeni Rapor: Birçok Yöneticinin Dijital Ayak İzleri Şirketlerini Ciddi Şekilde Tehlikeye Atabilir

Rapid7'in yeni raporu, yöneticilerin dijital ayak izlerinin sadece bir gizlilik meselesi değil, aynı zamanda bir iş riski olduğunu ortaya koyuyor. Yüzey web verileri ve sızdırılmış kimlik bilgileri, tehdit aktörleri tarafından kullanılabilecek ayrıntılı profiller oluşturuyor.

24.02.2026 17:00 Rapid7 -
JetBrains Hub Güvenlik Bildirimi
vulnerability 85

JetBrains Hub Güvenlik Bildirimi

JetBrains Hub ürününde güvenlik zafiyeti tespit edilmiştir. Bu zafiyet, sistemlerin siber saldırganlar tarafından ele geçirilmesine veya tahribata uğratılmasına yol açabilir.

09.02.2026 12:54 USOM Incidents (API) -
Kiralayanların gizliliğini neden feda etmesi gerekiyor?
vulnerability 85

Kiralayanların gizliliğini neden feda etmesi gerekiyor?

Kiralama teknolojileri, kiracıların büyük miktarda kişisel bilgi vermesine yol açıyor ve bu süreçte ciddi güvenlik açıkları ortaya çıkıyor. Yedi popüler kiralama platformunun, kiracıların kişisel bilgilerini açığa çıkaran güvenlik açıkları tespit edildi.

02.02.2026 07:29 Guardian (Data & Computer Security) -
Apple iCloud Private Relay'de Güvenlik Açığı
vulnerability 80

Apple iCloud Private Relay'de Güvenlik Açığı

Apple'ın iCloud Private Relay aracındaki güvenlik açığı, kullanıcının gerçek IP adresini ortaya çıkarabilir. Güvenlik açığı, WebKit Proxy Bypasses adı verilen bir yöntemle ortaya çıkarılmaktadır.

06.08.2026 14:33 The Hacker News US
Muse, Meta'nın olağanüstü ayrıcalıklı AI asistanı önemli bir 0-day’e sahip
vulnerability 78

Muse, Meta'nın olağanüstü ayrıcalıklı AI asistanı önemli bir 0-day’e sahip

Meta’nın AI asistanı Muse’un önemli bir sıfırıncı gün güvenlik açığı bulunduğu ve bu açığın açığa çıkmasıyla ajanın ele geçirilebileceği bildiriliyor. Basit bir ClickFix saldırısının bile tam ihlale yol açabileceği vurgulanıyor.

22.09.2026 01:24 Ars Technica US
Google GDPR İhlali Nedeniyle 403 Milyon Euro Ceza Aldı

Google GDPR İhlali Nedeniyle 403 Milyon Euro Ceza Aldı

21.09.2026 19:57 72
vulnerability 78

Google, konum verisi gizliliği ihlalleri nedeniyle 403 milyon Euro cezalandırıldı

Google, konum verisi işleme nedeniyle 403 milyon Euro cezayla karşı karşıya kaldı; GDPR ihlallerine ilişkin cezai yaptırım uygulandı.

21.09.2026 18:41 BleepingComputer US
privacy gdpr data-protection
vulnerability 72

Apple iOS ve iPadOS'taki güvenlik açıkları giderildi

Apple iOS ve iPadOS'taki çok sayıda güvenlik açığı giderildi. Açıklar kimlik doğrulama, bellek ve izin kontrolleriyle ilgili sorunları kapsıyor; bazıları kullanıcı verilerini ve cihaz güvenliğini etkileyebiliyordu. Düzeltmeler, doğrulama güçlendirme ve güvenlik kontrollerinin iyileştirilmesiyle yapıldı.

15.09.2026 18:41 NCSC NL Advisories NL
security advisory apple ios
vulnerability 78

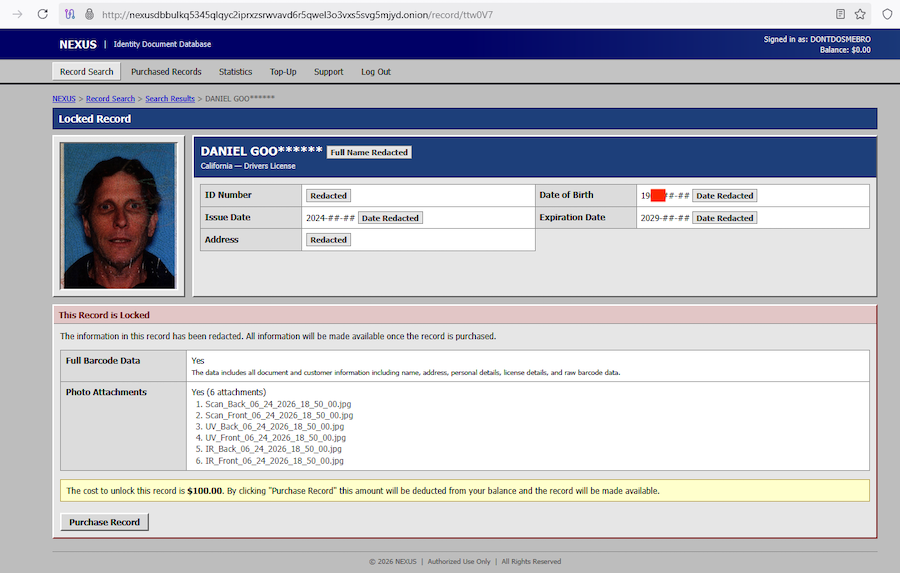
IDScan veri ihlali: 150 milyondan fazla sürücü belgesi çalındı

Bir kimlik doğrulama şirketinin veri ihlali doğrulandı; 150 milyonun üzerinde sürücü belgesi ve kişisel bilgiler sızdı. Geniş çaplı güvenlik etkileri ve muhtemel kimlik hırsızlığı riski söz konusu.

10.09.2026 16:21 TechCrunch Security US
malware data_breach identity_theft
vulnerability 72

ShinyHunters korsanları Florida DMV veritabanını ihlal ettiğini iddia ediyor

ShinyHunters, Florida DMV veritabanına yönelik bir ihlal iddiasında bulundu; 200k'dan fazla sürücü kaydının çalındığı öne sürülüyor. Olay siber güvenlik açısından kritik olarak değerlendiriliyor.

08.09.2026 19:35 BleepingComputer US
siber güvenlik data breach malware
vulnerability 82

Vietnam Bağlantılı APIS Veritabanı Pasaport ve Uçuş Verilerini Ortaya Çıkarıyor

Vietnam ile bağlantılı bir APIS veritabanı açığı, geniş kapsamlı kişisel ve uçuş verilerini açığa çıkardı; siber güvenlik açısından hassas bilgiler içeriyor ve olası kötüye kullanılma riski yüksek.

08.09.2026 14:01 Security Affairs IT
data_breach malware datasecurity
LG TV açıklıkları saldırganların dinleme yapmasına olanak verebilir, hatta bekleme modunda bile

LG TV açıklıkları saldırganların dinleme yapmasına olanak verebilir, hatta bekleme modunda bile

08.09.2026 05:00 72
vulnerability 72

Bir Oy Verme Sistemindeki Güvenlik Açığı

Güvenlik açığı, oy kullananların sırasını yeniden belirleme imkanı sunuyor; AI araçlarıyla yeniden keşfedilebilmiş ve belirli veri kaynakları kullanılarak analiz edilebilmiştir. Kasım 2026 öncesi bağlamda kamuya açık CVR ve erken oy kullanma listeleriyle ilişkilendirilebilir.

04.09.2026 14:09 Schneier on Security US
siber güvenlik malware cybersecurity
vulnerability 78

Casdoor kimlik doğrulama sunucusu yetkilendirme bypass’una duyarlı

Casdoor Open Source IAM platformunda çok kiracılı ortamlarda yetkisiz yönetim eylemlerine yol açan bir yetkilendirme bypass açığı tespit edildi (CVE-2026-15630). SAP/patch bulunmamakta, geçici mitigations ve MFA tavsiyeleri mevcut.

04.09.2026 05:00 NCSC-FI Vulns FI
security authentication vulnerability
Kiralık bir araç kullanırken saatler içinde sürücü belgem satışa çıktı
vulnerability 78

Kiralık bir araç kullanırken saatler içinde sürücü belgem satışa çıktı

Birinin sürücü belgesinin de dahil olduğu 153 milyon kişinin verisinin bir karanlık web sitesinde satışa çıktığı iddia edilen büyük bir veri ihlali soruşturması sürüyor.

02.09.2026 23:32 Ars Technica US
data_breach identity_theft fbi
AI kız arkadaş inceleme sitesinin sırları üç hafta süreyle dünyaya açığa çıktı
vulnerability 68

AI kız arkadaş inceleme sitesinin sırları üç hafta süreyle dünyaya açığa çıktı

Test ve staging ortamlardaki güvenlik açıkları nedeniyle bir AI sohbet/ilişki odaklı siteye ait sırlar üç hafta boyunca erişilebilir kaldı; raporlar güvenlik iyileştirmeleri gerektiğini işaret ediyor.

27.08.2026 22:10 The Register Security GB
siber güvenlik privacy data_exposure
1 2 3 4
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali