Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 3111 kayıt listeleniyor.

3111
Kayıt
12
Bu sayfa
1041
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware security
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı
vulnerability 78

Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı

Rejetto HTTP File Server'daki CVE-2026-61500, zayıf RNG nedeniyle öngörülebilir anahtarlar üretiyor ve bu durum oturum sahteciliği ile RCE riskine yol açabilir; aktif saldırı denemeleri tespit edildi.

05.10.2026 11:09 The Hacker News US
CVE-2026-84782: Yüksek Şiddette OpenSSL DTLS Açığı Heap Belleğini Etkiliyor ve DoS Tetikleyebiliyor
vulnerability 78

CVE-2026-84782: Yüksek Şiddette OpenSSL DTLS Açığı Heap Belleğini Etkiliyor ve DoS Tetikleyebiliyor

OpenSSL DTLS ile ilgili yüksek şiddette bir güvenlik açığını kapatan güncellemeler yayımlandı. CVE-2026-84782, handshake yeniden iletimlerinin hatalı işlenmesi nedeniyle bellek ihlali ve DoS riskine yol açabilir.

01.10.2026 16:07 SOC Prime US
vulnerability 68

Mythos 2026 Yamanlama Cehennemini Yaptı; 2027’yi Kolaylaştırabilir

Mythos ve benzeri AI tabanlı hata avcıların, büyük kod tabanlarını tarayarak açıkları bulma kapasitesini artırmasıyla, 2026 yamanlama süreçlerinin zorluğu azalabilir; bu da 2027 için iş yükünü hafifletebilir.

17.09.2026 05:00 NCSC-FI News FI
malware ai_security vulnerability
vulnerability 68

Windows 11 KB5124008 güncellemesi bazı kullanıcılar için alan güvenini bozuyor

KB5124008 güncellemesi bazı kurumsal ortamlarda domaine güven ilişkisini bozuyor ve giriş sorunlarına yol açıyor; Microsoft inceliyor.

16.09.2026 23:39 BleepingComputer US
windows patch management domain trust
vulnerability 65

ISC BIND Güvenlik Danışmanı AV26-931

ISC BIND 9 yazılımında bilinen güvenlik açıkları bildirilmiş ve ilgili sürümler için güncelleme gerekliliği vurgulanmıştır; kullanıcılar ve yöneticilerin ilgili bağlantı üzerinden güncellemeleri uygulaması önerilir.

16.09.2026 22:43 Canada Cyber Alerts CA
malware network-security dns
vulnerability 72

Apple security advisory (AV26-930)

Apple ürünlerinde çeşitli zafiyetler tespit edildi ve güncellemelerin uygulanması gerektiği duyuruldu. iOS/iPadOS, macOS, tvOS, watchOS, visionOS, Safari ve Xcode için güncelleme gerekliliği belirtiliyor.

16.09.2026 22:42 Canada Cyber Alerts CA
security advisories apple ios
vulnerability 78

Oracle Corporation güvenlik danışmanı (AV26-929)

Güvenlik açığı uyarısı AV26-929 kapsamında Oracle ürünlerinde çok sayıda zafiyet duyuruldu. İlgili kurumsal ve bulut altyapıları için güncelleme ve yamaların uygulanması kritik önem taşıyor.

16.09.2026 22:29 Canada Cyber Alerts CA
malware vulnerability patch
vulnerability 72

HPE güvenlik danışmanı (AV26-928)

HPE EdgeConnect SD-WAN ürünlerinde çoklu güvenlik açıkları bildirildi; yeni güncellemeler için üretici belgelerine başvurulması öneriliyor.

16.09.2026 21:35 Canada Cyber Alerts CA
malware network-security vulnerability
vulnerability 72

Kontrol Sistemleri: Phoenix Contact güvenlik bildirisi AV26-927

Phoenix Contact ve ilişkili cihazlarda 1.7.4 sürümünden önceki firmware sürümlerinde çoklu güvenlik açıkları bulunmaktadır. Uygun yamaların uygulanması ve üretici uyarılarının takip edilmesi önerilir.

16.09.2026 21:00 Canada Cyber Alerts CA
industrial-control-systems firmware vulnerability
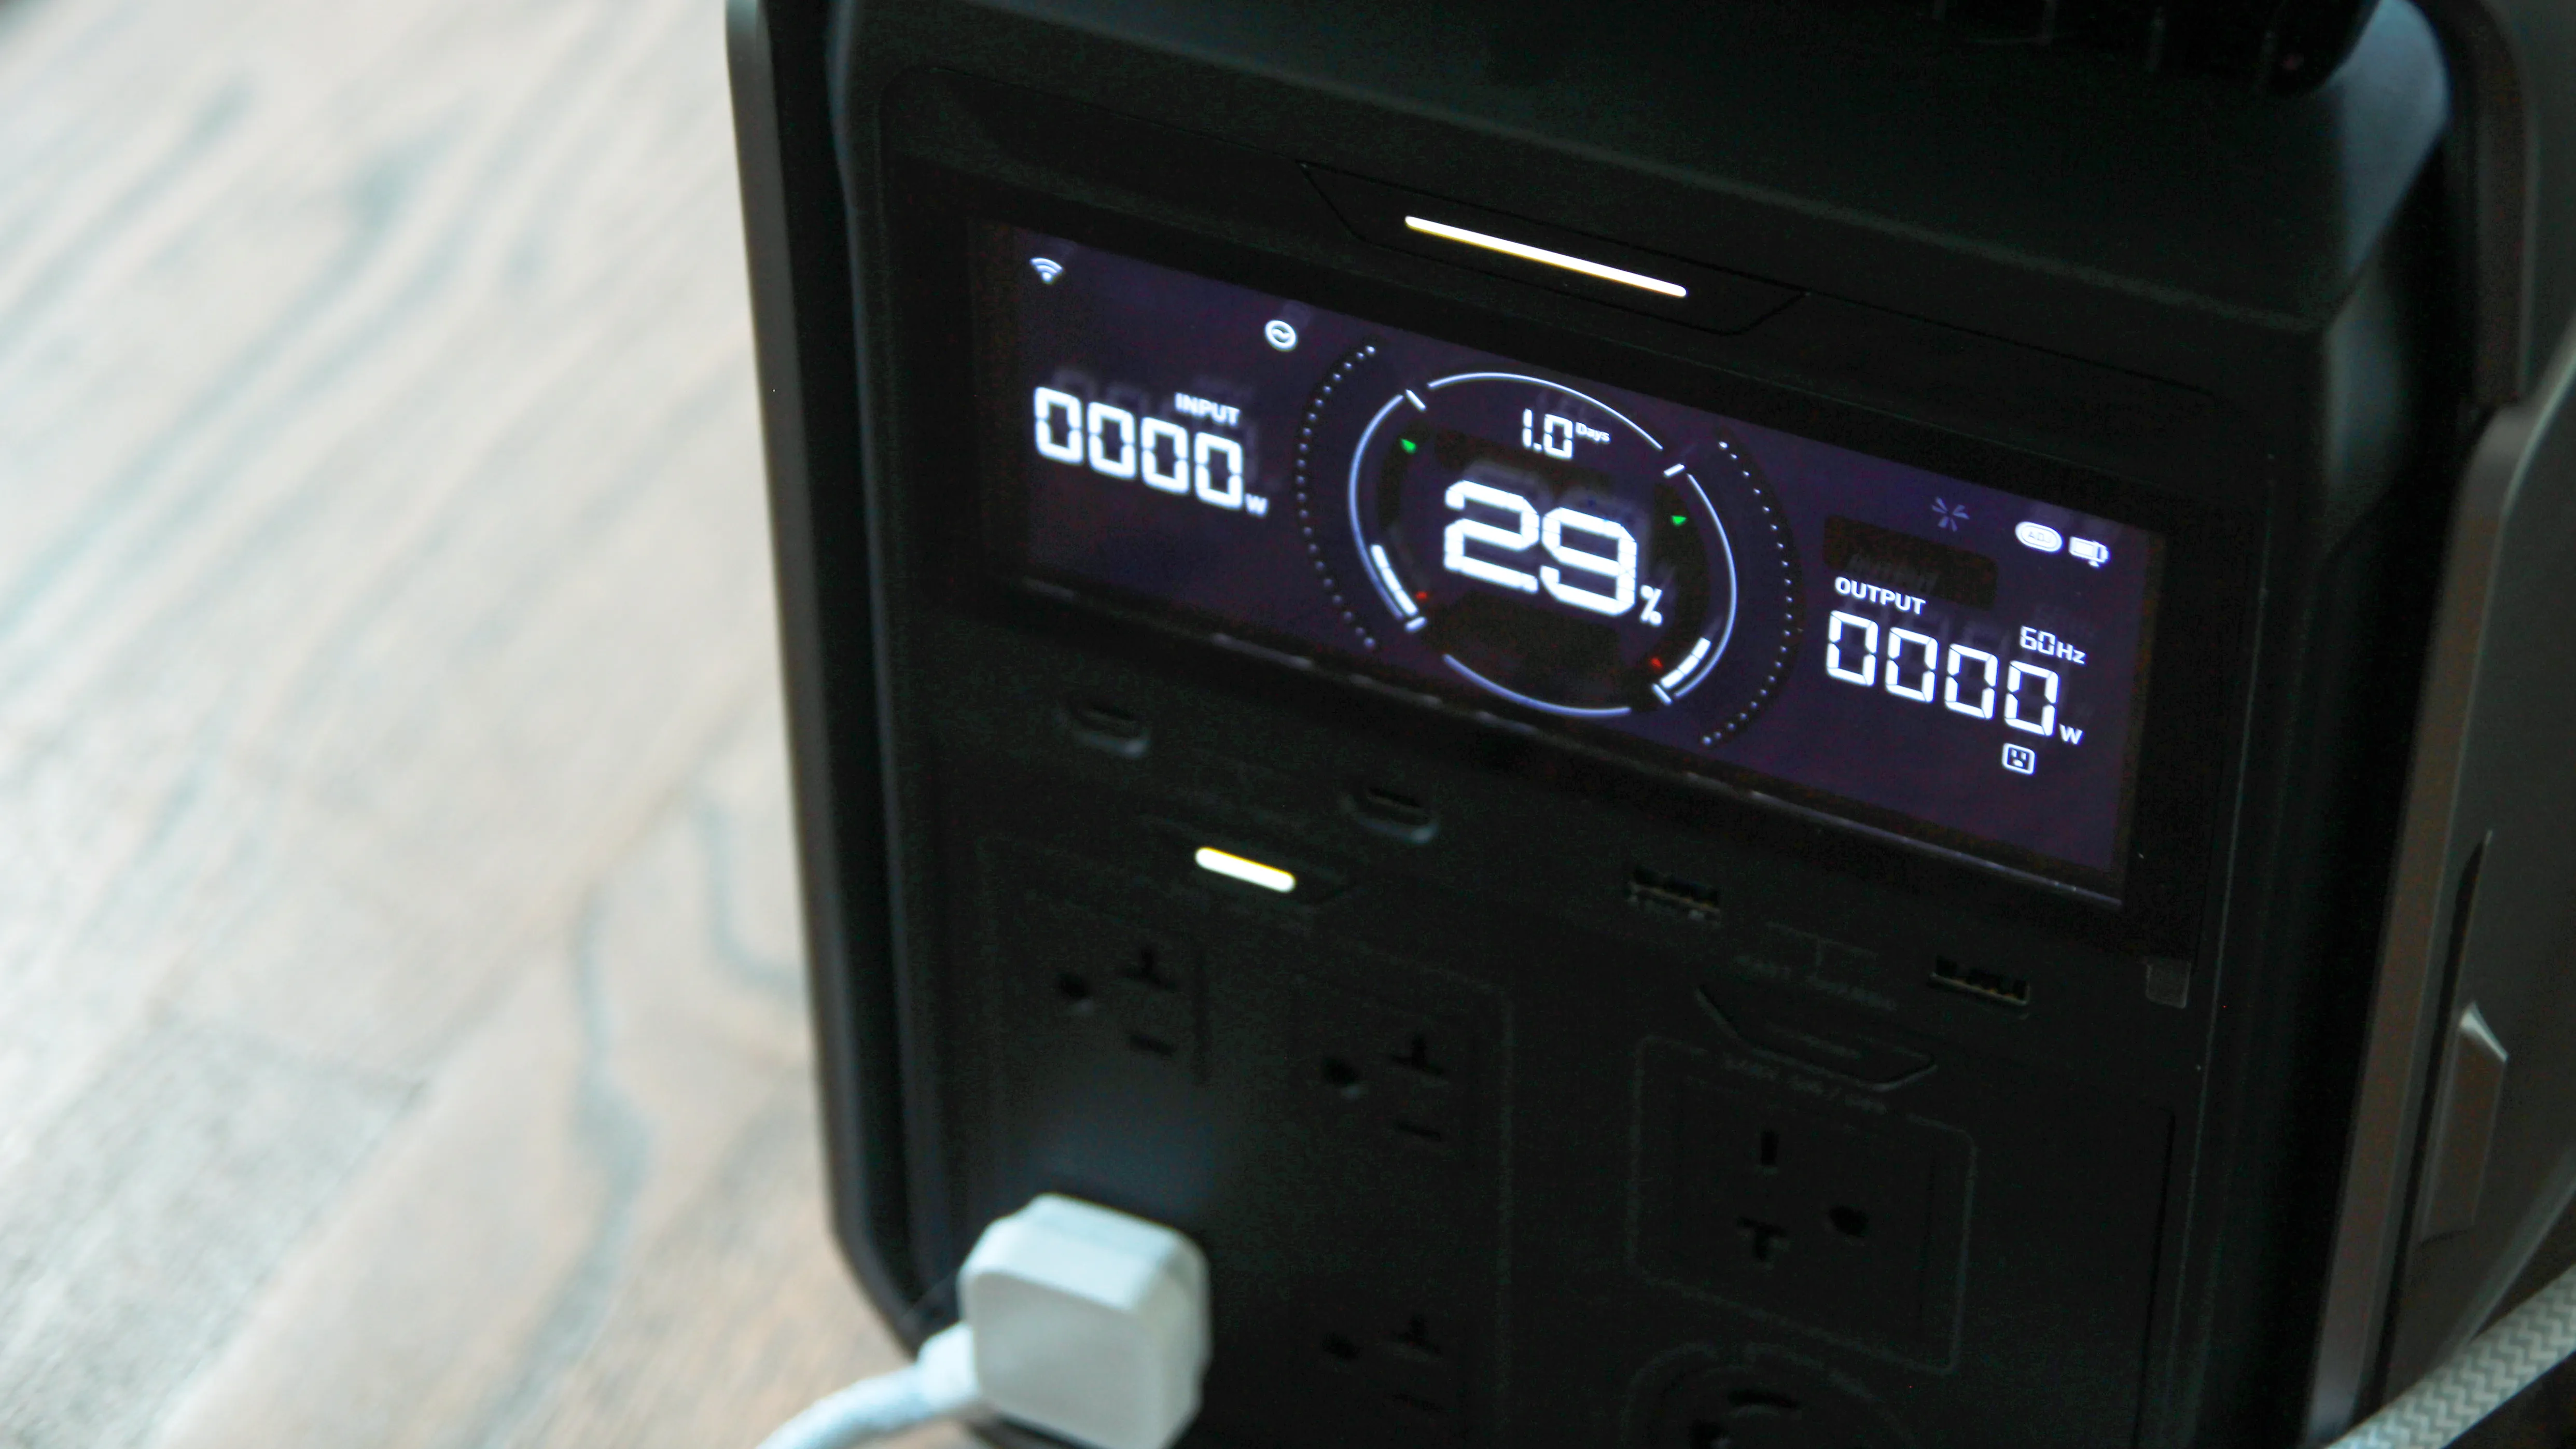
Güç istasyonlarında bu cihazları çalıştırmamanızı öneririm – yapabiliyor olsanız bile
vulnerability 68

Güç istasyonlarında bu cihazları çalıştırmamanızı öneririm – yapabiliyor olsanız bile

Güç istasyonlarında kullanılan bazı cihazların güvenlik açısından riskli olduğu ve bu cihazların çalıştırılmaması gerektiği konusunda uyarı yapılıyor; bu, narin altyapıyı hedefleyen tehdit aktörlerine karşı farkındalık ve önlem ihtiyacını öne çıkarıyor.

16.09.2026 20:44 ZDNet Security US
vulnerability 72

Google güvenlik duyurusu AV26-926

Google Chrome için 153.0.8010.48 öncesi sürümlerde güvenlik açıkları bulunduğu belirtilmiş ve güncellemelerin uygulanması tavsiye edilmiştir. Stabil kanal için masaüstü güncellemesi gerekliliği bildirildi.

16.09.2026 20:13 Canada Cyber Alerts CA
siber güvenlik malware network
Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı

Saldırganlar Issabel Framework Açığını Kullanarak Yetkisiz OS Komutu Yürütme İmkanı Sağladı

16.09.2026 18:50 92
vulnerability 78

Oracle PeopleSoft Güvenlik Açıkları Düzeltildi

Oracle, PeopleSoft Enterprise ürünlerinde 16 güvenlik açığını kapattığını duyurdu. Açıklar yüksek CVSS skorlarına sahip ve bazıları uzaktan kimlik doğrulama olmadan istismar edilebiliyordu; bu durum yetkisiz erişim ve veri değişiklikleri gibi tehditlere yol açabilir.

16.09.2026 17:00 NCSC NL Advisories NL
malware network_security vulnerability
vulnerability 82

NCSC-2026-0379 [1.00] [M/H] Kwetsbaarheden verholpen in Oracle Analytics

Oracle Analytics ürünlerinde 50 güvenlik açığı kapatıldı; bazıları uzaktan istismar edilebilir ve kritik seviyede. Güncellemelerin acilen uygulanması tavsiye ediliyor.

16.09.2026 16:55 NCSC NL Advisories NL
malware vulnerability oracle
1 ... 26 27 28 29 30 ... 260
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki