Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 407 kayıt listeleniyor.

407
Kayıt
12
Bu sayfa
1055
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI iot security cve windows
Öne çıkan haberler
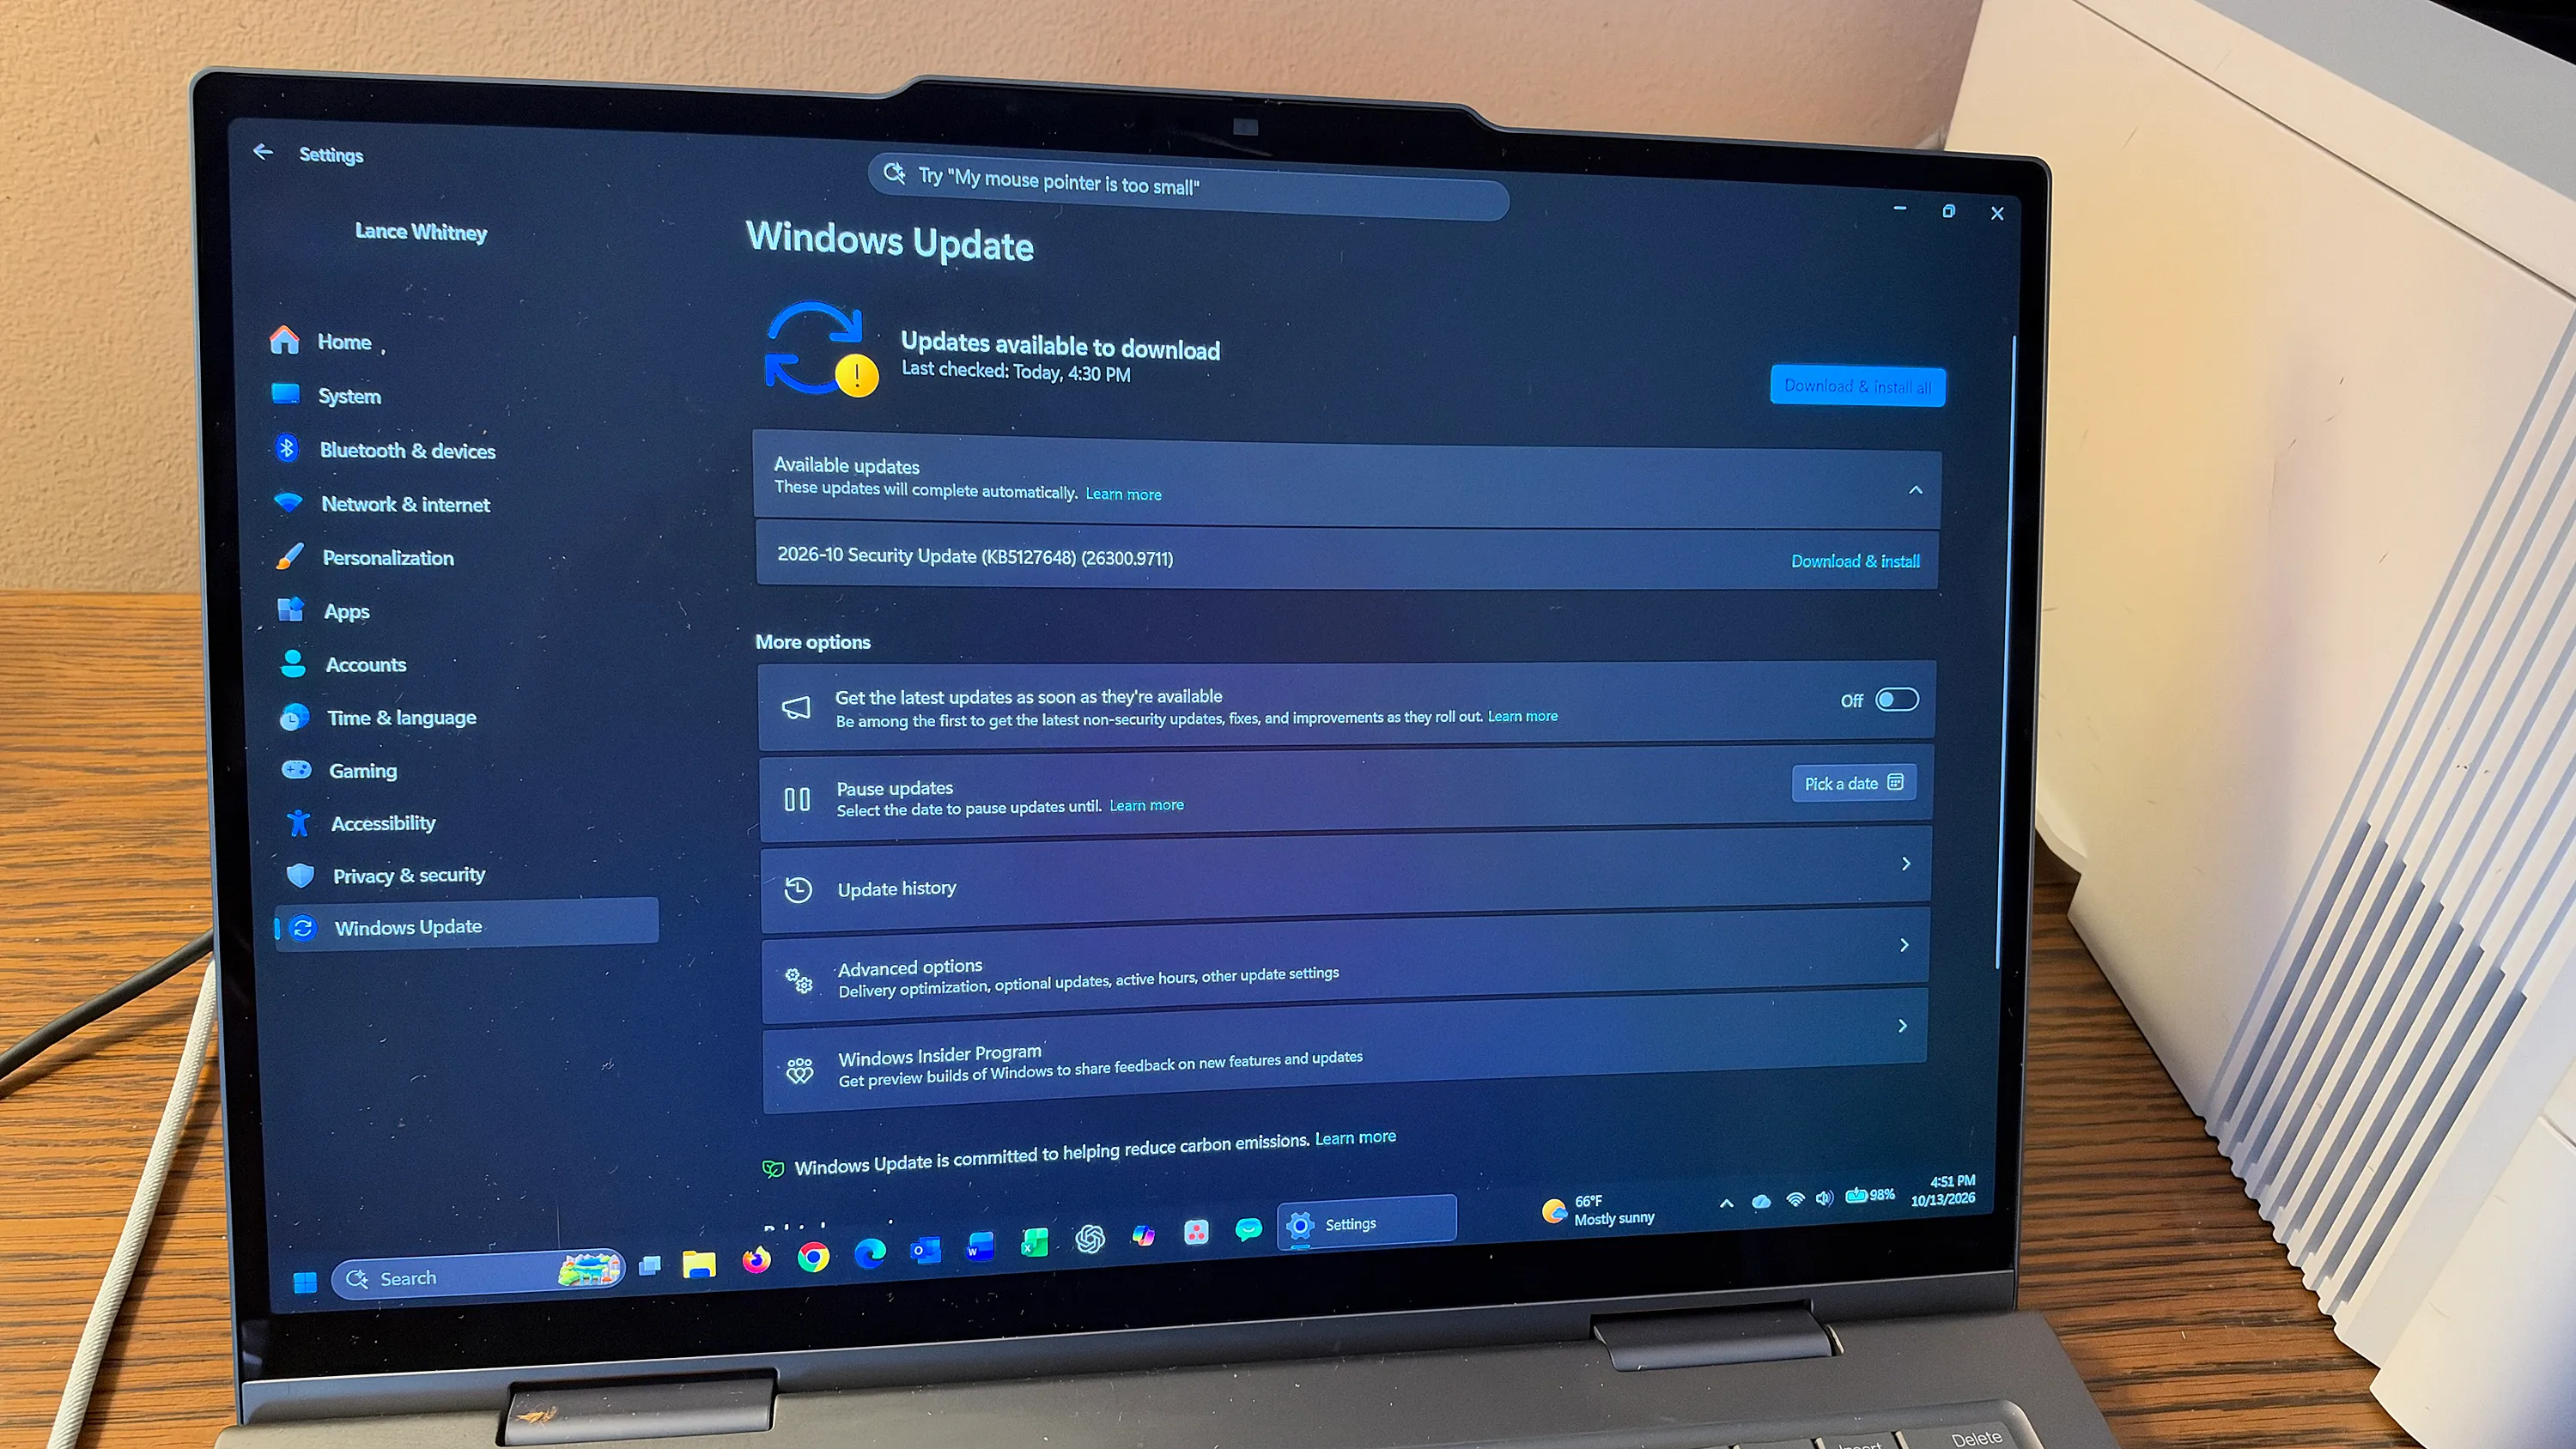
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil
vulnerability 78

Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil

Windows için ek güvenlik yamaları; 2 sıfır gün dahil 1.400 güvenlik hatası düzeltildi. Windows 11 26H2 için ilk resmi güncelleme ve 24H2 için destek sonu bilgisi mevcut.

14.10.2026 17:00 ZDNet Security US
Patch Tuesday - Ekim 2026
vulnerability 78

Patch Tuesday - Ekim 2026

Ekim 2026 Patch Tuesday’da Microsoft, Windows Shell zero-day bypass (CVE-2026-96951) dahil olmak üzere çok sayıda güvenlik açığını duyurdu; Outlook ve .NET Framework üzerinde no-interaction RCE’ler ve Edge ile ilgili güncellemeler mevcut. Açıklar büyümeye devam ederken, bazı eski Windows sürümlerine destek sonlandırılıyor.

14.10.2026 00:40 Rapid7 US
Ekim 2026 için Microsoft Patch Tuesday — Snort kuralları ve öne çıkan açıklar
vulnerability 78

Ekim 2026 için Microsoft Patch Tuesday — Snort kuralları ve öne çıkan açıklar

Microsoft'un Ekim 2026 yamaları kapsamındaki kritik güvenlik açıkları ve Snort kuralları üzerinden savunma ipuçları özetleniyor; teknik ayrıntılar ve etkiler paylaşılıyor.

13.10.2026 23:37 Cisco Talos Intelligence Group US
Microsoft’un Ekim Yaması Özeti | Kaspersky resmi blogu
vulnerability 72

Microsoft’un Ekim Yaması Özeti | Kaspersky resmi blogu

Microsoft’un Ekim 2026 yamaları, 1,414 güvenlik güncellemesi içeriyor; bu yamalar siber güvenlik açısından önemli zafiyetleri kapatmayı hedefliyor ve kurumsal ile bireysel kullanıcılar için güncel güvenlik önlemlerini güçlendiriyor.

14.10.2026 18:19 Kaspersky Daily RU
Dört Baytlık Yazma ve Zamanlama Hatası Araştırmacıların Windows SmartScreen Enclave’ında Kod Çalıştırmasına İzin Verdi
vulnerability 72

Dört Baytlık Yazma ve Zamanlama Hatası Araştırmacıların Windows SmartScreen Enclave’ında Kod Çalıştırmasına İzin Verdi

Güvenlik araştırmacıları, Windows'taki VBS enclave adlı korumalı bölgeye kod çalıştırarak kilitleme mekanizmasını aşabilir gibi görünen bir durum gösterdi; bu, kötü niyetli aktörler için potansiyel bir yükseltme noktası olabilir.

14.10.2026 08:52 The Hacker News US
Gogs'ta Argüman Enjeksiyonu ile Yetkilendirilmiş RCE (DÜZENLENMEMİŞ)
vulnerability 95

Gogs'ta Argüman Enjeksiyonu ile Yetkilendirilmiş RCE (DÜZENLENMEMİŞ)

Rapid7 Labs, Gogs uygulamasında kritik bir argüman enjeksiyonu açığı keşfetti. Bu açık, yetkilendirilmiş kullanıcıların sunucuda uzaktan kod yürütmesine olanak tanıyor ve henüz bir düzeltme yayınlanmadı.

28.05.2026 15:00 Rapid7 US
August 2026 Security Release for Next.js
vulnerability 90

August 2026 Security Release for Next.js

Next.js güvenlik raporu, AVIF ile ilgili libheif açıkları nedeniyle kimliksiz uzaktan kod yürütmeye yol açabilecek kritik bir zafiyeti duyuruyor; Windows üzerinde istismar potansiyeli söz konusu ve yamalar mevcut fakat Windows için potansiyel sınırlamalar bulunuyor.

28.08.2026 05:00 NCSC-FI Vulns FI
vulnerability 88

Microsoft September 2026 Patch Tuesday fixes 966 flaws, 2 zero-days

Bugün Microsoft, Eylül 2026 Patch Tuesday kapsamında 966 açık için yamalar yayımladı; özellikle Windows Update Stack ve ALPC'deki yetki yükseltme açıkları dahil, aktif olarak istismar edilen zero-day bulguları giderildi.

09.09.2026 05:00 NCSC-FI Vulns FI
malware vulnerability patch-tuesday
vulnerability 78

Microsoft 974 Güvenlik Açığını Kapatıyor

Küresel ölçekte en büyük yamalı güncelleme dalgası olan 974 güvenlik açığını kapatan Microsoft, yapay zekanın keşfi hızlandırdığı bir süreçte, kurumların uygulama sürecini yönetme zorluklarıyla karşı karşıya kalıyor.

09.09.2026 00:44 Krebs on Security US
siber güvenlik malware network
vulnerability 92

Eylül 2026 Microsoft Yaması Salı Günü: Rekor 973 Açık

Microsoft, 973 güvenlik açığını içeren en büyük Patch Tuesday sürümünü yayımladı. 113 açık kritik olarak sınıflandırıldı ve iki açık köprü olarak aktif olarak kullanılıyor. Yayınlanan yamalar Windows ayrıcalık yükseltmeleri ve Skype for Business, MSMQ, RRAS gibi bileşenlerde kritik RCE’leri gideriyor.

08.09.2026 22:20 SANS ISC Diary US
malware patch management windows
vulnerability 78

Microsoft güvenlik bildirimi – Eylül 2026 aylık yama paketi (AV26-896) – Güncelleme 1

Eylül 2026 için Microsoft güvenlik bildirimleri ve güncellemeler yayımlandı; pek çok .NET/ASP.NET, Office, Windows ve bulut ürünlerinde zafiyetler giderildi. CVE-2026-81963 ve CVE-2026-85880 KEV'de listeleniyor.

08.09.2026 22:03 Canada Cyber Alerts CA
malware vulnerability cve
vulnerability 88

Microsoft Windows'taki Zafiyetler Giderildi (NCSC NL Advisories)

Windows için yüksek prestijl CVSS skorlu çok sayıda zafiyet giderildi. Saldırganlar kimlik doğrulaması olmadan kod çalıştırabilir ve sistemlere yetkisiz erişim elde edebilir; haber, ilgili CVE'ler ve bileşenler listesi içerir.

08.09.2026 21:49 NCSC NL Advisories NL
malware vulnerability windows
vulnerability 82

SQL Server'da Pek Çok Açık Giderildi; Windows OLE DB için Ek Güncelleme

SQL Server ve Windows OLE DB için 60'tan fazla CVE kapatıldı. Açıklar arasında uzaktan kod yürütme, yükseltilmiş haklar ve veri erişimi gibi tehditler bulunuyor; kötü niyetli aktörler bu açığı istismar ederek sistemlere zarar verebilir.

08.09.2026 21:46 NCSC NL Advisories NL
malware vulnerability cve
vulnerability 85

Microsoft Eylül 2026 Patch Tuesday 966 açık kapatıyor, 2 sıfır gün

Microsoft, Eylül 2026’da Patch Tuesday kapsamında 966 açığı kapattı; iki tane sıfır gün güvenlik açığı bulunuyor. Güncellemeler, Windows ve diğer Microsoft ürünlerini kapsıyor ve güvenlik riski taşıyan açıkları azaltmayı hedefliyor.

08.09.2026 21:18 BleepingComputer US
malware vulnerability patch-tuesday
vulnerability 70

Windows 11 cumulative updates KB5124008 & KB5122880 released

Windows 11 için KB5124008 ve KB5122880 güncellemeleri güvenlik yamaları içerir ve sürümlere göre dağıtılmaktadır.

08.09.2026 20:57 BleepingComputer US
windows windows-11 security-update
vulnerability 65

Ağustos Güncellemeleri Windows Server 2016'da 0xc0000409 Hatalarını Tetikliyor

Güncelleme sonrası Windows Server 2016'da 0xc0000409 hatası olasılığı uyarısı; Diagnostics hizmetinin durumuna bağlı olarak sorun yaşanabilir.

08.09.2026 18:22 BleepingComputer US
malware network-security windows
vulnerability 78

Google Chrome Stabil Kanal Güncellemesi

Chrome Stable Channel güncellemesiyle toplam 12 güvenlik açığı giderildi; CVE-2026-85046 gibi kritik açıklar dünya çapında rapor edildi ve potansiyel istismar mevcut. Güncelleme yakın zamanda dağıtılacak.

05.09.2026 05:00 NCSC-FI Vulns FI
malware vulnerability web-browsers
vulnerability 78

CrowdStrike 'FalconFlank' sıfırıncı günlük açığı SYSTEM ayrıcalıkları kazanmayı sağlıyor

Bir güvenlik araştırıcısı tarafından keşfedilen FalconFlank zero-day açığı, Windows sistemlerde yetki yükseltme imkanı sunuyor ve hızlı etkili önlemler gerektiriyor.

04.09.2026 16:22 BleepingComputer US
cybersecurity zero-day Windows
vulnerability 88

Çevrimiçi Masaüstü İçin Google Chrome Stabil Kanal Güncellemesi

Chromebook güvenlik güncellemesiyle Chrome Stable 152.0.7977.75/76 sürümlerine yükseltildi; Linux sürümü 152.0.7977.75, iyileştirme ve 26 güvenlik düzeltmesi içeriyor. Çok sayıda CVE yayımlanmış olup potansiyel güvenlik açıkları giderildi.

03.09.2026 05:00 NCSC-FI Vulns FI
malware vulnerability security-updates
1 ... 4 5 6 7 8 ... 34
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-18
Son 24 saat içinde güvenlik haberlerinde kritik ve yüksek önem seviyesi iki olgu öne çıktı. IoT cihazlarına yönelik güvenlik açığı setiyle birlikte çok sayıda CVE içeren kullanıcı kimlik doğrulama bypassı ve SSRF riskleri dikkat çekti. Drupal’in RCE yamaları, npm'deki zararlı imgdecode paketi ve tedarik zinciri müdahalelerinin seviyesi de yükseldi. ICS/OT altyapısını hedefleyen uyarılar ve çoklu CVE setleri, tedarik zinciri güvenliği ile savunma optimizasyonunun önemini artırdı. Genel olarak, kimlik doğrulama güvenliği, tedarik zinciri güvenliği ve IoT/Şebeke güvenliği temasının güç kazandığı bir tablo mevcut.
Toplam Haber: 25
Yüksek Önem: 2
IOC/CVE: 8
Öne Çıkanlar
• IP kameralarını hedef alan kritik açıklar ve kalıcı kimlik doğrulama sorunları içeren CVE seti.
• ICS altyapısını hedefleyen çoklu CVE'ler ve kimlik doğrulama bypassı ile SSRF/CSRF riskleri beraber.
• Drupal'in kritik RCE yamaları ile potansiyel istismarlar yakında ortaya çıkabilir.
• MALFEX tedarik zinciri saldırısında npm paketi imgdecode ile shellcode yükleyici bulunması dikkat çekiyor.
• AOMEI güncelleme altyapısına yönelik kısa tamper pencereleriyle yeni çok aşamalı zararlı yük zinciri tespit edildi.
CVE ve Açıklamaları
CVE-2026-XXXX
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE-2026-62927
kısa etki
CVE-2026-63252
kısa etki
CVE-2026-58080
kısa etki
CVE ve Açıklamaları
CVE-2026-63248
kısa etki
CVE-2026-60007
kısa etki
CVE-2026-61387
kısa etki
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki
CVE-2026-105664
kısa etki
CVE ve Açıklamaları
CVE-2026-107336
kısa etki
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE ve Açıklamaları
CVE-2026-107334
kısa etki
CVE-2026-110151
kısa etki