Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 6677 kayıt listeleniyor.

6677
Kayıt
12
Bu sayfa
1055
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai privacy phishing network cve cybercrime
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Siber saldırganlar Google ve diğer büyük hizmetler için sahte TLS sertifikaları elde etti
malware 78

Siber saldırganlar Google ve diğer büyük hizmetler için sahte TLS sertifikaları elde etti

3 kaydedici ihlali sonucunda siber saldırganlar sahte TLS sertifikaları elde etti. Google ve diğer büyük hizmetler hedef alınmış olabilir; PKI/SLL altyapısında güvenlik zafiyeti potansiyel risk oluşturuyor.

06.10.2026 22:21 Ars Technica US
Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı
cyberwar/other 78

Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı

Otonom ajanlar arasındaki iletişimin güvenliğini sağlamak için ajanları ayrı varlıklar olarak ele almak, yetkilendirme zincirlerini doğrulamak ve davranış anomalilerini tespit etmek kritik. Güvenlik operasyonları, ajan geçmişi, araç çağrıları ve veri erişimini tek bir görünüm altında birleştirmeli.

06.10.2026 17:11 Rapid7 US
vulnerability 78

Fortinet Güvenlik Danışmanı (AV26-023) - Güncelleme 1

Fortinet ürünlerinin çeşitli sürümlerinde bulunan güvenlik açıklarına yönelik Update 1 yayınlandı. 2026-09-09 itibarıyla CVE-2025-25249 CISA KEV listesine eklendi; bazı açıklara karşı uzaktan komut enjeksiyonu ve yerel konfigürasyon erişimi gibi riskler bulunuyor.

09.09.2026 22:57 Canada Cyber Alerts CA
malware network-security vulnerability
vulnerability 75

ConnectWise güvenlik bülteni (AV26-903)

ScreenConnect ürününde CVE-2026-84869 ile ilgili güvenlik açığı mevcut ve 26.6.5 sürümüyle yama uygulanması tavsiye ediliyor; açık özellikle yayılan exploitlerle hedef alınabilir.

09.09.2026 22:46 Canada Cyber Alerts CA
malware vulnerability CVE-2026-84869
vulnerability 78

Check Point security advisory (AV26-902)

Check Point güvenlik açığı bildirimi CVE-2026-85102 ve CVE-2026-85103 ile birlikte çeşitli ürün sürümlerini etkiliyor; güncellemelerin uygulanması tavsiye ediliyor.

09.09.2026 22:30 Canada Cyber Alerts CA
malware network-security vulnerability
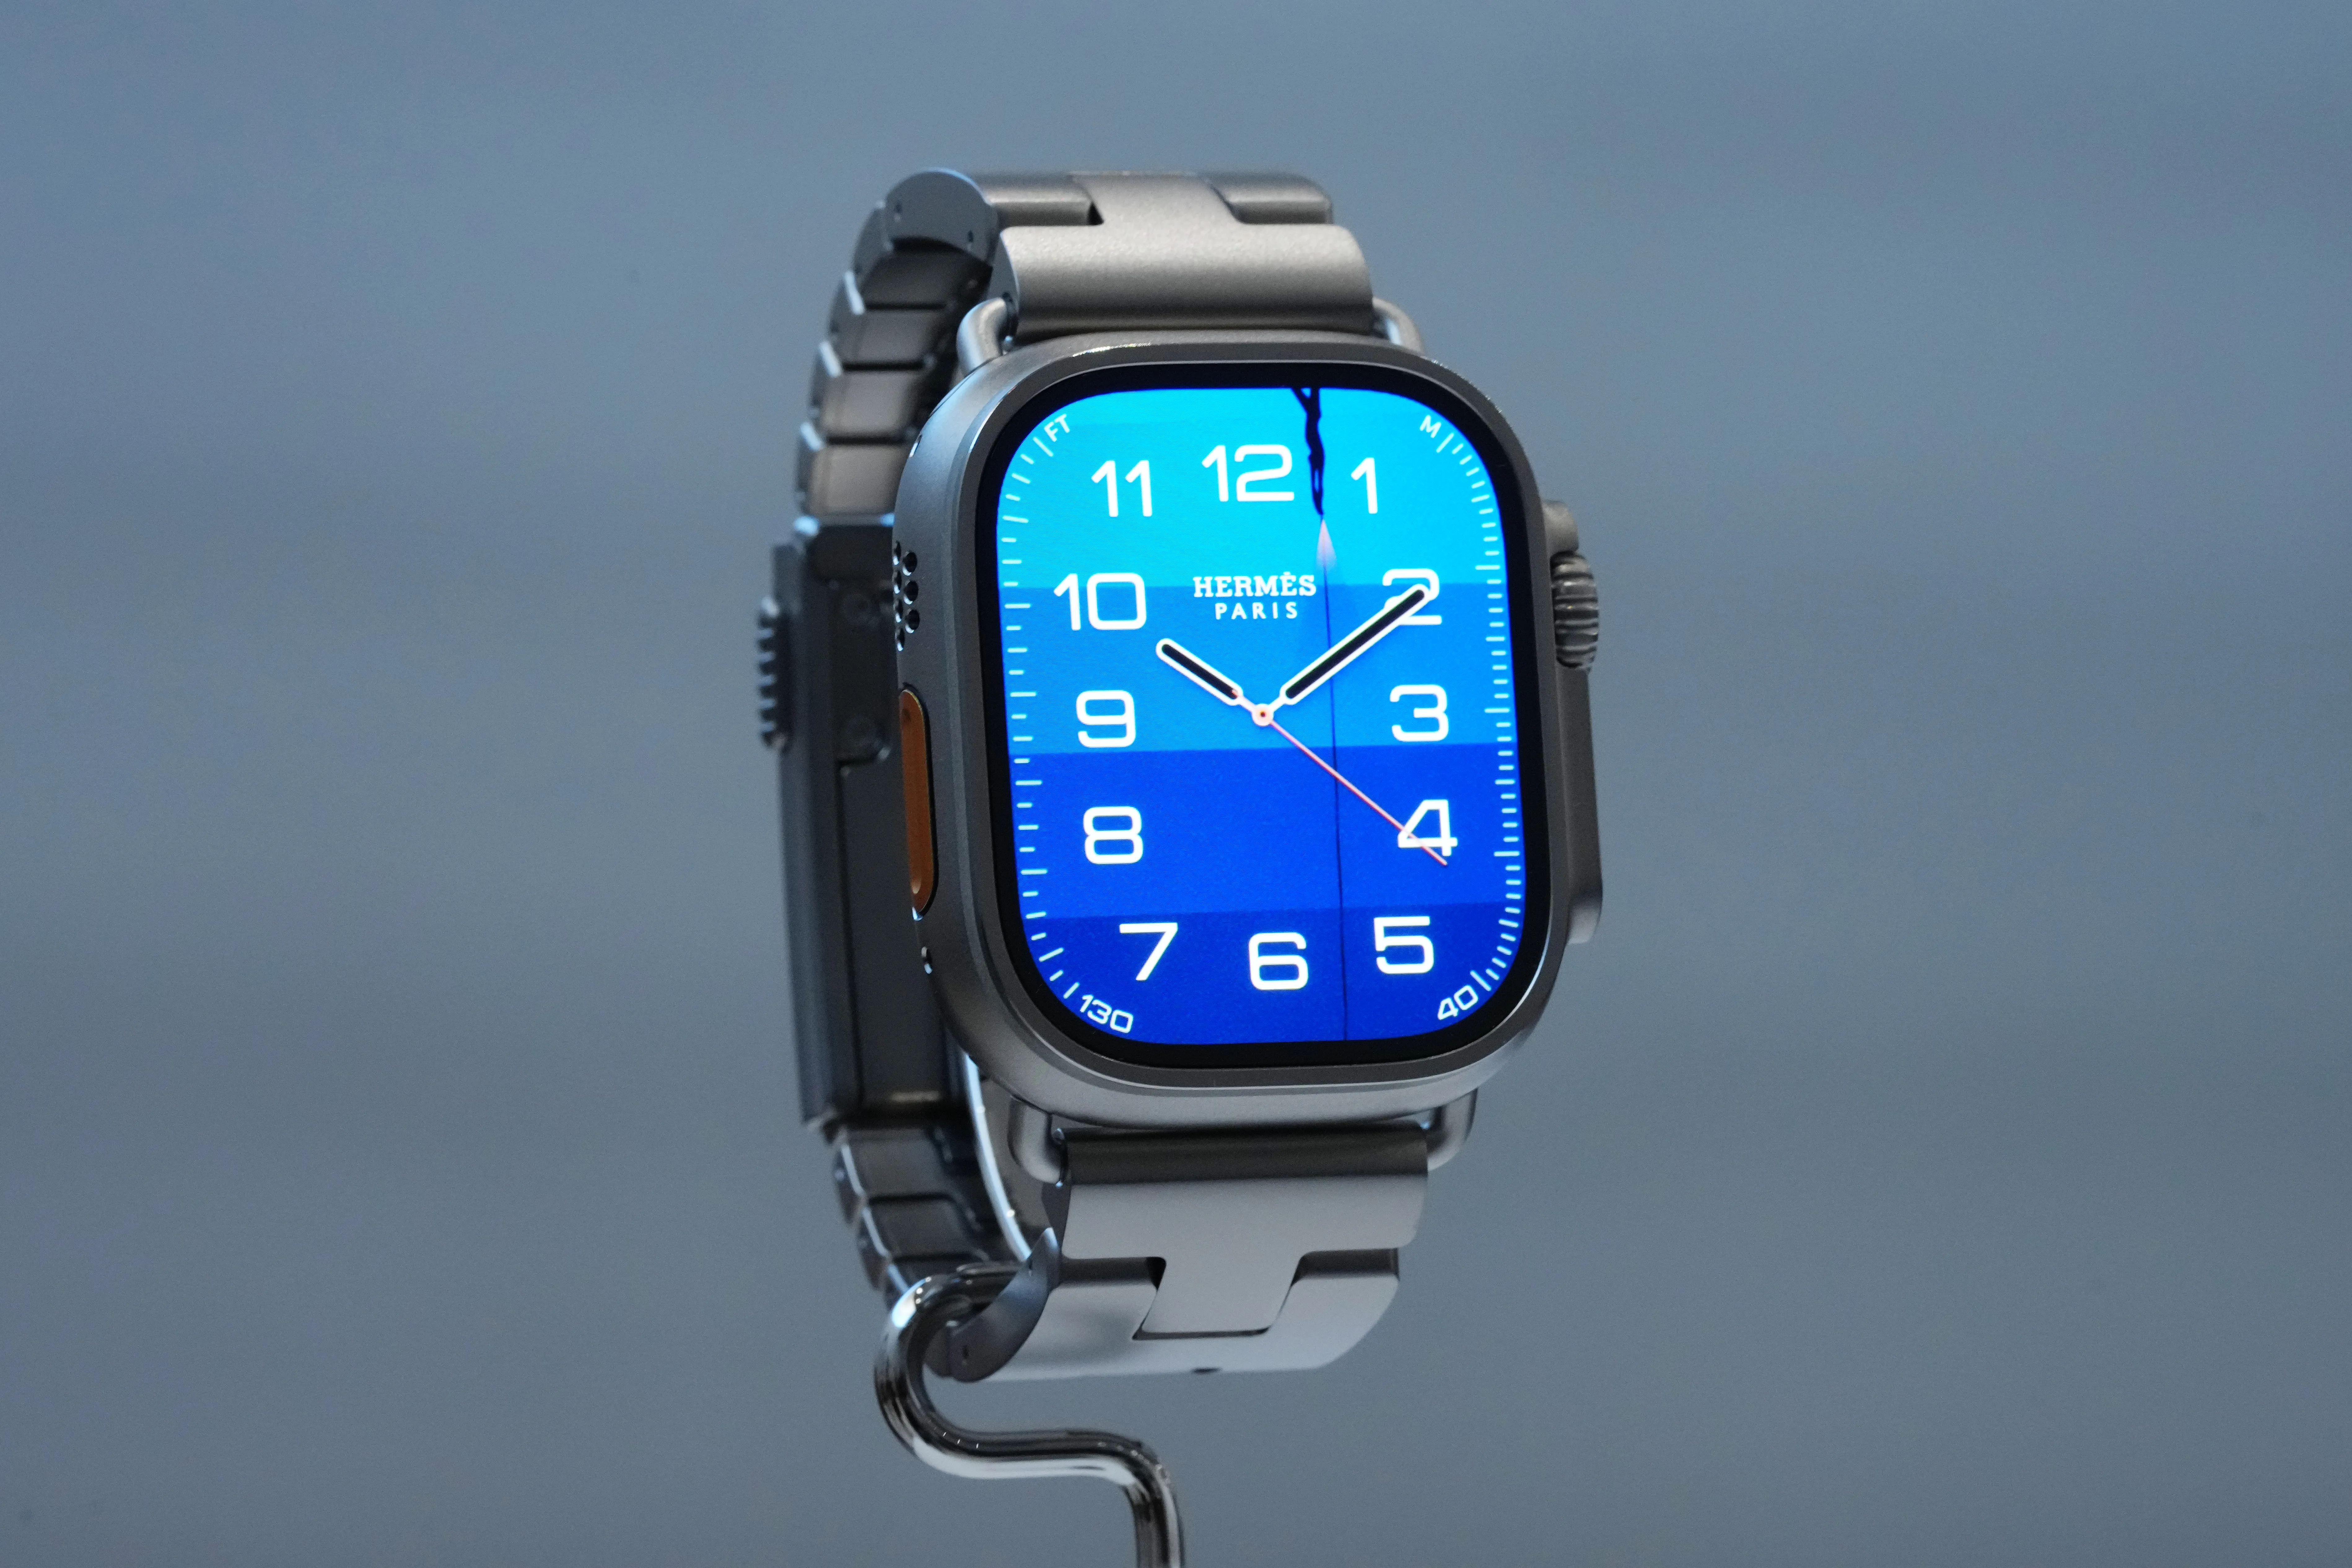
Apple Yeni Watch’un Dinleme Özellikleri Konusunda Endişe Yaratmıyor Diyor
malware/cybersecurity/other 62

Apple Yeni Watch’un Dinleme Özellikleri Konusunda Endişe Yaratmıyor Diyor

Apple'ın yeni Watch dinleme özellikleri gizlilik ve güvenlik açısından inceleniyor; mevcut korumalar olsa da araçların davranışları konusunda dikkatli olunmalı.

09.09.2026 22:14 Wired Security US
malware/cybersecurity/other 72

ABD Kurumları, Çinli AI Şirketlerini Gelişmiş AI Modellerini Çıkarmakla Suçluyor

ABD makamları, Çinli yapay zeka firmalarının ABD yapay zeka modellerinden büyük ölçekli veri çıkarımı yaptığını iddia ediyor; bu durum uluslararası güvenlik ve AR-GE süreçlerini etkileyebilir.

09.09.2026 21:20 Security Affairs IT
cybersecurity ai datasecurity
cyberwar/other 68

HelmGuard Raises $7.3 Million for Agentic GRC and Security

HelmGuard, Agentic GRC ve güvenlik çözümleri için 7.3M yatırım aldığını duyurdu; ABD pazarına odaklanma ve ekip genişletme planları mevcut.

09.09.2026 20:23 SecurityWeek US
cybersecurity malware network
Anthropic araştırmacısı uyarı ile istifa etti: Kendini iyileştiren AI tüm insanlığı öldürebilir

Anthropic araştırmacısı uyarı ile istifa etti: Kendini iyileştiren AI tüm insanlığı öldürebilir

09.09.2026 19:59 72
cyberwar 78

AI, Daha Az Kaynaklı Saldırganlara Ulusal-Devlet Düzeyinde Erişim Veriyor, Google Uyarıyor

AI tabanlı otomasyon ve ölçeklendirme yetenekleri, daha az kaynağa sahip saldırganların devlet düzeyinde etki göstermesine imkan tanıyabilir. Google ve güvenlik endüstrisi, bu gelişmenin tehdit modelini değiştirebileceğini belirtiyor.

09.09.2026 19:56 SecurityWeek US
malware aiSecurity threat intel
cyberwar 72

US says Chinese firms extracted billions of tokens from frontier AI models

ABD istihbaratı, Çinli şirketlerin frontier AI modellerinden makine öğrenimi için kullanılan tokenları çalma saldırıları yürüttüğünü duyurdu; siber güvenlik ve yapay zeka güvenliği bağlamında endişeler artıyor.

09.09.2026 19:48 BleepingComputer US
cybersecurity malware AI
vulnerability 78

Android’in Eylül 2026 Güncellemeleri 180 Güvenlik Açığını Kapatıyor

Android’in Eylül 2026 güvenlik güncellemeleri 180 açığı kapatıyor; Framework, System ve Kernel bileşenlerinde kritik açıklar gideriliyor. Haber, güvenlik ve yazılım güvenliği açısından önemli bir güncellemeyi ele alıyor.

09.09.2026 19:30 SecurityWeek US
malware vulnerability android
Şimdi GTA V'de Flock Kameralarını Parayla Yok Edebiliyorsunuz

Şimdi GTA V'de Flock Kameralarını Parayla Yok Edebiliyorsunuz

09.09.2026 19:30 42
vulnerability 62

Çip Üreticileri Patch Tuesday: Nvidia, AMD, Arm Güvenlik Danışmanlıkları Yayınladı

Güvenlik güncellemeleri odaklı bir haber, Nvidia, AMD ve Arm'ın güvenlik açıklarına ilişkin danışmanlıklar ve yamaların yayımlandığını bildiriyor.

09.09.2026 19:22 SecurityWeek US
cybersecurity malware hardware_security
1 ... 98 99 100 101 102 ... 557
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki