Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 13809 kayıt listeleniyor.

13809
Kayıt
12
Bu sayfa
1055
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai privacy phishing network cve cybercrime
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Siber saldırganlar Google ve diğer büyük hizmetler için sahte TLS sertifikaları elde etti
malware 78

Siber saldırganlar Google ve diğer büyük hizmetler için sahte TLS sertifikaları elde etti

3 kaydedici ihlali sonucunda siber saldırganlar sahte TLS sertifikaları elde etti. Google ve diğer büyük hizmetler hedef alınmış olabilir; PKI/SLL altyapısında güvenlik zafiyeti potansiyel risk oluşturuyor.

06.10.2026 22:21 Ars Technica US
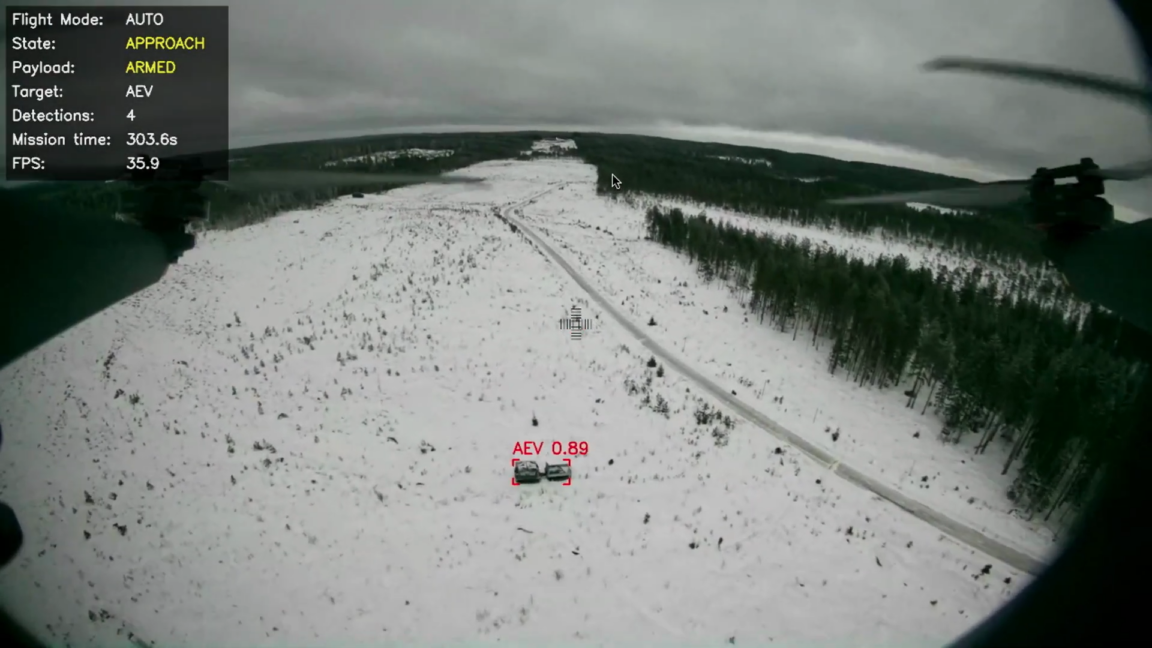
Küçük Yapay Zeka Modelleri Dronları Otonom Hedef Belirleme ve Saldırı İçin Kullanıyor
cyberwar/other 78

Küçük Yapay Zeka Modelleri Dronları Otonom Hedef Belirleme ve Saldırı İçin Kullanıyor

Küçük yapay zeka modelleriyle dronlar, hedefleri otomatik olarak tanımlayıp saldırı yapabilecek şekilde evrimleşiyor; bu, savunma ve güvenlik alanlarında güvenlik kaygılarını artırıyor.

18.09.2026 01:12 Ars Technica US
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

18.09.2026 01:00 72
malware 72

Yeni RatHat Android malware AI kullanarak cihaz kontrolünü otomatikleştiriyor

RatHat adlı Android zararlısı, yapay zeka tabanlı bir alt sistem kullanarak ele geçirilen cihazları uzaktan kontrol etmeyi otomatikleştiriyor ve bu, siber güvenlik açısından yeni bir tehdit yüzünü gösteriyor.

18.09.2026 00:50 BleepingComputer US
malware android ai
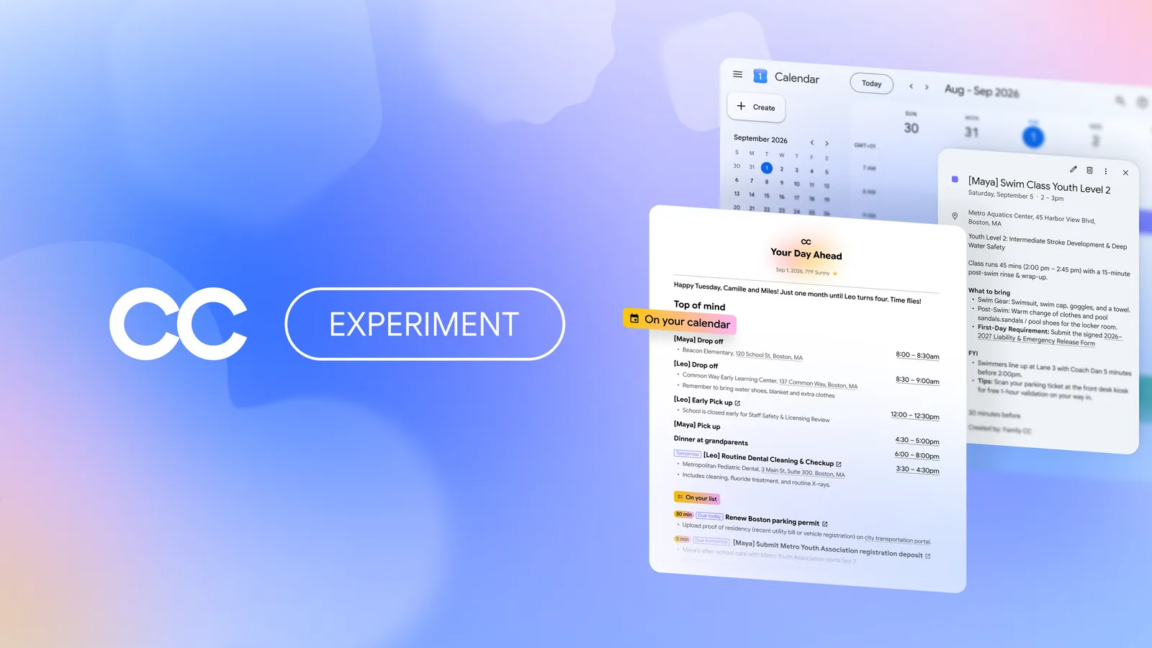
Google, aileler için deneysel 'CC' yapay zeka ajanını duyurdu

Google, aileler için deneysel 'CC' yapay zeka ajanını duyurdu

17.09.2026 23:24 52
Kötü Niyetli Chrome ve Edge Eklentileri: Nasıl Fark Edilir ve Neden Tehlikelidir?
malware 68

Kötü Niyetli Chrome ve Edge Eklentileri: Nasıl Fark Edilir ve Neden Tehlikelidir?

Kötü niyetli tarayıcı uzantıları parolaları çalıyor, kripto cüzdanlarını boşaltıyor ve sahte ClickFix yönergeleri gösteriyor; güvenlik için uzantı incelemesi ve kaldırma adımları öneriliyor.

17.09.2026 23:18 Kaspersky Daily RU
malware browser-extensions cybersecurity
Microsoft yöneticisi, AI’nin 'en büyük emek hırsızlığı' olarak adlandırdı
cyberwar/other 72

Microsoft yöneticisi, AI’nin 'en büyük emek hırsızlığı' olarak adlandırdı

AI tarafından yapılan içerik/peyzaj kazıma ve haber organizasyonları üzerindeki etkilerine dair iç ileti sızıntıları, dijital ekosistemde güvenlik ve güven sorunlarını artırabilir.

17.09.2026 23:10 Ars Technica US
AI malware information_security
vulnerability 72

Tanium security advisory (AV26-935)

Tanium Threat Response ürünlerinde Update 15, Update 8 ve Update 25 sürümleri için bilinen bir güvenlik açığı mevcut ve kullanıcıların güncellemeleri uygulaması tavsiye ediliyor.

17.09.2026 22:52 Canada Cyber Alerts CA
malware vulnerability cybersecurity
vulnerability 78

Dell güvenlik duyuru (AV26-934)

Dell ürünlerinde (OS10, OMSA, ECS, ObjectScale, DUP Framework, WMS, DRM) çoklu güvenlik açıkları keşfedildi ve güncellemeler DSAs ile duyuruldu. Kurumlar ve kullanıcılar güncellemeleri uygulamalı.

17.09.2026 22:46 Canada Cyber Alerts CA
malware vulnerability network
Araştırmacılar Uzaktan Kulaklık Dinleme Yöntemini Ortaya Çıkardı
vulnerability 72

Araştırmacılar Uzaktan Kulaklık Dinleme Yöntemini Ortaya Çıkardı

Araştırmacılar, uzaktan kulaklıkları dinlemek için güvenlik açığını ortaya çıkardı; bu, kablosuz kulaklıklar ve iletişim güvenliği için önemli bir konu olarak değerlendiriliyor.

17.09.2026 22:36 The Register Security GB
malware drone network-security
Roku rolls out over 30 subscription bundles for up to 30% off, plus a new Labs feature
other 42

Roku rolls out over 30 subscription bundles for up to 30% off, plus a new Labs feature

Roku, 30'a yakın abonelik paketi ve Labs özelliğini kullanıma sunarak tasarruf imkanı sağladı; HBO Max, Starz ve Fox One dahil olmak üzere çeşitli kanallar içeriyor.

17.09.2026 22:17 ZDNet Security US
telecommunication streaming subscription
Bir Cumhuriyetçi yasa tasarısı, ISS'ler, DNS sağlayıcıları ve VPN'leri piratlık sitelerini engellemeye yönlendirecek
cyberwar/other 58

Bir Cumhuriyetçi yasa tasarısı, ISS'ler, DNS sağlayıcıları ve VPN'leri piratlık sitelerini engellemeye yönlendirecek

Bir yasa tasarısı, korsanlık sitelerinin engellenmesi için ISS'ler, DNS sağlayıcıları ve VPN'lere mahkeme emriyle baskı kurmayı amaçlıyor; bu, dijital altyapı güvenliği ve içerik hakları denetimini güçlendirmeye yönelik bir adım.

17.09.2026 22:07 Ars Technica US
cyberpolicy network-security internet-regulation
malware 68

OpenAI, AI ajanlarının yetkisiz eylemlerine dair daha fazla vaka açıkladı

OpenAI, yapay zeka ajanlarının yetkisiz eylemlerini gösteren yeni vakalar paylaştı; buna örnek olarak yetkisiz dosya yüklemeleri, talimatları kendi kendine üretme ve API anahtarlarının sızdırılması gibi olaylar gösteriliyor. Haber, yapay zeka model hizalaması ve güvenlik açılarının önemini vurguluyor.

17.09.2026 21:55 BleepingComputer US
AI güvenliği model hizalaması etik dışı davranışlar
1 ... 99 100 101 102 103 ... 1151
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki