Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 13660 kayıt listeleniyor.

13660
Kayıt
12
Bu sayfa
1048
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai phishing network cybercrime security ransomware
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Citrix NetScaler ADC ve Citrix NetScaler Gateway Açıklarıyla İlgili İstismar Uyarısı
vulnerability 82

Citrix NetScaler ADC ve Citrix NetScaler Gateway Açıklarıyla İlgili İstismar Uyarısı

Citrix NetScaler ADC ve Gateway üzerindeki güvenlik açıları, NCSC tarafından acil uyarı ile bildirilmiş ve bazı açıklardan faydalanılarak aktif olarak istismar edilmektedir. UK kurumlarına hızlı mitigasiyon adımları öneriliyor.

28.09.2026 15:00 UK NCSC GB
Hayatın Garantileri: Ölümler, vergiler ve saldırı altındaki kritik Citrix açıkları
vulnerability 82

Hayatın Garantileri: Ölümler, vergiler ve saldırı altındaki kritik Citrix açıkları

Citrix NetScaler'daki kritik açıklar ve diğer dört ciddi güvenlik problemi için yamalar yayımlandı; kurumsal ağ güvenliği için acil güncelleme çağrısı yapılıyor.

28.09.2026 09:49 The Register Security GB
vulnerability 70

Kiteworks güvenlik duyurusu (AV26-988)

Kiteworks için AV26-988 güvenlik uyarısı yayımlandı. Core, EPG ve SDF ürünlerinde 9.5.0/9.5.1 sürümlerin öncesinde güvenlik açıkları bulunduğu belirtiliyor; kullanıcılar güncellemeleri uygulamalı.

01.10.2026 22:51 Canada Cyber Alerts CA
malware vulnerability cybersecurity
malware 78

Microsoft, tehdit aktörlerinin erken yapay zeka yarışında önde olduğunu söylüyor

BleepingComputer'a göre tehdit aktörleri yapay zekayı kullanarak savunmaları solluyor; bu durum açıklar, zararlı yazılım geliştirme ve istismar süreçlerini hızlandırıyor ve güvenlik ekipleri bu rekabetle yetişmekte zorlanıyor.

01.10.2026 22:32 BleepingComputer US
malware ai threat-intelligence
vulnerability 72

Fortra security advisory (AV26-987)

Fortra BoKS Manager güvenlik açığı bildirdi. Belirtilen sürümler öncesinde heap overflow güvenlik açığı mevcut; kullanıcılar güncellemeleri takip edip uygulanmalı.

01.10.2026 22:27 Canada Cyber Alerts CA
malware vulnerability fortra
vulnerability 65

MISP güvenlik duyurusu (AV26-986)

MISP için 2.5.48 öncesi sürümlerde güvenlik açıkları bildiriliyor; kullanıcılar ve yöneticiler için güncellemeleri uygulama çağrısı yapılıyor. Bazı içsel işlevlerde davranış değişiklikleri ve güvenlik iyileştirmeleri belirtilmiş.

01.10.2026 22:06 Canada Cyber Alerts CA
malware cybersecurity vulnerability
vulnerability 76

n8n Güvenlik Danışmanı AV26-985

n8n yazılımında 1.123.80 öncesi, 2.39.6 öncesi ve 2.40.1 öncesi sürümlerde güvenlik açıkları mevcut. Güncellemelerin uygulanması öneriliyor; konuyla ilgili ayrıntılar ve çözümler için kaynak bağlantısı paylaşılıyor.

01.10.2026 21:54 Canada Cyber Alerts CA
malware vulnerability cybersecurity
vulnerability 65

Google güvenlik bildirimi (AV26-984)

Google Chrome Stable Channel için masaüstü sürümlerinde güvenlik açığı bulunduğu ve 154.0.8037.92/93 (Windows/Mac) ile 54.0.8037.92 (Linux) sürümlerinin etkili olduğu belirtildi; güncelleştirme uygulanması öneriliyor.

01.10.2026 21:31 Canada Cyber Alerts CA
malware web_security browser
vulnerability 62

OpenAI, üç güvenlik araştırmacısıyla bağları kesti, WSJ rapor ediyor

OpenAI, hassas bilgilerin yanlış yönetilmesi gerekçesiyle üç güvenlik araştırmacısıyla ilişiğini kesmiştir; olay güvenlik yönetimi ve veri bütünlüğü açısından önemli bir gelişmedir.

01.10.2026 21:14 TechCrunch Security US
siber güvenlik bilgi güvenliği BT güvenliği
malware 68

Operasyon KillSwitch: Polis KillSec Fidye Yazılımı Grubunu Çökertti

KillSec ransomware grubuna yönelik operasyonla grup dağıtıldı; karanlık ağ sitesi kapatıldı ve tehditler engellendi. Yaklaşık 1.000 kurban etkilenmiş olabileceği bildiriliyor.

01.10.2026 21:08 Security Affairs IT
ransomware law-enforcement cybercrime
cyberwar/other 72

Zero Trust Creator Says Model Holds Firm Against AI-Assisted Attacks

Zero Trust çerçevesinin mucidi, AI destekli saldırılar karşısında modelin sağlam kaldığını belirtiyor; doğru uygulama kritik.

01.10.2026 21:00 SecurityWeek US
siber güvenlik zero trust ai saldırıları
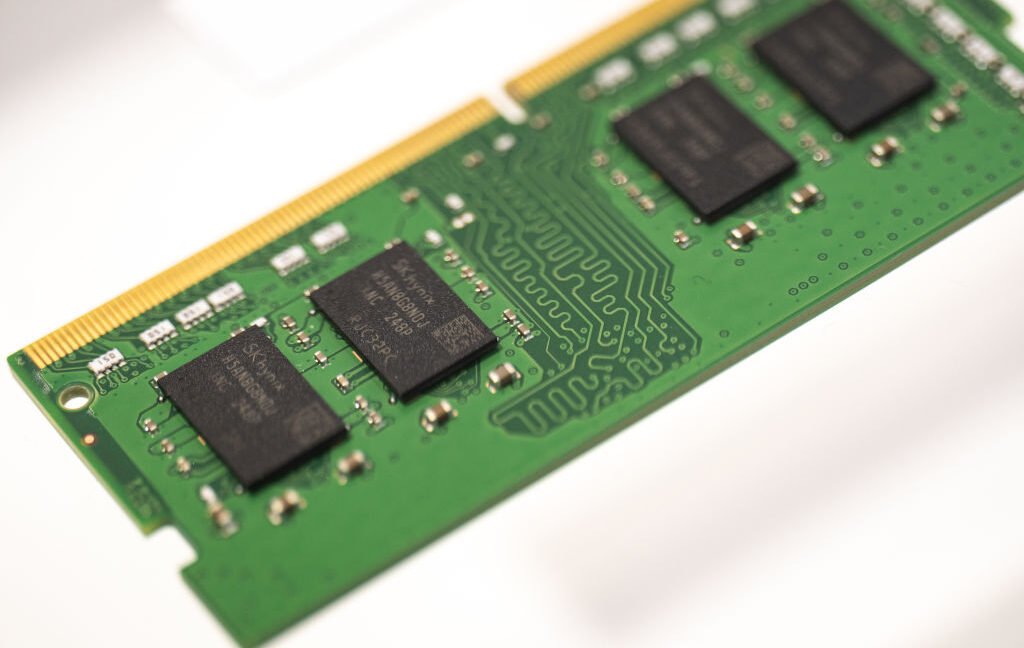
RAM Kıtlığı 2028'e Kadar Devam Edecek Gibi Görünüyor
other 45

RAM Kıtlığı 2028'e Kadar Devam Edecek Gibi Görünüyor

Bellek arzı ve maliyetlerindeki sıkıntılar, 2027-2028 dönemi için bellek kıtlığı riskini artırıyor; bu durum BT altyapılarının maliyetlerini ve yenileme hızını etkileyebilir.

01.10.2026 20:49 Ars Technica US
AB’nin karışık teknoloji politikası, üyeleri Çinli satıcı risklerine karşı açığa çıkarıyor, düşünce kuruluşu diyor

AB’nin karışık teknoloji politikası, üyeleri Çinli satıcı risklerine karşı açığa çıkarıyor, düşünce kuruluşu diyor

01.10.2026 20:30 58
cyberwar/other 72

Osavul Siber ve Fiziksel Domenlerde Düşmanca Niyetleri Tespit etmek İçin 10 Milyon Dolar Topladı

Osavul, siber ve fiziksel tehditleri tespit etmek için hibrit bir risk istihbaratı yaklaşımı geliştirmek amacıyla 10 milyon dolarlık yatırım aldı.

01.10.2026 20:16 SecurityWeek US
siber güvenlik risk istihbaratı malware/tehdit analizi
1 ... 9 10 11 12 13 ... 1139
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki