Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 13861 kayıt listeleniyor.

13861
Kayıt
12
Bu sayfa
1066
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai phishing network privacy cybercrime cve
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Poetry AI güvenlik tehdidi olarak PoELLM malware'iyle 3K'dan fazla sunucu enfekte ediyor
malware 78

Poetry AI güvenlik tehdidi olarak PoELLM malware'iyle 3K'dan fazla sunucu enfekte ediyor

PoELLM malware'in yayılması ve AI temelli güvenlik tehditlerinin artması haberin odak noktasıdır; sektör, sunucu güvenliği ve LLM güvenliği açısından kırılganlıklar gündeme geliyor.

07.10.2026 19:01 The Register Security GB
FBI FortiBleed Saldırısının Fortinet Cihazlarında Aktif Olduğunu Açıkladı
malware 78

FBI FortiBleed Saldırısının Fortinet Cihazlarında Aktif Olduğunu Açıkladı

Fortinet cihazlarına yönelik kimlik avı kampanyası devam ediyor; tehdit aktörleri ele geçirilen kimlik bilgilerinden faydalanıyor ve eski hash depolama kullanarak erişim sağlıyor.

07.10.2026 14:56 The Hacker News US
KREMLIN Bankacılık Kötü Amaçlı Yazılımı Chrome ve Edge’i Ele Geçirerek Kimlik Bilgilerini ve Oturum Belirteçlerini Çalıyor
malware 78

KREMLIN Bankacılık Kötü Amaçlı Yazılımı Chrome ve Edge’i Ele Geçirerek Kimlik Bilgilerini ve Oturum Belirteçlerini Çalıyor

KREMLIN olarak adlandırılan bankacılık zararlısı Chrome/Edge uzantısı aracılığıyla kimlik bilgileri ve oturum belirteçlerini çalıyor; Brasil bankaları taklit eden dekoratif cazibelerle kullanıcıları oltalama yoluyla yönlendiriyor.

15.09.2026 21:54 The Hacker News US
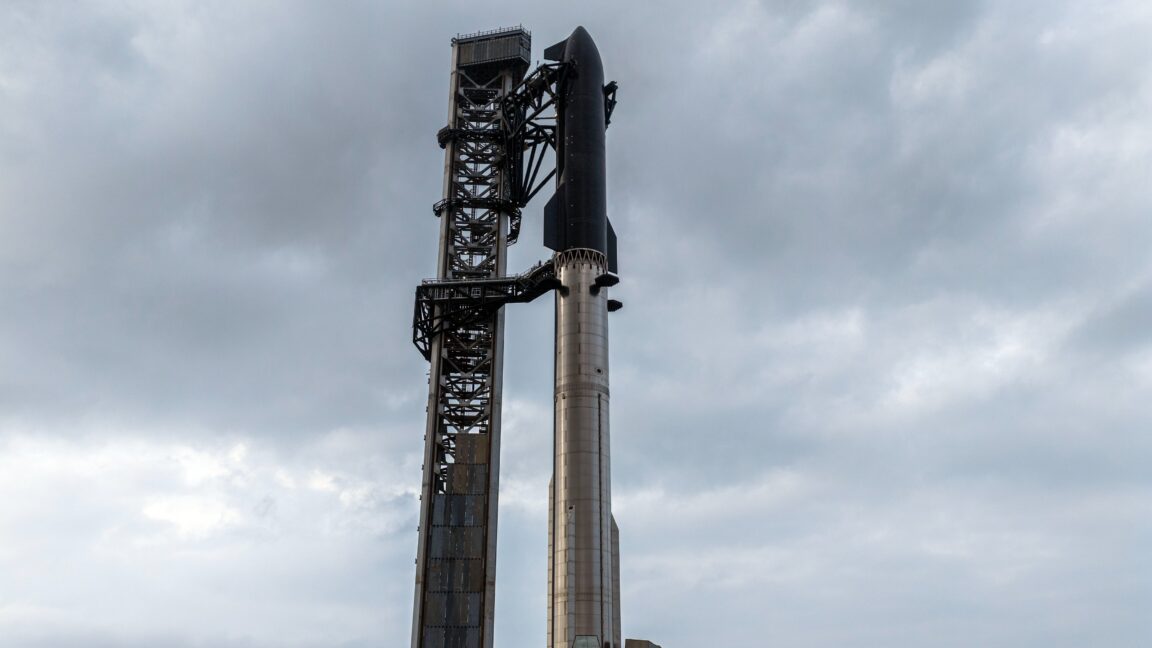
SpaceX declares Starship ready for orbit, sets launch date next week

SpaceX declares Starship ready for orbit, sets launch date next week

15.09.2026 21:48 40
Boston dumps Flock, says it shared data nationwide in violation of contract

Boston dumps Flock, says it shared data nationwide in violation of contract

15.09.2026 21:14 72
İranlı casuslar Chosen Brick veri-hırsızlığı malware'ı ile Windows makinelerini vurdu
malware 72

İranlı casuslar Chosen Brick veri-hırsızlığı malware'ı ile Windows makinelerini vurdu

Çalışılan hedefler Windows tabanlı sistemleri içerirken, Chosen Brick adında veri hırsızlığı yapan zararlı bir yazılım kullanıldığı bildiriliyor. Haber, istihbarat amaçlı siber saldırı kalıplarını ve malware türevlerini işliyor.

15.09.2026 21:01 The Register Security GB
malware cyberespionage windows
Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor
other 62

Elektrikli araba şarj istasyonları talebi karşılamada yetersiz kalıyor, ChargePoint raporu diyor

ChargePoint raporu EV şarj altyapısının talebe kıyasla yeterince karşılanamadığını gösteriyor. Bu durum, altyapı güvenliği ve güvenilirliğine ek baskılar doğurur; genişleyen ağlar için siber güvenlik önlemlerinin önemi artıyor.

15.09.2026 20:58 Ars Technica US
electric vehicles infrastructure security
Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor
cyberwar 72

Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor

Cisco, ajanlık yapay zekanın güvenlik sorunlarına karşı çözümler geliştirdiğini ve Duo Agentic Identity ile gölge ajan tehditlerini ele almaya odaklandığını duyurdu.

15.09.2026 20:22 ZDNet Security US
siber güvenlik malware ai güvenlik
cyberwar 72

ABD ordusu uzayda silahlar konuşlandırdığını doğruladı

ABD ordusunun uzayda silah olduğunu doğrulaması, uzay güvenliği ve savunma teknolojilerinde potansiyel güvenlik açıkları ve siber tehdit senaryolarını gündeme getiriyor.

15.09.2026 20:09 TechCrunch Security US
military space cybersecurity
breach 60

CenterPoint Energy, siber saldırısında müşteri verilerinin çalındığını doğruluyor

Enerji sağlayıcısı CenterPoint Energy, siber saldırı sonrası müşteri verilerinin çalındığını doğruladı; saldırganın verileri sızdırdığı bildiriliyor ve ihlal güvenlik tarafında inceleniyor.

15.09.2026 19:40 BleepingComputer US
cybersecurity data-breach energy
İranlı Hackerlar Telegram Kontrollü Zararlı Yazılımı ile Muhalifleri ve Gazetecileri Spy Ediyor
malware 78

İranlı Hackerlar Telegram Kontrollü Zararlı Yazılımı ile Muhalifleri ve Gazetecileri Spy Ediyor

İran istihbaratına bağlı olduğu iddia edilen bir Windows zararlı yazılımı Telegram üzerinden kontrol ediliyor; hedefler arasında dissidentler ve gazeteciler bulunuyor ve yazılım e-posta/mesaj kopyalama, ekran kaydı ve mikrofon kullanımı gibi yeteneklere sahip.

15.09.2026 19:29 The Hacker News US
malware telegrams-industry surveillance
Cisco e-posta güvenlik kutuları, bir e-posta ile köklenebilir
vulnerability 78

Cisco e-posta güvenlik kutuları, bir e-posta ile köklenebilir

Bir güvenlik açığı, Cisco e-posta güvenlik cihazlarını etkileyerek root erişimi elde edilmesine yol açabiliyor ve saldırganlar mevcut durumda istismar ediyor; kötü niyetli aktörler kurulu izleri temizleyebilir.

15.09.2026 19:01 The Register Security GB
siber güvenlik malware network
malware 78

2026'nın En Kötü Hack ve İhlallerı Şu Ana Kadar

2026'nın en zarar verici siber olayları arasında DOGE veri ihlali, kritik altyapıya yönelik saldırılar ve federal gözetim sistemlerindeki güvenlik ihlalleri öne çıkıyor; bu olaylar veri sızıntılarının ve fidye taleplerinin artışına dair endişeleri artırıyor.

15.09.2026 19:00 TechCrunch Security US
data_breach ransomware critical_infrastructure
vulnerability 78

1 Milyon Dolarlık Sandbox Mücadelesi Linux Çekirdeği Hatalarını Ortaya Çıkardı

Sandbox Challenge ile Linux çekirdeğinde güvenlik açıkları tespit edildi. AI destekli analizler Vercel'in güvenlik triage süreçlerini otomatikleştirdi. Haber güvenlik ve kernel güvenliği odaklıdır.

15.09.2026 19:00 SecurityWeek US
siber güvenlik malware kernel
1 ... 121 122 123 124 125 ... 1156
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki