Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8208 kayıt listeleniyor.

8208
Kayıt
12
Bu sayfa
1068
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai phishing cybercrime network privacy ransomware
Öne çıkan haberler
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor
malware 78

ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor

ABD, Çinli siber araçları hedef alarak dağıtımını engelledi ve 7 hükümet Çinli casusluğa karşı uyarıda bulundu. Olay, 2021 yılından beri cihazlara bulaşan malware faaliyetlerini kapsıyor.

09.10.2026 00:59 The Register Security GB
Çin bağlantılı aktörler, uluslararası ortaklar tarafından hassas verileri hedef almakla suçlandı
cyberwar 78

Çin bağlantılı aktörler, uluslararası ortaklar tarafından hassas verileri hedef almakla suçlandı

Uluslararası partners ile yapılan ortak uyarıda Çin bağlantılı aktörlerin küresel ölçekli hassas verileri hedef aldığı belirtiliyor; siber tehdit ortamında bilgi güvenliği odağını artıran bir bildiri.

08.10.2026 15:00 UK NCSC GB
MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor
malware 78

MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor

Bir girişimci veya operasyon sahibi olarak gösterilen kişi, mağdurları dolandırmak ve decryptor elde etmek için saldırganlara yasa dışı ödemeler yapıldığı iddiasıyla suçlandı; mali dolandırıcılık ve siber fidye vakalarıyla ilgili bir dava söz konusu.

08.10.2026 10:41 The Hacker News US
Tensorlake npm Paketi Ele Geçirildi ve Shai-Hulud Kimlik Avlama Solucanı Dağıtıyor
malware 78

Tensorlake npm Paketi Ele Geçirildi ve Shai-Hulud Kimlik Avlama Solucanı Dağıtıyor

Tensorlake adı verilen npm paketinin tedarik zinciri saldırısına uğradığı ve 0.5.144 sürümünün kimlik bilgilerini çalan, sırları dışa aktaran, kalıcılık sağlayan ve uzaktan komut çalıştırmayı mümkün kılan kötü amaçlı yazılım içerdiği ortaya çıktı.

08.10.2026 08:46 The Hacker News US
ABD'de TP-Link sorunları FCC yasağı ve dört eyalet davası nedeniyle büyüyor
vulnerability 78

ABD'de TP-Link sorunları FCC yasağı ve dört eyalet davası nedeniyle büyüyor

TP-Link'in ABD'deki en yeni yönlendiricileri FCC yasağı nedeniyle satış dışı kalıyor; şirketin yasağdan muafiyet elde etmesi gerekiyor. Haberde güvenlik endişeleri ve Çin bağlantısı iddiaları da vurgulanıyor.

07.10.2026 22:53 Ars Technica US
Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti
malware 78

Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti

Güvenlik markalarını taklit eden saldırılar, tarayıcı sertifika uyarılarını atlatmak için sahte sertifikalar üretmeyi içeriyor; bu durum kullanıcılarını kandırıp güvenli bağlantıları tehlikeye atabilir.

07.10.2026 22:38 The Register Security GB
Okullarda ödevler için AI kullanımı doğru nasıl yapılır: 25 faydalı yönlendirme + kullanım ipuçları
malware 62

Okullarda ödevler için AI kullanımı doğru nasıl yapılır: 25 faydalı yönlendirme + kullanım ipuçları

Kaspersky Daily tarafından yayımlanan bu yazıda, çocukların ödevlerinde AI kullanırken dikkat edilmesi gerekenler, yanıtları doğrulama yöntemleri ve aile verilerinin güvenliğini sağlama stratejileri özetleniyor.

02.09.2026 16:40 Kaspersky Daily RU
vulnerability 72

HPE güvenlik duyurusu (AV26-873)

HPE'nin AOS-CX ve Fabric Composer ürünlerinde kritik güvenlik açıkları tespit edildi; kullanıcılar ve yöneticiler güncellemeleri uygulamalı.

02.09.2026 16:38 Canada Cyber Alerts CA
malware vulnerability networking
BGP Yönlendirme ile Zararlı Virtualizor Güncellemesi Dağıtımı ve Kalıcı Kök Erişimi

BGP Yönlendirme ile Zararlı Virtualizor Güncellemesi Dağıtımı ve Kalıcı Kök Erişimi

02.09.2026 16:12 78
vulnerability 68

Lenovo e-posta doğrulama kusuru nedeniyle Dropbox hesapları ihlal edildi

Dropbox hesap güvenliğinde, Lenovo e-posta doğrulama zafiyeti nedeniyle bazı kullanıcı hesaplarına yetkisiz erişim sağlandığı açıkladı. Saldırganlar sahte Lenovo ID'leri oluşturarak hesaplara giriş yapabildi.

02.09.2026 15:30 BleepingComputer US
siber güvenlik bulut güvenliği kimlik doğrulama
vulnerability 72

[Control systems] Schneider Electric security advisory (AV26-871)

Güvenlik uyarısı, NetBotz 5-750/755 ve PowerChute Serial Shutdown ürünlerinde güvenlik açığına dikkat çekiyor ve CVSS benzeri bilgilerle güncelleme/mitigasyon önerilerini içeriyor.

02.09.2026 15:28 Canada Cyber Alerts CA
malware vulnerability patching
Meta Reklamlarıyla Yayılan StreamRat Android Truva Atı Neredeyse Tam Kontrol Sağlayabiliyor

Meta Reklamlarıyla Yayılan StreamRat Android Truva Atı Neredeyse Tam Kontrol Sağlayabiliyor

02.09.2026 15:22 78
malware/cyberwar/other 72

Ağ güvenliğinde August ayında olaylar: hizmet kesintileri, fidye yazılımı saldırısı ve oltalama mesajları

RIA tarafından bildirilen ağ güvenliği olaylarında birçok kritik hizmette kesinti yaşandı; bir okul fidye yazılımı saldırısına uğradı ve Transpordiameti adına oltalama e-postaları yayılmış.

02.09.2026 14:52 CERT-EE EE
siber güvenlik fidye yazılımı oltalama
malware 72

Kendim derin sahteleştim: Ne yapmalıyım?

ESET Research tarafından yapılan derin sahte içeriklerle başa çıkma rehberi, sahte görseller/videosların kaldırılması ve güvenlik ipuçları üzerine odaklanıyor.

02.09.2026 14:48 ESET Research SK
deepfake privacy online-safety
malware 75

Sahte Gerçekleştirilmiş Virtualizor Güncellemesi BGP Hatalı Yönlendirme ile Sunuldu

Güvenilir görünen TLS sertifikalarıyla sahte yazılım güncellemeleri BGP hijacking ile dağıtıldı; kullanıcılar ve yazılım tedarik zincirleri için ciddi bir tehdit.

02.09.2026 14:31 SecurityWeek US
malware network-security bgp-hijacking
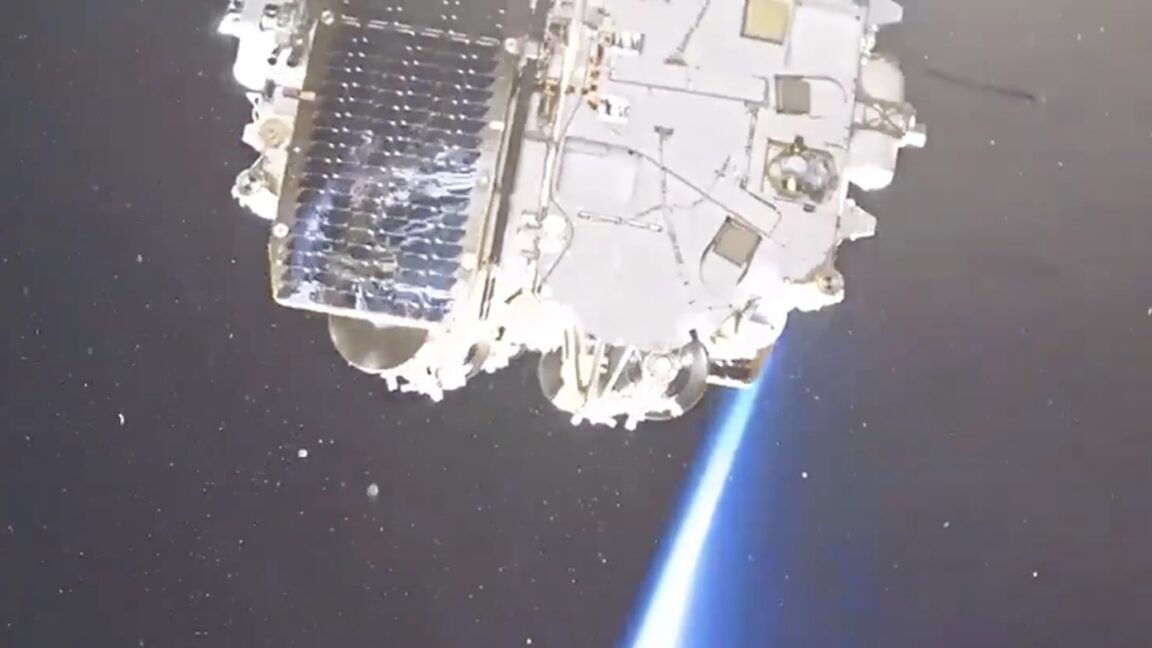
Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz
malware/cyberwar/other 58

Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz

Rassvet projesinin erken aşamadaki uydu kayıpları, uydu iletişim ağlarının güvenilirliğini ve siber güvenlik sonrası etkilerini gündeme getiriyor; başlangıçta birkaç uydu arızası bildirildi.

02.09.2026 14:15 Ars Technica US
space satellite telecommunications
Bir komedi hatası yüzünden enfekte edilen ağlar için BGP simgesiyle kötü niyetli kullanımlar
malware 72

Bir komedi hatası yüzünden enfekte edilen ağlar için BGP simgesiyle kötü niyetli kullanımlar

BGP yönlendirme hatalarıyla zararlı envanterin üretim yazılımlarını etkilediği bir saldırı değerlendiriliyor; olay, güvenlik ve ağ yönetişimini etkileyen kritik bir tespit sunuyor.

02.09.2026 14:00 Ars Technica US
network-security bgp malware
malware/cyberwar/other 78

OpenAI’nin Astra, Sıfır-Gün Zafiyetlerini Bulmada Kritik Eşiği Aştı

OpenAI’nın Astra modeli, bağımsız olarak zero-day bugları tespit edip istismar edebilme kapasitesine ulaştı ve güvenlik dünyasında ‘kritik eşik’ olarak tanımlanan bir noktayı geçti.

02.09.2026 13:38 SecurityWeek US
siber güvenlik zero-day yapay zeka
1 ... 127 128 129 130 131 ... 684
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-09
Son 24 saatte yayılan güvenlik haberleri, kurumsal ağlar ve bulut altyapılarındaki kritik açıklar ile kullanıcı güvenliği konularını öne çıkardı. HPE AOS-Swtich üzerinde çoklu kritik CVE’ler ve uzaktan kod yürütme/kimlik doğrulama atlatma riskleri gündemde. Cisco NX-OS NX-OS için beş kritik açık, Veeam Backup & Replication ve Drupal için yüksek riskli konular da raporlandı. Movable Type ve Drupal gibi yazılımlardaki çoklu açıklar, tedarik zinciri ve entegrasyon güvenliğine yönelik endişeleri artırdı. Genel tablo ise saldırıya açıktır ve güncelleme/ yamaların uygulanması, yedekleme, izleme ve güvenlik politikalarının güçlendirilmesini zorunlu kılıyor. Özellikle kurumsal ağlar, veri merkezi, bulut hizmetleri ve yedekleyici çözümler hedefli tehditlerle karşı karşıya. Ülkeler arası istihbarat paylaşımı ve ortak inceleme gerekliliği artıyor. Toplam olay sayısı ve tehdit seviyesi yüksek kalırken, federal ve kurumsal ortamlar için hızlı müdahale planları kritik hale geliyor.
Toplam Haber: 92
Yüksek Önem: 7
IOC/CVE: 21
Öne Çıkanlar
• HPE AOS-S sürümleri için çoklu kritik CVE’ler ve uzaktan kod yürütme/kimlik doğrulama atlatma riskleri bulundu.
• Cisco NX-OS için beş kritik açık; Nexus switchlerinde kök ayrıcalık edinme ve uzaktan kod yürütme potansiyeli mevcut.
• Veeam Backup & Replication’da RCE sağlayan CVE-2025-64393 için acil güvenlik güncellemesi yayımlandı.
• Drupal’daki 26 güvenlik açığı kritik seviyede ve bazıları erişim bypass ile ilişkilendiriliyor.
• Movable Type platformunda kritik seviyede çoklu açıklar; kod enjeksiyonu ve SQL enjeksiyonu dahil CVSS 9.3 etki.
• Top ülkeler: US, FI, GB; güvenlik ekipleri için tedarik zinciri ve uç kullanıcı güvenliği artan odak noktaları.
CVE ve Açıklamaları
CVE-2026-14990
kısa etki
CVE-2026-47483
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-YYYYY
kısa etki
CVE-2026-ZZZZ
kısa etki
CVE ve Açıklamaları
CVE-2026-AAAAA
kısa etki
CVE-2026-BBBBB
kısa etki
CVE-2025-64393
kısa etki
CVE-2026-107262
kısa etki
CVE-2026-107255
kısa etki
CVE-2026-107312
kısa etki
CVE ve Açıklamaları
CVE-2026-107311
kısa etki
CVE-2026-107310
kısa etki
CVE-2026-107309
kısa etki
CVE-2026-107308
kısa etki
CVE-2026-107307
kısa etki
CVE-2026-107306
kısa etki
CVE ve Açıklamaları
CVE-2026-107267
kısa etki