Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 6735 kayıt listeleniyor.

6735
Kayıt
12
Bu sayfa
1067
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai phishing network privacy cybercrime ağ
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti
malware 78

Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti

Güvenlik markalarını taklit eden saldırılar, tarayıcı sertifika uyarılarını atlatmak için sahte sertifikalar üretmeyi içeriyor; bu durum kullanıcılarını kandırıp güvenli bağlantıları tehlikeye atabilir.

07.10.2026 22:38 The Register Security GB
Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da
cyberwar/other 78

Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da

Cloudflare'ın Agentic Security Operations yaklaşımı, yapılandırılabilir AI ajanlarıyla güvenlik uyarılarını değerlendirir; kanıt toplama ile model çıkarımı ayrıştırılarak güvenli ve kanıtlanabilir öneriler sağlanıyor.

07.10.2026 19:30 Cloudflare Security Blog US
malware 62

MSPler için fidye yazılımı dayanıklılığı: Daha hızlı kurtarma için 6 maddelik kontrol listesi

MSP’ler için 6 maddelik bir yanlışlıkla karşılaşmaları durumunda hızlı kurtarma için ransomware direnci artırma kılavuzu sunuluyor; eksiksiz olay müdahalesi ve kurtarma süreçlerini güçlendirmek amacıyla çeşitli teknik kapasiteler ve testler öneriliyor.

02.09.2026 17:02 BleepingComputer US
ransomware MSP cybersecurity
vulnerability 72

HPE güvenlik duyurusu (AV26-873)

HPE'nin AOS-CX ve Fabric Composer ürünlerinde kritik güvenlik açıkları tespit edildi; kullanıcılar ve yöneticiler güncellemeleri uygulamalı.

02.09.2026 16:38 Canada Cyber Alerts CA
malware vulnerability networking
BGP Yönlendirme ile Zararlı Virtualizor Güncellemesi Dağıtımı ve Kalıcı Kök Erişimi
malware 78

BGP Yönlendirme ile Zararlı Virtualizor Güncellemesi Dağıtımı ve Kalıcı Kök Erişimi

BGP yönlendirme hatasıyla zararlı yazılım dağıtımı gerçekleştirilmiş ve bazı Virtualizor kurulumlarında kök erişimi ele geçirilmiştir; olay ağ güvenliği ve sanal altyapılar için kritik tehdit oluşturmaktadır.

02.09.2026 16:12 The Hacker News US
other 62

Norveç kamera özelliği olan giyilebilir ‘rahatsız edici gözlükler’ için yasa tasarısı düşünüyor

Norveç, kamera özelliği olan giyilebilir gözlük benzeri cihazların güvenlik/gizlilik etkileri nedeniyle kısıtlama veya düzenleme üzerinde düşünüyor; bu durum dijital altyapı ve bilişim güvenliği açısından önemli bir regülasyon ihtiyacını işaret ediyor.

02.09.2026 16:11 TechCrunch Security US
privacy wearables surveillance
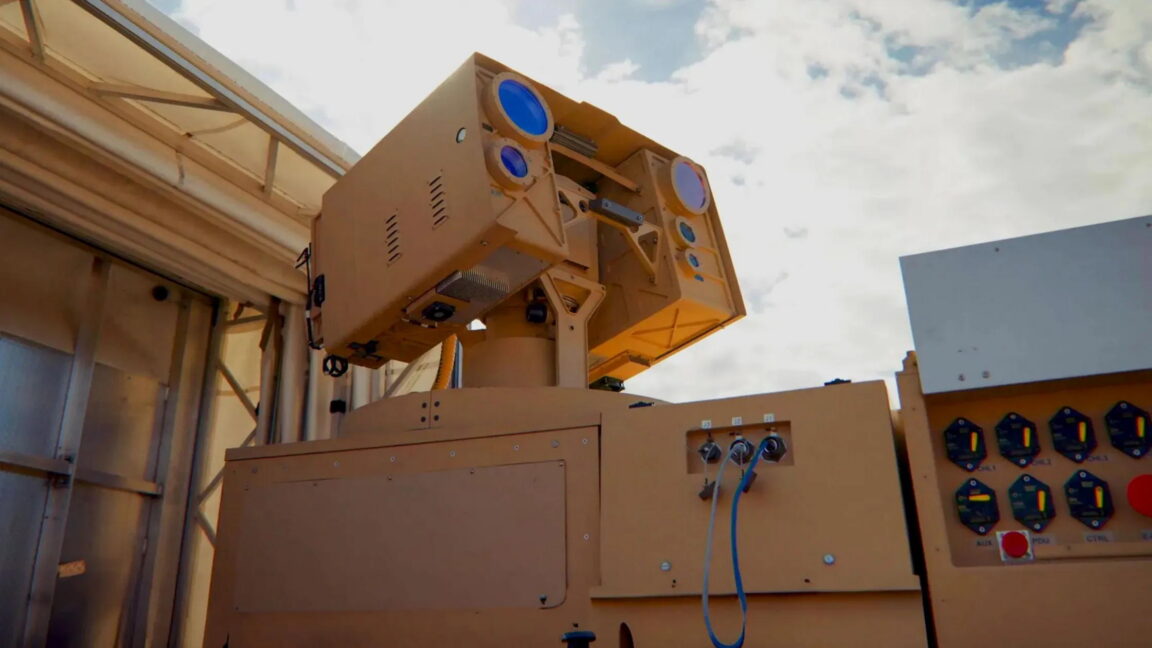
Ordu 20 kilovatlık lazerle üç droneu yok etti

Ordu 20 kilovatlık lazerle üç droneu yok etti

02.09.2026 16:04 65
vulnerability 62

Rockwell Automation Patches Over a Dozen Vulnerabilities Across Products

Rockwell Automation, çok sayıda üründe güvenlik açıklarını kapsayan yamaları duyurdu; endüstriyel otomasyon yazılımlarının güvenliğini güçlendirme amacıyla yamalar yayımlandı.

02.09.2026 15:39 SecurityWeek US
malware industry 4.0 ICS
vulnerability 72

[Control systems] Schneider Electric security advisory (AV26-871)

Güvenlik uyarısı, NetBotz 5-750/755 ve PowerChute Serial Shutdown ürünlerinde güvenlik açığına dikkat çekiyor ve CVSS benzeri bilgilerle güncelleme/mitigasyon önerilerini içeriyor.

02.09.2026 15:28 Canada Cyber Alerts CA
malware vulnerability patching
Meta Reklamlarıyla Yayılan StreamRat Android Truva Atı Neredeyse Tam Kontrol Sağlayabiliyor

Meta Reklamlarıyla Yayılan StreamRat Android Truva Atı Neredeyse Tam Kontrol Sağlayabiliyor

02.09.2026 15:22 78
malware 65

AI Learns to Port a PLC Exploit to a Different Model

AI, PLC exploitini başka bir model için portlamayı denedi; süreç maliyetli oldu ve yanlış payload donanımı etkiledi. Endüstriyel güvenlik açısından AI’nin exploit taşıma kapasitesi sorgulanıyor.

02.09.2026 15:19 Security Affairs IT
industrial-control-systems ai-security malware
vulnerability 72

Fresh Cleo Harmony Güvenlik Açığı için İstismar Yayında

Cleo Harmony'de keşfedilen güvenlik açığı için bir exploit yayımlandı; uzaktan saldırganlar kimlik doğrulama sürecini aşabilir ve yetkisiz erişim elde edebilir.

02.09.2026 15:18 SecurityWeek US
malware vulnerability cybersecurity
cybersecurity/other 62

Anthropic Güvenlik Olaylarına Yanıt Verdi ve Enterprise Güvenlik Önlemlerini Açıkladı

Anthropic, güvenlik olaylarına müdahale ve kötüye kullanımı önlemek için Enterprise Frontier Safeguards (EFS) adlı güvenlik çözümlerini kamuoyuna açıkladı; bu sistem sıfır veri saklama ve otomatik izleme sunuyor.

02.09.2026 14:48 SecurityWeek US
siber güvenlik malware cybersecurity
malware 75

Sahte Gerçekleştirilmiş Virtualizor Güncellemesi BGP Hatalı Yönlendirme ile Sunuldu

Güvenilir görünen TLS sertifikalarıyla sahte yazılım güncellemeleri BGP hijacking ile dağıtıldı; kullanıcılar ve yazılım tedarik zincirleri için ciddi bir tehdit.

02.09.2026 14:31 SecurityWeek US
malware network-security bgp-hijacking
1 ... 128 129 130 131 132 ... 562
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki