Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 6735 kayıt listeleniyor.

6735
Kayıt
12
Bu sayfa
1067
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai phishing network privacy cybercrime ağ
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti
malware 78

Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti

Güvenlik markalarını taklit eden saldırılar, tarayıcı sertifika uyarılarını atlatmak için sahte sertifikalar üretmeyi içeriyor; bu durum kullanıcılarını kandırıp güvenli bağlantıları tehlikeye atabilir.

07.10.2026 22:38 The Register Security GB
Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da
cyberwar/other 78

Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da

Cloudflare'ın Agentic Security Operations yaklaşımı, yapılandırılabilir AI ajanlarıyla güvenlik uyarılarını değerlendirir; kanıt toplama ile model çıkarımı ayrıştırılarak güvenli ve kanıtlanabilir öneriler sağlanıyor.

07.10.2026 19:30 Cloudflare Security Blog US
vulnerability 78

İki kritik Chrome hatası, zararlı sitelerde kullanıcılara risk oluşturuyor

Kritik Chrome açıkları nedeniyle zararlı websitelerinin cihazlarda kod yürütme riski bulunuyor; güncellemeler acilen uygulanmalı.

02.09.2026 14:15 Malwarebytes Labs US
malware browser vulnerabilities
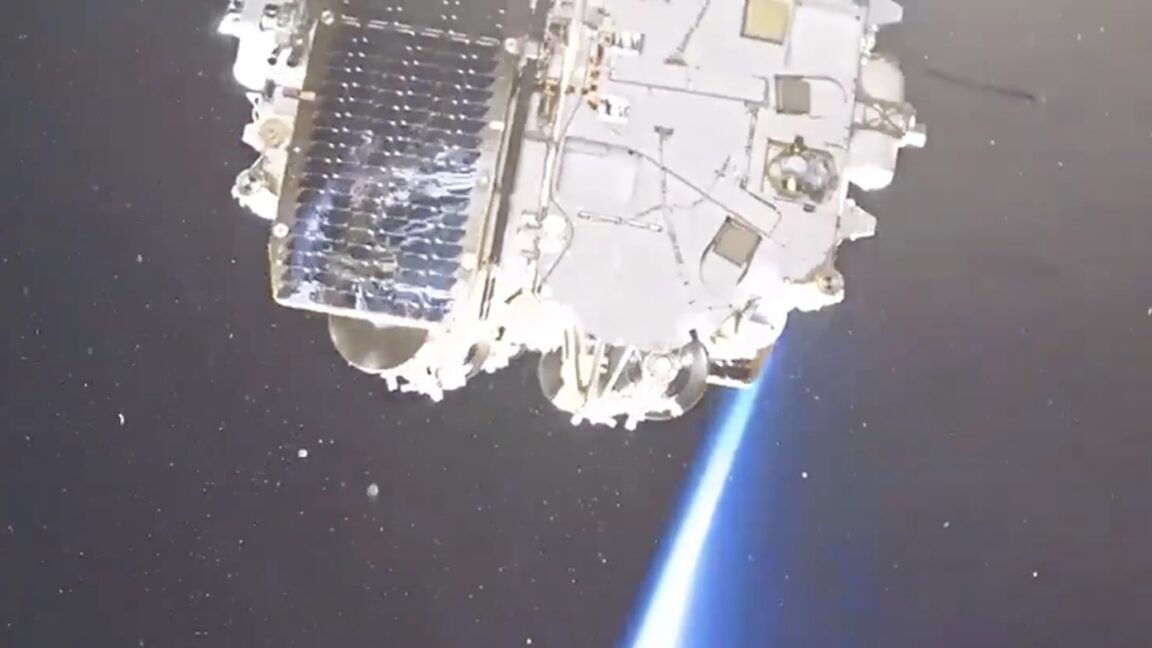
Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz
malware/cyberwar/other 58

Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz

Rassvet projesinin erken aşamadaki uydu kayıpları, uydu iletişim ağlarının güvenilirliğini ve siber güvenlik sonrası etkilerini gündeme getiriyor; başlangıçta birkaç uydu arızası bildirildi.

02.09.2026 14:15 Ars Technica US
Bir komedi hatası yüzünden enfekte edilen ağlar için BGP simgesiyle kötü niyetli kullanımlar

Bir komedi hatası yüzünden enfekte edilen ağlar için BGP simgesiyle kötü niyetli kullanımlar

02.09.2026 14:00 72
İki SonicWall SMA 1000 Sıfır Günü Açığı Saldırı Zincirine Yol Açabilir

İki SonicWall SMA 1000 Sıfır Günü Açığı Saldırı Zincirine Yol Açabilir

02.09.2026 13:53 85
malware/cyberwar/other 78

OpenAI’nin Astra, Sıfır-Gün Zafiyetlerini Bulmada Kritik Eşiği Aştı

OpenAI’nın Astra modeli, bağımsız olarak zero-day bugları tespit edip istismar edebilme kapasitesine ulaştı ve güvenlik dünyasında ‘kritik eşik’ olarak tanımlanan bir noktayı geçti.

02.09.2026 13:38 SecurityWeek US
siber güvenlik zero-day yapay zeka
cyberwar/other 78

OpenAI’nin Astra, Kritik Siber Güvenlik Eşiğini Aştı İlk Model Oldu

Astra modelinin bağımsız olarak zero-day bulup istismar edebildiği iddiası, güvenlik alanında yeni tehdit manzarasını işaret ediyor ve yapay zeka güvenliği konusundaki tartışmaları derinleştiriyor.

02.09.2026 13:38 SecurityWeek US
siber güvenlik malware artificial intelligence
malware 72

Microsoft Defender, meşru Google arama bağlantılarını tehlikeli olarak işaretliyor

Defender for Office 365'in meşru Google arama linklerini yanlışlıkla güvenlik tehdidi olarak algıladığı bir hata ortaya çıktı; Microsoft bu durumu araştırıyor ve düzeltme çalışmaları yapıyor.

02.09.2026 13:29 BleepingComputer US
siber güvenlik malware güvenlik yazılımı
other 62

Hızlı İzleme: Hareket Algılama Özelliği Olan Kablosuz Yönlendiriciler

Bir ISP tarafından sunulan yönlendirici üzerinde hareket algılama özelliği kullanıcıya bildirim ve canlı akış sunuyor; ev ortamında güvenlik ve mahremiyet açısından potansiyel zayıf noktalar ve sınırlamalar mevcut.

02.09.2026 13:22 Schneier on Security US
IoT network-security privacy
malware/cybercrime 78

Karanlık web sitesi 153 milyon sürücü belgesi ve milyonlarca kimliğin satışa sunulduğunu iddia ediyor

Dark web'de 153 milyon sürücü belgesi taraması ve milyonda fazla kimlik bilgilerinin satıldığı iddiaları inceleniyor; bu durum büyük ölçekli kimlik sahteciliği ve veri ihlali riskini artırıyor.

02.09.2026 13:03 Malwarebytes Labs US
malware information_security cybercrime
vulnerability 78

Zero-Day açıklar SonicWall SMA1000 Cihazında giderildi

SonicWall SMA1000 Appliance için iki zero-day açığı açıklanmıştır: pre-auth SSRF ve post-auth uzaktan kod yürütme. Saldırganlar yetkisiz erişim ve uzaktan kod çalıştırma riskine sahip; üretici ve otoriteler advisorye uyulmasını tavsiye ediyor.

02.09.2026 12:51 NCSC NL Advisories NL
siber güvenlik malware network-security
other 72

Yapay Zeka Sohbetleriniz Mahkemede Kullanılabilir

Yapay zeka sohbet geçmişlerinin mahkemelerde delil olarak kullanılabileceği ve bazı vakalarda bu verilerin kullanıldığı ifade ediliyor; kullanıcı verilerinin mahremiyeti ve güvenlik riskleri vurgulanıyor.

02.09.2026 12:22 Malwarebytes Labs US
AI privacy legal
vulnerability 78

Chrome ve Firefox Güncellemeleri Dozens of Vulnerabilities'i Düzeldi

Chrome ve Firefox için bir dizi güvenlik açığı yamalandı; özellikle use-after-free, sandbox escape ve privilege escalation türü hatalar giderildi. Güncellemeler, kullanıcı güvenliğini artırmayı hedefliyor.

02.09.2026 12:12 SecurityWeek US
web-browsers vulnerability patch
1 ... 129 130 131 132 133 ... 562
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki