Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8383 kayıt listeleniyor.

8383
Kayıt
12
Bu sayfa
1072
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai phishing network cve cybercrime privacy
Öne çıkan haberler
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Tensorlake npm Paketi Ele Geçirildi ve Shai-Hulud Kimlik Avlama Solucanı Dağıtıyor
malware 78

Tensorlake npm Paketi Ele Geçirildi ve Shai-Hulud Kimlik Avlama Solucanı Dağıtıyor

Tensorlake adı verilen npm paketinin tedarik zinciri saldırısına uğradığı ve 0.5.144 sürümünün kimlik bilgilerini çalan, sırları dışa aktaran, kalıcılık sağlayan ve uzaktan komut çalıştırmayı mümkün kılan kötü amaçlı yazılım içerdiği ortaya çıktı.

08.10.2026 08:46 The Hacker News US
Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti
malware 78

Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti

Güvenlik markalarını taklit eden saldırılar, tarayıcı sertifika uyarılarını atlatmak için sahte sertifikalar üretmeyi içeriyor; bu durum kullanıcılarını kandırıp güvenli bağlantıları tehlikeye atabilir.

07.10.2026 22:38 The Register Security GB
Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da
cyberwar/other 78

Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da

Cloudflare'ın Agentic Security Operations yaklaşımı, yapılandırılabilir AI ajanlarıyla güvenlik uyarılarını değerlendirir; kanıt toplama ile model çıkarımı ayrıştırılarak güvenli ve kanıtlanabilir öneriler sağlanıyor.

07.10.2026 19:30 Cloudflare Security Blog US
Poetry AI güvenlik tehdidi olarak PoELLM malware'iyle 3K'dan fazla sunucu enfekte ediyor
malware 78

Poetry AI güvenlik tehdidi olarak PoELLM malware'iyle 3K'dan fazla sunucu enfekte ediyor

PoELLM malware'in yayılması ve AI temelli güvenlik tehditlerinin artması haberin odak noktasıdır; sektör, sunucu güvenliği ve LLM güvenliği açısından kırılganlıklar gündeme geliyor.

07.10.2026 19:01 The Register Security GB
Güncellenmemiş Kritik LMCache Zafiyeti Yetkisiz Kullancıların Uzaktan Kod Çalıştırmasına İzin Veriyor
vulnerability 78

Güncellenmemiş Kritik LMCache Zafiyeti Yetkisiz Kullancıların Uzaktan Kod Çalıştırmasına İzin Veriyor

Kritik bir LMCache açığı, kimliksiz uzaktan kod yürütmeye izin veriyor; yamalanabilir bir sürüm bulunmuyor. Açık kaynak LMCache kullanan LLM sunucuları potansiyel olarak etkilenebilir.

07.10.2026 18:34 The Hacker News US
cyberwar 78

Rus APT BlueDelta HOOKEDGE ile Savunma ve Diplomatik Organizasyonları Hedefliyor

BlueDelta, HOOKEDGE aracını kullanarak Avrupa hükümet hedeflerine yönelik bir casusluk operasyonu yürütüyor; webhook.site ile trafiği saklama ve Microsoft Edge entegrasyonu dikkat çekiyor.

28.08.2026 14:26 Security Affairs IT
siber tehdit apt28 blueDelta
vulnerability 72

CodeMeter Runtime'taki Zayıflıklar Giderildi (NCSC NL)

CodeMeter Runtime'taki çoklu güvenlik açıkları giderildi; locais istismar ve uzaktan erişim potansiyeli bulunan açıklıklar bulunuyor, including NTFS reparse point doğrulama hatası, ağ kısıtlaması yanlış uygulanması, logger input sanitization zafiyeti ve encoding/length kontrollerindeki hatalar.

28.08.2026 14:25 NCSC NL Advisories NL
siber güvenlik malware network
CVSS 10.0 Servicenow Açıkları Kimliği Doğrulanmamış Saldırganların Kod ve SQL Yürütmesine İzin Verebilir
vulnerability 85

CVSS 10.0 Servicenow Açıkları Kimliği Doğrulanmamış Saldırganların Kod ve SQL Yürütmesine İzin Verebilir

ServiceNow AI Platformundaki yüksek puanlı güvenlik açıkları, kimliği doğrulanmamış saldırganlar tarafından istismar edilebilir durumda; yamalar yayınlandı ve müşterilere güncelleme sağlandı.

28.08.2026 14:20 The Hacker News US
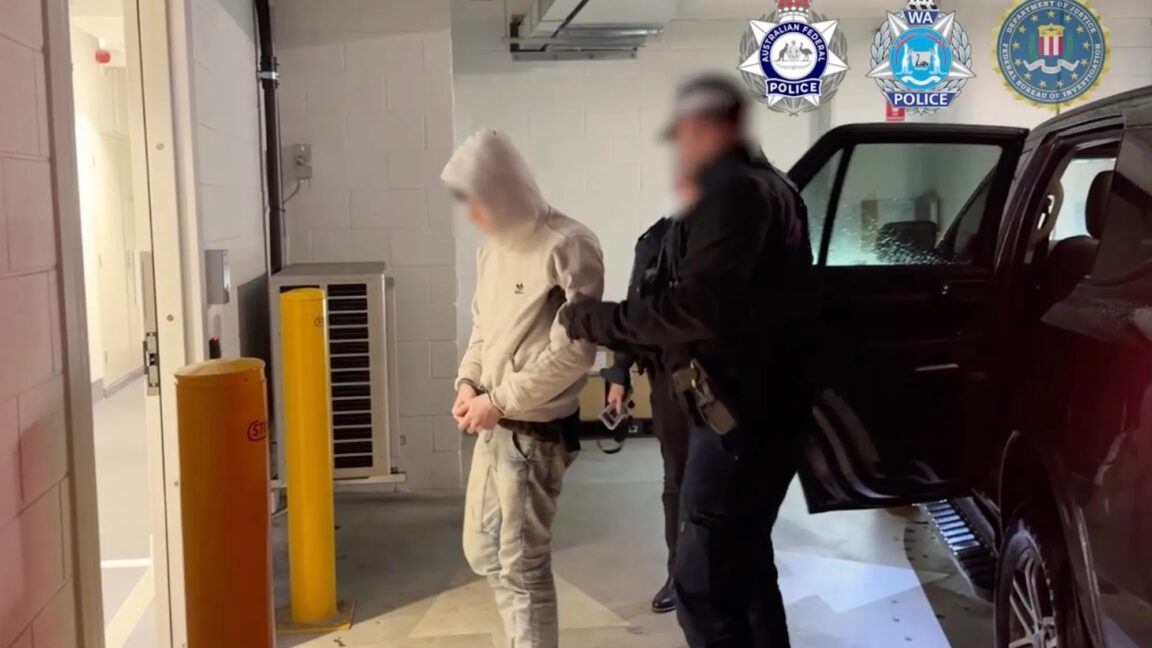
Yetkililer, Ünlü Hacking Grubu TeamPCP'nin 2 Şüphelisini Tutukladı

Yetkililer, Ünlü Hacking Grubu TeamPCP'nin 2 Şüphelisini Tutukladı

28.08.2026 14:15 72
cyberwar 68

AçıkAI Liderliğindeki Siber Savunma Taahhüdü Etrafında Teknoloji ve Siber Güvenlik Devi Birliği

Tech ve güvenlik şirketleri, OpenAI liderliğindeki siber savunma taahhüdünü destekleyerek AI ile tetiklenen gelişmiş saldırılara karşı ortak savunma çabalarını güçlendirme çağrısı yaptı.

28.08.2026 14:01 SecurityWeek US
siber güvenlik malware/tehditler ağ güvenliği
Problemi İnşa Eden Endüstri, Çözümü Satmaya Hazır

Problemi İnşa Eden Endüstri, Çözümü Satmaya Hazır

28.08.2026 14:01 78
cyberwar/other 72

Çin Menşeli AI’yi Ellinizden Mi Kaçırdınız? Modelin Kökenini Kontrol Edin, Cisco Söylüyor

Çin kökenli etiketlerinin yapay zeka modellerinin bağımlılıklarını ve güvenlik risklerini gizleyebileceğini ortaya koyan bir çalışma ve Cisco’nun buna vurgu yapması siber güvenlik açısından önemli.

28.08.2026 13:30 SecurityWeek US
siber güvenlik malware ai güvenliği
vulnerability 78

ServiceNow, Üç Adet Maksimum Ciddiyette Güvenlik Açığını Duyurdu

ServiceNow AI Platform'daki üç güvenlik açığı için yamalar yayımlandı; açılar kod enjeksiyonu, SQL enjeksiyonu ve yetki yükseltme ile ilgili. Haber kaynağı BleepingComputer.

28.08.2026 13:29 BleepingComputer US
bilgi güvenliği güvenlik açığı vulnerability
PaperCut NG/MF Critical Zero-Day Exploited in the Wild
vulnerability 92

PaperCut NG/MF Critical Zero-Day Exploited in the Wild

PaperCut NG/MF'de kimlik doğrulamayı atlatan bir sıfır-gün keşfedildi; kötü amaçlı SQL ve komut çalıştırma potansiyeli mevcut. Satış sonrası güvenlik açığı için acil yamalar ve erişim kısıtlamaları öneriliyor.

28.08.2026 13:09 Rapid7 US
malware vulnerability cybersecurity
Kritik cPanel Açığı Bir Hosting Müşterisinin Tüm Sunucu Kök Kontrolünü Ele Geçirebilir
vulnerability 85

Kritik cPanel Açığı Bir Hosting Müşterisinin Tüm Sunucu Kök Kontrolünü Ele Geçirebilir

The Hacker News kaynaklı haber, cPanel/WHM'de kök yetkisine yol açabilecek kritik bir güvenlik açığını ve CVE-2026-65643'ü bildiriyor; yamaların yayımlandığı belirtiliyor.

28.08.2026 12:45 The Hacker News US
siber güvenlik malware network
vulnerability 78

PaperCut Sıfır Günleri Aktif Saldırıda: Acil Yama Yayınlandı

PaperCut NG ve MF için aktif olarak istismar edilen bir zero-day'e yönelik acil güvenlik yamaları yayımlandı; şu anda ayrıntılar paylaşılmıyor ve CVE mevcut değil.

28.08.2026 12:43 Security Affairs IT
malware vulnerability patch
vulnerability 78

ABD CISA, Red Hat, Linux Kernel, Ajax.NET Professional, Microsoft SQL Server ve Citrix NetScaler zafiyetlerini Bilinen İstismar Edilen Zafiyetler kataloğuna ekledi

CISA, çeşitli üreticilere ait zafiyetleri KEV kataloğuna ekledi; bu, savunma önlemleri ve yamalama süreçleri için kritik olduğundan güvenlik ekiplerinin dikkatini çekiyor.

28.08.2026 12:07 Security Affairs IT
siber güvenlik vulnerability KEV
1 ... 147 148 149 150 151 ... 699
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-08
Son 24 saatte güvenlik haberlerinde kritik ve yüksek seviyede tehditler öne çıkmıştır. SonicWall SMA1000 ve DSU açıkları, yetkisiz erişim ve uzaktan kod çalıştırma potansiyeli ile dikkat çekiyor; ayrıca Atlassian ve Chrome güncellemeleriyle zafiyetler kapatılmıştır. Kamuya açık PoC sonrası Atlassian açığı hızlı yükselişe geçmiş durumda. Genel tema olarak uzaktan kimlik doğrulama olmadan erişim, kök yetkilere kadar varabilecek etkiler ve yazılım güncellemelerinin önemi belirginleşiyor. Önde gelen etkileyici tespitler arasında pre-auth SSRF, post-auth RCE, Zip Slip ve çok sayıda CVE bulunmaktadır. Ülkeler arası görünürlükte ABD ağırlıklı katılım sürüyor. Güvenlik operasyonları ve uyum süreçlerinin güçlendirilmesi, güncel yamaların uygulanması ve merkezi görünürlük ile olay yanıt kapasitesinin artırılması öneriliyor.
Toplam Haber: 93
Yüksek Önem: 8
IOC/CVE: 18
Öne Çıkanlar
• SMA1000 serisi için CVE-2026-102255 ile 10.0 CVSS skorlu pre-auth SSRF açığı kapatıldı ve acil yamalar yayımlandı.
• Dell DSU açıklarında uzaktan kimlik doğrulaması olmadan kök yetkilere kadar erişim potansiyeli bulunuyor (CVE-2026-86360 vb.).
• SMA1000 üzerinde çoklu yüksek skorlu açıklar (CVE-2026-102255, 102256, 102257, 102258) kamuya duyuruldu.
• Atlassian ürünlerinde kimlik doğrulaması olmadan istismar edilebilen kritik bir açık (CVE-2026-21589) tespit edildi ve yayılma hız kazandı.
• Chrome 155 güncellemesiyle 247 zafiyet düzeltildi; dört kritik use-after-free hatası dahil.
• Top news kategorisinde yüksek önem düzeyli güvenlik güncellemeleri ve standart iyileştirmeler öne çıktı.
CVE ve Açıklamaları
CVE-2026-102255
kısa etki
CVE-2026-102256
kısa etki
CVE-2026-102257
kısa etki
CVE-2026-102258
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-59346
kısa etki
CVE ve Açıklamaları
CVE-2026-59347
kısa etki
CVE-2026-63697
kısa etki
CVE-2026-86360
kısa etki
CVE-2026-86361
kısa etki
CVE-2026-86362
kısa etki
CVE-2026-71168
kısa etki
CVE ve Açıklamaları
CVE-2026-106382
kısa etki
CVE-2026-106197
kısa etki
CVE-2026-106358
kısa etki
CVE-2026-106347
kısa etki
CVE-2026-102322
kısa etki
CVE-2026-106245
kısa etki
CVE ve Açıklamaları
CVE-2026-106327
kısa etki