Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8791 kayıt listeleniyor.

8791
Kayıt
12
Bu sayfa
1044
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI security cybercrime CVE privacy
Öne çıkan haberler
CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor
vulnerability 92

CVE-2026-76519: Cisco Secure Email Gateway için Kritik Zero-Day Root Erişimi İçin Kullanılıyor

SEG üzerinde bulunan CVE-2026-76519 açığı, kötü niyetli aktörlerin kök yetkileriyle dosya yazma ve komut çalıştırma yapmasına imkan tanıyor; bu güvenlik açığı potansiyel olarak geniş zararlar doğurabilir.

15.10.2026 14:23 SOC Prime US
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor
vulnerability 92

Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor

CVE-2026-97229, GitLab'da kritik bir RCE açığıdır. Zayıf konfigürasyonlar veya etkilenmiş sürümler, uzaktan kimlik doğrulaması olmadan zararlı kod çalıştırılmasına yol açabilir; acil güvenlik güncellemeleri yayınlandı.

13.10.2026 11:58 SOC Prime US
Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi
cyberattack 88

Çin bağlantılı Hackerlar BeyondTrust Zero-Day’ini Kullanarak Uzak Destek Sunucularını Ele Geçirdi

Armory Castle grubu, BeyondTrust Remote Supportteki zero-day açığını kullanarak uzaktan destek sunucularını ele geçirdi. CVSS 9.3 olarak değerlendirilen bu açık, iç iletişim bileşenindeki köken doğrulama eksikliğinden yararlanıyor.

16.10.2026 09:55 The Hacker News US
Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir
vulnerability 86

Drupal Kritik Çekirdekte Kimliksiz RCE Açığı: Contributed Modüller Üzerinden Çalışabilir

Drupal Core’daki Field UI modülü aracılığıyla yürütülebilir kritik RCE açığı bulundu. Saldırılar contributed module’lar üzerinden veya kimlik doğrulamasız bir yol kullanılarak gerçekleştirilebiliyor. Güncellemeler yayımlandı.

15.10.2026 15:07 The Hacker News US
Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor
vulnerability 85

Kritik PwnEscape Linux Kernel Açığı, Misafir VM’lerin Ana Belleğini Okumasına İzin Veriyor

Kritik bir Linux kernel açığı, VM içindeki kodun host belleğini okumasına imkan veriyor; bulut hizmetlerinde potansiyel olarak hassas verilerin sızıntısına yol açabilir.

15.10.2026 23:24 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
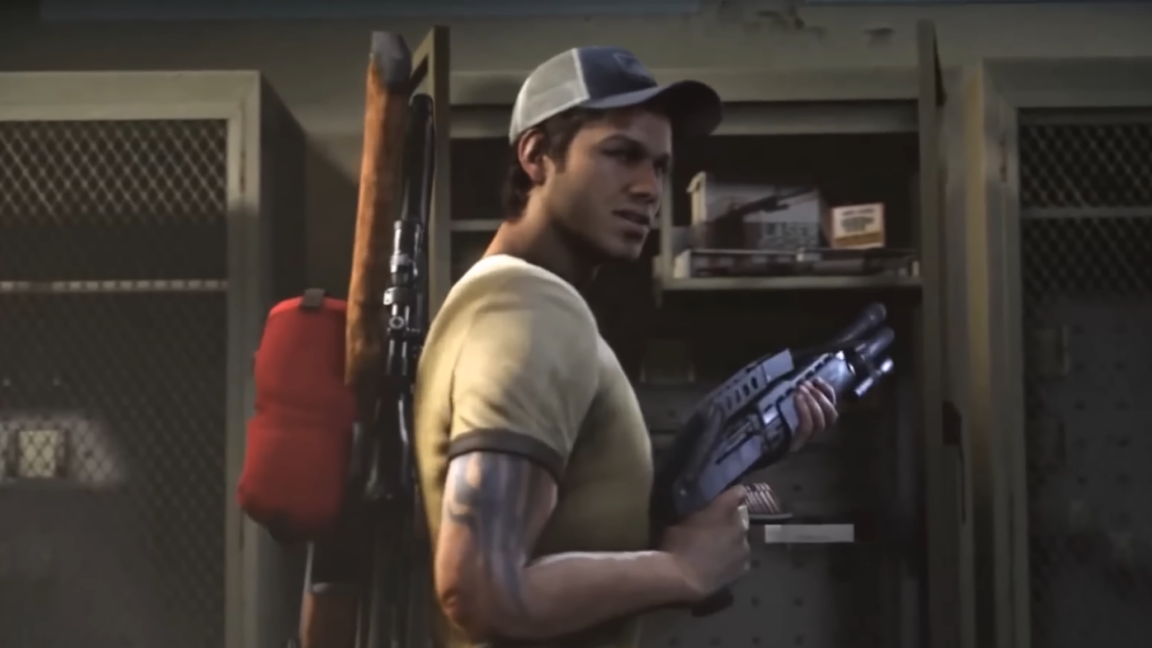
Bir derecelendirme kurulu Valve'ın fragmanını yayınlamasına izin vermedi; fragman sızıntıyla paylaşıldı
other 42

Bir derecelendirme kurulu Valve'ın fragmanını yayınlamasına izin vermedi; fragman sızıntıyla paylaşıldı

Valve'ın Left 4 Dead 2 fragmanını ESRB baskısı nedeniyle resmi olarak yayınlayamayacağı için sızıntı yoluyla paylaştığı iddia edilen olay tartışılıyor; geleneksel içerik kontrollü ortamlar ile sızıntı davranışları karşılaştırılıyor.

04.09.2026 19:42 Ars Technica US
cyberwar/other 72

Bir Yapay Zeki Ajanı Sınırlamak için Bir VM Kullanmak Yeterli Değil

Güçlü AI ajanlarının güvenliğini sağlamak için standart VM izolasyonlarının yetersiz olduğu ve ek alanların güvenlik risklerini artırdığı ifade ediliyor.

04.09.2026 19:31 Schneier on Security US
siber güvenlik AI güvenliği sandboxing
cyberwar/other 65

OpenAI Kritik Altyapı Savunucularına Frontier AI Getirmek İçin 1 Milyar Dolar Taahhüt Ediyor

OpenAI, kritik altyapı savunucularını desteklemek için 1 milyar dolarlık yatırım taahhüdünde bulundu. Daybreak girişimi kapsamında AI tabanlı siber kapasiteler ve eğitim sağlanacak; maliyet ve uygunluk bilgileri sınırlı.

04.09.2026 19:07 SecurityWeek US
siber güvenlik yapay zeka kritik altyapı
Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident

Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident

04.09.2026 19:02 65
Bilinmeyen Unicode ile Filtreleri Aşan Maaşlı Phishing Kampanyası

Bilinmeyen Unicode ile Filtreleri Aşan Maaşlı Phishing Kampanyası

04.09.2026 18:57 72
Boeing 737'ye sızma: Bus Driver saldırısının iç yüzü | Kaspersky resmi blogu
cyberwar 68

Boeing 737'ye sızma: Bus Driver saldırısının iç yüzü | Kaspersky resmi blogu

Siber güvenlik bağlamında, Boeing 737 uçaklarının güvenlik açıkları ve 'Bus Driver' adlı fiziksel cihaz kullanılarak yapılabilecek saldırılar inceleniyor; söz konusu yöntem maliyet açısından dikkat çekici ancak gerçek tehdit seviyesi tartışmalı.

04.09.2026 17:24 Kaspersky Daily RU
cybersecurity aircraft-security malware
cyberwar/other 65

39 Yeni Yöntem Passkey Kimlik Doğrulamasını Aşabilir

Passkey tabanlı kimlik doğrulamada 39 yeni yöntem ortaya kondu; saldırganlar doğrulama istemleri, senkronize edilmiş kimlikler ve kayıttan kurtarma süreçlerini suiistimal ederek güvenlik açıkları yaratabiliyor.

04.09.2026 17:01 BleepingComputer US
siber güvenlik malware authentication
malware 72

X Money genişlemesiyle ilişkilendirilen şifre sıfırlama saldırıları

X Money'in ödeme alanına genişlemesiyle birlikte, kullanıcılar tarafından istenmeyen şifre sıfırlama e-postalarının alınması nedeniyle potansiyel phishing/kimlik avı riski ve hesap güvenliği konuları tartışılıyor; savunma önerileri sunuluyor.

04.09.2026 15:29 Malwarebytes Labs US
siber güvenlik phishing kimlik avı
other 72

Exchange Online kesintisi e-posta gecikmelerine ve 'Server busy' hatalarına yol açıyor

Exchange Online kesintisi nedeniyle e-posta gecikmeleri ve 'Server busy' hataları bildirildi; Microsoft olayın kök nedenini çözmeye çalışıyor.

04.09.2026 15:22 BleepingComputer US
cloud exchange-online email
KP APT’leri: Ted backdoor ve curlRAT Güney Kore medya ve otomotiv sektörlerini hedef alıyor
malware 78

KP APT’leri: Ted backdoor ve curlRAT Güney Kore medya ve otomotiv sektörlerini hedef alıyor

Rapid7, DPRK APT'lerinin Linux tabanlı bir toolkit olan Ted backdoor ve CurlRAT ile Güney Kore’nin medya ve otomotiv sektörlerini hedeflediğini açıkladı. Ted backdoor, HAProxy ile entegre çalışıp komuta-çıktı, oturum bilgisi toplama ve script enjeksiyonu gibi fonksiyonlar sunuyor; stager, crond, agetty, atd ve polkitd ikili dosyalarını trojanize ederek yayılmayı sağlıyor.

04.09.2026 15:00 Rapid7 US
malware apts linux
malware 68

Catch, Guardrails ile Yapay Zeka Yöneticisi için 5 Milyon Dolar Topladı

Catch adlı AI yöneticisi asistanı, erişim ve veri kullanımı üzerinde guardrails ile güvenlik odaklı bir yaklaşım sunuyor; bu, BT güvenlik ve otomasyon alanında yatırım çeken bir gelişme.

04.09.2026 14:55 SecurityWeek US
artificial intelligence security controls guardrails
vulnerability 72

Bir Oy Verme Sistemindeki Güvenlik Açığı

Güvenlik açığı, oy kullananların sırasını yeniden belirleme imkanı sunuyor; AI araçlarıyla yeniden keşfedilebilmiş ve belirli veri kaynakları kullanılarak analiz edilebilmiştir. Kasım 2026 öncesi bağlamda kamuya açık CVR ve erken oy kullanma listeleriyle ilişkilendirilebilir.

04.09.2026 14:09 Schneier on Security US
siber güvenlik malware cybersecurity
1 ... 157 158 159 160 161 ... 733
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-17
Son 24 saat içinde ağır tehditler ve zayıflıklar raporlandı. Magento ve Adobe Commerce üzerinde kritik uzaktan kod yürütme açığı, çok sayıda CVE içeren geniş güvenlik uyarıları ve ICS ile tedarik zinciri tehditleri dikkat çekti. BeyondTrust Zero-Day ve CXF kimlik doğrulama açıkları gibi olaylar tehdit aktörlerinin uzaktan erişim elde etme çabalarını gösteriyor. Endüstriyel kontrol sistemleri uyarıları, neticede operasyonel güvenlik risklerini artırıyor. Çin bağlantılı aktörler ve devlet destekli istismar grupları, savunmasız sistemleri hedefliyor. Yayımlanan bağıntılı CVE ve exploit bilgileri, savunmayı güncel tutma gerekliliğini vurguluyor. Kapsamda yüksek öncelikli güncellemelerin hızla uygulanması kritik bir gerekliliktir. Bu nedenlerle, tüm kurumlar güncel güvenlik yamalarını ivedilikle uygulamalıdır.
Toplam Haber: 75
Yüksek Önem: 5
IOC/CVE: 21
Öne Çıkanlar
• Magento/Adobe Commerce için CVE-2026-103849 ile uzaktan kod yürütme riski yüksek önemde
• MarkLogic Server için birden çok kritik/yüksek riskli CVE'lar ve 9.9 CVSS v3.1 puanı
• Apache CXF OidcClientCodeRequestFilter'daki max_age hatası nedeniyle yeniden kimlik doğrulamanın atlanması riski
• BeyondTrust Remote Support üzerinde CVE-2026-102764 ile zero-day istismarları kullanıldı
• CISA ICS uyarıları: altı endüstriyel kontrol sistemi için kritik riskler ve çok sayıda CVE
CVE ve Açıklamaları
CVE-2026-103849
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-15176
kısa etki
CVE-2026-93479
kısa etki
CVE-2026-109812
kısa etki
CVE-2026-109813
kısa etki
CVE ve Açıklamaları
CVE-2026-21589
kısa etki
CVE-2026-102764
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2025-61624
kısa etki
CVE-2026-110447
kısa etki
CVE-2026-107336
kısa etki
CVE ve Açıklamaları
CVE-2026-107333
kısa etki
CVE-2026-107362
kısa etki
CVE-2026-107361
kısa etki
CVE-2026-107337
kısa etki
CVE-2026-107335
kısa etki
CVE-2026-107334
kısa etki
CVE ve Açıklamaları
CVE-2026-107617
kısa etki
CVE-2026-97858
kısa etki