Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1357 kayıt listeleniyor.

1357
Kayıt
12
Bu sayfa
1042
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai phishing network cybercrime ransomware security
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Citrix NetScaler ADC ve Citrix NetScaler Gateway Açıklarıyla İlgili İstismar Uyarısı
vulnerability 82

Citrix NetScaler ADC ve Citrix NetScaler Gateway Açıklarıyla İlgili İstismar Uyarısı

Citrix NetScaler ADC ve Gateway üzerindeki güvenlik açıları, NCSC tarafından acil uyarı ile bildirilmiş ve bazı açıklardan faydalanılarak aktif olarak istismar edilmektedir. UK kurumlarına hızlı mitigasiyon adımları öneriliyor.

28.09.2026 15:00 UK NCSC GB
SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor
malware 78

SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor

Rapid7, BPFDoor ve AVERAT'ın ağ uçlarında operasyonel olduğunu ve bu tehditlerin SMTP üzerinden tünelleme ile komut alarak hareket ettiğini açıkladı; dropperlar ve BPF tabanlı implantlar kullanılıyor, hedefler telekom ekipmanları ve DVR/CCTV gibi cihazlar.

02.10.2026 16:00 Rapid7 US
Zimbra Açığıyla Web Shell'ler Dağıtılıyor ve Yetkilendirilmemiş Erişim Sağlanıyor
vulnerability 78

Zimbra Açığıyla Web Shell'ler Dağıtılıyor ve Yetkilendirilmemiş Erişim Sağlanıyor

Zimbra'daki unpatched/open flaw, uzaktan kod yürütme imkanı sunuyor; saldırganlar web shell'ler kurup e-posta kutusu verilerini toplamaya çalışıyor.

30.09.2026 19:46 The Hacker News US
malware 55

Microsoft Teams yöneticiler için özel dosya uzantılarını engellemeyi mümkün kılacak

Teams yöneticileri artık güvenlik tehditleriyle ilişkilendirilen dosya uzantılarını engelleyebilecek; özelleştirilebilir uzantı listesiyle güvenlik politikaları daha esnek hale geliyor.

18.09.2026 16:58 BleepingComputer US
siber güvenlik malware networking
Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme
vulnerability 85

Microsoft CVSS 10.0’luk Azure AI Foundry Hatasını Düzeltir: Yetkisiz Yetki Yükseltme

Azure AI Foundry'deki kritik bir güvenlik açığı CVE-2026-85889 ile tespit edildi ve CVSS 10.0 olarak derecelendirildi. Açık, temel fonksiyon için kimlik doğrulama olmaması nedeniyle yetkisiz ayrıcalık artışına yol açabilir. Microsoft yamayı yayımladı; müşteri eylemi gerekli değildir.

18.09.2026 15:47 The Hacker News US
Terk Edilmiş Bir CDN Alan Adı Yeniden Kaydedildi. Binlerce Site Hâlâ Bunu Çağırıyor.

Terk Edilmiş Bir CDN Alan Adı Yeniden Kaydedildi. Binlerce Site Hâlâ Bunu Çağırıyor.

18.09.2026 14:01 62
malware 72

Uluslararası Operasyonla NightmareStresser DDoS Hizmeti Kesintiye Uğratıldı

NightmareStresser adlı DDoS hizmetinin uluslararası operasyonla devre dışı bırakıldığı bildirildi. Hizmet yaklaşık 2022’den beri faaldi ve DDoS saldırıları için kullanılabiliyordu.

18.09.2026 13:12 SecurityWeek US
DDoS malware network-security
vulnerability 82

Check Point açığı kök yetkili kod çalıştırmaya olanak tanıyor

Check Point tarafından yönetim sistemlerini etkileyen kritik güvenlik açığı duyuruldu; yamalar yayınlandı. Açığın kök yetkileriyle kod çalıştırmayı mümkün kıldığı belirtiliyor.

18.09.2026 12:34 BleepingComputer US
siber güvenlik malware network security
vulnerability 92

CISA Sekiz Endüstriyel Kontrol Sistemleri Danışmanlığı Yayımladı

CISA, ICS güvenlik açıklarını ve istismar durumlarını ele alan sekiz ayrı danışmanlık yayımladı; yüksek CVSS skoru ve çok sayıda CVE ile kritik tehditler söz konusu. Yetkililer, kullanıcıları ve yöneticileri teknik ayrıntılar ve mitigations için danışmanlıklardan yararlanmaya çağırıyor.

18.09.2026 05:00 NCSC-FI Vulns FI
malware network cybersecurity
vulnerability 78

ISC, BIND 9'da Ondört Güvenlik Açığını Duyurdu

ISC, BIND 9 için 14 güvenlik açığını duyurdu. Öğeler arasında kimlik doğrulama olmadan IXFR deltası, DNS64 işlemleri, use-after-free hataları ve bellek tüketimi/duyuru sorunları bulunuyor; toplam CVSS 7.5 değerinde çok sayıda CVE mevcut.

18.09.2026 05:00 NCSC-FI Vulns FI
malware network-security dns
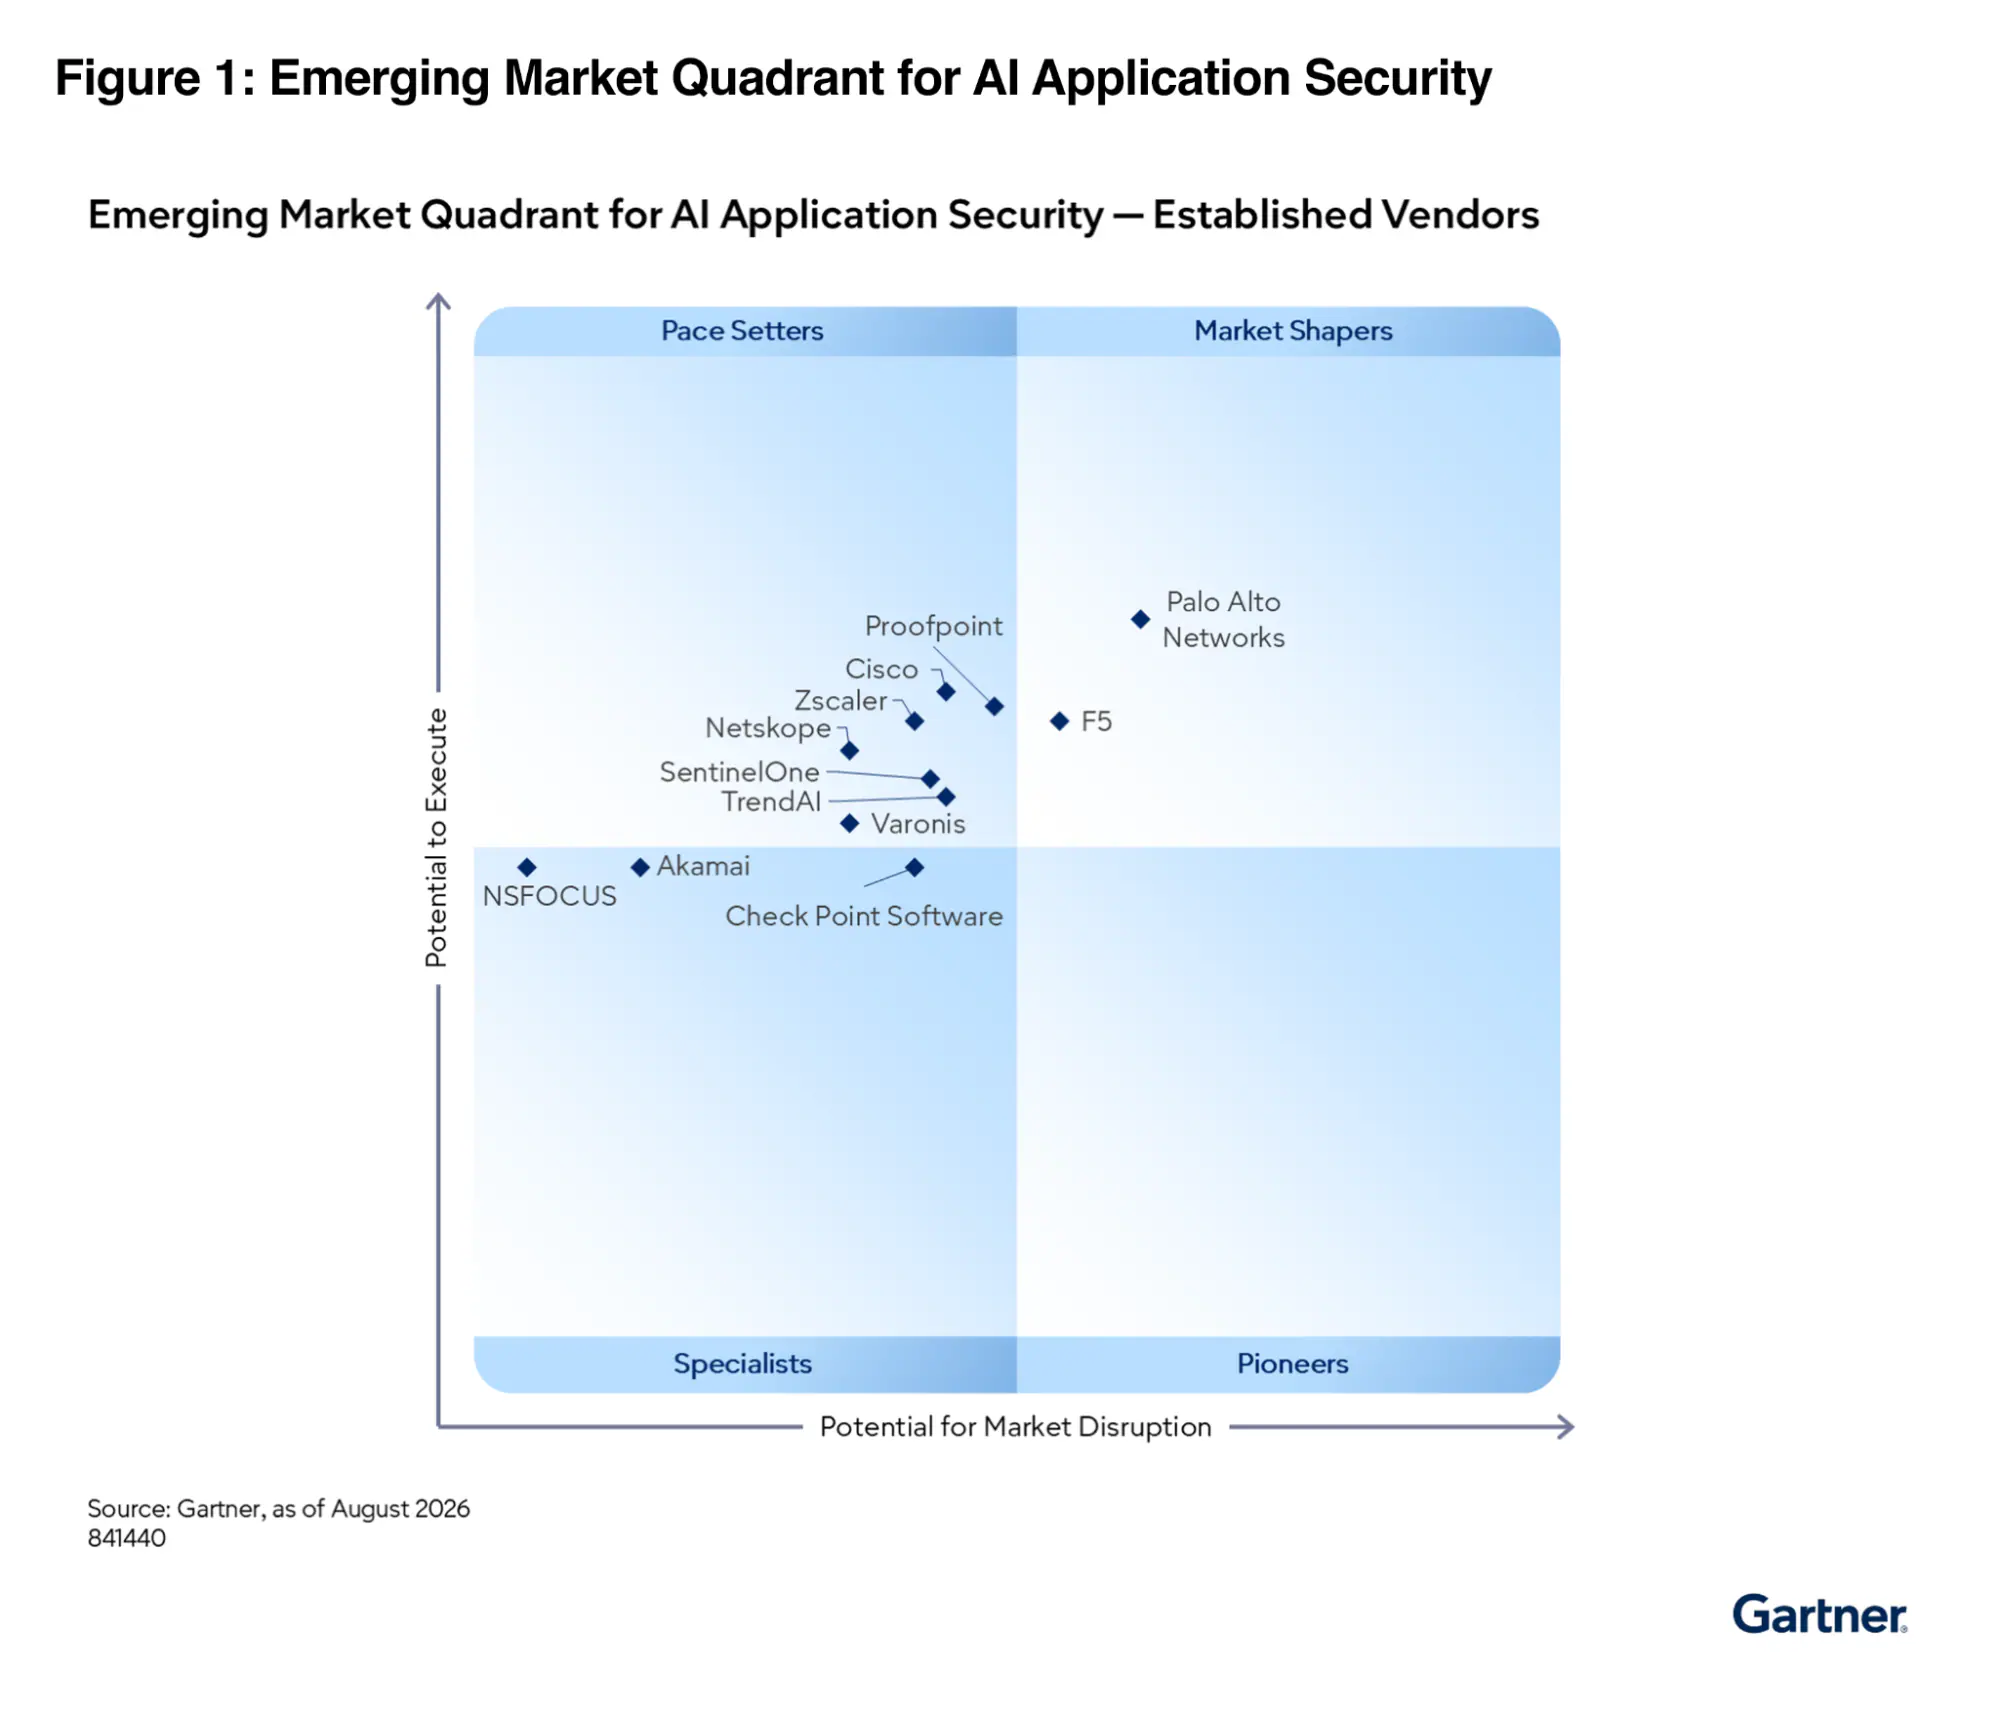
Yapay Zeka Güvenliği için Standartların Tanımlanması

Yapay Zeka Güvenliği için Standartların Tanımlanması

18.09.2026 04:02 65
vulnerability 78

Dell güvenlik duyuru (AV26-934)

Dell ürünlerinde (OS10, OMSA, ECS, ObjectScale, DUP Framework, WMS, DRM) çoklu güvenlik açıkları keşfedildi ve güncellemeler DSAs ile duyuruldu. Kurumlar ve kullanıcılar güncellemeleri uygulamalı.

17.09.2026 22:46 Canada Cyber Alerts CA
malware vulnerability network
Araştırmacılar Uzaktan Kulaklık Dinleme Yöntemini Ortaya Çıkardı
vulnerability 72

Araştırmacılar Uzaktan Kulaklık Dinleme Yöntemini Ortaya Çıkardı

Araştırmacılar, uzaktan kulaklıkları dinlemek için güvenlik açığını ortaya çıkardı; bu, kablosuz kulaklıklar ve iletişim güvenliği için önemli bir konu olarak değerlendiriliyor.

17.09.2026 22:36 The Register Security GB
malware drone network-security
Bir Cumhuriyetçi yasa tasarısı, ISS'ler, DNS sağlayıcıları ve VPN'leri piratlık sitelerini engellemeye yönlendirecek
cyberwar/other 58

Bir Cumhuriyetçi yasa tasarısı, ISS'ler, DNS sağlayıcıları ve VPN'leri piratlık sitelerini engellemeye yönlendirecek

Bir yasa tasarısı, korsanlık sitelerinin engellenmesi için ISS'ler, DNS sağlayıcıları ve VPN'lere mahkeme emriyle baskı kurmayı amaçlıyor; bu, dijital altyapı güvenliği ve içerik hakları denetimini güçlendirmeye yönelik bir adım.

17.09.2026 22:07 Ars Technica US
cyberpolicy network-security internet-regulation
cybersecurity/privacy 68

Flock kameraları sadece araçları değil insanları da izliyor

Flock’un plaka tanıma kamera ağları, vatandaşların hareketlerini izleme kapasitesine sahip; mevcut denetimler yetersiz görünüyor ve mahremiyet ile güvenlik endişelerini artırıyor.

17.09.2026 21:46 Malwarebytes Labs US
privacy surveillance ip
1 ... 14 15 16 17 18 ... 114
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki