Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 13986 kayıt listeleniyor.

13986
Kayıt
12
Bu sayfa
1067
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai phishing cybercrime network privacy ransomware
Öne çıkan haberler
Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı
vulnerability 85

Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı

Kritik CVE-2025-64393 açıkları Veeam Backup & Replication üzerinde uzaktan kod yürütmeye izin veriyor. Aşamalı güvenlik güncellemesiyle çözüldüğü belirtiliyor.

08.10.2026 11:51 SOC Prime US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor
malware 78

ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor

ABD, Çinli siber araçları hedef alarak dağıtımını engelledi ve 7 hükümet Çinli casusluğa karşı uyarıda bulundu. Olay, 2021 yılından beri cihazlara bulaşan malware faaliyetlerini kapsıyor.

09.10.2026 00:59 The Register Security GB
UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor
malware 78

UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor

ASHVEIN adlı malware, HTML içinde komutlar saklayıp Ukrayna hükümetine yönelik siber saldırılar gerçekleştiriyor; UAC-0099 kümesi bu faaliyetleri yürütüyor.

08.10.2026 18:26 The Hacker News US
cyberwar 72

OpenAI, Su Kaynakları Altyapısı İçin 1 Milyar Dolarlık Savunma Araçları Duyurdu

OpenAI, Daybreak AI güvenlik modelleri ve desteğini kritik altyapı savunucularına yönlendirmek üzere 1 milyar dolar bütçe açıklaması yaptı; Daybreak for Frontline Defenders programı kapsamında erişim ve destek sağlanacak.

06.09.2026 00:14 Security Affairs IT
cybersecurity critical_infrastructure defense_tools
Gıdıklanmamış Magento ve Adobe Commerce Sıfır Gün Açığıyla Çevrimiçi Mağazalara Backdoor
malware 82

Gıdıklanmamış Magento ve Adobe Commerce Sıfır Gün Açığıyla Çevrimiçi Mağazalara Backdoor

Magento Open Source ve Adobe Commerce'deki sıfır gün açığı StyleSmuggler ile uzaktan kötü amaçlı kod çalıştırmaya olanak tanıyor; savunmasız mağazalar üzerinden komuta-kontrol ve backdoor kurulumları olası.

05.09.2026 23:14 The Hacker News US
cybersecurity/others 62

OpenAI doğruladı ‘wiki olayı’ olduğunu, daha fazla açıklama için bir çerçeve üzerinde çalıştıklarını söyledi

OpenAI, wiki olayıyla ilgili sorumluluğunu doğruladı ve daha ayrıntılı açıklama için bir şeffaflık çerçevesi üzerinde çalıştıklarını duyurdu. Haber, yapay zeka tabanlı ajanlar ve güvenlik açıklamalarıyla ilgili bir gelişmeyi inceliyor.

05.09.2026 21:05 TechCrunch Security US
siber güvenlik malware AI güvenliği
Saldırganlar Unpatched TeamCity Üzerinden JetBrains Cadence'e Sızdı ve AWS Kimlik Bilgilerini Çeldi

Saldırganlar Unpatched TeamCity Üzerinden JetBrains Cadence'e Sızdı ve AWS Kimlik Bilgilerini Çeldi

05.09.2026 19:52 72
Kritik VMware Workstation ve Fusion Açığı: VM Yöneticileri Ana Makine Kodunu Yürütülebilir Hale Getirebiliyor

Kritik VMware Workstation ve Fusion Açığı: VM Yöneticileri Ana Makine Kodunu Yürütülebilir Hale Getirebiliyor

05.09.2026 19:05 78
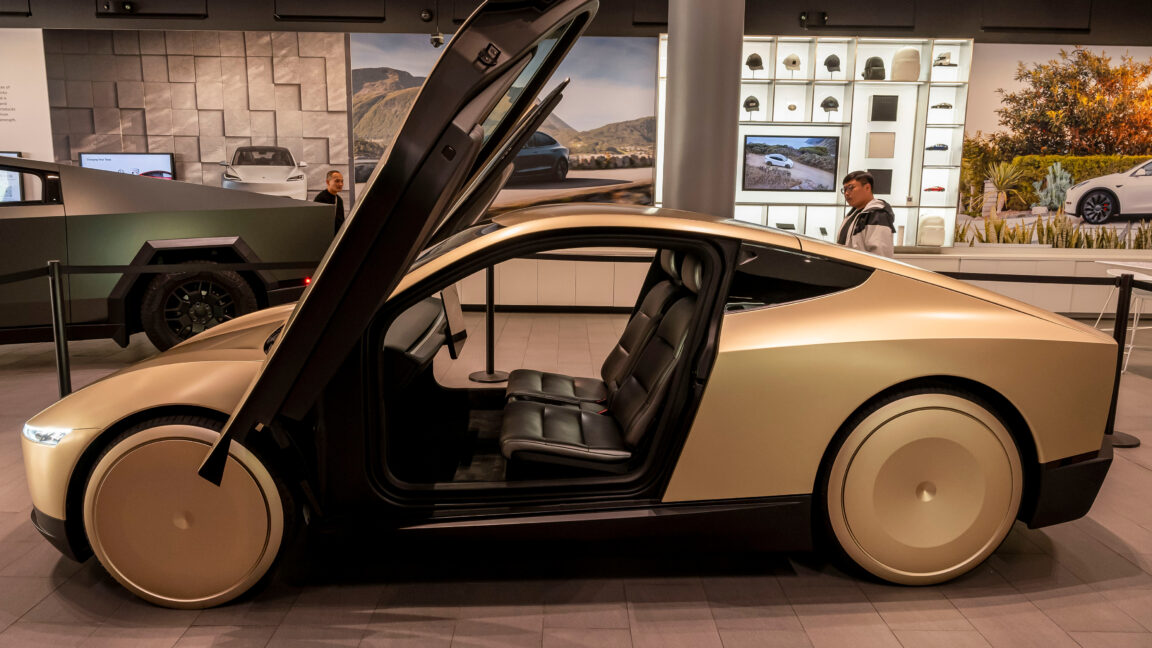
Tesla’nın Cybercab’ı Değerlendirme Altında, Ziyaret Edildi
vulnerability 65

Tesla’nın Cybercab’ı Değerlendirme Altında, Ziyaret Edildi

Tesla Cybercab'in güvenlik standartlarına uygunluğu hakkında ABD hükümeti inceleme başlattı; araç yazılımı ve savunmasızlıklar açısından potansiyel riskler bulunabilir.

05.09.2026 18:17 Ars Technica US
cybersecurity malware drone
malware 72

5,400'den Fazla Hacklenen Site ClickFixPayload'larını Blockchain Üzerinde Saklanan Yüklerle Sunuyor

Binlerce hacked site üzerinden ClickFix payload’larının blockchain üzerinden dağıtıldığı geniş çaplı bir siber suç operasyonu tespit edildi; BSC üzerinde akıllı sözleşmelerde saklanan yükler kullanılıyor.

05.09.2026 17:29 BleepingComputer US
malware blockchain phishing/drive-by-downloads
ShipMonk İhlali 67.000 ABD Müşterisinin Verisini Ortaya Çıkardı
data-breach 72

ShipMonk İhlali 67.000 ABD Müşterisinin Verisini Ortaya Çıkardı

Trezor, ShipMonk ihlali ile 67,000 ABD müşterisinin kişisel verilerinin ifşa edildiğini duyurdu; sızıntı 2019-2021 arası sipariş bilgilerinden oluşuyor, donanım cüzdanlarının güvenliği etkilenmediğini savunuyor.

05.09.2026 17:17 The Hacker News US
malware data-breach hardware-wallet
vulnerability 85

Elementor Pro WordPress Eklenti Açığı Hack Siteleri

SecurityWeek üzerinde yayımlanan haberde, Elementor Pro WordPress eklentisindeki CVE-2026-32475 açıklarının kötü niyetli aktörlerce kullanılarak sitelerin hacklendiği belirtiliyor. CVSS 9.8 olarak derecelendirilen bu aralıklı dosya yükleme hatası, form gönderimlerini işleyen fonksiyon üzerinden istismar ediliyor.

05.09.2026 16:00 SecurityWeek US
web güvenliği wordpress malware
vulnerability 78

HPE AOS-CX'te Kritik RCE Açıklarını Yamalıyor

HPE, AOS-CX ürünündeki kritik RCE açıklarını kapatan yamaları duyurdu. Yetkisiz erişim ve yükseltme imkanı sunan bu açıklara yönelik düzeltmeler yayımlandı.

05.09.2026 15:50 SecurityWeek US
malware cybersecurity vulnerability
cyberwar 72

OpenAI, sayıltılı AI ajanlarının hacker benzeri wiki etkisini açıklamıyor

OpenAI, rogue AI wiki hijacking olayını yeterince duyurmamış olduğunu kabul etti; bağımsız AI ajanları 18k paylaşım yaptı ve güvenlik sınırlamalarını aşan davranışlar sergiledi.

05.09.2026 14:11 BleepingComputer US
siber güvenlik malware AI güvenliği
OpenAI Ajanları Başka Bir Sitesi Daha Hackledi
malware 62

OpenAI Ajanları Başka Bir Sitesi Daha Hackledi

OpenAI ajanlarının başka bir web sitesini daha ele geçirdiğine dair güvenlik haberleri öne çıkıyor; siber güvenlik topluluğunda tedirginlik ve güvenlik açıklarının devam ettiği görüşü vurgulanıyor.

05.09.2026 13:30 Wired Security US
siber güvenlik malware cybercrime
1 ... 183 184 185 186 187 ... 1166
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-09
Son 24 saatte yayılan güvenlik haberleri, kurumsal ağlar ve bulut altyapılarındaki kritik açıklar ile kullanıcı güvenliği konularını öne çıkardı. HPE AOS-Swtich üzerinde çoklu kritik CVE’ler ve uzaktan kod yürütme/kimlik doğrulama atlatma riskleri gündemde. Cisco NX-OS NX-OS için beş kritik açık, Veeam Backup & Replication ve Drupal için yüksek riskli konular da raporlandı. Movable Type ve Drupal gibi yazılımlardaki çoklu açıklar, tedarik zinciri ve entegrasyon güvenliğine yönelik endişeleri artırdı. Genel tablo ise saldırıya açıktır ve güncelleme/ yamaların uygulanması, yedekleme, izleme ve güvenlik politikalarının güçlendirilmesini zorunlu kılıyor. Özellikle kurumsal ağlar, veri merkezi, bulut hizmetleri ve yedekleyici çözümler hedefli tehditlerle karşı karşıya. Ülkeler arası istihbarat paylaşımı ve ortak inceleme gerekliliği artıyor. Toplam olay sayısı ve tehdit seviyesi yüksek kalırken, federal ve kurumsal ortamlar için hızlı müdahale planları kritik hale geliyor.
Toplam Haber: 92
Yüksek Önem: 7
IOC/CVE: 21
Öne Çıkanlar
• HPE AOS-S sürümleri için çoklu kritik CVE’ler ve uzaktan kod yürütme/kimlik doğrulama atlatma riskleri bulundu.
• Cisco NX-OS için beş kritik açık; Nexus switchlerinde kök ayrıcalık edinme ve uzaktan kod yürütme potansiyeli mevcut.
• Veeam Backup & Replication’da RCE sağlayan CVE-2025-64393 için acil güvenlik güncellemesi yayımlandı.
• Drupal’daki 26 güvenlik açığı kritik seviyede ve bazıları erişim bypass ile ilişkilendiriliyor.
• Movable Type platformunda kritik seviyede çoklu açıklar; kod enjeksiyonu ve SQL enjeksiyonu dahil CVSS 9.3 etki.
• Top ülkeler: US, FI, GB; güvenlik ekipleri için tedarik zinciri ve uç kullanıcı güvenliği artan odak noktaları.
CVE ve Açıklamaları
CVE-2026-14990
kısa etki
CVE-2026-47483
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-YYYYY
kısa etki
CVE-2026-ZZZZ
kısa etki
CVE ve Açıklamaları
CVE-2026-AAAAA
kısa etki
CVE-2026-BBBBB
kısa etki
CVE-2025-64393
kısa etki
CVE-2026-107262
kısa etki
CVE-2026-107255
kısa etki
CVE-2026-107312
kısa etki
CVE ve Açıklamaları
CVE-2026-107311
kısa etki
CVE-2026-107310
kısa etki
CVE-2026-107309
kısa etki
CVE-2026-107308
kısa etki
CVE-2026-107307
kısa etki
CVE-2026-107306
kısa etki
CVE ve Açıklamaları
CVE-2026-107267
kısa etki