Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8437 kayıt listeleniyor.

8437
Kayıt
12
Bu sayfa
1071
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai cybercrime phishing network privacy ransomware
Öne çıkan haberler
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor
malware 78

UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor

ASHVEIN adlı malware, HTML içinde komutlar saklayıp Ukrayna hükümetine yönelik siber saldırılar gerçekleştiriyor; UAC-0099 kümesi bu faaliyetleri yürütüyor.

08.10.2026 18:26 The Hacker News US
MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor
malware 78

MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor

Bir girişimci veya operasyon sahibi olarak gösterilen kişi, mağdurları dolandırmak ve decryptor elde etmek için saldırganlara yasa dışı ödemeler yapıldığı iddiasıyla suçlandı; mali dolandırıcılık ve siber fidye vakalarıyla ilgili bir dava söz konusu.

08.10.2026 10:41 The Hacker News US
Tensorlake npm Paketi Ele Geçirildi ve Shai-Hulud Kimlik Avlama Solucanı Dağıtıyor
malware 78

Tensorlake npm Paketi Ele Geçirildi ve Shai-Hulud Kimlik Avlama Solucanı Dağıtıyor

Tensorlake adı verilen npm paketinin tedarik zinciri saldırısına uğradığı ve 0.5.144 sürümünün kimlik bilgilerini çalan, sırları dışa aktaran, kalıcılık sağlayan ve uzaktan komut çalıştırmayı mümkün kılan kötü amaçlı yazılım içerdiği ortaya çıktı.

08.10.2026 08:46 The Hacker News US
Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti
malware 78

Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti

Güvenlik markalarını taklit eden saldırılar, tarayıcı sertifika uyarılarını atlatmak için sahte sertifikalar üretmeyi içeriyor; bu durum kullanıcılarını kandırıp güvenli bağlantıları tehlikeye atabilir.

07.10.2026 22:38 The Register Security GB
Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da
cyberwar/other 78

Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da

Cloudflare'ın Agentic Security Operations yaklaşımı, yapılandırılabilir AI ajanlarıyla güvenlik uyarılarını değerlendirir; kanıt toplama ile model çıkarımı ayrıştırılarak güvenli ve kanıtlanabilir öneriler sağlanıyor.

07.10.2026 19:30 Cloudflare Security Blog US
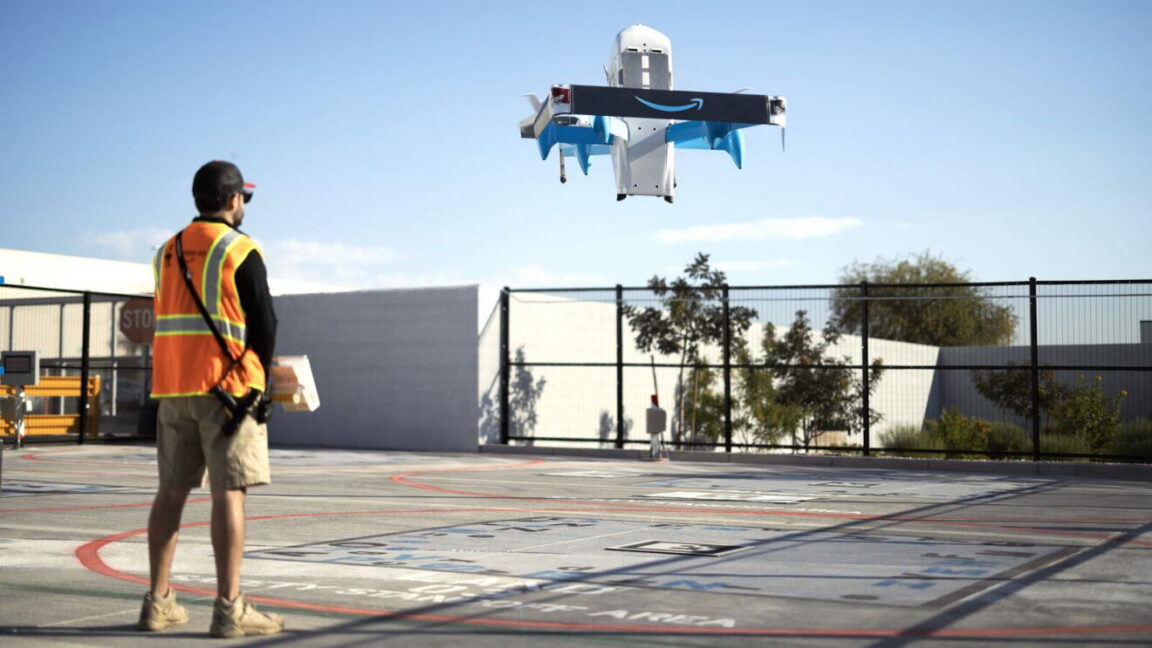
Amazon, Teslimat Drone'larını 500 US Mahallesine Ulaşmak İçin Hedefliyor
other 80

Amazon, Teslimat Drone'larını 500 US Mahallesine Ulaşmak İçin Hedefliyor

Amazon, teslimat drone'larını genişlettiği Prime Air hizmetinin US vatandaşları için bazı trade-off'lar getirdiğini belirtti.

20.08.2026 01:02 Ars Technica US
malware 72

Sahte Ransomware Ortağı Veri Kurtarma Firması Olarak Poz Veriyor ve Ödemeleri Çalıyor

Bir ransomware ortaklığı, hedefleri saldırı öncesi arayarak sahte veri kurtarma hizmeti sunuyor ve fidye için ödeme talep ediyor; bu, dolandırıcılık ve veri ihlallerine yeni bir tehdit olarak kayda geçiyor.

19.08.2026 23:59 BleepingComputer US
ransomware fraud data_recovery
breach 72

Sakura Internet hack'i 1.36 milyon hesabı kadar veri sızdırdı

Sakura Internet'ta meydana gelen güvenlik ihlali, müşterilere ait sözleşme ve üyelik bilgilerinin sızmasına yol açtı; olay hızlı bir ihlal vakası olarak güvenlik topluluğunda dikkat çekti.

19.08.2026 23:53 BleepingComputer US
data_breach cloud_security cybersecurity
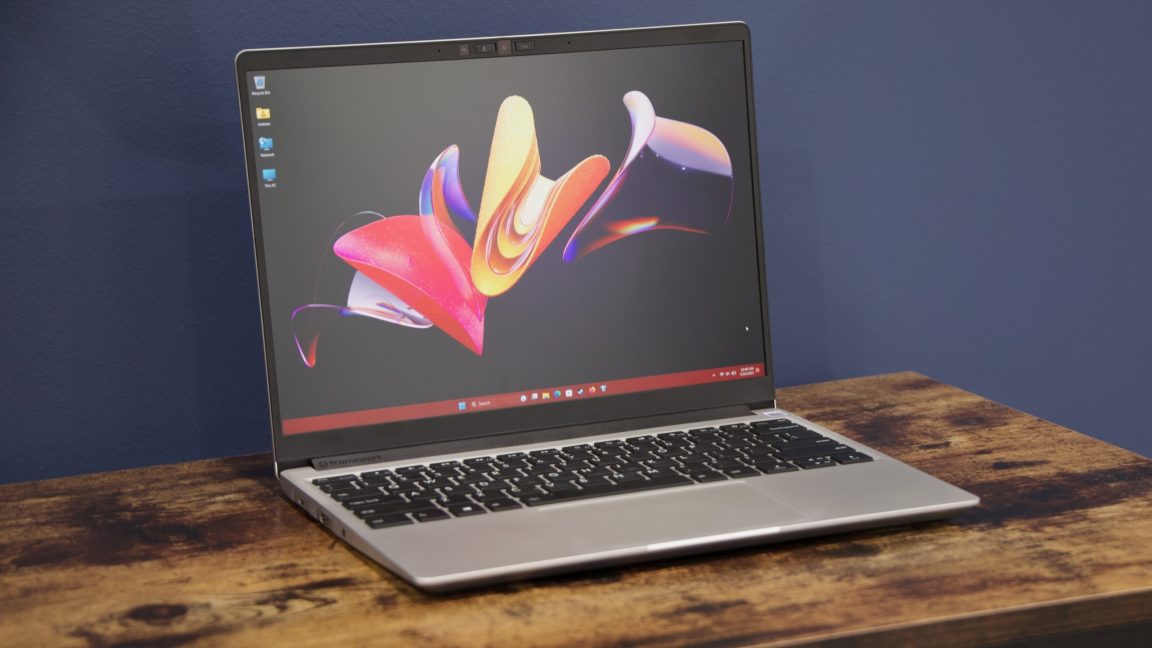
BIOS güncellemesi Ryzen 7040 dizüstü bilgisayarları taşıran sorunlara yanıt veriyor

BIOS güncellemesi Ryzen 7040 dizüstü bilgisayarları taşıran sorunlara yanıt veriyor

19.08.2026 23:21 52
Cloudflare Workers Spectre Saldırısı, Co-Located Worker'dan JWT’yi 12 Bit/Saniyede Sızdırdı

Cloudflare Workers Spectre Saldırısı, Co-Located Worker'dan JWT’yi 12 Bit/Saniyede Sızdırdı

19.08.2026 22:02 78
cyberwar/other 62

Araştırmacılar, OpenAI’nin kısıtlı siber programına erişimlerinin kısıtlandığını iddia ediyor

Araştırmacılar, OpenAI’nin TAC programına erişimlerinin geri alındığını iddia ediyor; program, onaylı kullanıcılara daha az kısıtlama ile model kullanımı sağlıyordu ve bu durum güvenlik ve güvenilirlik tartışmalarını tetikliyor.

19.08.2026 21:46 TechCrunch Security US
cybersecurity malware ai_security
vulnerability 72

MLflow Güvenlik Duyurusu (AV26-832)

MLflow'da temel güvenlik açıkları tespit edildi; 3.15.0 sürümünden önceki sürümlerde SSRF riski ve kimlikselleştirilmemiş yönlendirmeler mevcut. CISA KEV listesine CVE-2026-64849 dahil edildi; kullanıcılar en son yamaları uygulamalı.

19.08.2026 21:28 Canada Cyber Alerts CA
malware vulnerability cybersecurity
vulnerability 80

Oracle Corporation Güvenlik Uyarısı

Oracle Corporation, çeşitli ürünlerinde güvenlik açıkları ile ilgili uyarı yayınladı.

19.08.2026 21:24 Canada Cyber Alerts CA
Oracle güvenlik uyar
hacking 80

Hackçiler 14,500 Dahua web kamerasını 35 gün süren bir kampanyada kompromize düşürdü

BleepingComputer'a göre, researchers CameraSwarm olarak adlandırdıkları büyük ölçekli bir kampanyada, hackers Dahua IP kameralarını kompromize düşürdü.

19.08.2026 21:09 BleepingComputer US
Dahua web kameraları hack
OpenAI Frontier RL Eğitimini Durdurdu ve Güvenliği Artırıyor
cybersecurity/ai-security 68

OpenAI Frontier RL Eğitimini Durdurdu ve Güvenliği Artırıyor

OpenAI, Frontier RL eğitimini güvenlik önlemlerini artırmak için iki hafta durdurdu ve izleme kapsamını genişletti; hedef, güvenlik risklerini azaltmak ve güvenli model geliştirmeyi sürdürmek.

19.08.2026 21:06 The Hacker News US
artificial intelligence security reinforcement learning
cyberwar 80

ABD, AI-Powered Saldırıları Kritik Altyapıya Uyarıyor

ABD, Siemens S7 Serisi programlanabilir mantık kontrolörlerini (PLCs) hedef alan AI-generated scriptler kullanmakla suçlanan tehdit aktörleri hakkında uyarıda bulundu.

19.08.2026 20:50 BleepingComputer US
AI-powered saldırı Siemens PLC kritik altyapı
hacking 80

Inside Operation CameraSwarm: Dahua Kameralarına Saldırı

Bir saldırgan, 14.000'den fazla Dahua kamerasını Ukrayna ve Rusya'da ele geçirdi. Saldırganın yöntemi, bir açıklanmış operatör dizini aracılığıyla ortaya çıktı.

19.08.2026 20:35 Security Affairs IT
Dahua IoT saldırı
1 ... 184 185 186 187 188 ... 704
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-09
Son 24 saatte yayılan güvenlik haberleri, kurumsal ağlar ve bulut altyapılarındaki kritik açıklar ile kullanıcı güvenliği konularını öne çıkardı. HPE AOS-Swtich üzerinde çoklu kritik CVE’ler ve uzaktan kod yürütme/kimlik doğrulama atlatma riskleri gündemde. Cisco NX-OS NX-OS için beş kritik açık, Veeam Backup & Replication ve Drupal için yüksek riskli konular da raporlandı. Movable Type ve Drupal gibi yazılımlardaki çoklu açıklar, tedarik zinciri ve entegrasyon güvenliğine yönelik endişeleri artırdı. Genel tablo ise saldırıya açıktır ve güncelleme/ yamaların uygulanması, yedekleme, izleme ve güvenlik politikalarının güçlendirilmesini zorunlu kılıyor. Özellikle kurumsal ağlar, veri merkezi, bulut hizmetleri ve yedekleyici çözümler hedefli tehditlerle karşı karşıya. Ülkeler arası istihbarat paylaşımı ve ortak inceleme gerekliliği artıyor. Toplam olay sayısı ve tehdit seviyesi yüksek kalırken, federal ve kurumsal ortamlar için hızlı müdahale planları kritik hale geliyor.
Toplam Haber: 92
Yüksek Önem: 7
IOC/CVE: 21
Öne Çıkanlar
• HPE AOS-S sürümleri için çoklu kritik CVE’ler ve uzaktan kod yürütme/kimlik doğrulama atlatma riskleri bulundu.
• Cisco NX-OS için beş kritik açık; Nexus switchlerinde kök ayrıcalık edinme ve uzaktan kod yürütme potansiyeli mevcut.
• Veeam Backup & Replication’da RCE sağlayan CVE-2025-64393 için acil güvenlik güncellemesi yayımlandı.
• Drupal’daki 26 güvenlik açığı kritik seviyede ve bazıları erişim bypass ile ilişkilendiriliyor.
• Movable Type platformunda kritik seviyede çoklu açıklar; kod enjeksiyonu ve SQL enjeksiyonu dahil CVSS 9.3 etki.
• Top ülkeler: US, FI, GB; güvenlik ekipleri için tedarik zinciri ve uç kullanıcı güvenliği artan odak noktaları.
CVE ve Açıklamaları
CVE-2026-14990
kısa etki
CVE-2026-47483
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-YYYYY
kısa etki
CVE-2026-ZZZZ
kısa etki
CVE ve Açıklamaları
CVE-2026-AAAAA
kısa etki
CVE-2026-BBBBB
kısa etki
CVE-2025-64393
kısa etki
CVE-2026-107262
kısa etki
CVE-2026-107255
kısa etki
CVE-2026-107312
kısa etki
CVE ve Açıklamaları
CVE-2026-107311
kısa etki
CVE-2026-107310
kısa etki
CVE-2026-107309
kısa etki
CVE-2026-107308
kısa etki
CVE-2026-107307
kısa etki
CVE-2026-107306
kısa etki
CVE ve Açıklamaları
CVE-2026-107267
kısa etki