Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 13997 kayıt listeleniyor.

13997
Kayıt
12
Bu sayfa
1072
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai cybercrime phishing network privacy ransomware
Öne çıkan haberler
Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı
vulnerability 85

Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı

Kritik CVE-2025-64393 açıkları Veeam Backup & Replication üzerinde uzaktan kod yürütmeye izin veriyor. Aşamalı güvenlik güncellemesiyle çözüldüğü belirtiliyor.

08.10.2026 11:51 SOC Prime US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor
malware 78

ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor

ABD, Çinli siber araçları hedef alarak dağıtımını engelledi ve 7 hükümet Çinli casusluğa karşı uyarıda bulundu. Olay, 2021 yılından beri cihazlara bulaşan malware faaliyetlerini kapsıyor.

09.10.2026 00:59 The Register Security GB
UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor
malware 78

UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor

ASHVEIN adlı malware, HTML içinde komutlar saklayıp Ukrayna hükümetine yönelik siber saldırılar gerçekleştiriyor; UAC-0099 kümesi bu faaliyetleri yürütüyor.

08.10.2026 18:26 The Hacker News US
malware 72

X Money genişlemesiyle ilişkilendirilen şifre sıfırlama saldırıları

X Money'in ödeme alanına genişlemesiyle birlikte, kullanıcılar tarafından istenmeyen şifre sıfırlama e-postalarının alınması nedeniyle potansiyel phishing/kimlik avı riski ve hesap güvenliği konuları tartışılıyor; savunma önerileri sunuluyor.

04.09.2026 15:29 Malwarebytes Labs US
siber güvenlik phishing kimlik avı
other 72

Exchange Online kesintisi e-posta gecikmelerine ve 'Server busy' hatalarına yol açıyor

Exchange Online kesintisi nedeniyle e-posta gecikmeleri ve 'Server busy' hataları bildirildi; Microsoft olayın kök nedenini çözmeye çalışıyor.

04.09.2026 15:22 BleepingComputer US
cloud exchange-online email
vulnerability 78

12 Yıllık PostgreSQL Zafiyeti Veritabanı ve Sunucu Ele Geçirmeye İzin Veriyor

PostgreSQL'de 12 yıllık bir güvenlik açığı, PostGREShell olarak adlandırılan CVE-2026-6471 ile kod yürütme, kalıcı süperkullanıcı hakları ve veritabanı backdooru imkanı sağlıyor.

04.09.2026 15:06 SecurityWeek US
malware cybersecurity database-security
KP APT’leri: Ted backdoor ve curlRAT Güney Kore medya ve otomotiv sektörlerini hedef alıyor
malware 78

KP APT’leri: Ted backdoor ve curlRAT Güney Kore medya ve otomotiv sektörlerini hedef alıyor

Rapid7, DPRK APT'lerinin Linux tabanlı bir toolkit olan Ted backdoor ve CurlRAT ile Güney Kore’nin medya ve otomotiv sektörlerini hedeflediğini açıkladı. Ted backdoor, HAProxy ile entegre çalışıp komuta-çıktı, oturum bilgisi toplama ve script enjeksiyonu gibi fonksiyonlar sunuyor; stager, crond, agetty, atd ve polkitd ikili dosyalarını trojanize ederek yayılmayı sağlıyor.

04.09.2026 15:00 Rapid7 US
malware 68

Catch, Guardrails ile Yapay Zeka Yöneticisi için 5 Milyon Dolar Topladı

Catch adlı AI yöneticisi asistanı, erişim ve veri kullanımı üzerinde guardrails ile güvenlik odaklı bir yaklaşım sunuyor; bu, BT güvenlik ve otomasyon alanında yatırım çeken bir gelişme.

04.09.2026 14:55 SecurityWeek US
artificial intelligence security controls guardrails
vulnerability 85

Google, Chrome'daki yeni sıfır gün açığını ve saldırılarda kullanılan istismarı duyurdu

Chrome tarayıcısında aktüel olarak sömürülen sıfır gün açığı ve toplamda 12 güvenlik açığı tespit edildi; Google güncelleme yayımlayarak savunmayı güçlendirdi.

04.09.2026 14:48 BleepingComputer US
malware vulnerability zero-day
vulnerability 78

VMware Workstation ve Fusion Güncellemeleri Kritik Güvenlik Açığını Düzeltir

VMware Workstation ve Fusion için yayınlanan yamalar, sanal makinelerde yönetici yetkisine sahip saldırganların ana sistemi ele geçirmesine yol açabilecek kritik bir güvenlik açığını kapatıyor.

04.09.2026 14:42 SecurityWeek US
siber güvenlik malware virtualization
vulnerability 82

Google Patches 6th Chrome Zero-Day of 2026

Google Chrome 152 güvenlik güncellemesiyle 12 açıklık kapatıldı; V8 motorundaki yüksek şiddette Type Confusion hatası dahil.

04.09.2026 14:31 SecurityWeek US
siber güvenlik malware browser
vulnerability 72

Bir Oy Verme Sistemindeki Güvenlik Açığı

Güvenlik açığı, oy kullananların sırasını yeniden belirleme imkanı sunuyor; AI araçlarıyla yeniden keşfedilebilmiş ve belirli veri kaynakları kullanılarak analiz edilebilmiştir. Kasım 2026 öncesi bağlamda kamuya açık CVR ve erken oy kullanma listeleriyle ilişkilendirilebilir.

04.09.2026 14:09 Schneier on Security US
siber güvenlik malware cybersecurity
malware 72

Chinese Hackers Use AI Agents in Multi-Country Cyber Campaign

Hunt.io, Çinli bağlantılı bir kampanyanın yapay zeka ajanlarıyla otomatikleştirilmiş siber saldırılar yürüttüğünü ve Taiwan, Endonezya gibi ülkelerdeki hedefleri içeren ikinci bir kampanya belgelendiğini açıkladı.

04.09.2026 14:00 Security Affairs IT
siber güvenlik malware ağ
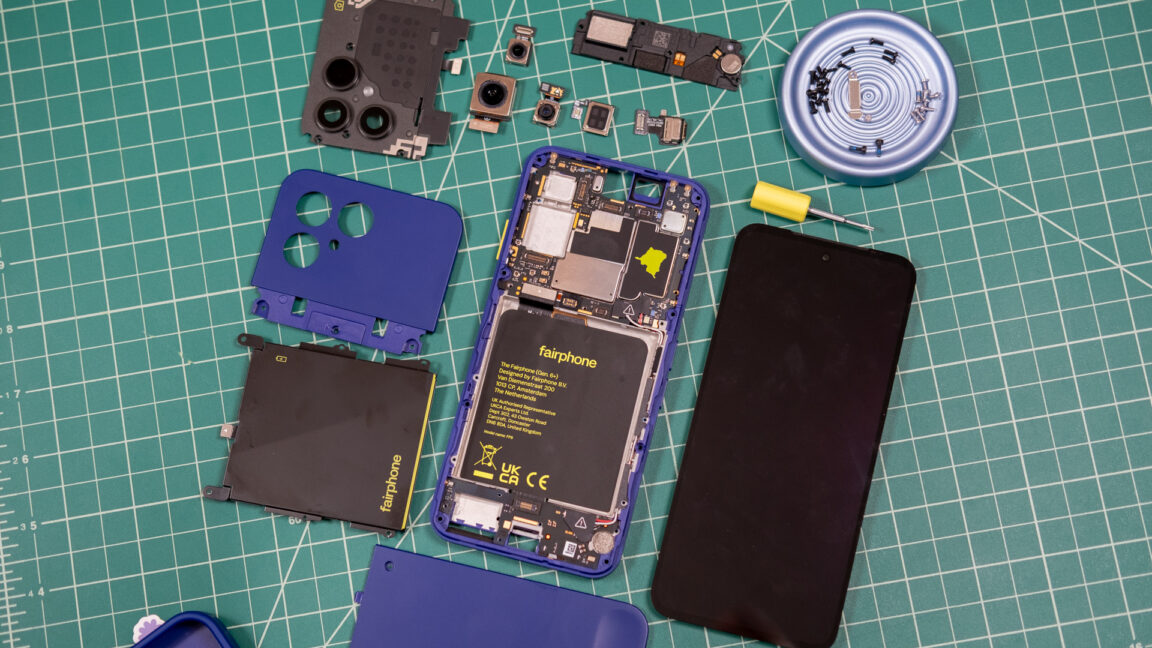
Çok Zor Olmalı mı? Fairphone Gen 6+’yı Etik ve Onarılabilir Yapan Tasarımın Ardındaki Nedenler

Çok Zor Olmalı mı? Fairphone Gen 6+’yı Etik ve Onarılabilir Yapan Tasarımın Ardındaki Nedenler

04.09.2026 14:00 62
malware 78

Yapay Zeka Kodlama Ajanları Kurumsal Ağlarda Bilinmeyen/Guvenilir Olmayan Kodlar Yüklüyor

Bir Stealth startup'ın araştırması, AI kodlama ajanlarının güvenilir olmayan kod paketleriyle kurumsal ağlara sızma potansiyelini ortaya koyuyor; çeşitli büyük şirketlerden beaconlar ve süreç zincirleri gözlemlenmiş.

04.09.2026 13:35 Schneier on Security US
malware AI code_injection
1 ... 188 189 190 191 192 ... 1167
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-09
Son 24 saatlik haberler, kritik güvenlik açıkları ve devlet destekli tehdit aktörlerinin faaliyetlerini öne çıkarıyor. Cisco NX-OS üzerindeki beş kritik açık, uzaktan kök haklarına kadar uzanabilecek riskler doğuruyor ve Nexus anahtarlarının güvenliğini tehdit ediyor. Veeam Backup & Replication’daki RCE açığı, düşük ayrıcalıklı bir kullanıcıyla bile uzaktan kod yürütülmesini mümkün kılıyor. MATCHBOIL adlı downloader’ı kullanan UAC-0099 APT grubunun araç evrimi ve güncel sürümleri güvenlik tedirginliği yaratıyor. ABD ve müttefikleri Çinli casusluk araçlarıyla mücadelede önemli adımlar atıyor; Flax Typhoon’un operasyonlarını hedef alan taktikler ve alan adı kapatma çalışmaları dikkat çekiyor. Rapor, maliyetli ve geniş çaplı tehditleri kapsayan bir tablo sunuyor ve kritik altyapı güvenliği ile siber savunma kapasitesi için acil önlemler öneriyor.
Toplam Haber: 85
Yüksek Önem: 2
IOC/CVE: 16
Öne Çıkanlar
• Cisco NX-OS için beş kritik güvenlik açığı uzaktan kod yürütülmesine olanak tanıyabilir ve kök ayrıcalıklarını ele geçirebilir.
• CVE-2025-64393, Veeam Backup & Replication’da yüksek etkili RCE’e yol açan açık olarak belirtildi.
• MATCHBOIL, UAC-0099 APT grubunun C# downloader sürümlerinin evrimini ve artan yeteneklerini gösteriyor.
• ABD, Çinli siber araçlarının dağıtımını engelledi ve çok sayıda ülkenin Çinli casusluk uyarısını pekiştirdi.
• FBI, Flax Typhoon’a ait araçlar için alan adlarını ele geçirerek operasyonları boğdu.
CVE ve Açıklamaları
CVE-2026-14990
kısa etki
CVE-2026-47483
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-YYYYY
kısa etki
CVE-2026-ZZZZ
kısa etki
CVE ve Açıklamaları
CVE-2026-AAAAA
kısa etki
CVE-2026-BBBBB
kısa etki
CVE-2025-64393
kısa etki