Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 14000 kayıt listeleniyor.

14000
Kayıt
12
Bu sayfa
1075
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai cybercrime phishing network privacy ransomware
Öne çıkan haberler
Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı
vulnerability 85

Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı

Kritik CVE-2025-64393 açıkları Veeam Backup & Replication üzerinde uzaktan kod yürütmeye izin veriyor. Aşamalı güvenlik güncellemesiyle çözüldüğü belirtiliyor.

08.10.2026 11:51 SOC Prime US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor
malware 78

ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor

ABD, Çinli siber araçları hedef alarak dağıtımını engelledi ve 7 hükümet Çinli casusluğa karşı uyarıda bulundu. Olay, 2021 yılından beri cihazlara bulaşan malware faaliyetlerini kapsıyor.

09.10.2026 00:59 The Register Security GB
UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor
malware 78

UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor

ASHVEIN adlı malware, HTML içinde komutlar saklayıp Ukrayna hükümetine yönelik siber saldırılar gerçekleştiriyor; UAC-0099 kümesi bu faaliyetleri yürütüyor.

08.10.2026 18:26 The Hacker News US
ThreatsDay: CEO Phishing Kitleri, 5K Dropbox Hesapları Hacklendi, OAuth Tuzakları + 17 Diğer Hikaye
malware 62

ThreatsDay: CEO Phishing Kitleri, 5K Dropbox Hesapları Hacklendi, OAuth Tuzakları + 17 Diğer Hikaye

Güncel ThreatsDay bülteni, CEO phishing kitleri, Dropbox hesap hackleri, OAuth tuzakları ve güvenilir görünen tehditlerin kullanıcıları kandırması gibi geniş bir siber tehdit yelpazesini özetliyor; kimlik avı ve sosyal mühendisliğinin güncel araçlarla nasıl kullanıldığını gösteriyor.

03.09.2026 21:02 The Hacker News US
İstihbaratın Hikayesi

İstihbaratın Hikayesi

03.09.2026 21:00 65
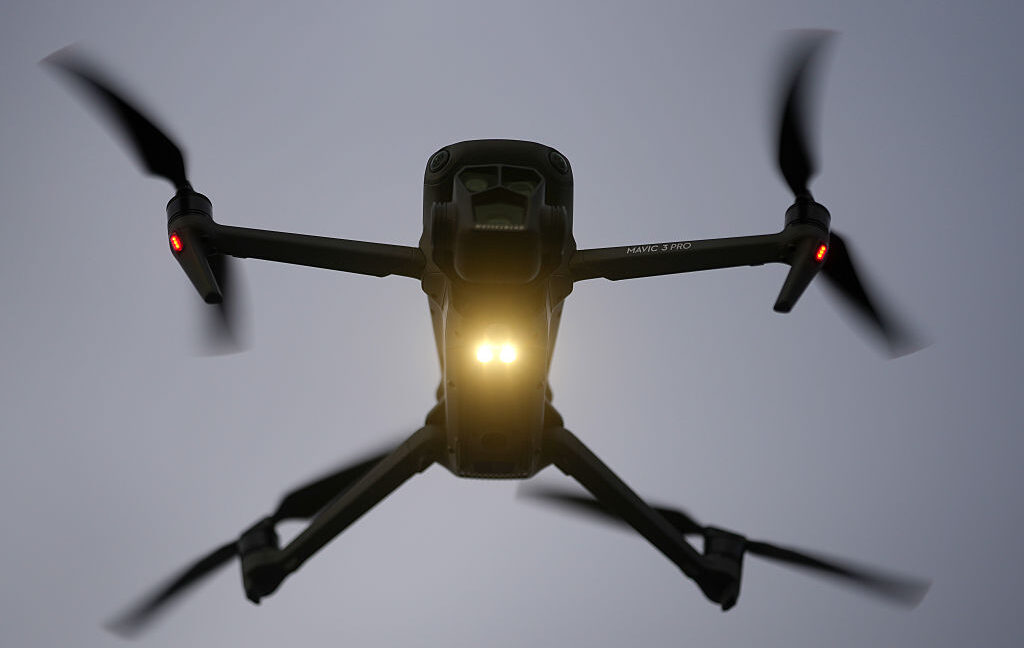
Trump’s 100% tariff on drones will be disaster for the US, critics warn

Trump’s 100% tariff on drones will be disaster for the US, critics warn

03.09.2026 20:08 65
malware 72

Meta ve TikTok Reklamları Üzerinden Yayılan StreamRat Android Zararlısı

Android bankacılık trojanı StreamRat, Meta ve TikTok reklamları üzerinden dağıtıldı ve enfekte cihazlarda banka hesaplarına yönelik yetkisiz erişim imkanı sunuyor.

03.09.2026 19:04 Malwarebytes Labs US
malware mobile banking-trojan
cybersecurity/privilege-escalation 72

Azure Yetki Yükseltme Alanında Modern Maceralar

Azure üzerinde yetki yükseltme teknikleri ve bulut güvenliği konularını ele alan teknik bir inceleme yazısı.

03.09.2026 19:00 NetSPI US
cloud-security azure privilege-escalation
Kritik Cisco Nexus 9000 Açığı, Kimlik Doğrulama Olmadan Uzaktan Root Yetkilerle Kod Çalıştırmaya İzin Veriyor
vulnerability 88

Kritik Cisco Nexus 9000 Açığı, Kimlik Doğrulama Olmadan Uzaktan Root Yetkilerle Kod Çalıştırmaya İzin Veriyor

Cisco Nexus 9000 anahtar anahtarlarındaki kritik güvenlik açığı, kimlik doğrulaması olmadan uzaktan kod çalıştırmaya olanak sağlıyor. CVE-2026-20212 (CVSS 9.8) ve IOS XR için 7 CVE dahil, kalan sürümler için de güncelleme önerileri mevcut.

03.09.2026 18:52 The Hacker News US
security vulnerability cisco
cyberwar/other 78

Manchester Airports Group Verileri 8.8 Milyon Kişi İçin Sızdırıldı; Fidye Reddedildi

MAG, yaklaşık 8.8 milyon kişinin verisinin sızdırıldığını açık açık bildirdi. Sızdırmanın fidye talebinin reddedilmesiyle ilişkili olduğu belirtildi ve veri ele geçirme yöntemi olarak açığa çıkan yönetici anahtarlarının kullanıldığı iddia edildi.

03.09.2026 18:35 SecurityWeek US
ransomware data_breach airport
BraZetsu Zararlı Yazılımı Ele Geçirilen Windows Ana Bilgisayarlarını Suç Pazarı Envanterine Dönüştürüyor
malware 78

BraZetsu Zararlı Yazılımı Ele Geçirilen Windows Ana Bilgisayarlarını Suç Pazarı Envanterine Dönüştürüyor

BraZetsu adlı Python tabanlı Windows zararlı yazılım çerçevesi, ele geçirilen makineleri yasa dışı bir pazarın saklama ve satış envanteri haline getirerek IAB'lere yönelik ticari bir altyapı sunuyor.

03.09.2026 18:26 The Hacker News US
malware Windows Initial Access Brokers
vulnerability/other 45

Microsoft: KB5120998 fare sıfırlama hatası sadece İngilizce olmayan PC'leri etkiliyor

KB5120998 güncellemesiyle yalnızca bazı İngilizce olmayan Windows 11 sistemlerinde fare ayarlarının sıfırlanması sorunu biliniyor; etkilenme kapsamı dil bağımlı görünüyor.

03.09.2026 18:22 BleepingComputer US
malware teknoloji windows
cyberwar/other 72

Capsule Security, Rogue Ajanları Durdurmak İçin AI Devre Kesici Başlattı

Capsule Security, rogue ajan davranışlarını sahneye geçmeden durdurabilecek bir yapay zeka circuit breaker geliştirdi; bu çözümler hızlı tepki ve düşük gecikme sağlar.

03.09.2026 18:15 SecurityWeek US
siber güvenlik malware AI
other 62

OpenAI confirms ChatGPT is down ahead of 'Astra' model launch

ChatGPT ve Codex'teki geniş çaplı kesinti, yapay zeka hizmetlerinin güvenilirliği ve dijital altyapının kesintilere karşı dayanıklılığı konularında dikkat çekiyor. Astra modeli öncesinde yaşanan bu durum, siber güvenlik ve ağ güvenliği açısından riskleri gündeme taşıyor.

03.09.2026 18:13 BleepingComputer US
bilgi-teknoloji malware ağ
vulnerability 72

AMD security advisory (AV26-879)

Canada Cyber Alerts AMD güvenlik açığı bildirimi; geniş bir AMD işlemci ailesini kapsayan etkiler ve güncelleme çağrısı içeriyor.

03.09.2026 18:05 Canada Cyber Alerts CA
malware vulnerability hardware
1 ... 192 193 194 195 196 ... 1167
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-09
Son 24 saatlik haberler, kritik güvenlik açıkları ve devlet destekli tehdit aktörlerinin faaliyetlerini öne çıkarıyor. Cisco NX-OS üzerindeki beş kritik açık, uzaktan kök haklarına kadar uzanabilecek riskler doğuruyor ve Nexus anahtarlarının güvenliğini tehdit ediyor. Veeam Backup & Replication’daki RCE açığı, düşük ayrıcalıklı bir kullanıcıyla bile uzaktan kod yürütülmesini mümkün kılıyor. MATCHBOIL adlı downloader’ı kullanan UAC-0099 APT grubunun araç evrimi ve güncel sürümleri güvenlik tedirginliği yaratıyor. ABD ve müttefikleri Çinli casusluk araçlarıyla mücadelede önemli adımlar atıyor; Flax Typhoon’un operasyonlarını hedef alan taktikler ve alan adı kapatma çalışmaları dikkat çekiyor. Rapor, maliyetli ve geniş çaplı tehditleri kapsayan bir tablo sunuyor ve kritik altyapı güvenliği ile siber savunma kapasitesi için acil önlemler öneriyor.
Toplam Haber: 85
Yüksek Önem: 2
IOC/CVE: 16
Öne Çıkanlar
• Cisco NX-OS için beş kritik güvenlik açığı uzaktan kod yürütülmesine olanak tanıyabilir ve kök ayrıcalıklarını ele geçirebilir.
• CVE-2025-64393, Veeam Backup & Replication’da yüksek etkili RCE’e yol açan açık olarak belirtildi.
• MATCHBOIL, UAC-0099 APT grubunun C# downloader sürümlerinin evrimini ve artan yeteneklerini gösteriyor.
• ABD, Çinli siber araçlarının dağıtımını engelledi ve çok sayıda ülkenin Çinli casusluk uyarısını pekiştirdi.
• FBI, Flax Typhoon’a ait araçlar için alan adlarını ele geçirerek operasyonları boğdu.
CVE ve Açıklamaları
CVE-2026-14990
kısa etki
CVE-2026-47483
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-YYYYY
kısa etki
CVE-2026-ZZZZ
kısa etki
CVE ve Açıklamaları
CVE-2026-AAAAA
kısa etki
CVE-2026-BBBBB
kısa etki
CVE-2025-64393
kısa etki