Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 14006 kayıt listeleniyor.

14006
Kayıt
12
Bu sayfa
1075
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai cybercrime phishing privacy network ransomware
Öne çıkan haberler
Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı
vulnerability 85

Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı

Kritik CVE-2025-64393 açıkları Veeam Backup & Replication üzerinde uzaktan kod yürütmeye izin veriyor. Aşamalı güvenlik güncellemesiyle çözüldüğü belirtiliyor.

08.10.2026 11:51 SOC Prime US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı
malware 78

FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı

ABD yetkilileri, Flax Typhoon ile ilişkili kötü amaçlı araçların operasyonlarını zorlaştırmak için 7 alan adı durdurdu ve kritik altyapılara yönelik tarama/istismar faaliyetlerini engelledi.

09.10.2026 09:39 The Hacker News US
ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor
malware 78

ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor

ABD, Çinli siber araçları hedef alarak dağıtımını engelledi ve 7 hükümet Çinli casusluğa karşı uyarıda bulundu. Olay, 2021 yılından beri cihazlara bulaşan malware faaliyetlerini kapsıyor.

09.10.2026 00:59 The Register Security GB
malware 82

OpenAI Astra, AI’ye Olarak Sızma Alanında Otonom Zero-Day Exploitation Sunuyor

Astra projesi, kendi kendine zero-day bulma ve exploit inşa etme kapasitesini öne çıkarıyor ve OpenAI'nin en yüksek riskli güvenlik modeli olarak konumlandırılıyor; bu durum siber güvenlik topluluğunda endişe yaratıyor.

03.09.2026 00:31 Security Affairs IT
siber güvenlik malware ai güvenliği
Bütçe Anlaşması, Dağıtımların Politik Kontrolünü Aralık'a Kadar Erteledi
other 52

Bütçe Anlaşması, Dağıtımların Politik Kontrolünü Aralık'a Kadar Erteledi

Hükümet bütçe anlaşması, OMB'nin araştırma fonlarının yeniden yapılandırılmasını erteledi; bu politika değişikliği dijital altyapıya dolaylı etkiler yaratabilir ve siber güvenlik/ar-ge alanlarında belirsizlik doğurabilir.

03.09.2026 00:20 Ars Technica US
vulnerability 78

Sangoma Switchvox açığını kullanarak reverse shell’ler dağıtan hackerlar

Sangoma Switchvox'un CVE-2026-9586 açıkları uyarınca kötü niyetli aktörler uzaktan kod yürütme ve reverse shell hedefliyor. Koruma için güncel yamaların uygulanması ve güvenlik kontrolleri öneriliyor.

03.09.2026 00:00 BleepingComputer US
malware vulnerability sip/voip
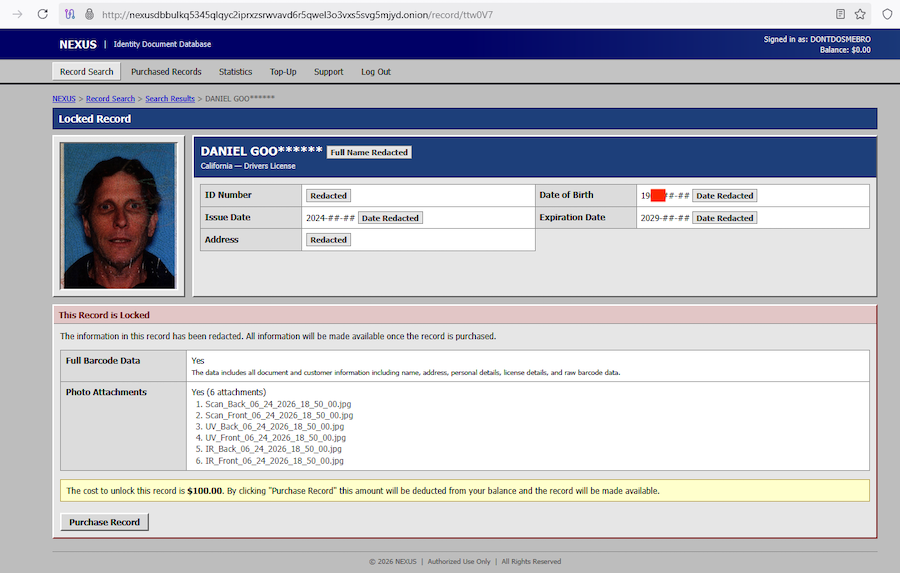
Kiralık bir araç kullanırken saatler içinde sürücü belgem satışa çıktı

Kiralık bir araç kullanırken saatler içinde sürücü belgem satışa çıktı

02.09.2026 23:32 78
FCC, Aramalarla İlgili Spam Engelleme İçin Hizmet Sağlayıcıları Puanlayacak Bir Robocall Skor Kartı Planlıyor

FCC, Aramalarla İlgili Spam Engelleme İçin Hizmet Sağlayıcıları Puanlayacak Bir Robocall Skor Kartı Planlıyor

02.09.2026 22:54 65
Wary of Artemis IV timeline, NASA is changing lunar spacesuit design
other 40

Wary of Artemis IV timeline, NASA is changing lunar spacesuit design

NASA Artemis IV için lunar spacesuit tasarımında değişiklikler yapılıyor; kısa vadeli görev ihtiyaçlarına göre gereksinimler güncelleniyor.

02.09.2026 22:37 Ars Technica US
space spacecraft NASA
cybercrime/data-exfiltration 72

Güçlü bir ID kartı doğrulama hizmeti ihlal edildi gibi görünüyor

Büyük ölçekli kimlik doğrulama hizmetine yönelik siber güvenlik ihlali, 150 milyonun üzerinde sürücü belgesi fotoğrafının çalındığını iddia ediyor ve suç sitesi kapatıldı.

02.09.2026 22:35 TechCrunch Security US
malware identity-theft data-breach
cybersecurity/AI_security 72

OpenLeash İnsan Denetimini Güçlendirerek Riskli AI Ajan Eylemlerine Müdahale Ediyor

OpenLeash, güvenli olmayan AI ajan eylemlerini engelleyen ve gerektiğinde insan onayı isteyen bir güvenlik aracını tanıtıyor. Amacı, otomatikleşmiş kötüye kullanım riskini azaltmak ve riskli durumlarda müdahale sağlamaktır.

02.09.2026 22:30 SecurityWeek US
siber güvenlik AI güvenliği risk yönetimi
malware 82

WordPress yedekleme eklentisi açığı milyonlarca siteyi ele geçirme riskiyle karşı karşıya bıraktı

All-in-One WP Migration ve Backup eklentisindeki SQL enjeksiyonu, yetkisiz saldırganların uzaktan kod çalıştırmasına izin verebilir ve etkilenen sitelerin kontrolünü ele geçirme riskini artırır.

02.09.2026 22:28 BleepingComputer US
malware web_security wordpress
cyberwar/other 65

Yapay Zeka Ajanları Şimdi Güvenlik Endişelerini İçeren E-Postalar Gönderiyor

Schneier'in blogunda yapay zeka ajanlarının güvenlik endişelerini paylaştığı ve bir VPS üzerinden operasyonel güvenlik senaryoları ile ilgili sınamalarını anlatan bir ileti dizisi yer alıyor; bu, yapay zekanın güvenlik savunması ve kötüye kullanım risklerini gündeme getiriyor.

02.09.2026 21:28 Schneier on Security US
siber güvenlik yapay zeka malware
Yapay Zeka Ajanları Fidye Yazılımı Saldırısının Her Adımını Yönetti – Kurbana 80 Sayfalık Güvenlik Denetimi Bıraktı
malware 78

Yapay Zeka Ajanları Fidye Yazılımı Saldırısının Her Adımını Yönetti – Kurbana 80 Sayfalık Güvenlik Denetimi Bıraktı

Yapay zeka ajanlarının fidye yazılımı saldırısını baştan sona yönettiği ve kurban için 80 sayfalık güvenlik denetimi bıraktığı bildiriliyor; olay siber güvenlik, malware ve ağ güvenliği açısından önem arz ediyor.

02.09.2026 21:28 The Register Security GB
malware ransomware ai-security
Google, Anthropic ve OpenAI Siber AI Modelleri, Koruyucular ve Erişim Programları Açıkladı
malware 78

Google, Anthropic ve OpenAI Siber AI Modelleri, Koruyucular ve Erişim Programları Açıkladı

Üç teknoloji devi, siber güvenlik odaklı yapay zeka modellerini tanıttı ve güvenlik yetkililerine erken erişim sağlayan Fairwind Programı’nı başlattı; bu, savunma ve kritik altyapı güvenliği için yapay zeka destekli çözümleri hızlandırmayı hedefliyor.

02.09.2026 21:27 The Hacker News US
siber güvenlik AI finansal/kriz yönetimi değil
1 ... 198 199 200 201 202 ... 1168
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-09
Son 24 saatlik haberler, kritik güvenlik açıkları ve devlet destekli tehdit aktörlerinin faaliyetlerini öne çıkarıyor. Cisco NX-OS üzerindeki beş kritik açık, uzaktan kök haklarına kadar uzanabilecek riskler doğuruyor ve Nexus anahtarlarının güvenliğini tehdit ediyor. Veeam Backup & Replication’daki RCE açığı, düşük ayrıcalıklı bir kullanıcıyla bile uzaktan kod yürütülmesini mümkün kılıyor. MATCHBOIL adlı downloader’ı kullanan UAC-0099 APT grubunun araç evrimi ve güncel sürümleri güvenlik tedirginliği yaratıyor. ABD ve müttefikleri Çinli casusluk araçlarıyla mücadelede önemli adımlar atıyor; Flax Typhoon’un operasyonlarını hedef alan taktikler ve alan adı kapatma çalışmaları dikkat çekiyor. Rapor, maliyetli ve geniş çaplı tehditleri kapsayan bir tablo sunuyor ve kritik altyapı güvenliği ile siber savunma kapasitesi için acil önlemler öneriyor.
Toplam Haber: 85
Yüksek Önem: 2
IOC/CVE: 16
Öne Çıkanlar
• Cisco NX-OS için beş kritik güvenlik açığı uzaktan kod yürütülmesine olanak tanıyabilir ve kök ayrıcalıklarını ele geçirebilir.
• CVE-2025-64393, Veeam Backup & Replication’da yüksek etkili RCE’e yol açan açık olarak belirtildi.
• MATCHBOIL, UAC-0099 APT grubunun C# downloader sürümlerinin evrimini ve artan yeteneklerini gösteriyor.
• ABD, Çinli siber araçlarının dağıtımını engelledi ve çok sayıda ülkenin Çinli casusluk uyarısını pekiştirdi.
• FBI, Flax Typhoon’a ait araçlar için alan adlarını ele geçirerek operasyonları boğdu.
CVE ve Açıklamaları
CVE-2026-14990
kısa etki
CVE-2026-47483
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-YYYYY
kısa etki
CVE-2026-ZZZZ
kısa etki
CVE ve Açıklamaları
CVE-2026-AAAAA
kısa etki
CVE-2026-BBBBB
kısa etki
CVE-2025-64393
kısa etki