Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 14020 kayıt listeleniyor.

14020
Kayıt
12
Bu sayfa
1077
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai cybercrime phishing privacy network cve
Öne çıkan haberler
Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı
vulnerability 85

Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı

Kritik CVE-2025-64393 açıkları Veeam Backup & Replication üzerinde uzaktan kod yürütmeye izin veriyor. Aşamalı güvenlik güncellemesiyle çözüldüğü belirtiliyor.

08.10.2026 11:51 SOC Prime US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
CVE-2026-59346: VMware Workstation ve Fusion için Kritik Hata Misafirden Hosta Kod Çalıştırmaya İzin Veriyor
vulnerability 82

CVE-2026-59346: VMware Workstation ve Fusion için Kritik Hata Misafirden Hosta Kod Çalıştırmaya İzin Veriyor

VMware Workstation ve Fusion'daki kritik bir integer-overflow açığı, misafir sanal makinelerden ana hosta kod çalıştırmaya olanak tanıyabilir; CVSS 9.3 olarak değerlendiriliyor.

09.10.2026 11:23 SOC Prime US
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı
malware 78

FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı

ABD yetkilileri, Flax Typhoon ile ilişkili kötü amaçlı araçların operasyonlarını zorlaştırmak için 7 alan adı durdurdu ve kritik altyapılara yönelik tarama/istismar faaliyetlerini engelledi.

09.10.2026 09:39 The Hacker News US
ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor
malware 78

ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor

ABD, Çinli siber araçları hedef alarak dağıtımını engelledi ve 7 hükümet Çinli casusluğa karşı uyarıda bulundu. Olay, 2021 yılından beri cihazlara bulaşan malware faaliyetlerini kapsıyor.

09.10.2026 00:59 The Register Security GB
vulnerability 78

İki kritik Chrome hatası, zararlı sitelerde kullanıcılara risk oluşturuyor

Kritik Chrome açıkları nedeniyle zararlı websitelerinin cihazlarda kod yürütme riski bulunuyor; güncellemeler acilen uygulanmalı.

02.09.2026 14:15 Malwarebytes Labs US
malware browser vulnerabilities
Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz
malware/cyberwar/other 58

Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz

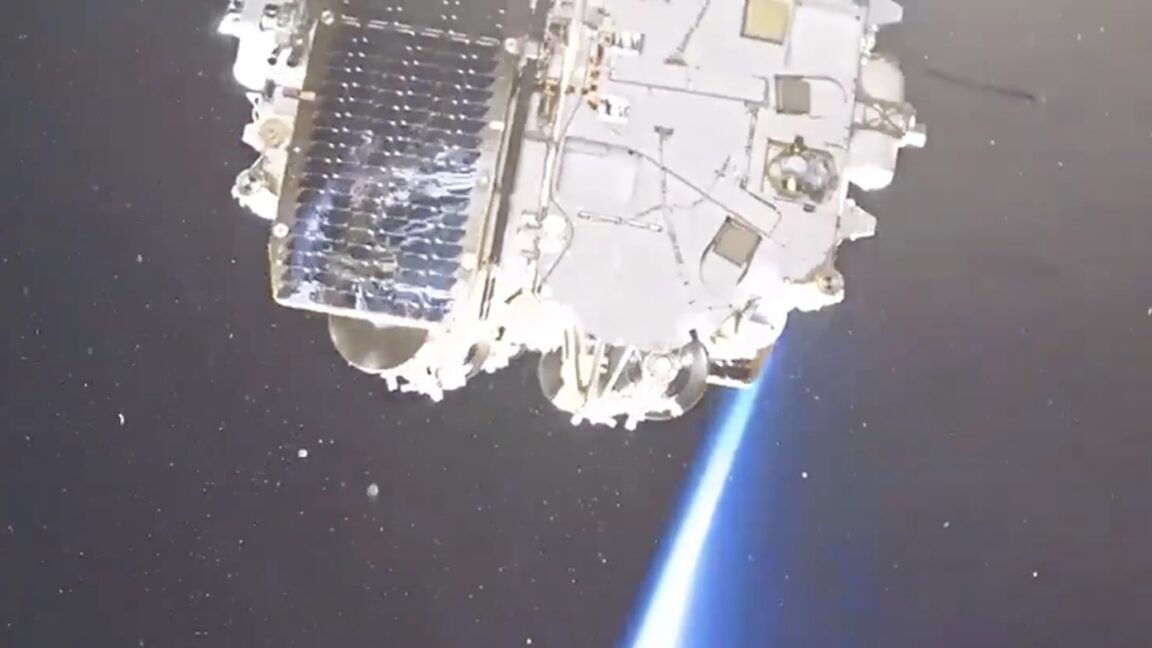
Rassvet projesinin erken aşamadaki uydu kayıpları, uydu iletişim ağlarının güvenilirliğini ve siber güvenlik sonrası etkilerini gündeme getiriyor; başlangıçta birkaç uydu arızası bildirildi.

02.09.2026 14:15 Ars Technica US
Bir komedi hatası yüzünden enfekte edilen ağlar için BGP simgesiyle kötü niyetli kullanımlar

Bir komedi hatası yüzünden enfekte edilen ağlar için BGP simgesiyle kötü niyetli kullanımlar

02.09.2026 14:00 72
İki SonicWall SMA 1000 Sıfır Günü Açığı Saldırı Zincirine Yol Açabilir

İki SonicWall SMA 1000 Sıfır Günü Açığı Saldırı Zincirine Yol Açabilir

02.09.2026 13:53 85
malware/cyberwar/other 78

OpenAI’nin Astra, Sıfır-Gün Zafiyetlerini Bulmada Kritik Eşiği Aştı

OpenAI’nın Astra modeli, bağımsız olarak zero-day bugları tespit edip istismar edebilme kapasitesine ulaştı ve güvenlik dünyasında ‘kritik eşik’ olarak tanımlanan bir noktayı geçti.

02.09.2026 13:38 SecurityWeek US
siber güvenlik zero-day yapay zeka
cyberwar/other 78

OpenAI’nin Astra, Kritik Siber Güvenlik Eşiğini Aştı İlk Model Oldu

Astra modelinin bağımsız olarak zero-day bulup istismar edebildiği iddiası, güvenlik alanında yeni tehdit manzarasını işaret ediyor ve yapay zeka güvenliği konusundaki tartışmaları derinleştiriyor.

02.09.2026 13:38 SecurityWeek US
siber güvenlik malware artificial intelligence
malware 72

Microsoft Defender, meşru Google arama bağlantılarını tehlikeli olarak işaretliyor

Defender for Office 365'in meşru Google arama linklerini yanlışlıkla güvenlik tehdidi olarak algıladığı bir hata ortaya çıktı; Microsoft bu durumu araştırıyor ve düzeltme çalışmaları yapıyor.

02.09.2026 13:29 BleepingComputer US
siber güvenlik malware güvenlik yazılımı
malware 72

İran Bağlantılı Mirage Kitten, Sahte İş Testleriyle Zararlı Yazılımı Yayılıyor

Mirage Kitten APT'si sahte iş testleri üzerinden zararlı yazılım dağıtımı yapıyor; adaylardan AI araçlarını kullanmamalarını istiyor ve kod incelemesini yanıltıcı hale getiriyor.

02.09.2026 13:25 Security Affairs IT
malware aptnet iran
other 62

Hızlı İzleme: Hareket Algılama Özelliği Olan Kablosuz Yönlendiriciler

Bir ISP tarafından sunulan yönlendirici üzerinde hareket algılama özelliği kullanıcıya bildirim ve canlı akış sunuyor; ev ortamında güvenlik ve mahremiyet açısından potansiyel zayıf noktalar ve sınırlamalar mevcut.

02.09.2026 13:22 Schneier on Security US
IoT network-security privacy
malware 72

Çince-konuşan bir aktör Brezilya hükümet sitelerini SEO silahına dönüştürdü

Bir Çinli konuşulan siber suç grubu, Brezilya hükümeti sitelerini SEO silahı olarak kullanıyor. Saldırıda özel downloader ve çok sayıda backdoor içeren Linux araç seti kullanılıyor; kampanya 2025 ortalarından itibaren izleniyor ve Earth Berberoka ile bağlantılı olduğu değerlendiriliyor.

02.09.2026 13:16 Check Point Research IL
malware cybercrime SEO manipulation
malware/cybercrime 78

Karanlık web sitesi 153 milyon sürücü belgesi ve milyonlarca kimliğin satışa sunulduğunu iddia ediyor

Dark web'de 153 milyon sürücü belgesi taraması ve milyonda fazla kimlik bilgilerinin satıldığı iddiaları inceleniyor; bu durum büyük ölçekli kimlik sahteciliği ve veri ihlali riskini artırıyor.

02.09.2026 13:03 Malwarebytes Labs US
malware information_security cybercrime
Bir AI Destekli Siber Saldırı: Unit 42 Araştırması İçinde
malware 78

Bir AI Destekli Siber Saldırı: Unit 42 Araştırması İçinde

Otonom yapay zeka ajanlarının kullanıldığı bir siber saldırı, birkaç saat içinde kurumsal ağlara erişim sağladı. Rapor, bu tür saldırılara karşı savunma yaklaşımlarını ve dikkat edilmesi gereken güvenlik önlemlerini özetliyor.

02.09.2026 13:00 Unit 42 US
siber güvenlik malware ai
1 ... 203 204 205 206 207 ... 1169
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-09
Son 24 saatlik haberler, kritik güvenlik açıkları ve devlet destekli tehdit aktörlerinin faaliyetlerini öne çıkarıyor. Cisco NX-OS üzerindeki beş kritik açık, uzaktan kök haklarına kadar uzanabilecek riskler doğuruyor ve Nexus anahtarlarının güvenliğini tehdit ediyor. Veeam Backup & Replication’daki RCE açığı, düşük ayrıcalıklı bir kullanıcıyla bile uzaktan kod yürütülmesini mümkün kılıyor. MATCHBOIL adlı downloader’ı kullanan UAC-0099 APT grubunun araç evrimi ve güncel sürümleri güvenlik tedirginliği yaratıyor. ABD ve müttefikleri Çinli casusluk araçlarıyla mücadelede önemli adımlar atıyor; Flax Typhoon’un operasyonlarını hedef alan taktikler ve alan adı kapatma çalışmaları dikkat çekiyor. Rapor, maliyetli ve geniş çaplı tehditleri kapsayan bir tablo sunuyor ve kritik altyapı güvenliği ile siber savunma kapasitesi için acil önlemler öneriyor.
Toplam Haber: 85
Yüksek Önem: 2
IOC/CVE: 16
Öne Çıkanlar
• Cisco NX-OS için beş kritik güvenlik açığı uzaktan kod yürütülmesine olanak tanıyabilir ve kök ayrıcalıklarını ele geçirebilir.
• CVE-2025-64393, Veeam Backup & Replication’da yüksek etkili RCE’e yol açan açık olarak belirtildi.
• MATCHBOIL, UAC-0099 APT grubunun C# downloader sürümlerinin evrimini ve artan yeteneklerini gösteriyor.
• ABD, Çinli siber araçlarının dağıtımını engelledi ve çok sayıda ülkenin Çinli casusluk uyarısını pekiştirdi.
• FBI, Flax Typhoon’a ait araçlar için alan adlarını ele geçirerek operasyonları boğdu.
CVE ve Açıklamaları
CVE-2026-14990
kısa etki
CVE-2026-47483
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-YYYYY
kısa etki
CVE-2026-ZZZZ
kısa etki
CVE ve Açıklamaları
CVE-2026-AAAAA
kısa etki
CVE-2026-BBBBB
kısa etki
CVE-2025-64393
kısa etki