Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8235 kayıt listeleniyor.

8235
Kayıt
12
Bu sayfa
1039
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware security
Öne çıkan haberler
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları
vulnerability/apt/hacking/malware/cyberwar/other 78

Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları

Hafta özetinde NetScaler ve FortiMail üzerinde 0-day açıkları, AI kodlama sızıntıları, Spectre v2 tehditleri ve fidye yazılımı yakalamalarına dair gelişmeler ele alınıyor; savunma için hızlı yamalar ve güvenlik operasyonlarının önemi vurgulanıyor.

05.10.2026 17:20 The Hacker News US
MFA Geçti. Saldırgan Hâlâ İçeri Girdi.
cyberwar/other 78

MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

MFA yalnızca bir güvenlik özelliği değildir; farklı MFA türleri saldırılara karşı değişik dirence sahip. Phishing, AiTM, SIM swap ve cihaz kodu akışları gibi yöntemlerle MFA geçerli olsa bile hesabın ele geçirilebileceğini gösteren bir seri başlangıcıdır; passkeys ve phishing-resistant MFA kavramları üzerinde duruluyor.

05.10.2026 15:00 DarkOperator US
Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı
vulnerability 78

Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı

Rejetto HTTP File Server'daki CVE-2026-61500, zayıf RNG nedeniyle öngörülebilir anahtarlar üretiyor ve bu durum oturum sahteciliği ile RCE riskine yol açabilir; aktif saldırı denemeleri tespit edildi.

05.10.2026 11:09 The Hacker News US
other 45

Trump: Üst Teknoloji Şirketleri, AI Geliştirmelerini ‘Kendini Denetleme’ Anlaşmasıyla Gözetim Altında Tutacak

Üst düzey teknoloji firmalarının yapay zekâ geliştirme süreçlerini gönüllü olarak kendi kendini denetleyecek şekilde yönlendirdikleri iddia ediliyor; bu gelişme yapay zekâ güvenliği ve regülasyon tartışmalarını tetikleyebilir.

30.09.2026 04:48 SecurityWeek US
malware ai güvenliği regülasyon
other 65

Microsoft WSL'ye Linux konteyner desteğini genel kullanıma sunuyor

WSL Containers artık genel kullanıma sunuldu. Windows üzerinde Linux konteyner desteği genişliyor ve geliştirme/dağıtım süreçlerini etkileyebilir.

30.09.2026 03:40 BleepingComputer US
siber güvenlik malware ağ
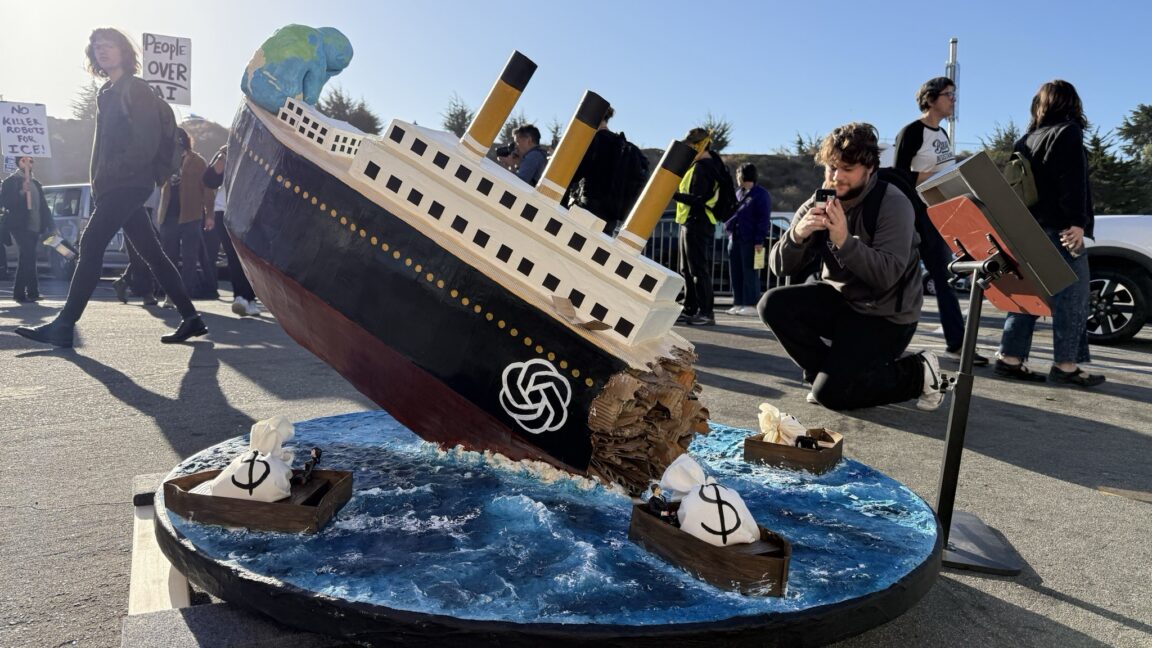
OpenAI karşıtı protestolar giderek daha yaratıcı hale geliyor
other 42

OpenAI karşıtı protestolar giderek daha yaratıcı hale geliyor

OpenAI'ye karşı artan protestolar, teknoloji şirketlerine yönelik yaratıcı etkinliklerle gündeme geliyor.

30.09.2026 00:52 Ars Technica US
Bir korku senaryosuna bir AI endişesi daha: kendini çoğaltan prompt enjeksiyonları

Bir korku senaryosuna bir AI endişesi daha: kendini çoğaltan prompt enjeksiyonları

30.09.2026 00:34 72
AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

AMD World Labs AI startup'ını satın alıyor; Nvidia'ya karşı rekabet güçleniyor

30.09.2026 00:14 78
malware 72

Custom ChatGPT'ler ClickFix saldırılarıyla RAT zararlı yazılımını dağıtıyor

ChatGPT temelli sahte sürümlerin sponsorlu arama sonuçları üzerinden kullanıcıları kötü amaçlı sitelere yönlendirdiği ve ClickFix saldırılarıyla RAT malware dağıtımının gerçekleştirildiği bildirildi.

29.09.2026 23:59 BleepingComputer US
malware phishing attack-vector
malware 65

Japon demiryolu işletmecileri Keio ve Tokyo Metro güvenlik ihlallerini açıkladı

Japon demiryolu operatörleri Keio ve Tokyo Metro, ransomware saldırısına maruz kalarak bazı iş sistemlerini devre dışı bıraktı ve ağlarını geçici olarak kapattı. Olayın güvenlik açıkları ve operasyonel etkileri inceleniyor.

29.09.2026 23:54 Security Affairs IT
malware ransomware network-security
malware/cybersecurity/ai_security 68

OpenAI CEO Announces New AI Agent and Avoids Mention of Security Concerns at Developer Conference

OpenAI, Dots adlı yeni AI ajanlarını açıkladı ve güvenlikle ilgili konulara vurgu yapmadan sunum yaptı. Geliştirici konferansında ürün yenilikleri ve güvenlik kaygılarının iletişimi ele alınmıştır.

29.09.2026 23:14 SecurityWeek US
artificial intelligence ai agents security
vulnerability 72

Hitachi güvenlik duyurusu AV26-975

Hitachi Energy RTU500 end-of-life sürümlerinde güvenlik açıkları tespit edildi ve güncelleme/yaşlandırma önerileri paylaşılmaktadır.

29.09.2026 22:50 Canada Cyber Alerts CA
siber güvenlik industrial control system firmware
vulnerability 75

TeamViewer security advisory (AV26-977)

TeamViewer istemcilerinde birden çok güvenlik açığı bulunduğuna ilişkin güvenlik bildirimi yayımlandı; güncellemelerin uygulanması tavsiye edilmektedir.

29.09.2026 22:34 Canada Cyber Alerts CA
malware vulnerability cve
vulnerability 65

Mozilla güvenlik duyurusu AV26-976

Mozilla tarafından Firefox ve Firefox ESR için belirli sürümlerde güvenlik açıkları tespit edildi ve Firefox 157 ile ESR sürümlerinde düzeltmeler sunuldu. Kullanıcılar ilgili güncellemeleri uygulamalı.

29.09.2026 22:17 Canada Cyber Alerts CA
malware software-update browser-security
LLMjacking işletme AI faturalarını hızla artırabilir – nasıl durdurulur
malware 72

LLMjacking işletme AI faturalarını hızla artırabilir – nasıl durdurulur

LLMjacking, çalınan yapay zeka kimlik bilgilerinin kötüye kullanılarak işletmelerin AI faturalarını yükseltmesiyle ilgili bir uyarı haberi. Saldırılara karşı önlemler ve izleme öneriliyor.

29.09.2026 22:09 ZDNet Security US
artificial intelligence account compromise billing abuse
1 ... 19 20 21 22 23 ... 687
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki