Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8228 kayıt listeleniyor.

8228
Kayıt
12
Bu sayfa
1038
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware security
Öne çıkan haberler
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları
vulnerability/apt/hacking/malware/cyberwar/other 78

Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları

Hafta özetinde NetScaler ve FortiMail üzerinde 0-day açıkları, AI kodlama sızıntıları, Spectre v2 tehditleri ve fidye yazılımı yakalamalarına dair gelişmeler ele alınıyor; savunma için hızlı yamalar ve güvenlik operasyonlarının önemi vurgulanıyor.

05.10.2026 17:20 The Hacker News US
MFA Geçti. Saldırgan Hâlâ İçeri Girdi.
cyberwar/other 78

MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

MFA yalnızca bir güvenlik özelliği değildir; farklı MFA türleri saldırılara karşı değişik dirence sahip. Phishing, AiTM, SIM swap ve cihaz kodu akışları gibi yöntemlerle MFA geçerli olsa bile hesabın ele geçirilebileceğini gösteren bir seri başlangıcıdır; passkeys ve phishing-resistant MFA kavramları üzerinde duruluyor.

05.10.2026 15:00 DarkOperator US
Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı
vulnerability 78

Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı

Rejetto HTTP File Server'daki CVE-2026-61500, zayıf RNG nedeniyle öngörülebilir anahtarlar üretiyor ve bu durum oturum sahteciliği ile RCE riskine yol açabilir; aktif saldırı denemeleri tespit edildi.

05.10.2026 11:09 The Hacker News US
SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor
malware 78

SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor

Rapid7, BPFDoor ve AVERAT'ın ağ uçlarında operasyonel olduğunu ve bu tehditlerin SMTP üzerinden tünelleme ile komut alarak hareket ettiğini açıkladı; dropperlar ve BPF tabanlı implantlar kullanılıyor, hedefler telekom ekipmanları ve DVR/CCTV gibi cihazlar.

02.10.2026 16:00 Rapid7 US
malware 78

Chrome Mağazası Poper Blocker Casus Yazılımını Milyonlarca Kullanıcı İndirildi

Poper Blocker isimli bir infostealer, Chrome Web Store üzerinden milyondan fazla kullanıcıya ulaştı. Eklenti meşru görünümlü işaretlerle güven kazandı ve kullanıcı verilerini ele geçirme potansiyeline sahip.

29.09.2026 05:00 NCSC-FI News FI
malware browser-extension infostealer
vulnerability 92

Birden Çok Kritik Apache Roller Güvenlik Açığı

Apache Roller 6.1.5 sürümündeki bir dizi güvenlik açığı bildirildi; 6.1.6 veya sonrası sürüme yükseltme öneriliyor. Açıklar arasında SSRF, kimlik doğrulama bypass'u, CSRF, XSS ve uzaktan kod yürütme potansiyeli bulunan deserialization bulunuyor.

29.09.2026 05:00 NCSC-FI Vulns FI
malware vulnerability cve
vulnerability 78

Google Cloud Uygulama Entegrasyonundaki Zafiyet

Google Cloud Application Integration'daki Confused Deputy açığı, yetkili bir saldırganın craft edilmiş ek dosya yolu ile iç dosyaları exfiltre etmesine imkan verdi. CVE-2026-81375 için çözüm 30 Haziran 2026'da uygulanmıştır.

29.09.2026 05:00 NCSC-FI Vulns FI
malware cloud-security vulnerability
vulnerability 78

Red Hat Openshift Data Foundation 4’te Açık: OS Komut Enjeksiyonu

OS komut enjeksiyonu içeren güvenlik açığı CVE-2026-86330 ile ilgili resmi düzeltme ve çözüm bildirimi mevcut. Açıkla ilgili temel risk, admin ayrıcalıklarına sahip bir saldırganın host üzerinde yetkisiz komutlar yürütebilmesi.

29.09.2026 05:00 NCSC-FI Vulns FI
vulnerability cve-2026-86330 openshift
malware 78

JadePuffer ajanlı AI saldırıları Azure’ı hedefliyor, bulut kaynaklarını yok ediyor

Yapay zeka ajanları kullanan JadePuffer, Azure üzerinde keşif, kimlik bilgisi çalma ve ana altyapıyı yok etme amacıyla saldırılar yapıyor; ayrıca yapay zeka varlıkları ve veri kümelerini hedefleyen genişleme görüldü.

29.09.2026 05:00 NCSC-FI News FI
malware cloud azure
vulnerability 85

Red Hat AMQ broker 7'de Güvenlik Açığı

Apache ActiveMQ Artemis'te FederationStreamConnectMessage.getFederationPolicy() yöntemi, CORE protokolünden alınan sınıf adını doğrulama olmadan kullanıyor; yetkili bir federasyon düğümü zararlı sınıf adı gönderirse broker arzu edilen sınıfları yükleyip başlatabilir ve çeşitli istismarlar tetiklenebilir. CVE-2026-101292 ile ilişkili kritik bir güvenlik açığıdır.

29.09.2026 05:00 NCSC-FI Vulns FI
siber güvenlik malware network
malware 78

NeedyMantis: Hedefli Operasyonlarda Kullanılan Post-Compromise malware ailesinin Açığa Çıkarılması

Microsoft Threat Intelligence, NeedyMantis adındaki modüler post-compromise malware ailesini tespit etti. Ağırlıklı olarak hedefli operasyonlarda, zayıf/ele geçirilen ortamda kalıcı erişim sağlama ve takip eden operasyonları destekleme amacıyla kullanılıyor.

29.09.2026 05:00 NCSC-FI News FI
malware post-compromise targeted-operations
malware 68

Hollanda Polisi 'Yeniden Forme' Bir Hacker’ı ShinyHunters Soruşturmasında Tutukladı

ShinyHunters ile ilişkili olduğu iddia edilen Hollandalı bir suçlu tutuklandı; geçmişte veri hırsızlığı ve extorisyon suçlarından hükümlü olan kişi, Hadrian adlı güvenlik şirketinde mühendis olarak çalışıyordu ve DIVD’de gönüllüydü.

29.09.2026 05:00 NCSC-FI News FI
cybercrime data_theft extortion
Çin, Nvidia yapay zeka çiplerinin satışında esneklik potansiyeli ve Trump üzerindeki etki büyüyor
cyberwar 68

Çin, Nvidia yapay zeka çiplerinin satışında esneklik potansiyeli ve Trump üzerindeki etki büyüyor

Nvidia'nın çip satışlarıyla ilgili Çin'in olası esneklikleri ve Trump üzerindeki etki, yapay zeka donanımı ve güvenlik politikaları bağlamında kaygıları artırıyor.

29.09.2026 00:49 Ars Technica US
malware 65

Japonya'nın Keio'su ransomware saldırısını doğruladı; iş sistemleri sekteye uğradı

Keio Corporation, Japonya'daki bir özel demiryolu operatörü, hafta sonu meydana gelen ransomware saldırısı nedeniyle iş süreçlerinde kesinti yaşadığını açıkladı. Saldırı sonrası ağ güvenliği ve olay müdahalesi konuları gündeme geldi.

28.09.2026 23:56 BleepingComputer US
malware ransomware cybersecurity
Florida, OpenAI Geliştirmelerini Durdurmak İçin Hukuki Adımlar Atıyor

Florida, OpenAI Geliştirmelerini Durdurmak İçin Hukuki Adımlar Atıyor

28.09.2026 23:49 62
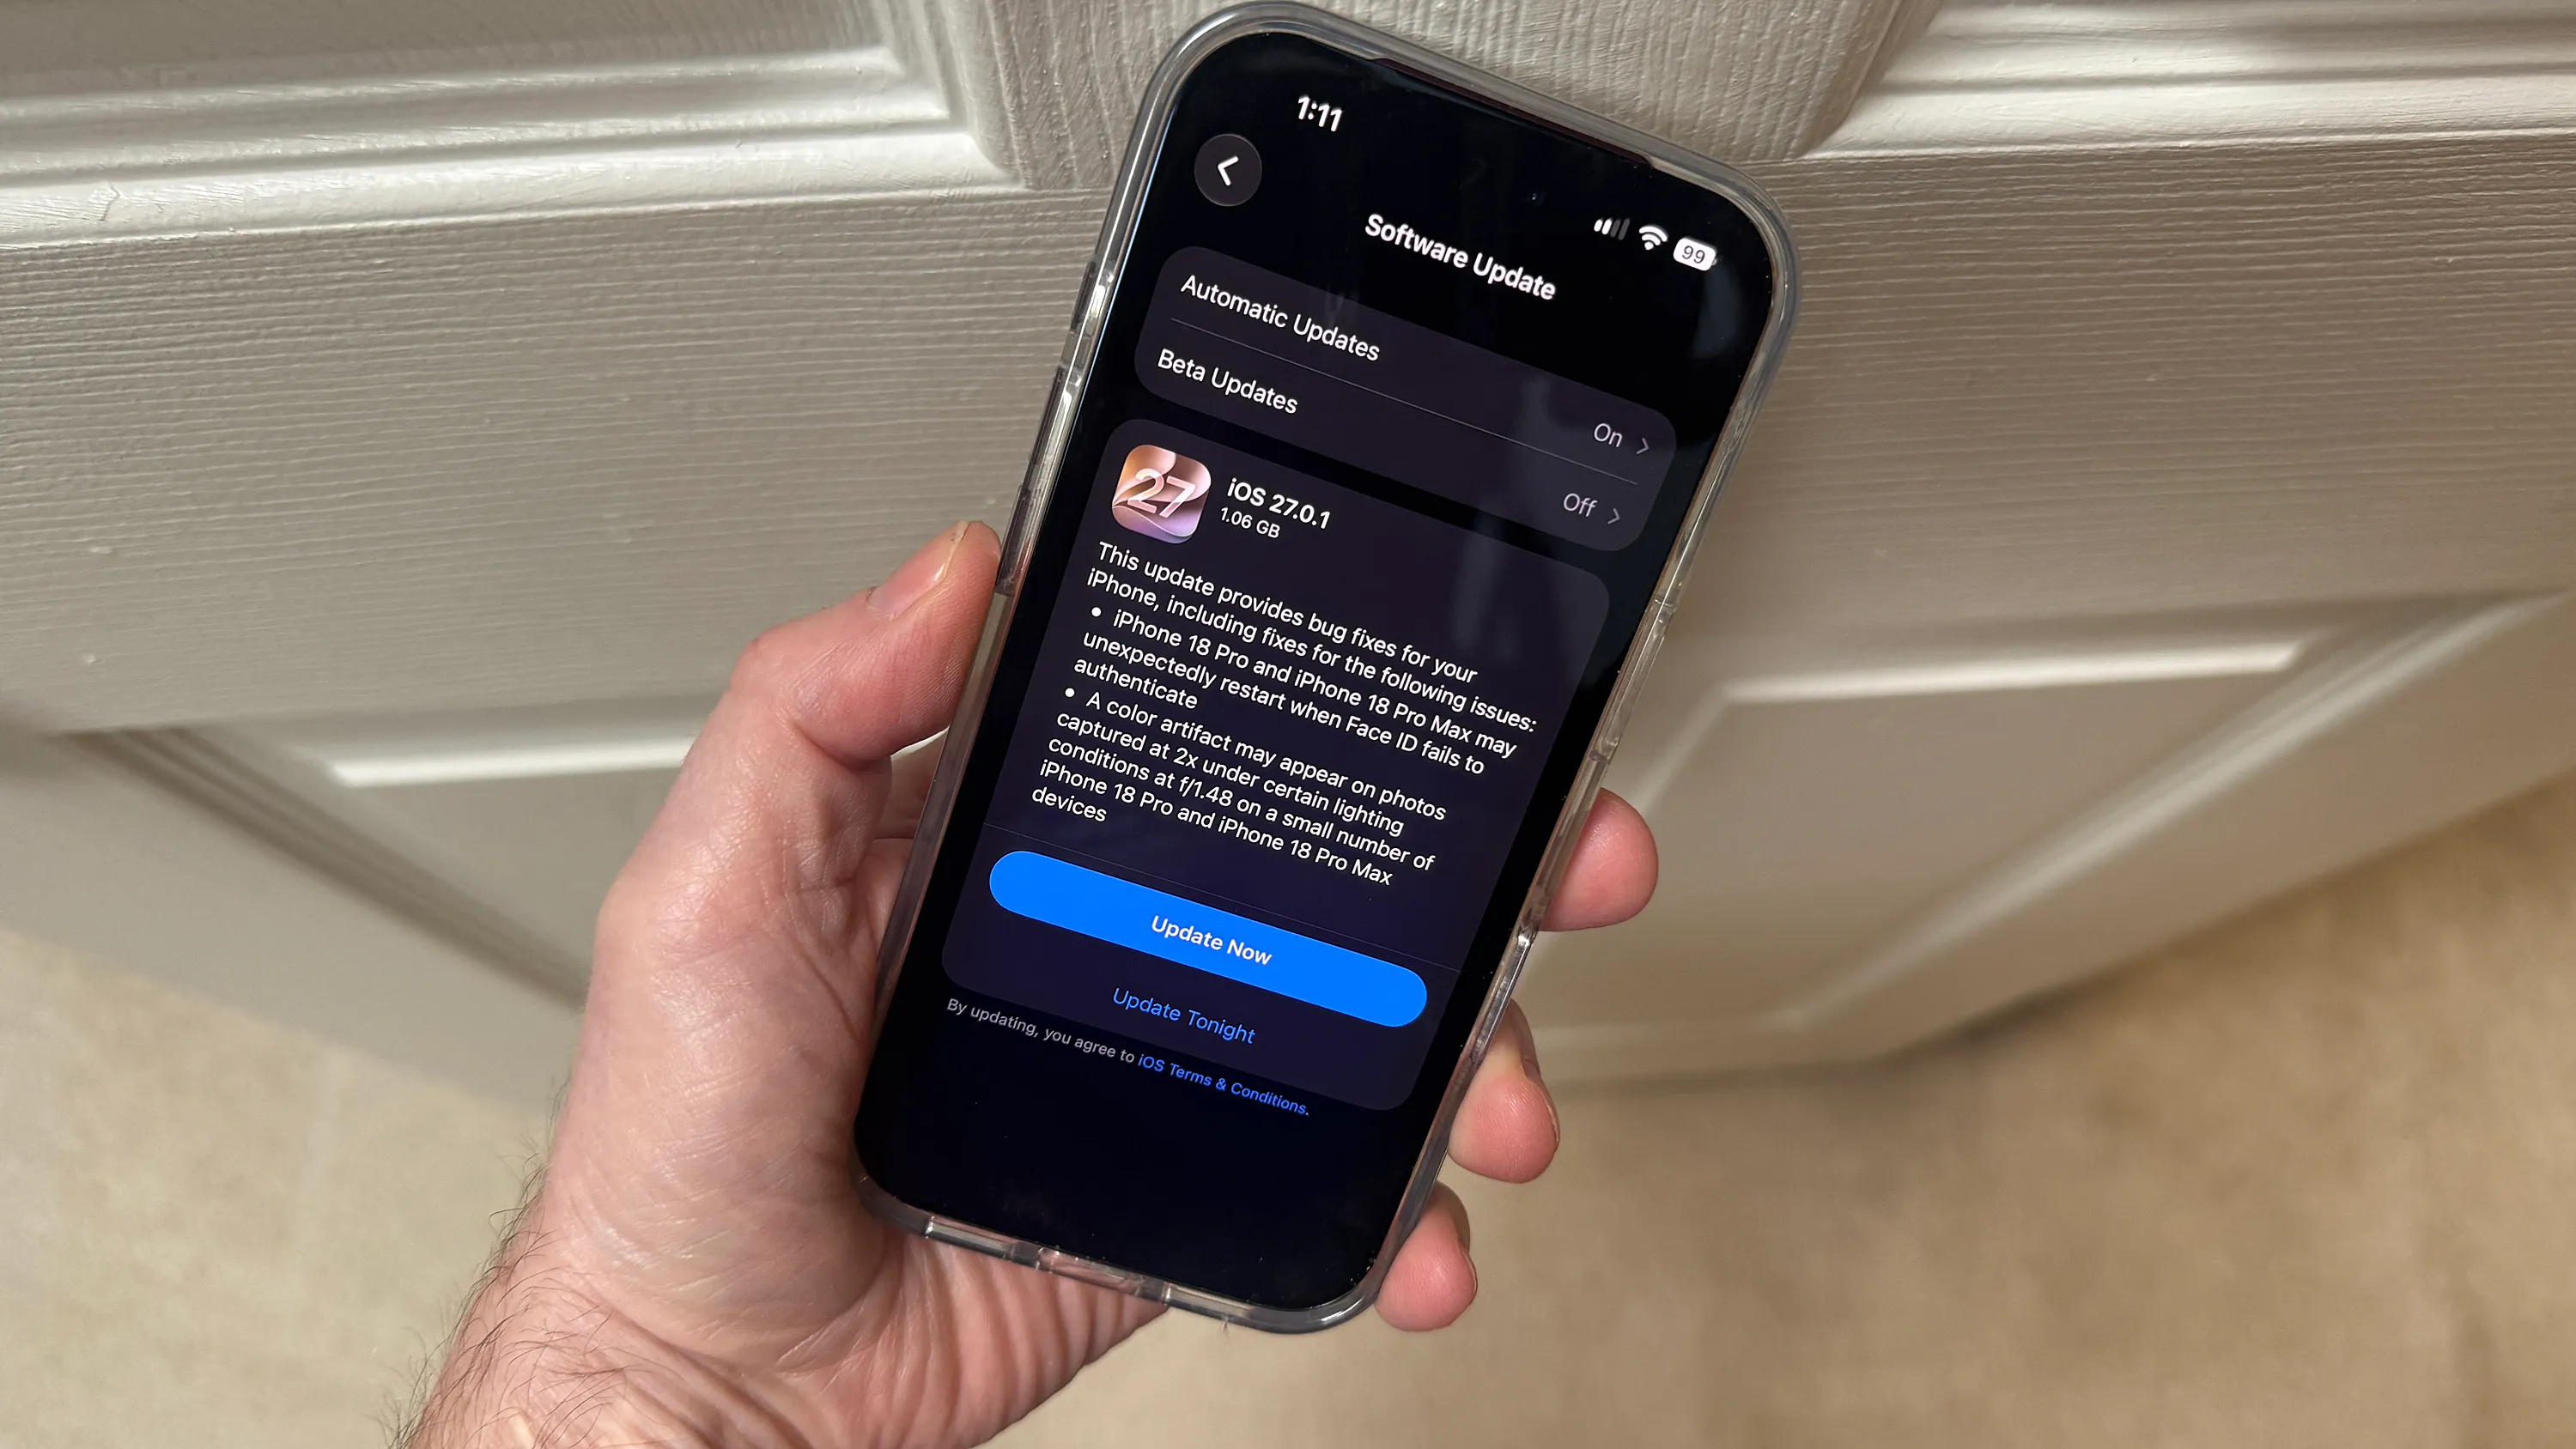
iOS 27.0.1 yayımlandı: Apple, iPhone 18 Pro yeniden başlatma ve donma sorunlarını düzeltti

iOS 27.0.1 yayımlandı: Apple, iPhone 18 Pro yeniden başlatma ve donma sorunlarını düzeltti

28.09.2026 23:39 65
1 ... 24 25 26 27 28 ... 686
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki