Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 854 kayıt listeleniyor.

854
Kayıt
12
Bu sayfa
1051
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity network-security AI iot cve windows security
Öne çıkan haberler
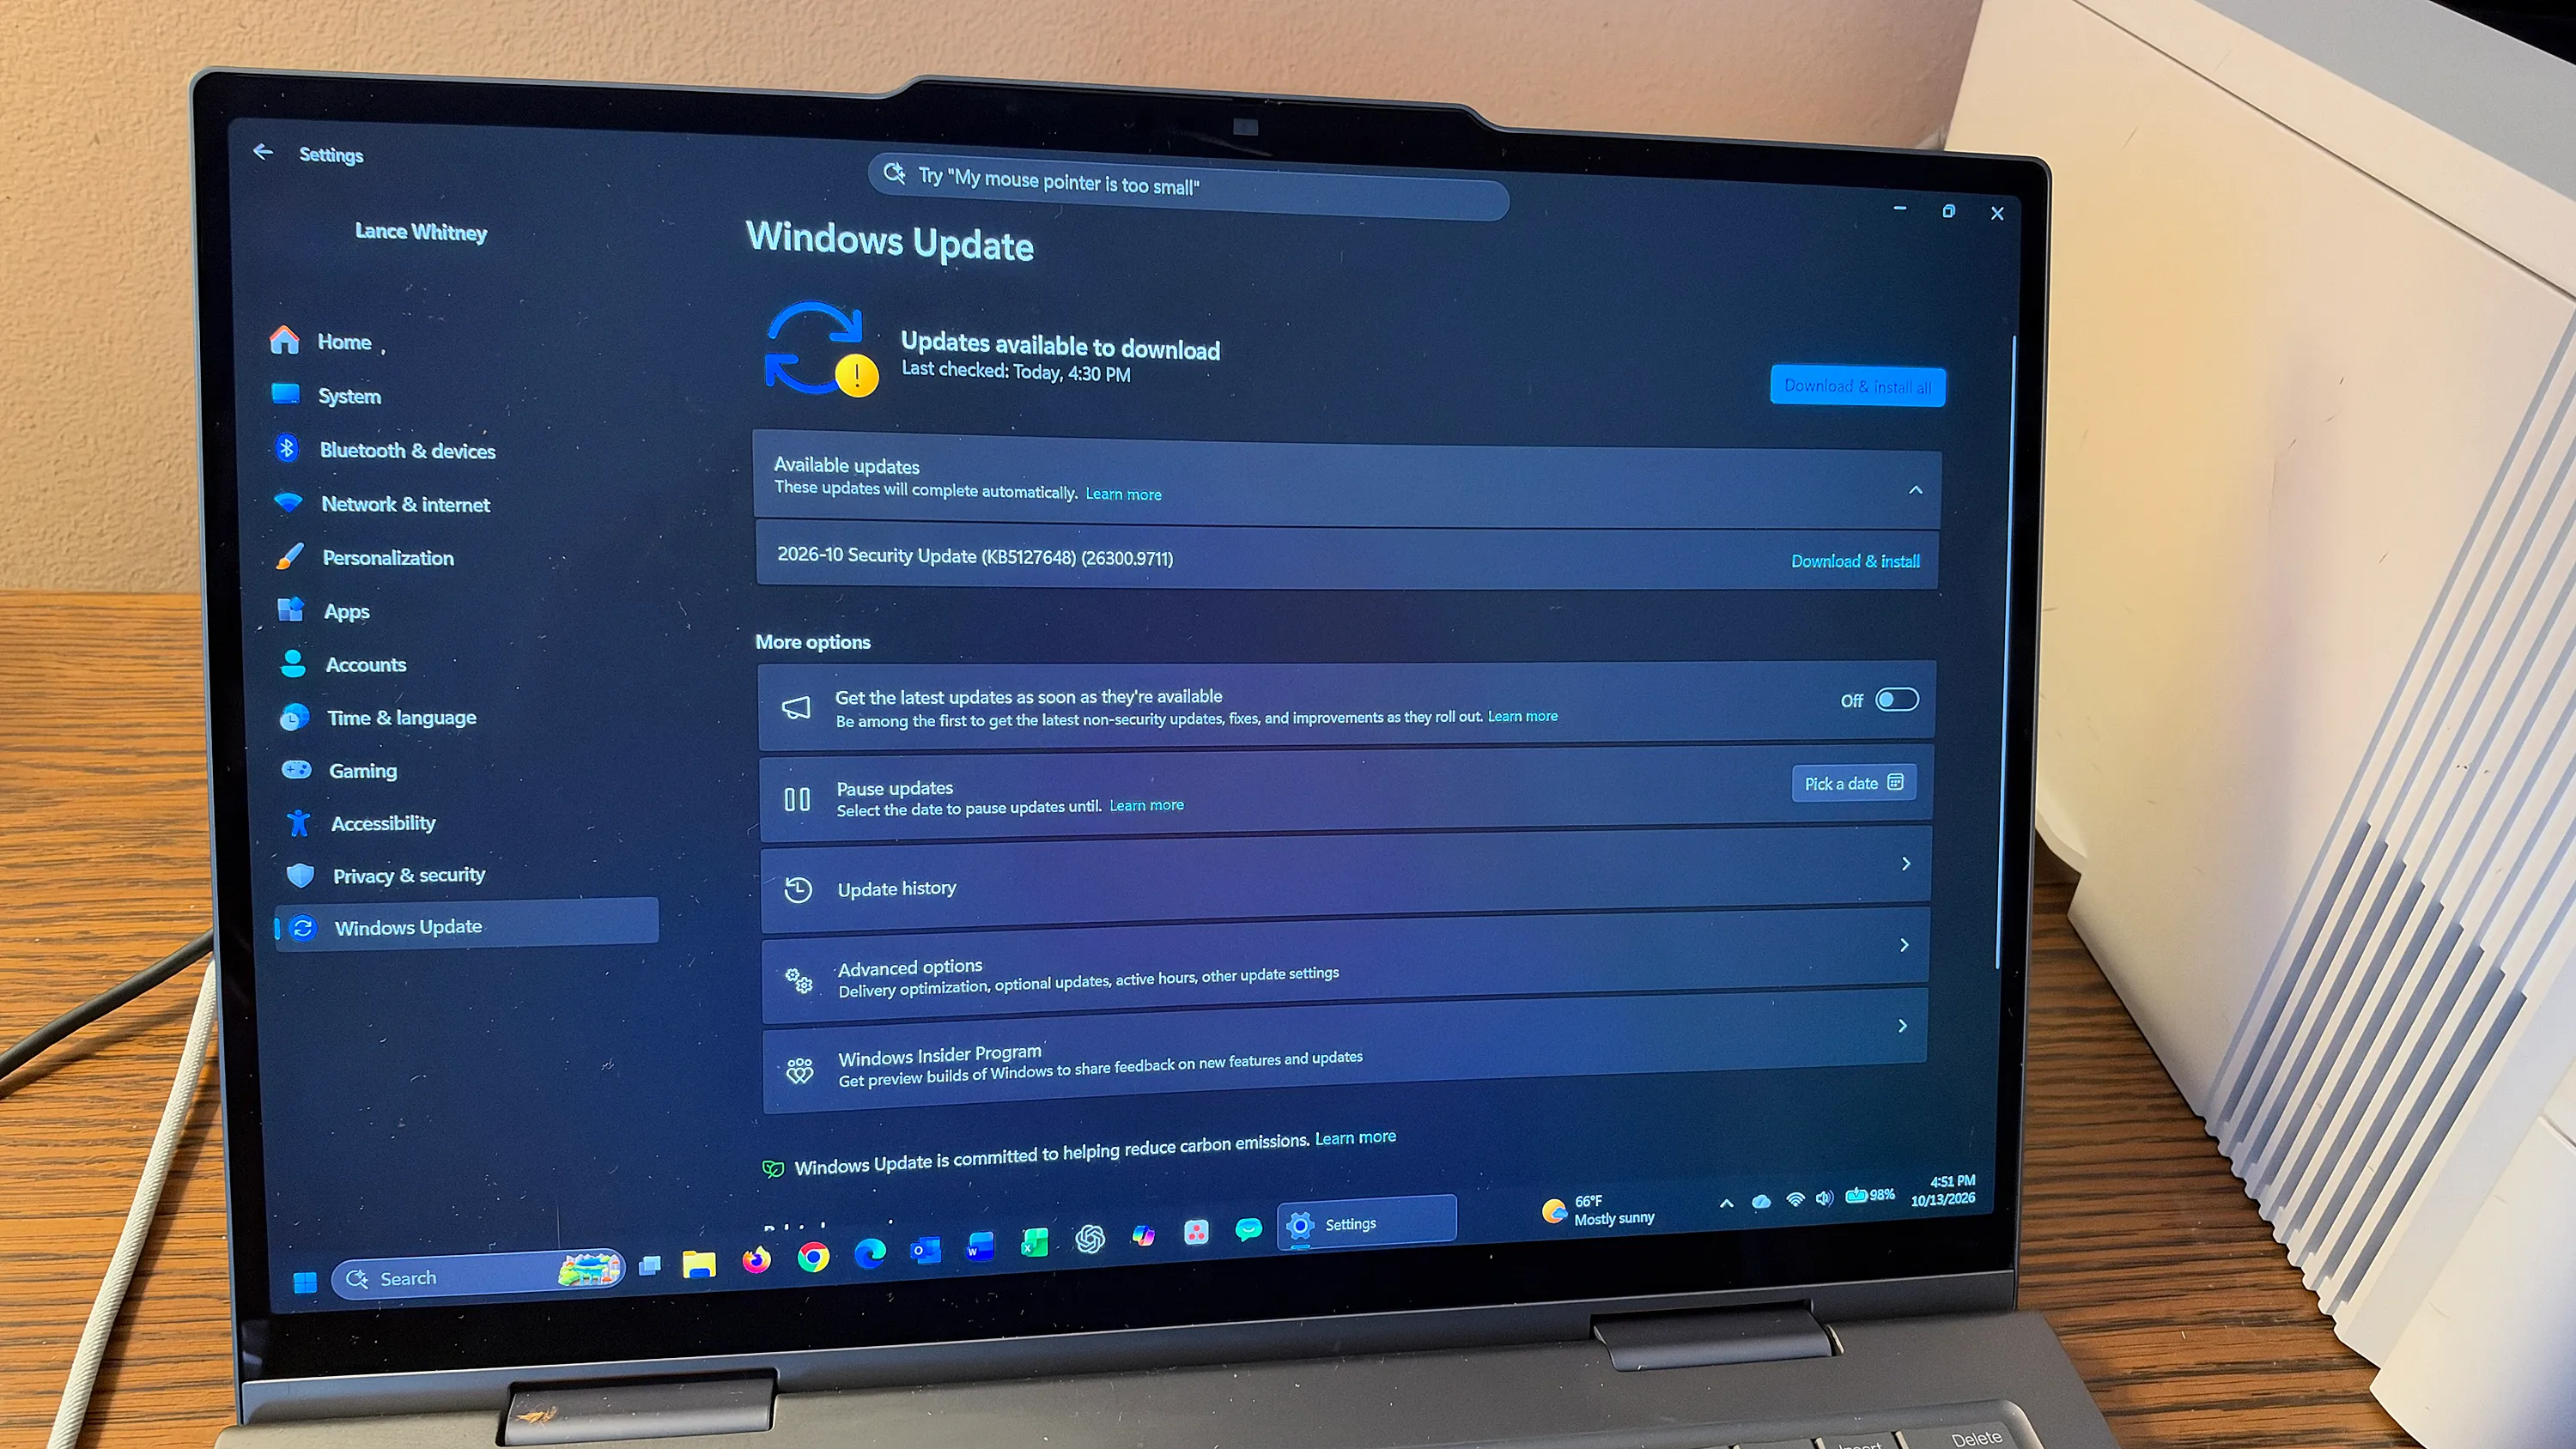
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
MALFEX npm Paketi 'imgdecode' Windows Yerel Eklenti İçinde Shellcode Yükleyicisini Gizliyor
malware 78

MALFEX npm Paketi 'imgdecode' Windows Yerel Eklenti İçinde Shellcode Yükleyicisini Gizliyor

Zararlı npm paketi imgdecode, MALFEX kampanyasının bir parçası olarak tedarik zinciri saldırılarında kullanılıyor ve Windows native addon içinde shellcode yükleyicisi barındırıyor.

17.10.2026 14:11 The Hacker News US
Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı
malware 78

Saldırganlar AOMEI Backupper'ın Güncelleme Sunucularını Dakikalarca Değiştirerek Backdoor Dağıttı

Güvenlik araştırmaları, AOMEI Backupper'ın güncelleme sunucularının birkaç dakika süren açık pencerelerde değiştirilmesiyle kullanıcıların kurulumlarında backdoor bulaşmasına yol açtığını duyurdu. Saldırganlar, güncelleme dalgalarıyla yayılan zararlı imajlar üzerinden kötü amaçlı kodları enjekte etti.

16.10.2026 19:43 The Hacker News US
Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil
vulnerability 78

Windows güvenlik yamalarıyla 1.400 hata düzeltildi – 2 sıfır gün dahil

Windows için ek güvenlik yamaları; 2 sıfır gün dahil 1.400 güvenlik hatası düzeltildi. Windows 11 26H2 için ilk resmi güncelleme ve 24H2 için destek sonu bilgisi mevcut.

14.10.2026 17:00 ZDNet Security US
Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu
malware 78

Araştırmacılar Kamuya Açık OpenAI Modelini Kullanarak Altı Günde 250.000 Dolarlık Chrome Tam Zincir Sömürü Oluşturdu

Güvenlik firması XBOW, kamuya açık bir yapay zeka modeliyle Chrome'daki üç hatayı zincirleyerek kullanıcının sadece bir web sayfası yüklediğinde Windows'ta kod çalıştırabilen bir açığı altı günde inşa etti. Google hataları onaylayıp düzeltti ve XBOW'a ödül verdi.

14.10.2026 14:19 The Hacker News US
Patch Tuesday - Ekim 2026
vulnerability 78

Patch Tuesday - Ekim 2026

Ekim 2026 Patch Tuesday’da Microsoft, Windows Shell zero-day bypass (CVE-2026-96951) dahil olmak üzere çok sayıda güvenlik açığını duyurdu; Outlook ve .NET Framework üzerinde no-interaction RCE’ler ve Edge ile ilgili güncellemeler mevcut. Açıklar büyümeye devam ederken, bazı eski Windows sürümlerine destek sonlandırılıyor.

14.10.2026 00:40 Rapid7 US
Ekim 2026 için Microsoft Patch Tuesday — Snort kuralları ve öne çıkan açıklar
vulnerability 78

Ekim 2026 için Microsoft Patch Tuesday — Snort kuralları ve öne çıkan açıklar

Microsoft'un Ekim 2026 yamaları kapsamındaki kritik güvenlik açıkları ve Snort kuralları üzerinden savunma ipuçları özetleniyor; teknik ayrıntılar ve etkiler paylaşılıyor.

13.10.2026 23:37 Cisco Talos Intelligence Group US
macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri
malware 78

macOS Mirage: En Yeni Nesil Apple Silicon Dinamik Analiz ve Sigma Tespitleri

macOS Mirage, Apple Silicon üzerinde çalışan yeni bir dinamik analiz sandboxı olarak duyuruldu ve Sigma kuralları ile MITRE ATT&CK eşleştirmesi sağlanıyor. Box of Apples'ın yerini alacak bu çözümler, kapsamlı telemetry, grafiksel izleme ve live analiz özellikleri sunuyor.

13.10.2026 14:53 VirusTotal Blog US
other 50

OneDrive Fotoğraflar Uygulaması

Microsoft, Windows 11 kullanıcılarına yeni bir OneDrive Photos uygulaması gönderdi. Uygulamanın ne olduğu ve nasıl kaldırılacağı hakkında bilgi.

31.07.2026 21:05 ZDNet Security US
OneDrive Windows 11 siber güvenlik
HollowFrame Yükleyici Frameworku ve Matryoshka Malware Ailesi Keşfedildi
malware 80

HollowFrame Yükleyici Frameworku ve Matryoshka Malware Ailesi Keşfedildi

Cybersecurity araştırmacıları, HollowFrame isimli bir Go tabanlı yükleyici frameworku ve Matryoshka malware ailesini keşfetti. Bu, bir avuç avcılık saldırısında kullanılan bir multi-staj zinciri içeriyor.

31.07.2026 19:39 The Hacker News US
vulnerability 75

Google Chrome: Masaüstü için Stabil Kanal Güncellemesi

Google Chrome'un stabil kanal güncellemesi, Windows, Mac ve Linux için 370 güvenlik düzeltmesi içeriyor. Güncelleme, önümüzdeki günlerde/haftalarda dağıtılacak.

31.07.2026 05:00 NCSC-FI Vulns FI
güvenlik güncellemesi Chrome CVE
ai 75

Windows indirme dosyalarınız giderek büyüyor ve bunun nedeni yapay zeka - bu neden önemli

Windows kurulum dosyalarının boyutu artıyor ve bu durumun yapay zeka ile bağlantılı olduğu belirtiliyor. Kullanıcılar için bu durum, sistem gereksinimlerini etkileyebilir.

30.07.2026 19:18 ZDNet Security US
yapay zeka Windows kurulum dosyası
Metasploit Framework 6.5 Yayınlandı

Metasploit Framework 6.5 Yayınlandı

30.07.2026 17:29 85
Toy Ghouls'un yeni oyuncağı: GenieLocker fidye yazılımı

Toy Ghouls'un yeni oyuncağı: GenieLocker fidye yazılımı

30.07.2026 11:00 75
vulnerability 85

Microsoft Secure Boot'ta Uzun Süreli Güvenlik Açığı

Microsoft'un Secure Boot özelliği, 14 yıllık varlığı boyunca ciddi bir güvenlik açığına sahip. ESET araştırmacıları, eski ve hatalı firmware görüntülerinin, basit bir teknikle korumayı aşmak için kullanılabileceğini keşfetti.

29.07.2026 14:01 Schneier on Security US
güvenlik açığı Microsoft Secure Boot
Nimbus Manticore, NightLedger'ı Dağıtıyor ve Kurban Sistemlerini Gizli İletim Noktalarına Dönüştürüyor
hacking 85

Nimbus Manticore, NightLedger'ı Dağıtıyor ve Kurban Sistemlerini Gizli İletim Noktalarına Dönüştürüyor

Nimbus Manticore, yeni bir Windows arka kapısı olan NightLedger ile birlikte, hedef sistemleri gizli iletim noktalarına dönüştüren saldırılar düzenliyor. Bu saldırılar, Orta Doğu, Afrika ve Güney Asya'daki çeşitli kuruluşları hedef alıyor.

28.07.2026 14:55 The Hacker News US
siber saldırı kötü amaçlı yazılım Windows arka kapısı
vulnerability 85

Yeni Certighost PoC exploit, saldırganların Windows domainlerini ele geçirmesine olanak tanıyor

Certighost adlı bir Windows Active Directory Certificate Services açığı için bir proof-of-concept exploit yayımlandı. Bu exploit, saldırganların Windows domainlerini ele geçirmesine olanak sağlayabilir.

28.07.2026 00:00 BleepingComputer US
exploit Windows vulnerability
malware 75

MedusaHVNC Trojan, Tarayıcıları Ele Geçirmek ve Veri Çalmak İçin Gizli Masaüstleri Oluşturuyor

MedusaHVNC RAT, gizli Windows masaüstleri aracılığıyla tarayıcıları uzaktan kontrol ediyor ve veri çalıyor. Bu yöntem, tespit edilmeden veri hırsızlığı yapabilmek için meşru sistem özelliklerini kullanıyor.

27.07.2026 20:53 Security Affairs IT
malware data theft cybersecurity
malware 85

MedusaHVNC Kötü Amaçlı Yazılımı, Tespiti Aşmak İçin Gizli Windows Masaüstlerini Kullanıyor

MedusaHVNC malware, görünmez Windows masaüstleri kullanarak tespit edilmeden uzaktan erişim sağlıyor. Bu malware, saldırganlara sürekli ve gizli erişim imkanı sunuyor.

27.07.2026 16:00 SecurityWeek US
malware siber güvenlik uzaktan erişim
Cruciferra Crypter, Windows Kötü Amaçlı Yazılımlarını Gizlemek için BYOVD ve Süreç Hayaletleme Kullanıyor
malware 75

Cruciferra Crypter, Windows Kötü Amaçlı Yazılımlarını Gizlemek için BYOVD ve Süreç Hayaletleme Kullanıyor

Cruciferra, Çin bağlantılı siber suç grupları tarafından kullanılan bir crypter hizmetidir. Bu hizmet, uzaktan erişim yazılımlarını dağıtmak için çeşitli siber suç grupları tarafından kullanılmaktadır.

27.07.2026 13:51 The Hacker News US
malware cybercrime phishing
1 ... 26 27 28 29 30 ... 72
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-19
24 saat içinde yüksek öneme sahip çeşitli güvenlik olayları raporlandı. Özellikle RDP/FreeRDP bileşenlerindeki açıklar (CVE-2026-111880, CVE-2026-111881) ve SiteGuard Server Edition’da OS komut enjeksiyonu zafiyeti (CVE-2026-106931) dikkat çekti. Apache Camel’de çok sayıda CVE düzeltmesi yayımlandı ve Broadcom Wi‑Fi zafiyeti fiziksel olarak tehdidi artırıyor. Bölgesel olarak FI ve ABD dışındaki ülkelerdeki etkiler görünürken, istemci tarafı ve ağ güvenliği güçlendirme ihtiyacı belirginleşti. Saldırı vektörleri arasında uzaktan kimlik doğrulaması olmadan yazılım taşımaları, komut enjeksiyonu ve bellek taşması riskleri bulunuyor. Yaygın tema olarak yazılım güncellemeleri ve güvenlik izleme eksiklikleri öne çıkıyor. Tehdit aktörlerinin aktif olduğu ve hızla yamalar uygulanmalıdır. Bu dönemde güvenlik iletişimi ve farkındalık da kritik rol oynuyor.
Toplam Haber: 18
Yüksek Önem: 2
IOC/CVE: 6
Öne Çıkanlar
• FreeRDP sürümleri 2.0.0 ile 3.32.0 arasında NTLM MIC offset hatası nedeniyle kör wit yazına yol açan bellek taşması bulunuyor ve CVE-2026-111880 ile ilişkilendirildi.
• SiteGuard Server Edition'daki istatistik modülünde OS komut enjeksiyonu zafiyeti mevcut; saldırganlar root/SYSTEM ayrıcalıklarıyla komut çalıştırabiliyor (CVE-2026-106931).
• Apache Camel’de 38 CVE düzeltmesi yayımlandı ve 4.18.5/4.22.1/4.23.0 sürümlerine yükseltme öneriliyor.
• Broadcom Wi-Fi zafiyeti, kimlik doğrulaması gerektirmeden saldırganların yönlendiricilere kod çalıştırmasına olanak tanıyor.
• FreeRDP 3.14.1 before 3.32.0’da Bresenham benzeri bellek hatası ve CF_DIB/CF_DIBV5 nedeniyle çökme/taşma riski bulunuyor (CVE-2026-111881).
CVE ve Açıklamaları
CVE-2026-106030
kısa etki
CVE-2026-43865
kısa etki
CVE-2026-78162
kısa etki
CVE-2026-78163
kısa etki
CVE-2026-78164
kısa etki
CVE-2026-78165
kısa etki
CVE ve Açıklamaları
CVE-2026-79983
kısa etki
CVE-2026-79984
kısa etki
CVE-2026-79985
kısa etki
CVE-2026-79986
kısa etki
CVE-2026-80312
kısa etki
CVE-2026-80343
kısa etki
CVE ve Açıklamaları
CVE-2026-80344
kısa etki
CVE-2026-83531
kısa etki
CVE-2026-84176
kısa etki
CVE-2026-84178
kısa etki
CVE-2026-84180
kısa etki
CVE-2026-84181
kısa etki
CVE ve Açıklamaları
CVE-2026-85243
kısa etki
CVE-2026-85245
kısa etki
CVE-2026-106931
kısa etki
CVE-2026-111880
kısa etki
CVE-2026-111881
kısa etki