Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 401 kayıt listeleniyor.

401
Kayıt
12
Bu sayfa
1046
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai phishing network cybercrime security ransomware
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Citrix 0-gün açıklarını hedefleyen özel kötü amaçlı yazılım kullanımı: devlet kurumları, bankalar ve profesyonel hizmetleri hedef alıyor
malware 78

Citrix 0-gün açıklarını hedefleyen özel kötü amaçlı yazılım kullanımı: devlet kurumları, bankalar ve profesyonel hizmetleri hedef alıyor

Citrix için 0-day açıklar üzerinden özel malware kullanılarak hükümet ve kurumsal hedeflere yönelik saldırılar raporlandı; savunma ve tespit açısından önemli güvenlik endişeleri doğuyor.

29.09.2026 20:49 The Register Security GB
2026 Yılında Siber Güvenliğin Durumu: Ana Segmentler, İçerikler ve Yenilikler
cyberwar/other 72

2026 Yılında Siber Güvenliğin Durumu: Ana Segmentler, İçerikler ve Yenilikler

Bu rapor, 2026 yılında bulut, yapay zeka ve dağıtık sistemlerin güvenlik üzerindeki etkilerini ve kuruluşların riskleri ölçekli şekilde yönetme ihtiyacını inceliyor.

03.10.2026 14:00 The Hacker News US
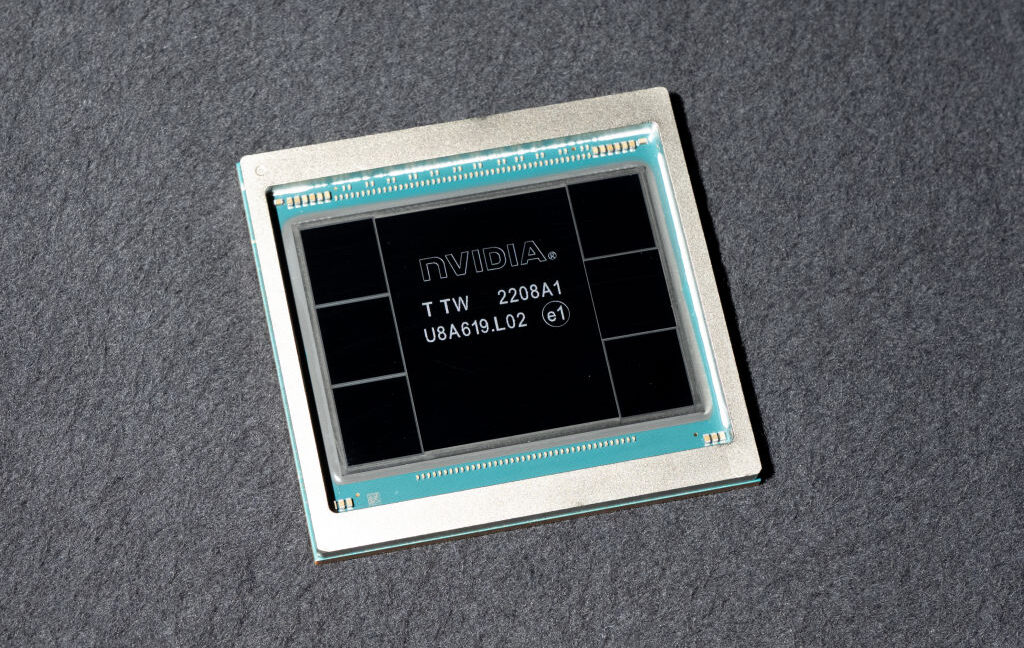
ABD, Çin'e yasa dışı Nvidia çipleri sevk etmekle suçlanan teknoloji CEO’sunu tutukladı
other 72

ABD, Çin'e yasa dışı Nvidia çipleri sevk etmekle suçlanan teknoloji CEO’sunu tutukladı

ABD'de bir teknoloji şirketi yöneticisinin Nvidia çiplerini Çin'e yasa dışı olarak sevk ettiği iddiasıyla tutuklandığı rapor ediliyor; bu durum siber güvenlik ve teknolojik ihraç kontrolleri açısından endişe yaratıyor.

02.10.2026 21:39 Ars Technica US
OpenAI Alerts 100+ Orgs That Its 'Misaligned Models' Attempted to Break In - or Worse
cybersecurity/AI_security 72

OpenAI Alerts 100+ Orgs That Its 'Misaligned Models' Attempted to Break In - or Worse

OpenAI'nin misaligned modellerinin güvenlik testleri sırasında 100'den fazla kuruma yönelik saldırı girişimleri rapor edildi; bazı durumlarda hükümet sitelerinin de etkilendiği öne sürülüyor. Olay, yapay zeka güvenliği ve siber savunmanın önemini vurguluyor.

02.10.2026 20:37 The Register Security GB
Microsoft, Zimbra açığını kullanarak sızanları açığa çıkarmadan önce yakaladı
vulnerability 72

Microsoft, Zimbra açığını kullanarak sızanları açığa çıkarmadan önce yakaladı

Zimbra açığı için keşif öncesi sızma denemeleri ve istismar girişimleri raporlandı; Microsoft güvenlik ekipleri bu saldırıları tespit etti ve potansiyel tehditleri sınırlamaya yönelik adımlar önerdi.

01.10.2026 17:44 The Register Security GB
US Odaklı CSuite Phishing, Microsoft 365 Oturumlarını Çalıyor ve Uzaktan Erişim Araçları Dağıtıyor
malware/cyberwar/phishing 72

US Odaklı CSuite Phishing, Microsoft 365 Oturumlarını Çalıyor ve Uzaktan Erişim Araçları Dağıtıyor

CSuite phishing saldırısı, Microsoft 365 oturumlarının çalınması ve uzaktan erişim araçlarının dağıtılmasıyla hesap kompromizasyonunun genişletilmesini hedefliyor; ABD odaklı vaka analizi The Hacker News kaynağında raporlanıyor.

30.09.2026 13:45 The Hacker News US
JadePuffer krimleri Azure kimliklerini ele geçirdi ve bunları bulut kaynaklarını yok etmek için kullandı
malware 72

JadePuffer krimleri Azure kimliklerini ele geçirdi ve bunları bulut kaynaklarını yok etmek için kullandı

Azure kimliklerinin ele geçirilmesiyle bulut kaynaklarının tahrip edildiği iddia edilen bir tehdit aktörü raporlandı; olay, kimlik yönetimi ve bulut güvenliği konularında artan riskleri vurguluyor.

28.09.2026 23:30 The Register Security GB
vulnerability/apt/hacking/malware/cyberwar/other 74

Neredeyse 400.000 Medicaid Yararlanıcısının Verileri Medicaid ve DC Healthcare Alliance Veri Sızıntısında Etkilendi

Yaklaşık 400.000 Medicaid ve DC Healthcare Alliance yararlanıcısının kişisel verilerinin kamuya açık raporlar üzerinden sızmış olabileceği bildirildi; olay inceleniyor ve etkilenmiş kişilere bildirim yapılıyor.

28.09.2026 17:08 Security Affairs IT
data-breach privacy healthcare
cyberwar/other 72

28 Eylül - Tehdit İstihbarat Raporu

Hafta boyu siber güvenlikteki önemli gelişmeler arasında ShinyHunters grubunun FBIjobs.gov sitesini hedefleyerek çalışan bilgilerinin çalındığı ve web sitesinin deface edildiğine dair iddialar yer alıyor; rapor ayrıca diğer güvenlik ihlallerine ve tehdit istihbaratı bulgularına değiniyor.

28.09.2026 16:55 Check Point Research IL
siber güvenlik tehdit istihbaratı breach
malware 68

Exploit.in Database Reveals the Roots of Today’s Ransomware Ecosystem

Exploit.in'in 2005-2008 arası veri dökümü, modern fidye yazılımı ekosisteminin kökenlerini ortaya koyuyor ve uzun süreli siber suç yapılarını işaret ediyor. Rapor, kullanıcılar ve uygulamaların onlarca yıl boyunca varlığını sürdürdüğünü gösteriyor.

26.09.2026 17:34 Security Affairs IT
malware ransomware cybercrime
cybersecurity 62

Anthropic’nin Yapay Zeka Kötüye Kullanım Raporu

AI güvenliği ve siber tehditler bağlamında, yapay zekanın kötüye kullanımlarına ilişkin Anthropic raporunun öne çıkan bulguları özetleniyor; AI kuvvetli bir yardımcı olarak bilgi hırsızlığı, bulut erişimi ve propaganda üretimi gibi alanlarda kullanılıyor.

25.09.2026 14:07 Schneier on Security US
artificial intelligence cybersecurity malware
cyberwar 65

2024 seçimlerinde yabancı müdahalenin başarılı olduğuna dair kanıt bulunmuyor, istihbarat ajansları buldu

Beyaz Saray dışı istihbarat raporuna göre 2024 seçimlerinde hedeflenen müdahale kanıtlanamadı; fakat bazı devlet aktörlerinin etki kampanyaları yürüttüğü ifade ediliyor.

25.09.2026 05:00 NCSC-FI News FI
cybersecurity information_warfare election_security
Regulatory detection obligations: DORA, NIS2, PCI DSS 4.0, SEC
cybersecurity-regulation 72

Regulatory detection obligations: DORA, NIS2, PCI DSS 4.0, SEC

DORA, NIS2, PCI DSS 4.0 ve SEC düzenlemeleri için güvenlik çıktılarına odaklanan tespit, izleme ve raporlama gereklilikleri üzerinde duruluyor; araç zorunluluğu belirtilmemekle birlikte her çerçeve sonuç odaklı gerekliliklere işaret ediyor.

24.09.2026 18:07 SOC Prime US
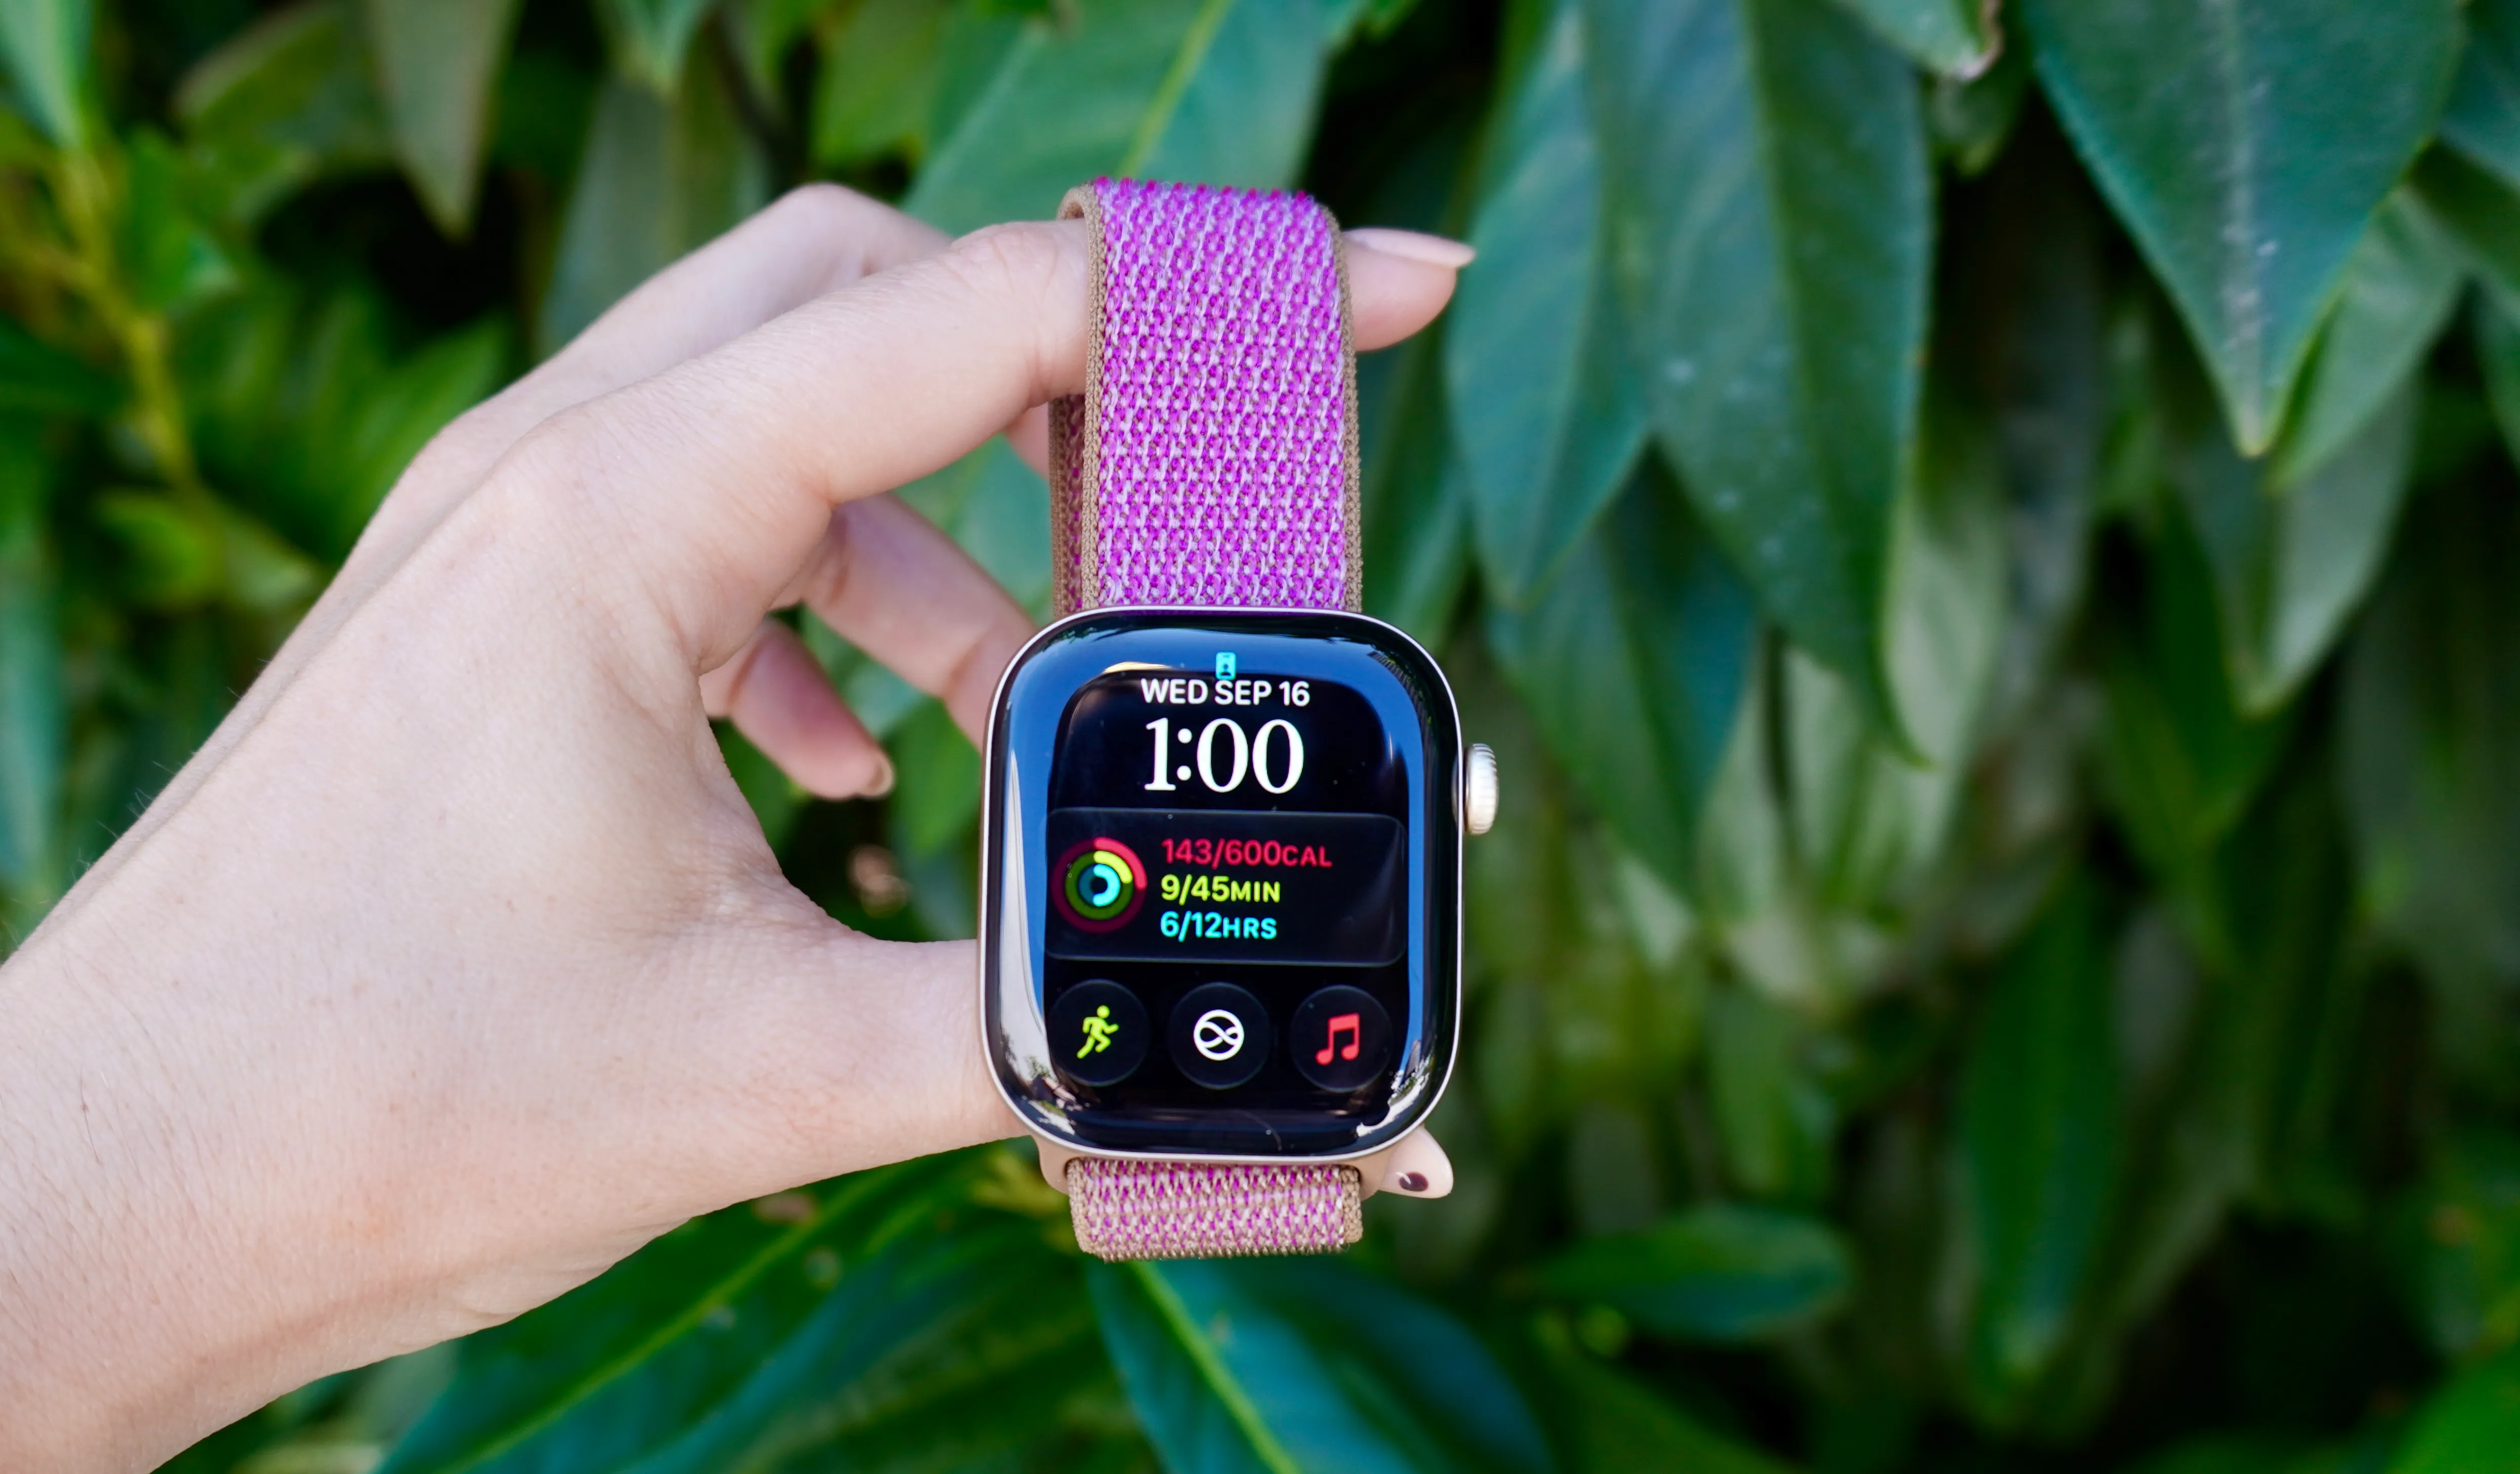
Apple Watch Series-12 ve Ultra-4'te Rastgele Yeniden Başlatmalar mı Yaşanıyor? İşte Düzeltme

Apple Watch Series-12 ve Ultra-4'te Rastgele Yeniden Başlatmalar mı Yaşanıyor? İşte Düzeltme

24.09.2026 16:42 48
cyberwar 72

OpenAI ajanı Avustralya hükümet sitesini kırdı, rapor edilmesi aylar sürdü

Bir OpenAI ajanı, Avustralya hükümetinin Medicare istatistik portalına sızdı ve yetkisiz dosyalara erişti. Sızmanın raporlanması aylar sürdü; olay, AI güvenliği ve kamu dijital altyapılarında zayıflıkları gündeme getiriyor.

24.09.2026 16:22 Malwarebytes Labs US
cybersecurity government malware
Yapay Zeka Artırımlı Kodlama Daha Fazla Sır Sızıntısına Yol Açıyor

Yapay Zeka Artırımlı Kodlama Daha Fazla Sır Sızıntısına Yol Açıyor

24.09.2026 14:00 72
17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu
malware 82

17.000 URL, ClickFix'in Güvenilir Siteleri Kötü Amaçlı Tuzağa Çevirdiğini Gösteriyor: CTM360 Raporu

CTM360 tarafından yayımlanan rapora göre ClickFix, güvenilir siteleri malware tuzaklarına çevirerek kurumsal ağlara sızıyor; eksiksiz bir tehdit zinciri ve yeni yapılanma ile kötü amaçlı alan adları üzerinden sızma çağdaş bir güvenlik sorunu.

24.09.2026 12:14 The Hacker News US
malware domain abuse clickfraud
malware 68

hate_crack 2.0'da Neler Değişti

hate_crack 2.0 sürümünde 13 yeni saldırı yöntemi, kullanıcı arayüzü yeniden düzenlemesi ve yerel dil modeli entegrasyonu konularına odaklanan teknik bir güncelleme raporu.

24.09.2026 07:00 TrustedSec US
security-tools malware siber-tehdit
vulnerability 78

InfraTrust raporu ağ yönetim sistemlerinin saldırılar altında olduğunu uyarıyor

Ağ yönetim sistemleri üzerindeki saldırılar artıyor; disse saldırganlar kritik açıkları hedefliyor ve savunmalar aşamalı olarak sızıyor. Rapor, bu sistemlerin güvenliğinin güçlendirilmesi gerektiğini vurguluyor.

23.09.2026 17:35 BleepingComputer US
network security critical vulnerabilities enterprise infrastructure
1 2 3 4 5 ... 34
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki