Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7131 kayıt listeleniyor.

7131
Kayıt
12
Bu sayfa
1095
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime malware/cybersecurity breach cybersecurity/AI_security vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability AI cybercrime ransomware phishing privacy network-security
Öne çıkan haberler
Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı
vulnerability 85

Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı

Kritik CVE-2025-64393 açıkları Veeam Backup & Replication üzerinde uzaktan kod yürütmeye izin veriyor. Aşamalı güvenlik güncellemesiyle çözüldüğü belirtiliyor.

08.10.2026 11:51 SOC Prime US
CVE-2026-59346: VMware Workstation ve Fusion için Kritik Hata Misafirden Hosta Kod Çalıştırmaya İzin Veriyor
vulnerability 82

CVE-2026-59346: VMware Workstation ve Fusion için Kritik Hata Misafirden Hosta Kod Çalıştırmaya İzin Veriyor

VMware Workstation ve Fusion'daki kritik bir integer-overflow açığı, misafir sanal makinelerden ana hosta kod çalıştırmaya olanak tanıyabilir; CVSS 9.3 olarak değerlendiriliyor.

09.10.2026 11:23 SOC Prime US
Çalışan Exploit Yayınlandı: AnyDesk Linux için Ön-Doğrulama ile Root Erişimi
vulnerability 78

Çalışan Exploit Yayınlandı: AnyDesk Linux için Ön-Doğrulama ile Root Erişimi

Siber güvenlik dünyasında pre-auth RCE açığına karşı çalışan bir exploit yayımlandı; bu, kötü niyetli aktörlerin AnyDesk Linux üzerinde kök erişimi elde etme riskini artırıyor. Firma geçmişte yamayı duyururken ayrıntı ve CVE belirtmemiş.

09.10.2026 15:59 The Hacker News US
Flax Typhoon Beş Açığı Kullanıyor: CISA Federal Kurumlar İçin 11 Ekim Son Başvuru Tarihi Belirledi
vulnerability 78

Flax Typhoon Beş Açığı Kullanıyor: CISA Federal Kurumlar İçin 11 Ekim Son Başvuru Tarihi Belirledi

Flax Typhoon tarafından istismar edilen beş zafiyet, CISA KEV listesine eklendi; bu, federal kurumlar için acil durum gerektiren güvenlik uyarısı niteliğinde.

09.10.2026 15:21 The Hacker News US
FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı
malware 78

FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı

ABD yetkilileri, Flax Typhoon ile ilişkili kötü amaçlı araçların operasyonlarını zorlaştırmak için 7 alan adı durdurdu ve kritik altyapılara yönelik tarama/istismar faaliyetlerini engelledi.

09.10.2026 09:39 The Hacker News US
ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor
malware 78

ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor

ABD, Çinli siber araçları hedef alarak dağıtımını engelledi ve 7 hükümet Çinli casusluğa karşı uyarıda bulundu. Olay, 2021 yılından beri cihazlara bulaşan malware faaliyetlerini kapsıyor.

09.10.2026 00:59 The Register Security GB
Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da
cyberwar/other 78

Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da

Cloudflare'ın Agentic Security Operations yaklaşımı, yapılandırılabilir AI ajanlarıyla güvenlik uyarılarını değerlendirir; kanıt toplama ile model çıkarımı ayrıştırılarak güvenli ve kanıtlanabilir öneriler sağlanıyor.

07.10.2026 19:30 Cloudflare Security Blog US
SonicWall SMA1000 Cihazları için CVSS 10.0 Pre-Authentication SSRF Güvenlik Açığı ve Yama
vulnerability 78

SonicWall SMA1000 Cihazları için CVSS 10.0 Pre-Authentication SSRF Güvenlik Açığı ve Yama

SonicWall SMA1000 serisi güvenlik açıkları için yamalar yayımladı; bazı açıklar pre-authentication SSRF ile ilgili ve yüksek derecede tehlikeli olarak sınıflandırılıyor.

07.10.2026 19:17 The Hacker News US
Packagist Tedarik Zinciri Saldırısı 8 Paketi Etkiledi ve GitHub Tabanlı Linux Kötü Amaçlı Yazılım Kullandı
malware 85

Packagist Tedarik Zinciri Saldırısı 8 Paketi Etkiledi ve GitHub Tabanlı Linux Kötü Amaçlı Yazılım Kullandı

Packagist üzerinde gerçekleştirilen yeni bir tedarik zinciri saldırısı, sekiz paketi etkileyerek GitHub'dan indirilen bir Linux ikili dosyasını çalıştıran kötü amaçlı kod ekledi. Etkilenen paketler Composer paketleri olmasına rağmen, kötü amaçlı kod composer.json dosyasına değil, package.json dosyasına eklendi.

23.05.2026 19:07 The Hacker News US
Claude Mythos AI, Yaygın Olarak Kullanılan Yazılımlarda 10,000 Yüksek Öneme Sahip Açık Buldu

Claude Mythos AI, Yaygın Olarak Kullanılan Yazılımlarda 10,000 Yüksek Öneme Sahip Açık Buldu

23.05.2026 14:55 85
Güncelleme: search-for-compression.py Sürüm 0.0.7

Güncelleme: search-for-compression.py Sürüm 0.0.7

23.05.2026 14:46 60
vulnerability 85

'Underminr' Açığı Saldırganların Kötü Niyetli Bağlantıları Güvenilir Alanların Arasında Gizlemesine İzin Veriyor

'Underminr' güvenlik açığı, saldırganların güvenilir alan adlarının arkasında kötü niyetli bağlantıları gizlemelerine olanak tanıyor. Bu durum, yaklaşık 88 milyon alan adını etkileyerek ciddi bir tehdit oluşturuyor.

23.05.2026 14:00 SecurityWeek US
siber güvenlik açık DNS
other 75

FBI, ABD Lisans Plaka Okuyucularına 'Neredeyse Gerçek Zamanlı' Erişim İstiyor

FBI, lisans plaka okuyucularına erişim isteğiyle, siber güvenlik ve veri gizliliği konularında yeni bir tartışma başlatıyor. Ayrıca, Google, yamanmamış bir açığı için canlı bir istismar yayınladı.

23.05.2026 13:30 Wired Security US
siber güvenlik veri gizliliği FBI
Laravel-Lang PHP Paketleri, Platformlar Arası Kimlik Bilgisi Çalmak İçin Tehdit Altında
malware 85

Laravel-Lang PHP Paketleri, Platformlar Arası Kimlik Bilgisi Çalmak İçin Tehdit Altında

Yeni bir yazılım tedarik zinciri saldırısı, Laravel-Lang'a ait PHP paketlerini hedef alarak kapsamlı bir kimlik bilgisi çalma çerçevesi sunuyor. Etkilenen paketler arasında laravel-lang/lang, laravel-lang/http-statuses, laravel-lang/attributes ve laravel-lang/actions bulunuyor.

23.05.2026 12:51 The Hacker News US
siber güvenlik kimlik bilgisi çalma PHP
Drupal Core SQL Enjeksiyon Açığı Aktif Olarak İstismar Ediliyor, CISA KEV'ye Eklendi
vulnerability 85

Drupal Core SQL Enjeksiyon Açığı Aktif Olarak İstismar Ediliyor, CISA KEV'ye Eklendi

CISA, Drupal Core'daki kritik bir SQL enjeksiyon açığını KEV kataloğuna ekledi. Bu açık, tüm desteklenen Drupal Core sürümlerini etkiliyor ve aktif istismar kanıtları mevcut.

23.05.2026 10:23 The Hacker News US
siber güvenlik açık Drupal
malware 75

SmartApeSG ClickFix --> Tanımlanamayan RAT --> NetSupport RAT

SmartApeSG ClickFix ile bağlantılı olarak tanımlanamayan bir RAT, NetSupport RAT olarak adlandırıldı. Bu tür zararlı yazılımlar, hedef sistemlerde uzaktan kontrol sağlamak için kullanılıyor.

23.05.2026 00:20 Malware Traffic Analysis US
RAT malware siber güvenlik
hacking 85

FBI, Microsoft 365 Hesaplarını Hedef Alan Kali365 Phishing Hizmetini Uyarıyor

FBI, Kali365 adlı bir PaaS dolandırıcılık kitinin, siber suçluların Microsoft 365 hesaplarını şifre olmadan ele geçirmesine olanak tanıdığını bildirdi. Bu durum, kullanıcıların hesap güvenliğini tehdit ediyor.

22.05.2026 22:59 HackRead GB
phishing Microsoft 365 siber güvenlik
Metasploit Haftalık Özeti 05/22/2026
vulnerability 85

Metasploit Haftalık Özeti 05/22/2026

Metasploit, Cisco Catalyst SD-WAN Controller için CVE-2026-20182 kimlik doğrulama atlama açığını duyurdu. HUSTOJ platformunda zip-slip RCE açığı ve Barracuda Email Security Gateway'de ise uzaktan kod yürütme açığı tespit edildi.

22.05.2026 22:10 Rapid7 US
siber güvenlik ağ güvenliği malware
Megalodon, 5.5K'dan Fazla GitHub Repo Zehirliyor
malware 85

Megalodon, 5.5K'dan Fazla GitHub Repo Zehirliyor

Megalodon isimli bir siber tehdit, 5.5K'dan fazla GitHub reposunu zehirleyerek yazılım güvenliğini tehdit ediyor. Bu durum, geliştiricilerin dikkatli olmaları gerektiğini gösteriyor.

22.05.2026 21:57 The Register Security GB
siber güvenlik GitHub malware
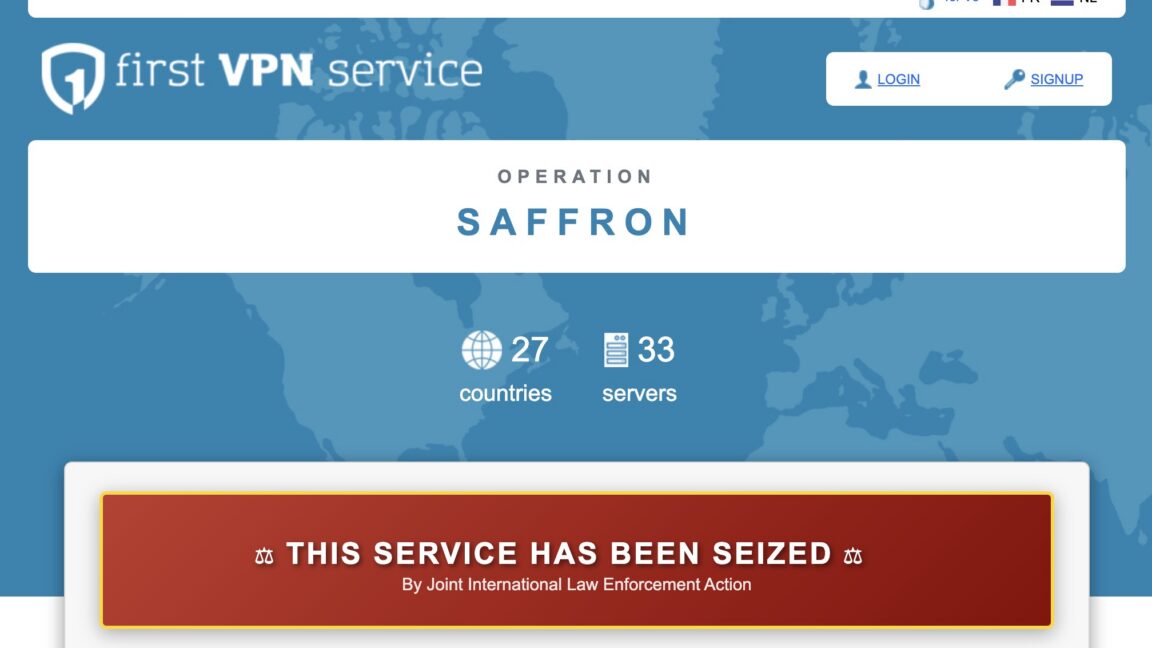
Polis, suçluların 'güvende olduklarını düşündüğü' VPN'i hacklediğini duyurdu
hacking 85

Polis, suçluların 'güvende olduklarını düşündüğü' VPN'i hacklediğini duyurdu

Hukuk uygulayıcıları, suçluların güvenli olduğunu düşündüğü bir VPN'i hackleyerek trafiği izledi ve operatörünü tutukladı. Bu durum, siber güvenlik alanında önemli bir gelişme olarak değerlendiriliyor.

22.05.2026 21:43 Ars Technica US
VPN siber güvenlik hukuk uygulayıcıları
1 ... 302 303 304 305 306 ... 595
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-11
Son 24 saatte küresel siber güvenlik sahnesinde büyük riskler ve operasyonel başarılar bir arada görüldü. Pwn2Own Ireland yarışması, sıfır günlerin geniş kapsamlı başarısını ortaya koyarak 1,262,000 dolar ödül ve 98 sıfır gün keşfiyle dikkat çekti; bu durum güvenlik araştırmalarının ve hızla yamalanması gereken zafiyetlerin önemini vurguladı. Öte yandan Dark Web suç ağları ve extortion vakaları artarken, SonicWall SMA1000 cihazlarındaki kritik açığın canlı olarak istismar edilmesi endişe verici bir tehdit olarak öne çıktı. Finans sektörüne yönelik saldırılar ve sosyal mühendislik teknikleriyle hukuk firmalarını hedef alan operasyonlar, teknolojik altyapıdaki zayıf noktaları ve insan faktörünün etkisini hatırlatıyor. ARTEX AI ve Claude ajanlarının South Korea bankalarına yönelik kullanımı raporlarda yer alırken, güvenlik operasyonlarının yapay zeka destekli risk önceliği ve izleme ile güçlendirilmesi gerektiği vurgulanıyor. Genel olarak, hızlı zafiyet keşfi, tehdit aktörlerinin sofistike araçlar kullanması ve kuruluşların farkındalık ile güvenlik önlemlerini sürekli güncellemesi gerekliliğini bir kez daha gösterdi.
Toplam Haber: 25
Yüksek Önem: 1
IOC/CVE: 1
Öne Çıkanlar
• Pwn2Own Ireland 2026, 98 sıfır gün açığıyla 1,262,000 dolar ödül dağıttı ve Samsung Galaxy S26, OpenAI Codex ile Google Pixel 10 üzerinde çoklu zafiyet istismarlarını gösterdi.
• SMA1000 serisindeki CVE-2026-102255 açığı, uzaktan kimlik doğrulaması olmadan kritik iç işlevlere yetkisiz erişim potansiyeli doğurarak aktif olarak istismar edildi.
• Silent Ransom Group, dosya şifrelemeden fidye elde ettiğini iddia eden operasyonla 207 milyon dolar civarında bir hasılat iddia ediyor ve hukuk firmalarını hedefliyor.
• ARTEX AI ve Claude ajanları, Güney Kore bankalarına yönelik saldırılarda kullanıldı; kötücül araç setleriyle operasyonel sırasında yapay zeka tabanlı teknikler kullanıldı.
• Empire Market gibi karanlık ağ aktörlerinin faaliyetleri ve yasa dışı pazarlar, dijital suç ekonomisinin ölçeğini ve organizasyon yapısını gösteriyor.
CVE ve Açıklamaları
CVE-2026-102255
kısa etki