Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8516 kayıt listeleniyor.

8516
Kayıt
12
Bu sayfa
1095
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach malware/cybersecurity cybersecurity/AI_security vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability cybercrime AI phishing privacy ransomware network-security
Öne çıkan haberler
CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı
malware 78

CyberXero WordPress ve E-Ticaret Sitelerine Yönelik Claude Kodlu Kampanyada 628,000'den Fazla Ukrayna Kaydı Çalındı

AI destekli saldırı kampanyası, zayıf/yenilenebilir hedefler üzerinden ilk erişim sağlamayı amaçlıyor; Cobalt Strike ve Claude Code entegrasyonu kritik altyapıya yönelik tehdit oluşturuyor.

12.10.2026 10:26 The Hacker News US
P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi
malware 78

P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi

Yeni bir DarkSword varyantı olan P7 DarkSword, iOS üzerinde anahtar zinciri ve kripto cüzdanı verilerini çalma yeteneği ekliyor ve iki yönlü C2 iletişimini destekleyerek uzaktan komutları alabiliyor.

09.10.2026 19:29 The Hacker News US
FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı
malware 78

FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı

ABD yetkilileri, Flax Typhoon ile ilişkili kötü amaçlı araçların operasyonlarını zorlaştırmak için 7 alan adı durdurdu ve kritik altyapılara yönelik tarama/istismar faaliyetlerini engelledi.

09.10.2026 09:39 The Hacker News US
UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor
malware 78

UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor

ASHVEIN adlı malware, HTML içinde komutlar saklayıp Ukrayna hükümetine yönelik siber saldırılar gerçekleştiriyor; UAC-0099 kümesi bu faaliyetleri yürütüyor.

08.10.2026 18:26 The Hacker News US
MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor
malware 78

MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor

Bir girişimci veya operasyon sahibi olarak gösterilen kişi, mağdurları dolandırmak ve decryptor elde etmek için saldırganlara yasa dışı ödemeler yapıldığı iddiasıyla suçlandı; mali dolandırıcılık ve siber fidye vakalarıyla ilgili bir dava söz konusu.

08.10.2026 10:41 The Hacker News US
Tensorlake npm Paketi Ele Geçirildi ve Shai-Hulud Kimlik Avlama Solucanı Dağıtıyor
malware 78

Tensorlake npm Paketi Ele Geçirildi ve Shai-Hulud Kimlik Avlama Solucanı Dağıtıyor

Tensorlake adı verilen npm paketinin tedarik zinciri saldırısına uğradığı ve 0.5.144 sürümünün kimlik bilgilerini çalan, sırları dışa aktaran, kalıcılık sağlayan ve uzaktan komut çalıştırmayı mümkün kılan kötü amaçlı yazılım içerdiği ortaya çıktı.

08.10.2026 08:46 The Hacker News US
Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti
malware 78

Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti

Güvenlik markalarını taklit eden saldırılar, tarayıcı sertifika uyarılarını atlatmak için sahte sertifikalar üretmeyi içeriyor; bu durum kullanıcılarını kandırıp güvenli bağlantıları tehlikeye atabilir.

07.10.2026 22:38 The Register Security GB
Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da
cyberwar/other 78

Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da

Cloudflare'ın Agentic Security Operations yaklaşımı, yapılandırılabilir AI ajanlarıyla güvenlik uyarılarını değerlendirir; kanıt toplama ile model çıkarımı ayrıştırılarak güvenli ve kanıtlanabilir öneriler sağlanıyor.

07.10.2026 19:30 Cloudflare Security Blog US
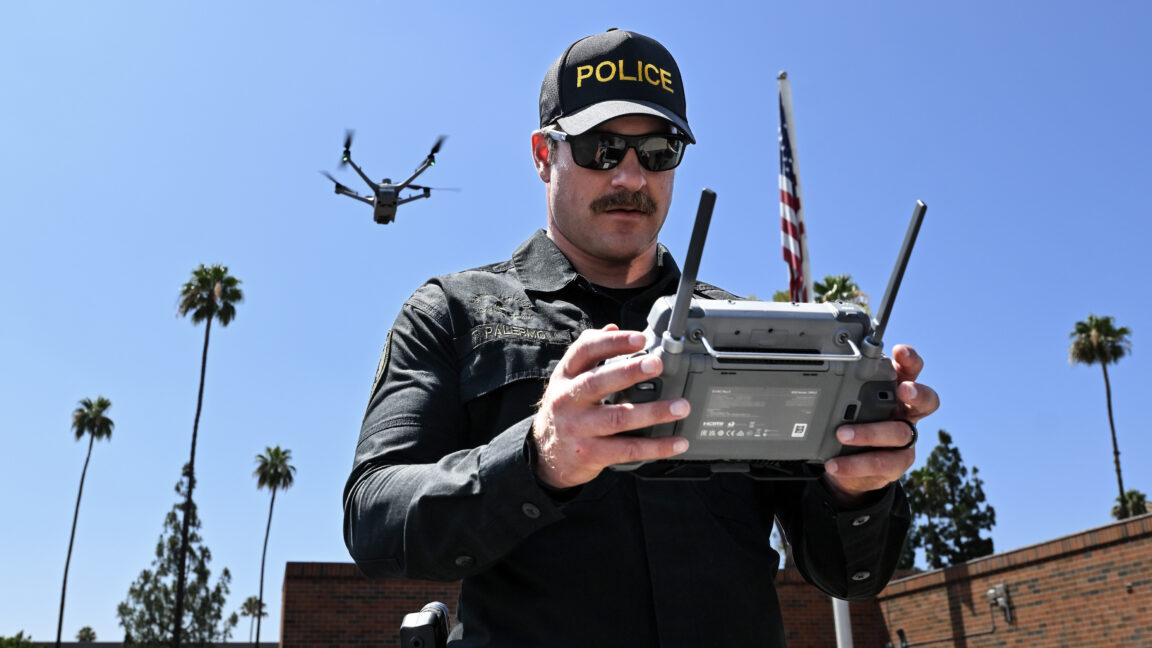
Artan dron gözetimi illegal 4 Temmuz havai fişeklerini 100 bin dolara mal etti
other 75

Artan dron gözetimi illegal 4 Temmuz havai fişeklerini 100 bin dolara mal etti

Polis ve itfaiyeciler, illegal havai fişekleri tespit etmek için dronları daha fazla kullanıyor. Bu uygulama, siber güvenlik ve izleme teknolojilerinin entegrasyonunu gösteriyor.

11.07.2026 01:37 Ars Technica US
vulnerability 85

Şimdi Güncelleyin: Kritik Zimbra Classic Web Client Açığı Posta Kutularını Tehlikeye Atabilir

Zimbra, Classic Web Client'ında kritik bir saklı XSS açığını düzeltti. Bu açık, kullanıcıların e-posta kutularını tehlikeye atabilir.

10.07.2026 23:42 Security Affairs IT
Zimbra güvenlik açığı XSS
other 85

Progress, ShareFile yöneticilerini 'güvenilir' tehdit nedeniyle sunucuları kapatmaya çağırıyor

Progress Software, ShareFile kullanıcılarına, on-premises güvenli dosya paylaşım yazılımına yönelik 'güvenilir' bir dış güvenlik tehdidi tespit ettikten sonra sunucularını derhal kapatmalarını tavsiye ediyor.

10.07.2026 19:26 BleepingComputer US
siber güvenlik tehdit ShareFile
vulnerability 75

Stack Simülatörü

Stack, programların geçici verileri depoladığı bir bellek alanıdır ve bu yapı, kötü niyetli saldırganlar tarafından istismar edilebilir. Fonksiyon çağrıları sırasında stack'in nasıl kullanıldığı ve aşırı büyümesinin tehlikeleri açıklanıyor.

10.07.2026 18:52 SANS ISC Diary US
yazılım güvenliği bellek yönetimi siber saldırılar
hacking 85

Diğer Haberlerde: DHS Veritabanı Hacklendi, Adobe Yamanın Sıklığını Artırıyor, Kanada Fidye Yazılımı Operasyonlarını Bozdu

DHS veritabanı hacklendi ve bu durum siber güvenlik alanında endişelere yol açtı. Kanada, fidye yazılımı operasyonlarını etkili bir şekilde bozdu ve Adobe, yazılım güncellemelerini hızlandırma kararı aldı.

10.07.2026 18:01 SecurityWeek US
siber güvenlik fidye yazılımı veri ihlali
Lazer Saldırısı, Yamanamayan Kartlardaki Tangem Cüzdan Şifrelerini Sıfırlıyor

Lazer Saldırısı, Yamanamayan Kartlardaki Tangem Cüzdan Şifrelerini Sıfırlıyor

10.07.2026 17:51 85
Araştırmacı, WhatsApp'tan Ana Bilgisayara Saldırı Zincirini Üç OpenClaw Açığı ile Detaylandırdı

Araştırmacı, WhatsApp'tan Ana Bilgisayara Saldırı Zincirini Üç OpenClaw Açığı ile Detaylandırdı

10.07.2026 17:19 85
malware 85

Florida'da Ransomware Müzakerecisi, Ransomware Çetesine Yardımcı Olmaktan Mahkum Oldu

Üçüncü bir ransomware müzakerecisi, tanınmış bir ransomware grubuna Amerikan şirketlerinden fidye almak için yardım etmekten hapis cezasına çarptırıldı.

10.07.2026 17:11 TechCrunch Security US
ransomware siber suç fidye
other 75

Dizininizdeki Replikant: AI Ajanları ve Kimlik Güvenliği Açığı

Yapay zeka ajanları, insan olmayan kimliklerin büyümesini hızlandırarak organizasyonların mevcut varlıkları ve bunların sahipleri hakkında bilgi edinmelerini zorlaştırıyor. Netwrix, AI'nın işletme saldırı yüzeyini genişletmesi nedeniyle daha güçlü görünürlük ve kimlik yönetiminin önemini vurguluyor.

10.07.2026 17:00 BleepingComputer US
yapay zeka kimlik güvenliği siber güvenlik
Yeni MODBEACON RAT, Şifreli C2 Trafiği için gRPC Akışı Kullanıyor
malware 85

Yeni MODBEACON RAT, Şifreli C2 Trafiği için gRPC Akışı Kullanıyor

Silver Fox adlı Çin bağlantılı siber suç grubu, MODBEACON adında yeni bir Rust tabanlı uzaktan erişim trojanı geliştirdi. Bu trojan, SEO zehirlenmesi teknikleri kullanarak sahte yükleyiciler aracılığıyla kötü amaçlı yazılım yaymakta.

10.07.2026 16:15 The Hacker News US
siber güvenlik malware uzaktan erişim
malware 85

Ransomware Asla Durmadı: 2018'den Bu Yana 9,000'den Fazla Doğrulanmış Saldırı

Ransomware saldırıları, 2018'den bu yana 9,291 kez doğrulanmış durumda. 2026 yılında Qilin grubu öne çıkarken, ABD en çok hedef alınan ülke olmaya devam ediyor.

10.07.2026 15:37 Security Affairs IT
ransomware siber güvenlik saldırı
Fashion mart Miinto ihlal detaylarını açıkladı, alışveriş yapanları phishing konusunda uyardı
other 75

Fashion mart Miinto ihlal detaylarını açıkladı, alışveriş yapanları phishing konusunda uyardı

Miinto, sipariş yönetim sisteminde bir ihlal olduğunu kabul etti ve müşterilerine phishing saldırılarına karşı dikkatli olmaları gerektiğini bildirdi. Bu tür ihlaller, kullanıcıların kişisel bilgilerini tehlikeye atabilir.

10.07.2026 15:10 The Register Security GB
veri ihlali phishing siber güvenlik
1 ... 324 325 326 327 328 ... 710
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-12
Son 24 saatte güvenlik haberlerinde yüksek riskli açıklar ve tedarik zinciri güvenliği öne çıktı. Splunk Enterprise’da kritik açıklar ve çoklu CVE’ler bildirilirken, firmware düzeyinde Android zararlıları ve 8.6 milyon kayıt sızıntısı gibi büyük olaylar gündemde yer aldı. CISA KEV’e yeni zafiyetler eklenmesi, çoklu ürünlerde hızlı yamaların uygulanması gerektiğini vurguluyor. Küresel olarak FI, IT ve GB gibi ülkelerde çok sayıda olay ve uyarı bulunmaktadır; siber saldırı yüzeyi özellikle endüstriyel ve veri odaklı alanlarda genişliyor. Güvenlik ekipleri için tespit, müdahale ve iletişim süreçlerinde iyileştirmeler öneriliyor. Genel olarak tedarik zinciri güvenliği, imzasız tehditlerin azaltılması ve uyum süreçlerinin güçlendirilmesi kritik durumlar olarak öne çıkıyor. Bu dönemde savunma stratejileri, yazılım bileşenleri üzerinde sıkı kontroller ve zararlı yazılım tespiti için ileri tehdit simülasyonlarıyla desteklenmelidir.
Toplam Haber: 14
Yüksek Önem: 1
IOC/CVE: 2
Öne Çıkanlar
• Splunk Enterprise için kritik güvenlik açıkları ve 9.8 CVSS skoru ile birden çok CVE’nin duyurulması.
• Firmware seviyesinde Android zararlı yazılımı Midnight Mimosa’nın 150 ülkede önceden yüklenmiş olarak tespit edilmesi.
• Nippon Columbia vakasında 8.7 milyon kayıt sızıntısı ve yaygın etkiler.
• CISA KEV listesine ProFTPD, ONLYOFFICE Docs, Strapi, Apache Struts ve ISC BIND zafiyetlerinin eklenmesi.
• Güncel tehdit istatistiklerinde malware ve siber güvenlik dışı kategorilerde önemli yoğunlaşma.
CVE ve Açıklamaları
CVE-2026-76281
kısa etki
CVE-2026-76282
kısa etki
CVE-2026-76283
kısa etki
CVE-2026-76284
kısa etki
CVE-2026-76285
kısa etki