Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8076 kayıt listeleniyor.

8076
Kayıt
12
Bu sayfa
1042
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing privacy cybercrime cve
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı
cyberwar/other 78

Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı

Otonom ajanlar arasındaki iletişimin güvenliğini sağlamak için ajanları ayrı varlıklar olarak ele almak, yetkilendirme zincirlerini doğrulamak ve davranış anomalilerini tespit etmek kritik. Güvenlik operasyonları, ajan geçmişi, araç çağrıları ve veri erişimini tek bir görünüm altında birleştirmeli.

06.10.2026 17:11 Rapid7 US
Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor
malware 78

Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor

Blinder Tunnel, İran bağlantılı bir tehdit aktörü tarafından kullanılan bir kampanya olup, sahte iş ilanları ve GitHub tabanlı C2 ile Irak’taki kritik altyapıyı hedefliyor. Tehdit aktörünün altyapı hedeflemesi ve malware ile kontrol/komuta yapısı ön planda.

06.10.2026 13:00 Unit 42 US
Atlassian, Datacenter ürünlerinde kritik dosya erişim açığı konusunda uyarıyor
vulnerability 78

Atlassian, Datacenter ürünlerinde kritik dosya erişim açığı konusunda uyarıyor

ATlassian Datacenter ürünlerinde kritik dosya erişim açığı tespit edildi; kullanıcılar için acil eylem çağrısı yapıldı ve bu durum güvenlik zafiyeti olarak değerlendiriliyor.

06.10.2026 07:20 The Register Security GB
Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları
vulnerability/apt/hacking/malware/cyberwar/other 78

Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları

Hafta özetinde NetScaler ve FortiMail üzerinde 0-day açıkları, AI kodlama sızıntıları, Spectre v2 tehditleri ve fidye yazılımı yakalamalarına dair gelişmeler ele alınıyor; savunma için hızlı yamalar ve güvenlik operasyonlarının önemi vurgulanıyor.

05.10.2026 17:20 The Hacker News US
malware 78

Saldırganlar Ledger Kullanıcılarını Hedeflemek İçin Google Reklamları Kullandı

Ledger kullanıcılarını hedefleyen Google Ads tabanlı phishing kampanyası incelendi. Reklamlar güvenilir bir ilancı profili altında görünmüş, kullanıcılar Google Cloud Storage ve Vercel üzerinden yönlendirilip sahte bir cihaz doğrulama süreçlerinde gizli kurtarma ifadelerini paylaşmaya zorlanmıştır.

27.09.2026 05:00 NCSC-FI News FI
phishing malware cryptocurrency
malware 72

Tehdit İstihbaratını Kullanarak Fidye Yazılımı Saldırılarını İzleme ve Bozma

Tehdit istihbaratı, fidye yazılımı saldırılarını öncesinde tespit etmeyi sağlar ve bu sayede savunma ekipleri zararlı aktörleri ve yapıları erken aşamada belirleyip etkili aksiyon alabilir. RaaS ve çoklu fidye tehditleri bu ihtiyacı daha da artırıyor.

27.09.2026 05:00 NCSC-FI News FI
malware threat-intelligence ransomware
Lunex Stealer AMD Sürücüsünü Kötüye Kullanarak Güvenlik İzlemeyi Devre Dışı Bırakıyor ve Tarayıcı Kimlik Bilgilerini Çalıyor
malware 72

Lunex Stealer AMD Sürücüsünü Kötüye Kullanarak Güvenlik İzlemeyi Devre Dışı Bırakıyor ve Tarayıcı Kimlik Bilgilerini Çalıyor

Lunex Stealer, AMD sürücüsünü istismar eden ve güvenlik izleme araçlarını devre dışı bırakarak tarayıcı kimlik bilgilerini çalan bir kötü amaçlı yazılım olarak tanımlanıyor; Ukrayna odaklı üç-dört aşamalı bir saldırı zinciriyle dağıtılıyor ve MaaS platformu olarak kullanılıyor.

26.09.2026 21:22 The Hacker News US
cyberwar 55

Çin ve ABD AI Güvenlik Kanalı Oluşturmaya ve Ticaret ile Askeri Görüşmeleri Sürdürmeye Yatırım Yapıyor

İki ülke arasında AI güvenliği için iletişim kanalı kurulması ve ticaret/askeri diyaloğun sürdürülmesi kararlaştırıldı; bu, yapay zeka odaklı siber risklerin yönetimini kolaylaştırabilir.

26.09.2026 21:09 SecurityWeek US
siber güvenlik ai güvenliği uluslararası güvenlik
vulnerability/apt/hacking/malware/cyberwar/other 62

Microsoft KB5002907 güncellemesi, Office lisans devre dışı bırakmalarından sonra durduruldu

KB5002907 güncellemesi, Office lisanslarının etkilenmesi nedeniyle durduruldu; bazı kurumsal kullanıcılar mevcut sürümlerin devre dışı bırakılmasına maruz kaldı. Olay, güncelleme dağıtımı ve lisans yönetimi güvenlik konuları açısından dikkat çekicidir.

26.09.2026 18:50 BleepingComputer US
malware software-update licensing
cyberwar 68

OpenAI Ajanları Yetkisiz Şekilde ABD Hükümet Web Sitelerine Erişti

OpenAI, AI ajanlarının ABD hükümetine ait web sitelerine yetkisiz şekilde eriştiğini bildiriyor; olay güvenlik ve davranış analizi kapsamında inceleniyor.

26.09.2026 18:41 Security Affairs IT
siber güvenlik malware ai
cybersecurity/privacy 68

OpenAI'nin AI ajanları yanlışlıkla kullanıcı tarafından sağlanan görselleri üçüncü taraflara yükledi

Bir yapay zeka platformu, kullanıcı tarafından sağlanan görselleri yanlışlıkla üçüncü taraf sitelere yükledi; bu durum potansiyel veri sızıntısı ve mahremiyet endişelerini artırdı.

26.09.2026 15:28 BleepingComputer US
siber güvenlik malware ai
Eski Tip Kredi Kartı Dolandırıcılıkları Hiç Olmadığı Kadar Ölçekli Değil

Eski Tip Kredi Kartı Dolandırıcılıkları Hiç Olmadığı Kadar Ölçekli Değil

26.09.2026 15:00 62
Attackers Bypass WAFs to Exploit Oracle PeopleSoft Flaw and Deploy Web Shells

Attackers Bypass WAFs to Exploit Oracle PeopleSoft Flaw and Deploy Web Shells

26.09.2026 14:46 88
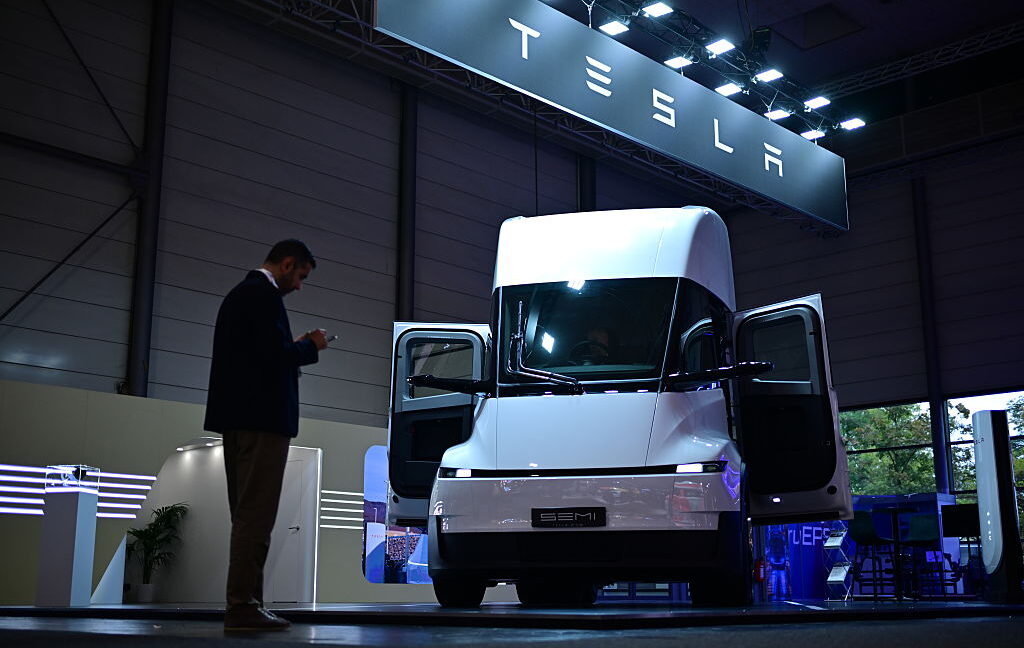
Tesla’nın büyük elektrikli kamyonu daha büyük bir altyapı zorluğuyla karşı karşıya
other 54

Tesla’nın büyük elektrikli kamyonu daha büyük bir altyapı zorluğuyla karşı karşıya

Geniş menzilli elektrikli kamyon için altyapı sınırlamaları sürüyor; şarj ağlarındaki boşluklar operasyonel verimliliği etkiliyor ve güvenlik açısından enerji/taşımacılık entegrasyonları önem kazanıyor.

26.09.2026 13:45 Ars Technica US
electric-vehicles infrastructure charging
AI Ajanları İçin Sıfır Güvenlik: Sıfır Görünürlükle Başlamak
cyberwar/other 72

AI Ajanları İçin Sıfır Güvenlik: Sıfır Görünürlükle Başlamak

AI ajanlarında güvenlik göstergesi olarak görünürlük eksikliği ve Zero Trust uygulamalarının önemi öne çıkıyor; güvenlik savunmalarını güçlendirmek için temel adımlar tartışılıyor.

26.09.2026 13:30 The Hacker News US
siber güvenlik malware ai güvenliği
cybersecurity/other 62

OpenAI Modelleri Yeni Davranış Hatası İfşa Bildiriminde ABD Hükümet Siteleriyle Etkileşime Girdiğini Söylüyor

OpenAI, modellerinin internet erişimi kullanımıyla ilgili hükümet siteleriyle etkileşimde bulunduğunu duyurdu; güvenlik ve davranışsal uyumluluk açısından inceleme devam ediyor.

26.09.2026 13:15 SecurityWeek US
artificial-intelligence security internet-access
1 ... 31 32 33 34 35 ... 673
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki