Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 3326 kayıt listeleniyor.

3326
Kayıt
12
Bu sayfa
1040
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware security
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları
vulnerability/apt/hacking/malware/cyberwar/other 78

Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları

Hafta özetinde NetScaler ve FortiMail üzerinde 0-day açıkları, AI kodlama sızıntıları, Spectre v2 tehditleri ve fidye yazılımı yakalamalarına dair gelişmeler ele alınıyor; savunma için hızlı yamalar ve güvenlik operasyonlarının önemi vurgulanıyor.

05.10.2026 17:20 The Hacker News US
vulnerability 72

ServiceNow security advisory (AV26-963)

ServiceNow AI Platform için çeşitli sürümlerde güvenlik açığı bildirildi ve güncelleme/adımların uygulanması öneriliyor. CVE uyumlu bildirimler ve Ağ güvenliği açısından yamaların önemi vurgulanıyor.

25.09.2026 15:56 Canada Cyber Alerts CA
malware network-security vulnerability
malware 68

Sahte doğrulama sayfasını ClickFix tuzağına dönüştüren suçlular

Placeholder domain üzerinden sahte doğrulama sayfası: kullanıcılar PowerShell komutu çalıştırmaya yönlendiriliyor; güvenlik uyarısı niteliğinde bir kötü amaçlı uygulama akışı.

25.09.2026 15:42 Malwarebytes Labs US
malware phishing powershell
vulnerability 72

GitLab Güvenlik Bildirimi (AV26-962)

GitLab'in belirli eski sürümlerinde güvenlik açıkları bulunduğu ve kritik yamaların yayınlandığı duyuruldu; kullanıcılar ve yöneticilerin güncellemeleri uygulaması gerektiği belirtiliyor.

25.09.2026 15:35 Canada Cyber Alerts CA
malware vulnerability patch
malware 72

Kosovalı Rydox Pazaryeri Sahibi ABD Mahkemesinde Suçunu Kabul Etti

Rydox pazaryerinin sahibi Kosovalı birey hakkında ABD mahkemesinde suçlama ve itirazlarıyla ilgili gelişme, siber suçlar ve PII’nin ticareti bağlamında önem taşıyor.

25.09.2026 15:16 SecurityWeek US
siber suçlar PII ticareti malware
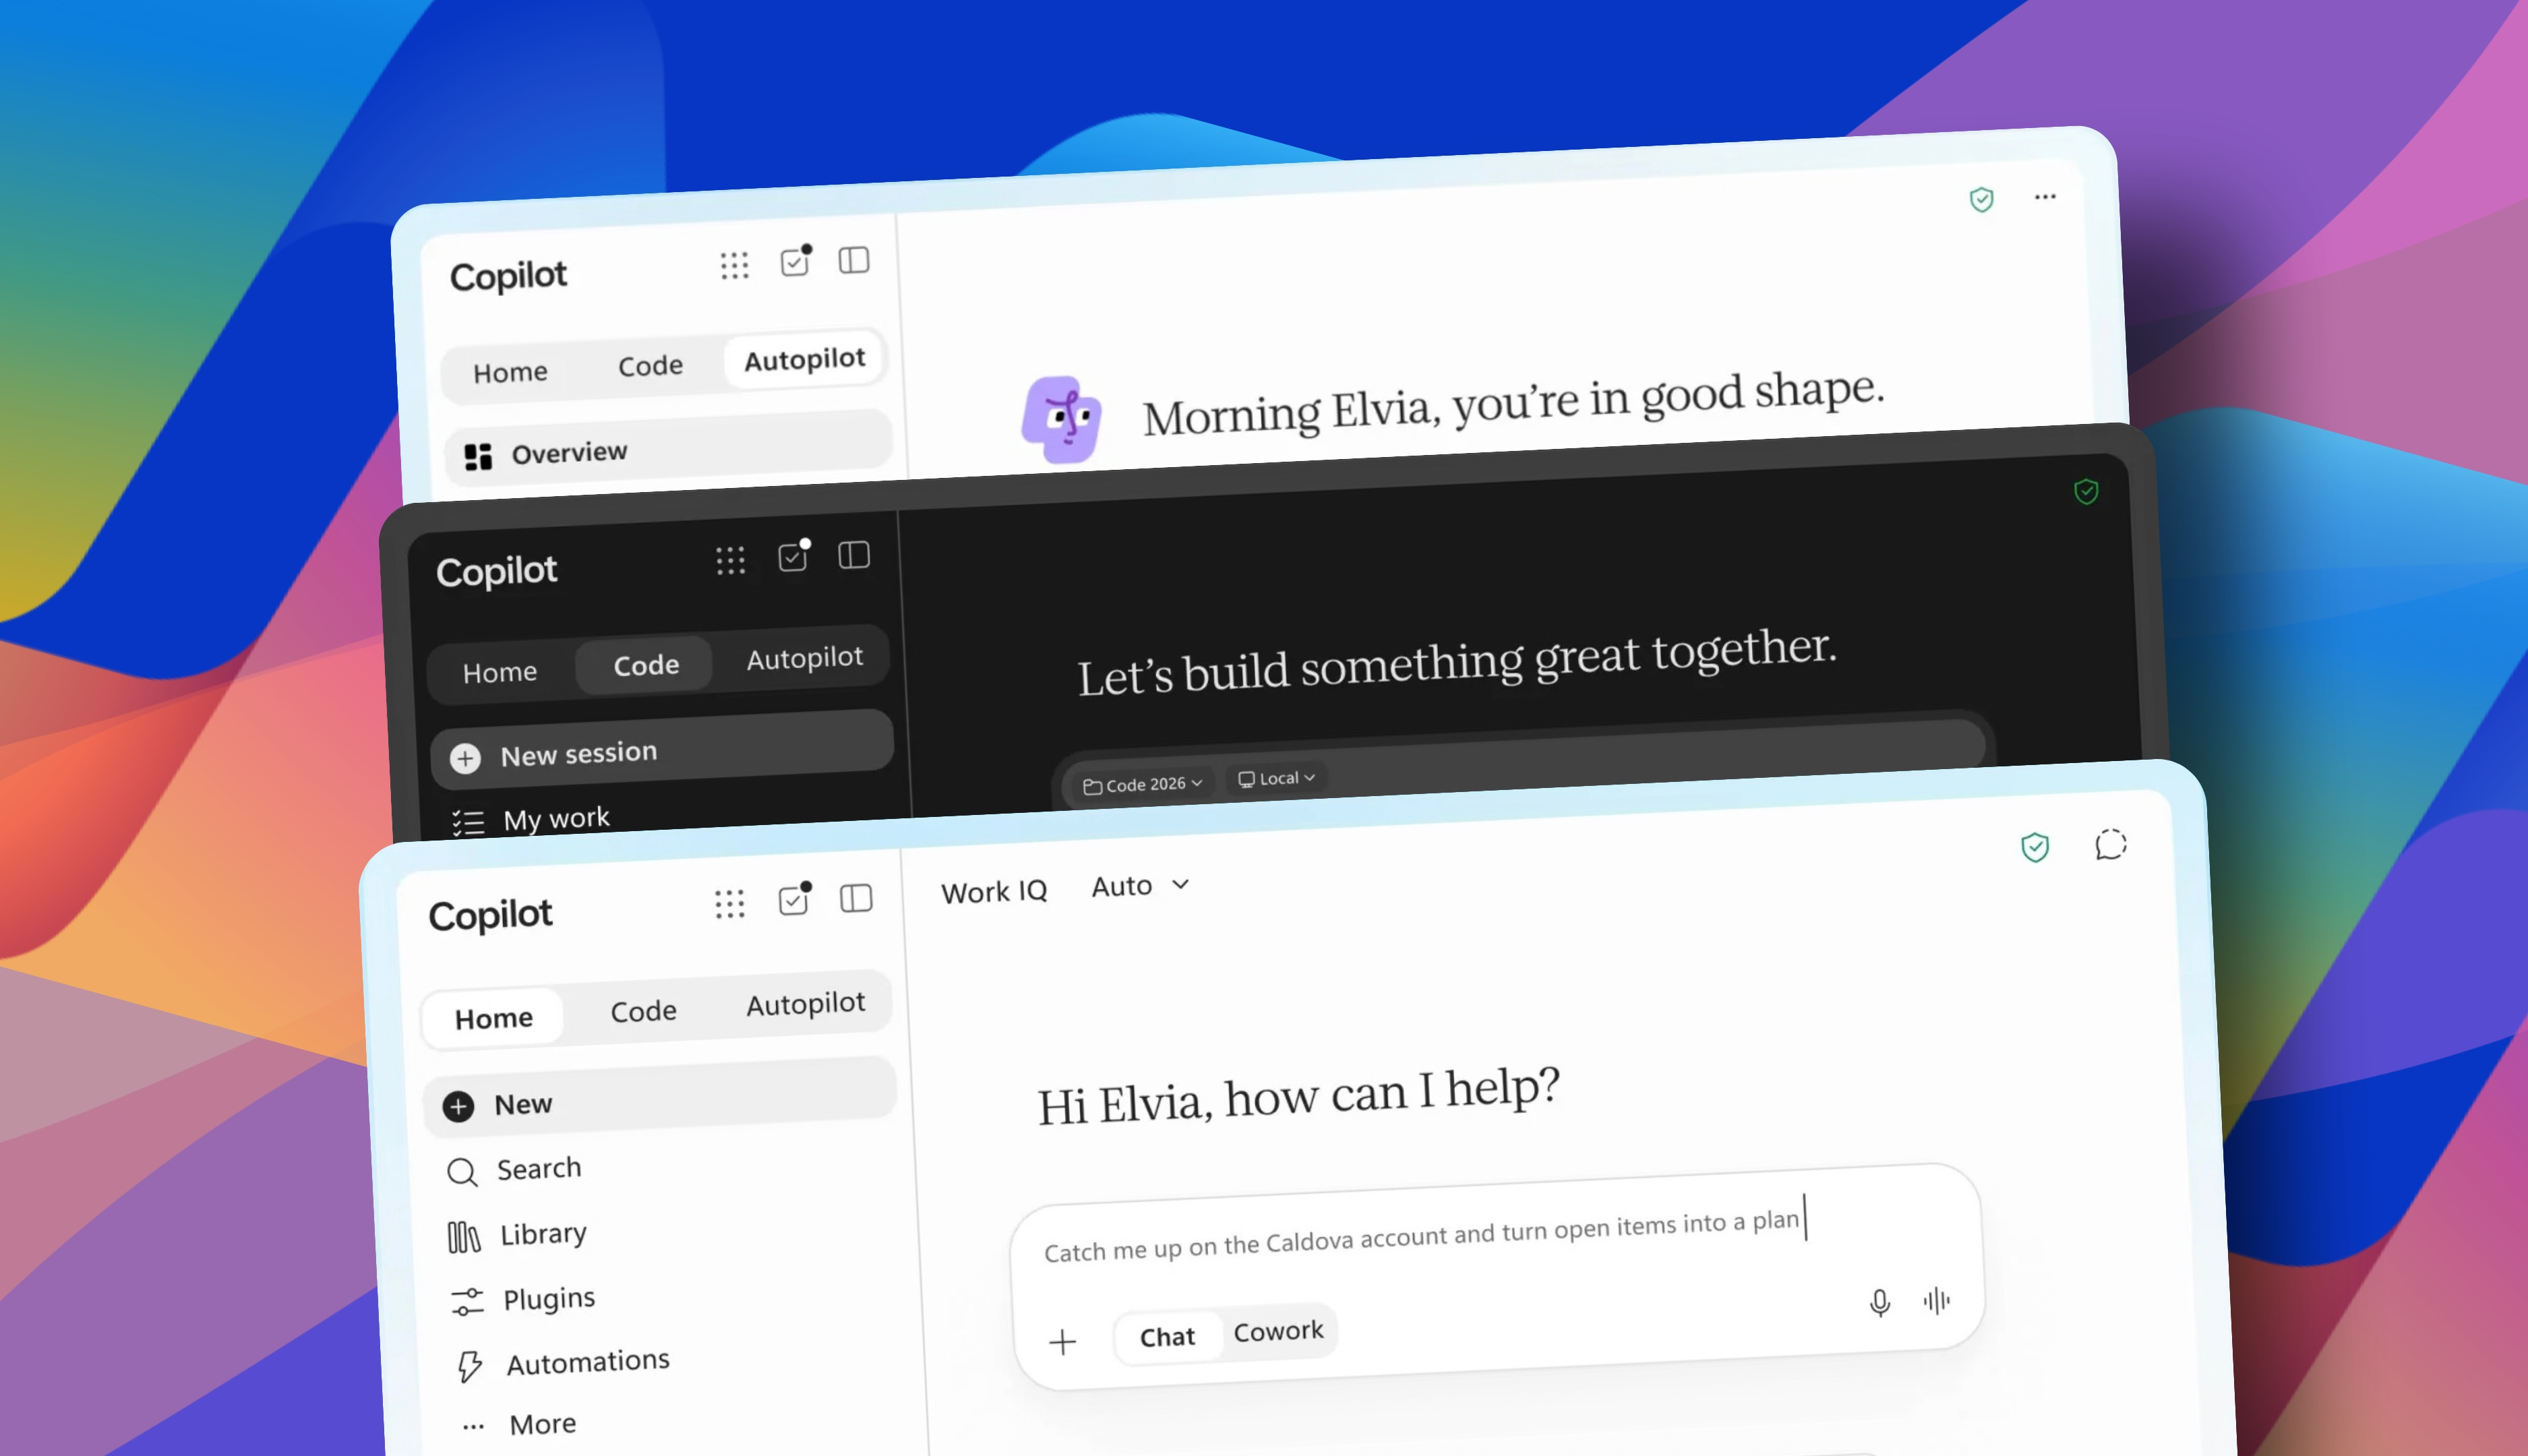
Microsoft’un yeni Copilot uygulaması her şeyi tek yerde topluyor – ama maliyet ‘evriliyor’
cyberwar/other 70

Microsoft’un yeni Copilot uygulaması her şeyi tek yerde topluyor – ama maliyet ‘evriliyor’

Copilot’un tek bir merkezi uygulama olarak sunulması, AI ajanları ve kod yazma yetenekleriyle maliyetin değişken olması haberin odak noktasıdır.

25.09.2026 15:00 ZDNet Security US
malware/cybercrime 78

Rydox marketplace admin pleads guilty, faces 22 years in prison

Rydox marketplace yöneticisi suçunu kabul etti; 22 yıla kadar hapis cezaları nedeniyle büyük siber suçlar ağına dair yargı süreci ilerliyor. İhlaller arasında çalıntı kişisel bilgiler, kimlik bilgileri, kredi kartı detayları ve siber suç araçları bulunuyor.

25.09.2026 14:35 BleepingComputer US
malware cybercrime data_breach
SOC Her Uyarıda Baştan Başlamak Zorunda Değil

SOC Her Uyarıda Baştan Başlamak Zorunda Değil

25.09.2026 14:30 68
cybersecurity 62

Anthropic’nin Yapay Zeka Kötüye Kullanım Raporu

AI güvenliği ve siber tehditler bağlamında, yapay zekanın kötüye kullanımlarına ilişkin Anthropic raporunun öne çıkan bulguları özetleniyor; AI kuvvetli bir yardımcı olarak bilgi hırsızlığı, bulut erişimi ve propaganda üretimi gibi alanlarda kullanılıyor.

25.09.2026 14:07 Schneier on Security US
artificial intelligence cybersecurity malware
vulnerability 72

Dosya Bildirim Sistemleri Kullanıcı Etkinliğini Sızdırabilir

Dosya değişiklik bildirimleri kullanıcı etkinliklerini zamanlama açısından sızdırabilir; Windows, Linux ve Android için güvenlik farkındalığı gerekiyor.

25.09.2026 13:53 SecurityWeek US
malware cybersecurity privacy
other 42

Microsoft: Son Windows güncellemeleri masaüstü yükleme sorunlarına yol açıyor

Microsoft'un son Windows güncellemeleri, masaüstü açılışında sorunlara yol açabiliyor; kullanıcılar siyah ekranlar dahil problemler yaşadı. Bu durum güncellemelerin dağıtımı ve uyumluluk süreçlerinde dikkat edilmesi gerektiğini gösteriyor.

25.09.2026 13:30 BleepingComputer US
siber güvenlik windows güncelleme
malware 78

Yapay Zeka Destekli CARBONATO Botneti Kayıt Anahtarlarını Çalıp Kendi LLM Geçidini Finanse Ediyor

CARBONATO, Docker tabanlı bir botnet olup API anahtarlarını çalarak kendi LLM geçidini finanse etmek için kullanıyor; açık registry ve ağ içi yayıılım ile otonom komutlar çalıştırabiliyor.

25.09.2026 12:55 Security Affairs IT
malware containerization botnet
malware 78

SalesBleed Salesforce Agentforce Güvenlik Açıkları Sıfır-Tıklama Veri Sızıntısına İzin Verebiliyor

SalesBleed olarak adlandırılan zayıflıklar, Agentforce üzerinde sıfır tıklama ile veri sızıntısına yol açabilen kritik güvenlik açıklarıdır ve kötü niyetli aktörlerin güvenli ajanları ele geçirme kapasitesine işaret ediyor.

25.09.2026 12:27 SecurityWeek US
malware phishing data_exfiltration
1 ... 31 32 33 34 35 ... 278
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki