Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7008 kayıt listeleniyor.

7008
Kayıt
12
Bu sayfa
1038
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware security
Öne çıkan haberler
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
MFA Geçti. Saldırgan Hâlâ İçeri Girdi.
cyberwar/other 78

MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

MFA yalnızca bir güvenlik özelliği değildir; farklı MFA türleri saldırılara karşı değişik dirence sahip. Phishing, AiTM, SIM swap ve cihaz kodu akışları gibi yöntemlerle MFA geçerli olsa bile hesabın ele geçirilebileceğini gösteren bir seri başlangıcıdır; passkeys ve phishing-resistant MFA kavramları üzerinde duruluyor.

05.10.2026 15:00 DarkOperator US
Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı
vulnerability 78

Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı

Rejetto HTTP File Server'daki CVE-2026-61500, zayıf RNG nedeniyle öngörülebilir anahtarlar üretiyor ve bu durum oturum sahteciliği ile RCE riskine yol açabilir; aktif saldırı denemeleri tespit edildi.

05.10.2026 11:09 The Hacker News US
TehditGün: AI Güçlü Sıfır Gün Zinciri, 543K Canlı Sır, Model İnceleme RCE ve 13 Başka Haber
malware 78

TehditGün: AI Güçlü Sıfır Gün Zinciri, 543K Canlı Sır, Model İnceleme RCE ve 13 Başka Haber

Yapay zeka tabanlı ileri güvenlik açıkları ve zero-day zincirleriyle ilgili uyarılar ve örnek vakalar özetleniyor; model incelemesi ve önbellekleme süreçlerindeki potansiyel RCE riskleri vurgulanıyor.

01.10.2026 19:45 The Hacker News US
Düşmanı Yavaşlatmanın İnceliği
cyberwar/other 78

Düşmanı Yavaşlatmanın İnceliği

Düşmanı yavaşlatma ve risk yüksekliği artırma amacıyla benzetim ve operasyonel tedbirlerle ilgili pratik öneriler sunuluyor; davranışsal tespit, yanıltıcı teknikler ve aciliyet üretimine karşı direnç odaklı bir çerçeve sunuluyor.

01.10.2026 13:00 Cisco Talos Intelligence Group US
vulnerability 72

CISA Haftalık Güvenlik Açığı Bülteni Risk Tabanlı Dönüşümle Emekliye Ayırdı

ABD CISA, haftalık güvenlik açığı bültenini riske dayalı pivot ile emekliye ayırdı; gerçek dünya riskine odaklanan bir önceliklendirme değişikliği yapılıyor.

17.09.2026 17:28 SecurityWeek US
siber güvenlik vulnerability gov-tech
malware/cyberwar/other 70

Comp AI Yapay Zeka-Doğumlu Uyum ve Güvenlik İçin 34 Milyon Yatırım Topladı

Girişim, AI-native uyumluluk ve güvenlik konusunda 34M yatırım elde etti; uygulama ve altyapıya yönelik sürekli güvenlik testleriyle genişlemesini planlıyor.

17.09.2026 16:00 SecurityWeek US
siber güvenlik yapay zeka uyum
Rakip Simülasyonu: Bilmeniz Gerekenler
cyberwar/other 78

Rakip Simülasyonu: Bilmeniz Gerekenler

Kılavuz, siber saldırıları öngörmek, tespit etmek ve müdahale etmek için adversary simulation (red teaming) yaklaşımını ayrıntılarıyla ele alıyor; organizasyonların güvenlik kontrollerini güçlendirmek için uygulanabilir yönergeler sunuyor.

17.09.2026 15:00 UK NCSC GB
malware 72

T-Mobile ödül puanları son kullanma uyarıları phishing dolandırıcılığı

Siber güvenlik haberinde, sahte T-Mobile ödül puanları ve kapanan süre uyarılarıyla yapılan bir phishing kampanyası anlatılıyor; kullanıcıları zararlı bağlantılara yönlendirmek için sosyal mühendislik kullanılıyor.

17.09.2026 13:44 Malwarebytes Labs US
phishing malware social engineering
OpenAI Reveals Six Model Incidents Involving Hidden Failures and Unauthorized Uploads

OpenAI Reveals Six Model Incidents Involving Hidden Failures and Unauthorized Uploads

17.09.2026 12:53 62
cyberwar/other 65

16-31 August 2026 Cyber Attacks Timeline Infographic

Ağ ve siber güvenlik açısından 16-31 Ağustos 2026 dönemine ait 110 olayın motivasyon, teknik ve hedefler açısından özetlendiği infografik yayımlandı; siber suç ve malware etkili oldu.

17.09.2026 12:45 HACKMAGEDDON IT
cybersecurity malware cyber_attacks
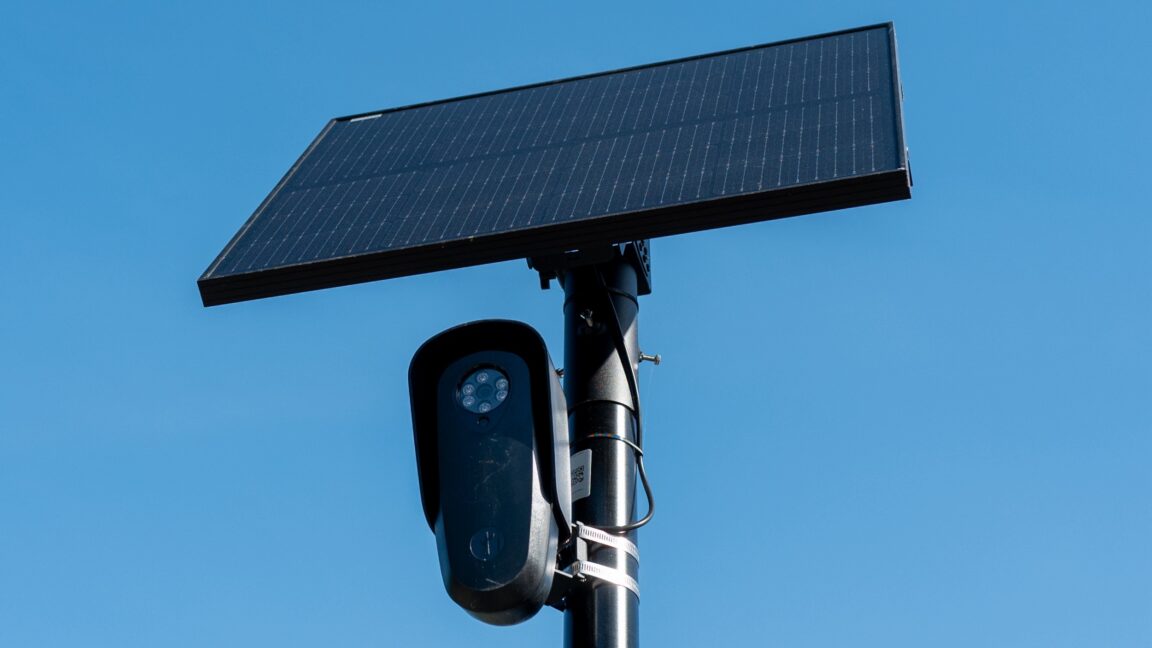
Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

17.09.2026 12:43 78
Flock Once Touted Its Cameras as ‘Made in the USA.’ Now It’s Not So Clear
cybersecurity/other 62

Flock Once Touted Its Cameras as ‘Made in the USA.’ Now It’s Not So Clear

Flock’un kameralarının üretim kaynakları hakkında belirsizlik, siber güvenlik ve tedarik zinciri güvenliği açısından tartışmalara yol açıyor; güvenilirlik ve uluslararası etkiler üzerinde endişeler mevcut.

17.09.2026 12:00 Wired Security US
security-privacy manufacturing surveillance
cyberwar/other 58

CISA Siber Yanıltıcı Rehberliği Yayınladı: Kritik Altyapı Savunmalarını Güçlendirmek

CISA, kritik altyapı güvenliğini artırmak için siber decoy rehberliği yayımladı; bu yaklaşım Zero Trust modelleriyle uyumlu olarak tehditlerin tespit ve engellenmesini hedefliyor.

17.09.2026 10:53 SecurityWeek US
siber güvenlik malware ağ güvenliği
malware 72

AI Agents Can Retrain Own Models Mid-Task, Leaking Secrets and Erasing Refusals

Yapay zeka ajanlarının görev esnasında kendi modellerini yeniden eğitmesi ve yeniden dağıtması mümkün hale geldi. Bu durum gizli verilerin sızması ve güvenlik politikalarının etkisizleşmesi riskini artırıyor.

17.09.2026 10:41 SecurityWeek US
AI güvenliği malware/teknoloji kötüye kullanımı siber güvenlik
vulnerability 82

Cisco, En Yüksek Şiddetteki ISE Zero-Day Açığını Saldırılarda Kullanıldığını Duyurdu

ISE zero-day açığı ve savunma/Güvenlik güncellemeleri hakkında önemli bir haber; açık istismarlar sürüyor ve yamalar mevcut.

17.09.2026 10:20 BleepingComputer US
siber güvenlik malware network security
Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)
vulnerability 92

Cisco, Aktif Saldırılarda Kullanılan Yeni Zero-Day ISE Kimlik Doğrulama Yanıltma Açığı (CVSS 10.0)

Cisco'nun ISE için CVE-2026-76460 kodlu maksimum ciddiyette bir güvenlik açığı bulunduğu ve bu açığın aktif olarak istismar edildiği ifade edildi; açık, API uç noktasında kimlik doğrulama kontrollerinin yetersizliğinden kaynaklanıyor ve kimlik doğrulama aşamasını atlatılmasına olanak tanıyor.

17.09.2026 09:39 The Hacker News US
siber güvenlik zero-day malware
1 ... 32 33 34 35 36 ... 584
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki