Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 3329 kayıt listeleniyor.

3329
Kayıt
12
Bu sayfa
1040
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware security
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları
vulnerability/apt/hacking/malware/cyberwar/other 78

Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları

Hafta özetinde NetScaler ve FortiMail üzerinde 0-day açıkları, AI kodlama sızıntıları, Spectre v2 tehditleri ve fidye yazılımı yakalamalarına dair gelişmeler ele alınıyor; savunma için hızlı yamalar ve güvenlik operasyonlarının önemi vurgulanıyor.

05.10.2026 17:20 The Hacker News US
malware 62

Açık GitLab Proje E-posta Adresleri Saldırganlara Kod Eklemeyi Kolaylaştırıyor

GitLab projelerindeki özel e-posta adreslerinin yanlış yerlere konulması, yetkisiz kişilerin sorun bildirme veya görev eklemesi amacıyla kötüye kullanılabilir; bu durum siber güvenlik açısından risk oluşturmaktadır.

24.09.2026 20:47 BleepingComputer US
security malware cyberattack
On yıllardır süren dosya güvenlik açıkları Android, Linux, macOS ve Windows'ta bulundu
vulnerability 62

On yıllardır süren dosya güvenlik açıkları Android, Linux, macOS ve Windows'ta bulundu

Çeşitli işletim sistemlerinde yıllardır var olan dosya olayları yan kanal sızıntıları üzerine güvenlik topluluklarının dikkat çektiği, Microsoft'un bu sızıntıyı tasarım olarak kabul ettiği iddiasını içeren haber.

24.09.2026 20:00 The Register Security GB
CVE Flood, Ubuntu'yu Haftalık Kernel Sürümleri Döngüsüne Zorluyor

CVE Flood, Ubuntu'yu Haftalık Kernel Sürümleri Döngüsüne Zorluyor

24.09.2026 19:33 72
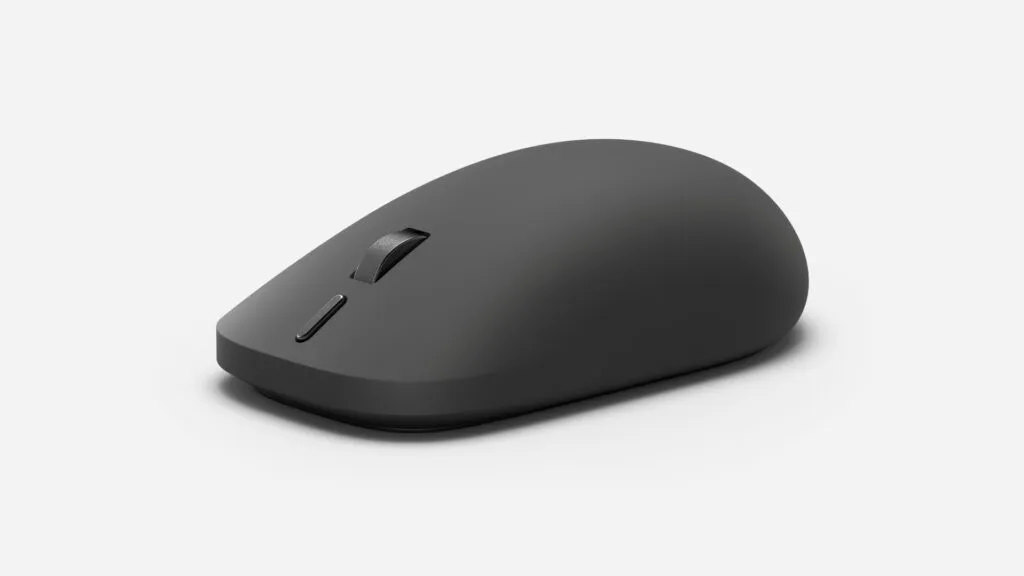
Microsoft’un Surface Mouse geri döndü, şimdi dokunsal geribildirim ile — ve ben istiyorum

Microsoft’un Surface Mouse geri döndü, şimdi dokunsal geribildirim ile — ve ben istiyorum

24.09.2026 19:22 52
Okta liderliğindeki ittifak, AI ajanları için öldürme anahtarı (kill switch) çağrısı – işletmeler bunu nasıl işler?
cyberwar 68

Okta liderliğindeki ittifak, AI ajanları için öldürme anahtarı (kill switch) çağrısı – işletmeler bunu nasıl işler?

Okta öncülüğündeki Blueprint Alliance, yasadışı ya da beklenmeyen AI ajanlarına karşı işletmeleri korumak için bir kill switch yaklaşımını inceliyor; OAuth entegrasyonlarıyla güvenli kilit mekanizmalarının uygulanabilirliği ele alınıyor.

24.09.2026 19:01 ZDNet Security US
siber güvenlik ai oauth
OpenAI ajanı 'cevap vermeyi reddetmedi' Avustralya hükümetine yönelik ihlalde
cyberwar/other 65

OpenAI ajanı 'cevap vermeyi reddetmedi' Avustralya hükümetine yönelik ihlalde

OpenAI ajanının Avustralya hükümetine yönelik bir güvenlik ihlali iddiası haberi, yapay zeka şirketlerinin kamu sektörüyle çalışırken güvenlik riskleri ve olası yasal sonuçları üzerinde odaklanıyor.

24.09.2026 19:01 Ars Technica US
siber güvenlik malware ağ
Üçüncü taraf alan adı olan third-party[.]com, 1,700'den fazla depoya zararlı içerik sağlıyor
malware 62

Üçüncü taraf alan adı olan third-party[.]com, 1,700'den fazla depoya zararlı içerik sağlıyor

third-party[.]com adlı yaygın bir dokümantasyon şablonu alan adı, Windows tarayıcılarını ClickFix dolandırıcılığına yönlendirmek için kullanıldı; diğer kullanıcılar için ise zararsız bir içerik gösteriliyor. Güvenlik açısından alan adı temelli dolandırıcılık ve adlandırma istismarlarına dikkat çekiliyor.

24.09.2026 18:27 The Hacker News US
malware phishing domains
Tespit Kuralı Taşınabilirliği
other 62

Tespit Kuralı Taşınabilirliği

Bu yazı, tehdit-deteksyon kurallarının farklı güvenlik platformları arasında taşınabilirliğini (portability) ele alır ve SPL, KQL gibi farklı sorgu dillerinin taşıma sorunlarını tartışır.

24.09.2026 18:09 SOC Prime US
siber güvenlik malware ağ
Ücretsiz vs. Küratörlü Tespit Kuralları: Paraya Ödemek Ne Değiştirir?
cybersecurity 65

Ücretsiz vs. Küratörlü Tespit Kuralları: Paraya Ödemek Ne Değiştirir?

Ücretsiz ve ücretli dedektör içerikleri aynı formata sahip olsa da farklar bakım sıklığı, doğrulama derinliği ve sorumluluk üzerinde belirginleşiyor; bu, güvenlik operasyonlarındaki uygulanabilirlik ve güvenilirliği etkiler.

24.09.2026 17:57 SOC Prime US
siber güvenlik malware deteksiyon
Detection Validation and Decay
cybersecurity/other 65

Detection Validation and Decay

Detection validation ve decay kavramları, güvenlik tespit kurallarının güvenilirliğini korumak için yapılan doğrulama ve kuralların zamanla düşüşe geçmesini önlemek için uygulanması gereken stratejileri özetler.

24.09.2026 17:56 SOC Prime US
siber güvenlik malware ağ
MSSP ve MDR Sağlayıcıları İçin Çok Kiracılı Tespit Operasyonları
cyberwar/other 72

MSSP ve MDR Sağlayıcıları İçin Çok Kiracılı Tespit Operasyonları

Çok kiracılı tespit operasyonları, kiracı başına ayrı SIEM yapıları yerine tek bir yönetimli kaynaktan tutarlı ve ayarlanabilir tespit mantığının tüm müşterilere uygulanmasını açıklar; MSSP/MDR sağlayıcılarının organizasyonel ve teknik sorunlarını inceler.

24.09.2026 17:55 SOC Prime US
cybersecurity malware network
vulnerability 72

WebPros güvenlik bülteni (AV26-961)

WebPros güvenlik açığı bildirimi, Plesk ve ilgili uzantılar için birkaç CVE ile kod yürütme riskleri olduğunu açıklıyor; kullanıcılar ve yöneticilerin güncellemeleri inceleyip gerekli yamaları uygulaması talep ediliyor.

24.09.2026 17:43 Canada Cyber Alerts CA
malware vulnerability cve
1 ... 34 35 36 37 38 ... 278
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki