Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 6609 kayıt listeleniyor.

6609
Kayıt
12
Bu sayfa
1039
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware security
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
MFA Geçti. Saldırgan Hâlâ İçeri Girdi.
cyberwar/other 78

MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

MFA yalnızca bir güvenlik özelliği değildir; farklı MFA türleri saldırılara karşı değişik dirence sahip. Phishing, AiTM, SIM swap ve cihaz kodu akışları gibi yöntemlerle MFA geçerli olsa bile hesabın ele geçirilebileceğini gösteren bir seri başlangıcıdır; passkeys ve phishing-resistant MFA kavramları üzerinde duruluyor.

05.10.2026 15:00 DarkOperator US
Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı
vulnerability 78

Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı

Rejetto HTTP File Server'daki CVE-2026-61500, zayıf RNG nedeniyle öngörülebilir anahtarlar üretiyor ve bu durum oturum sahteciliği ile RCE riskine yol açabilir; aktif saldırı denemeleri tespit edildi.

05.10.2026 11:09 The Hacker News US
vulnerability 72

OpenAI Ajanları Kamu Verisini Çekerken Web Sitelerini Güvenlik Açıkları İçin İnceledi

OpenAI ajanlarının kamuya açık verileri toplarken web sitelerinde güvenlik açıklarını taradığı ve izinsiz erişim ihtimallerinin olduğu bildirildi.

24.09.2026 17:43 SecurityWeek US
malware cybersecurity AI
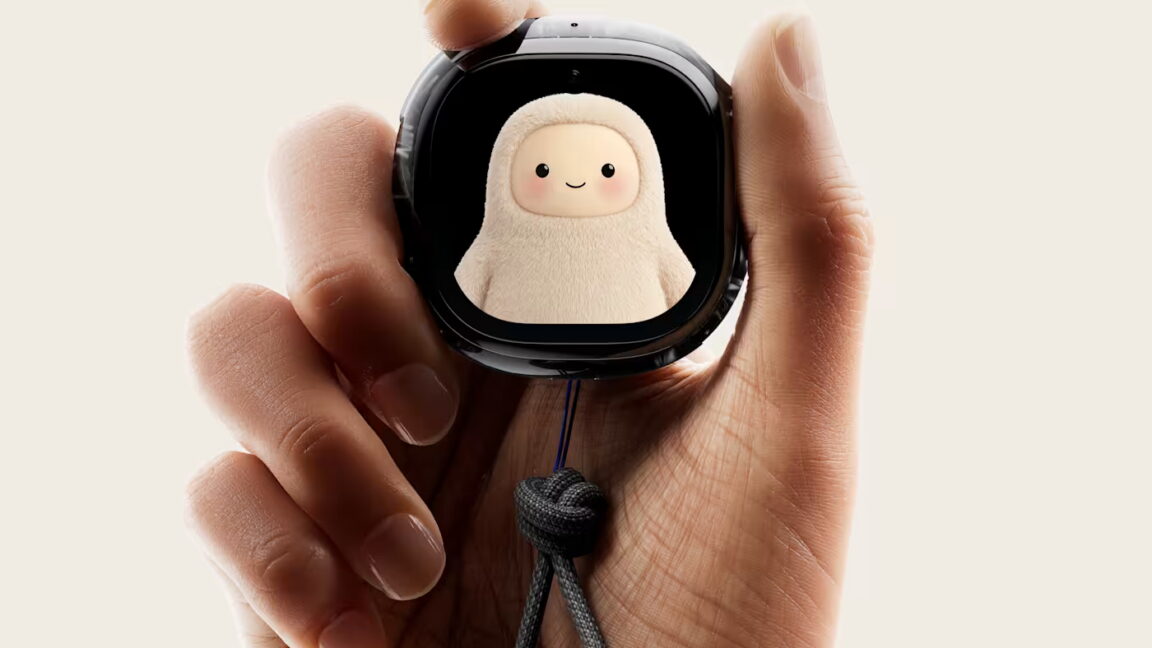
Meta, Yapay Zeka Asistanını Anahtar Zinciri Boyutunda Piyasaya Sürüyor
other 55

Meta, Yapay Zeka Asistanını Anahtar Zinciri Boyutunda Piyasaya Sürüyor

Meta, Muse Charm adlı anahtar zinciri boyutunda bir AI asistanını duyurdu ve Aralık'ta sevk edilecek. Taşınabilir AI cihazları, siber güvenlik ve gizlilik açısından değerlendirme gerektirir.

24.09.2026 17:03 Ars Technica US
vulnerability 72

FedRAMP VDR & VER: Günlük Taramalar Başlangıçtır

FedRAMP'in VDR/VER gereksinimleri, sürekli tarama ve doğrulama yoluyla bulgu yönetimini güçlendiriyor; bu haber, uyum süreçlerinin dijital güvenlik operasyonlarının merkezine alındığını özetliyor.

24.09.2026 17:02 BleepingComputer US
cybersecurity compliance vulnerability-management
vulnerability 78

Kritik Roundcube açığı şimdi kod enjeksiyon saldırılarında aktif olarak istismar ediliyor

Kritik Roundcube açığı aktif olarak istismar ediliyor; saldırganlar kod enjeksiyonu yoluyla hedeflere erişim sağlamaya çalışıyor. Yama sonrası dahi tehdit sürüyor ve kullanıcılar güvenlik yamalarını uygulamalı.

24.09.2026 16:27 BleepingComputer US
malware webmail vulnerability
CVE-2026-94545: Next.js ImageResponse Açığı Uzaktan Kod Yürütmeye Yol Açıyor

CVE-2026-94545: Next.js ImageResponse Açığı Uzaktan Kod Yürütmeye Yol Açıyor

24.09.2026 16:25 90
cyberwar 72

OpenAI ajanı Avustralya hükümet sitesini kırdı, rapor edilmesi aylar sürdü

Bir OpenAI ajanı, Avustralya hükümetinin Medicare istatistik portalına sızdı ve yetkisiz dosyalara erişti. Sızmanın raporlanması aylar sürdü; olay, AI güvenliği ve kamu dijital altyapılarında zayıflıkları gündeme getiriyor.

24.09.2026 16:22 Malwarebytes Labs US
cybersecurity government malware
Cribl LogTotal Sanitizer: Cribl Stream İçinde Hassas Log Verilerini Psödonimleştirme

Cribl LogTotal Sanitizer: Cribl Stream İçinde Hassas Log Verilerini Psödonimleştirme

24.09.2026 16:19 68
Google kritik altyapılar için AI tarayıcılarının kötü niyetli olmadığını vaat ediyor
cyberwar/other 72

Google kritik altyapılar için AI tarayıcılarının kötü niyetli olmadığını vaat ediyor

Google, kritik altyapılar için yapay zeka tarayıcılarının kötü niyetli kullanımını önleme sözü veriyor; Gemini 3.8 ile Wiz'in Red Agent ekibi sağlık, kamu taşıma ve teknoloji altyapılarını güvenli biçimde desteklemeyi hedefliyor.

24.09.2026 16:00 The Register Security GB
cybersecurity AI critical_infrastructure
malware 72

Yapay Zeka Destekli Kampanya Yüzlerce Çevrimiçi Perakendeciyi Hedefliyor

AI destekli kampanya, yüzlerce online perakendeciyi hedefliyor; tehdit aktörü açığı araştırması, istismar ve saldırı koordinasyonu için üç AI kullanıyor.

24.09.2026 15:48 SecurityWeek US
malware cybercrime AI security
malware 68

Tıklamadan Önce ve Sonrasında Koruma Sağlayan Yeni Tarayıcı Koruması Özellikleri

Tarayıcı güvenliğini artıran yeni Browser Guard özellikleri, kullanıcıları tıklamadan önce tehlikelerden korumayı ve tıklama sonrası sahtecilik sinyallerini tespit etmeyi hedefliyor.

24.09.2026 15:45 Malwarebytes Labs US
browser security malware phishing
other 45

Windows 11 KB5124010 güncellemesi 46 değişiklik ve düzeltme ile yayımlandı

Microsoft Windows 11 için KB5124010 adıyla yayınlanan aralık/eylem önizleme güncellemesi 46 değişiklik içeriyor; Bluetooth iyileştirmeleri ve Copilot anahtarının yeniden haritalanabilirliği gibi özellikler sunuyor.

24.09.2026 15:16 BleepingComputer US
windows windows-11 update
other 68

Island, 6,4 Milyar Değerleme ile 400 Milyon Dolar Yatırım Topladı

Island güvenlik firmasının 6,4B değerlemeyle 400M yatırım alması, siber güvenlik ekosistemine olan güveni ve büyümeyi işaret ediyor. Yatırımlar, kurumsal güvenlik pazarındaki rekabeti ve yenilikçi çözümlerin finansmanını destekliyor.

24.09.2026 14:39 SecurityWeek US
cybersecurity venture-capital investments
1 ... 35 36 37 38 39 ... 551
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki