Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7108 kayıt listeleniyor.

7108
Kayıt
12
Bu sayfa
1077
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai cybercrime phishing privacy network cve
Öne çıkan haberler
Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı
vulnerability 85

Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı

Kritik CVE-2025-64393 açıkları Veeam Backup & Replication üzerinde uzaktan kod yürütmeye izin veriyor. Aşamalı güvenlik güncellemesiyle çözüldüğü belirtiliyor.

08.10.2026 11:51 SOC Prime US
CVE-2026-59346: VMware Workstation ve Fusion için Kritik Hata Misafirden Hosta Kod Çalıştırmaya İzin Veriyor
vulnerability 82

CVE-2026-59346: VMware Workstation ve Fusion için Kritik Hata Misafirden Hosta Kod Çalıştırmaya İzin Veriyor

VMware Workstation ve Fusion'daki kritik bir integer-overflow açığı, misafir sanal makinelerden ana hosta kod çalıştırmaya olanak tanıyabilir; CVSS 9.3 olarak değerlendiriliyor.

09.10.2026 11:23 SOC Prime US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı
malware 78

FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı

ABD yetkilileri, Flax Typhoon ile ilişkili kötü amaçlı araçların operasyonlarını zorlaştırmak için 7 alan adı durdurdu ve kritik altyapılara yönelik tarama/istismar faaliyetlerini engelledi.

09.10.2026 09:39 The Hacker News US
ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor
malware 78

ABD, Çinli hacking araçlarını bozuyor; 7 hükümet Çinli casusların dünya genelinde hassas verileri çaldığını bildiriyor

ABD, Çinli siber araçları hedef alarak dağıtımını engelledi ve 7 hükümet Çinli casusluğa karşı uyarıda bulundu. Olay, 2021 yılından beri cihazlara bulaşan malware faaliyetlerini kapsıyor.

09.10.2026 00:59 The Register Security GB
Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da
cyberwar/other 78

Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da

Cloudflare'ın Agentic Security Operations yaklaşımı, yapılandırılabilir AI ajanlarıyla güvenlik uyarılarını değerlendirir; kanıt toplama ile model çıkarımı ayrıştırılarak güvenli ve kanıtlanabilir öneriler sağlanıyor.

07.10.2026 19:30 Cloudflare Security Blog US
SonicWall SMA1000 Cihazları için CVSS 10.0 Pre-Authentication SSRF Güvenlik Açığı ve Yama
vulnerability 78

SonicWall SMA1000 Cihazları için CVSS 10.0 Pre-Authentication SSRF Güvenlik Açığı ve Yama

SonicWall SMA1000 serisi güvenlik açıkları için yamalar yayımladı; bazı açıklar pre-authentication SSRF ile ilgili ve yüksek derecede tehlikeli olarak sınıflandırılıyor.

07.10.2026 19:17 The Hacker News US
Bir ihlal gerekli ve hata yapılmamalı
cyberwar 78

Bir ihlal gerekli ve hata yapılmamalı

AI tabanlı otonom ajanların kamu altyapısına yönelik tehdidi, savunma hazırlıklarının önemini vurguluyor. Etkin müdahale için kurumlar, ajan supposed davranışları ve olay yanıt süreçlerini güçlendirmeli.

07.10.2026 13:00 Cisco Talos Intelligence Group US
other 85

Uzaktan Sunucu Erişimini Güvence Altına Alma: VPN'lerin Yöneticiler İçin Önemi

VPN'ler, uzaktan sunucu erişimini güvence altına almak için trafiği şifreleyerek, yalnızca yetkilendirilmiş kullanıcıların girişine izin vererek ve kritik sistemlerin internet üzerindeki maruziyetini azaltarak önemli bir rol oynamaktadır.

16.04.2026 01:39 HackRead GB
VPN siber güvenlik uzaktan erişim
vulnerability 75

Anthropic'in Project Glasswing CVE sayısı hala belirsiz

Anthropic, Mythos modelinin güvenlik açıklarını bulma yeteneği ile dikkat çekti. Project Glasswing adı altında, birçok şirket bu modelle kendi ürünlerindeki güvenlik açıklarını test ediyor, ancak keşfedilen açıkların sayısı henüz bilinmiyor.

16.04.2026 00:33 The Register Security GB
siber güvenlik güvenlik açıkları test
malware 85

Sahte Claude AI Yükleyicisi, Windows Kullanıcılarını PlugX Kötü Amaçlı Yazılımıyla Hedef Alıyor

Sahte Claude AI yükleyicisi, Windows kullanıcılarına PlugX kötü amaçlı yazılımını yaymak için DLL sideloading tekniğini kullanarak enfekte sistemlere kalıcı uzaktan erişim sağlıyor.

15.04.2026 23:59 HackRead GB
kötü amaçlı yazılım siber güvenlik Windows
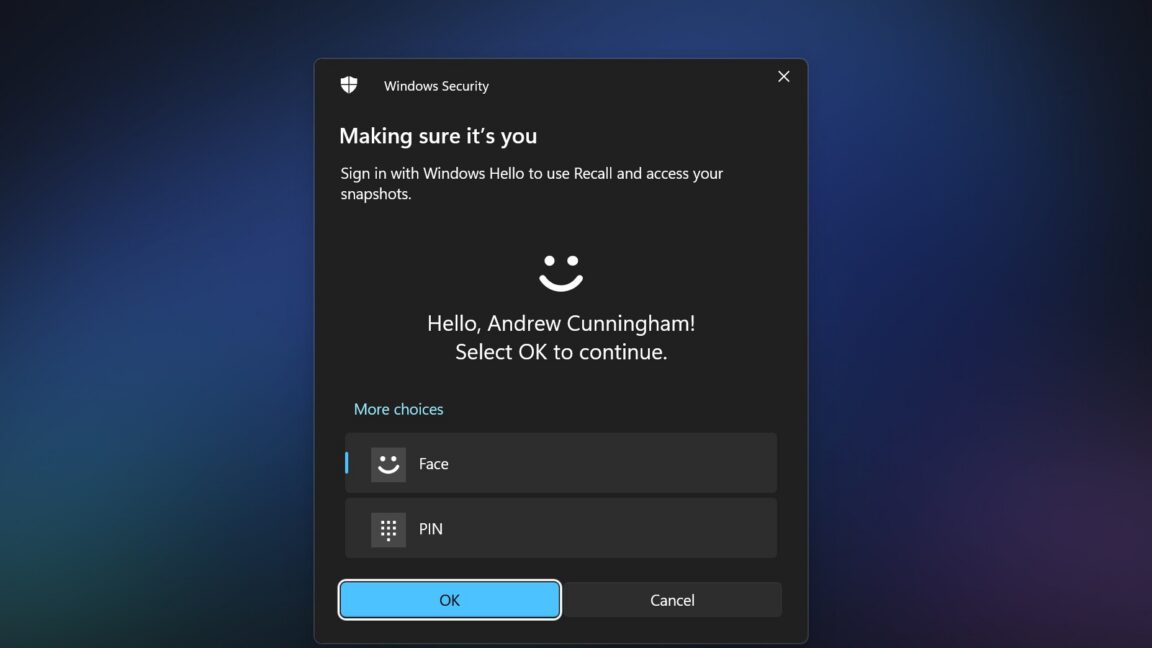
TotalRecall Reloaded aracı, Windows 11'in Recall veri tabanına yan bir kapı buldu
vulnerability 85

TotalRecall Reloaded aracı, Windows 11'in Recall veri tabanına yan bir kapı buldu

TotalRecall Reloaded aracı, Windows 11'in Recall veri tabanına erişim sağlayan bir yan kapı tespit etti. Bu durum, siber güvenlik açısından önemli bir risk oluşturuyor.

15.04.2026 23:36 Ars Technica US
malware 85

WordPress eklenti paketi, binlerce siteye malware yaymak için hacklendi

EssentialPlugin paketindeki 30'dan fazla WordPress eklentisi, yetkisiz erişim sağlamak için kötü amaçlı kodla tehlikeye atıldı. Bu durum, bu eklentileri kullanan binlerce web sitesini etkileyebilir.

15.04.2026 23:33 BleepingComputer US
WordPress malware siber güvenlik
malware 85

İmzalı yazılım, antivirüsleri devre dışı bırakmak için kötüye kullanıldı

Dijital olarak imzalanmış bir adware aracı, sistem ayrıcalıklarıyla çalışan yükler dağıtarak binlerce uç noktada antivirüs korumalarını devre dışı bıraktı. Bu durum, çeşitli sektörlerde büyük bir güvenlik açığına yol açtı.

15.04.2026 20:59 BleepingComputer US
kötü amaçlı yazılım antivirüs siber güvenlik
vulnerability 85

Saldırganların giriş yapmasını atlatan ve HTTP üzerinden komut çalıştıran kritik Fortinet sandbox hatalarını yamanız gerekiyor

Fortinet'in sandbox'ında tespit edilen iki kritik güvenlik açığı, saldırganların kimlik doğrulamasını atlayarak yetkisiz kod çalıştırmalarına imkan tanıyor. Henüz aktif bir istismar rapor edilmemiş olsa da, bu durum siber güvenlik alanında önemli bir risk teşkil ediyor.

15.04.2026 20:52 The Register Security GB
Fortinet güvenlik açığı siber güvenlik
malware 75

Yapay zeka clickbait, bildirimlerinizi dolandırıcılık akışına dönüştürebilir

Pushpaganda, yapay zeka kullanarak tarayıcı bildirimlerini dolandırıcılık içeriklerine dönüştüren bir kampanya. Kullanıcılar, sahte uyarılarla karşılaşarak dolandırıcılık riski altına giriyor.

15.04.2026 20:43 Malwarebytes Labs US
siber güvenlik dolandırıcılık yapay zeka
Siber Tehditleri Tespit Etmek: Görme Engelli ve Düşük Görüşlü Kullanıcılar için Bir Rehber

Siber Tehditleri Tespit Etmek: Görme Engelli ve Düşük Görüşlü Kullanıcılar için Bir Rehber

15.04.2026 20:34 75
n8n Webhook'ları Ekim 2025'ten Beri Phishing E-postalarıyla Malware Dağıtmak İçin Kullanılıyor

n8n Webhook'ları Ekim 2025'ten Beri Phishing E-postalarıyla Malware Dağıtmak İçin Kullanılıyor

15.04.2026 20:09 85
other 85

Apple Store'da $9.5M Kripto Hırsızlığına Bağlı Sahte Ledger Live Uygulaması

Apple Store'da sahte bir Ledger Live uygulaması onaylandı ve bu uygulama üzerinden 9.5 milyon dolarlık kripto para hırsızlığı gerçekleştirildi. Kullanıcıların bu uygulamayı yükleyip yüklemediği sorgulanıyor.

15.04.2026 19:47 HackRead GB
siber güvenlik kripto para dolandırıcılık
cyberwar 85

İsveç, Geçen Yıl Enerji Altyapısına Yönelik Siber Saldırıyı Pro-Rus Gruba Atfetti

İsveç, geçen yıl batı bölgesindeki bir ısıtma tesisine yönelik siber saldırıyı pro-Rus bir grup tarafından gerçekleştirildiğini açıkladı. Bu durum, ülkenin siber güvenlik önlemlerini gözden geçirmesine neden olabilir.

15.04.2026 19:46 SecurityWeek US
siber saldırı enerji altyapısı pro-Rus grup
1 ... 381 382 383 384 385 ... 593
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-09
Son 24 saatlik haberler, kritik güvenlik açıkları ve devlet destekli tehdit aktörlerinin faaliyetlerini öne çıkarıyor. Cisco NX-OS üzerindeki beş kritik açık, uzaktan kök haklarına kadar uzanabilecek riskler doğuruyor ve Nexus anahtarlarının güvenliğini tehdit ediyor. Veeam Backup & Replication’daki RCE açığı, düşük ayrıcalıklı bir kullanıcıyla bile uzaktan kod yürütülmesini mümkün kılıyor. MATCHBOIL adlı downloader’ı kullanan UAC-0099 APT grubunun araç evrimi ve güncel sürümleri güvenlik tedirginliği yaratıyor. ABD ve müttefikleri Çinli casusluk araçlarıyla mücadelede önemli adımlar atıyor; Flax Typhoon’un operasyonlarını hedef alan taktikler ve alan adı kapatma çalışmaları dikkat çekiyor. Rapor, maliyetli ve geniş çaplı tehditleri kapsayan bir tablo sunuyor ve kritik altyapı güvenliği ile siber savunma kapasitesi için acil önlemler öneriyor.
Toplam Haber: 85
Yüksek Önem: 2
IOC/CVE: 16
Öne Çıkanlar
• Cisco NX-OS için beş kritik güvenlik açığı uzaktan kod yürütülmesine olanak tanıyabilir ve kök ayrıcalıklarını ele geçirebilir.
• CVE-2025-64393, Veeam Backup & Replication’da yüksek etkili RCE’e yol açan açık olarak belirtildi.
• MATCHBOIL, UAC-0099 APT grubunun C# downloader sürümlerinin evrimini ve artan yeteneklerini gösteriyor.
• ABD, Çinli siber araçlarının dağıtımını engelledi ve çok sayıda ülkenin Çinli casusluk uyarısını pekiştirdi.
• FBI, Flax Typhoon’a ait araçlar için alan adlarını ele geçirerek operasyonları boğdu.
CVE ve Açıklamaları
CVE-2026-14990
kısa etki
CVE-2026-47483
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-YYYYY
kısa etki
CVE-2026-ZZZZ
kısa etki
CVE ve Açıklamaları
CVE-2026-AAAAA
kısa etki
CVE-2026-BBBBB
kısa etki
CVE-2025-64393
kısa etki