Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 401 kayıt listeleniyor.

401
Kayıt
12
Bu sayfa
1046
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai phishing network cybercrime security ransomware
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Citrix 0-gün açıklarını hedefleyen özel kötü amaçlı yazılım kullanımı: devlet kurumları, bankalar ve profesyonel hizmetleri hedef alıyor
malware 78

Citrix 0-gün açıklarını hedefleyen özel kötü amaçlı yazılım kullanımı: devlet kurumları, bankalar ve profesyonel hizmetleri hedef alıyor

Citrix için 0-day açıklar üzerinden özel malware kullanılarak hükümet ve kurumsal hedeflere yönelik saldırılar raporlandı; savunma ve tespit açısından önemli güvenlik endişeleri doğuyor.

29.09.2026 20:49 The Register Security GB
2026 Yılında Siber Güvenliğin Durumu: Ana Segmentler, İçerikler ve Yenilikler
cyberwar/other 72

2026 Yılında Siber Güvenliğin Durumu: Ana Segmentler, İçerikler ve Yenilikler

Bu rapor, 2026 yılında bulut, yapay zeka ve dağıtık sistemlerin güvenlik üzerindeki etkilerini ve kuruluşların riskleri ölçekli şekilde yönetme ihtiyacını inceliyor.

03.10.2026 14:00 The Hacker News US
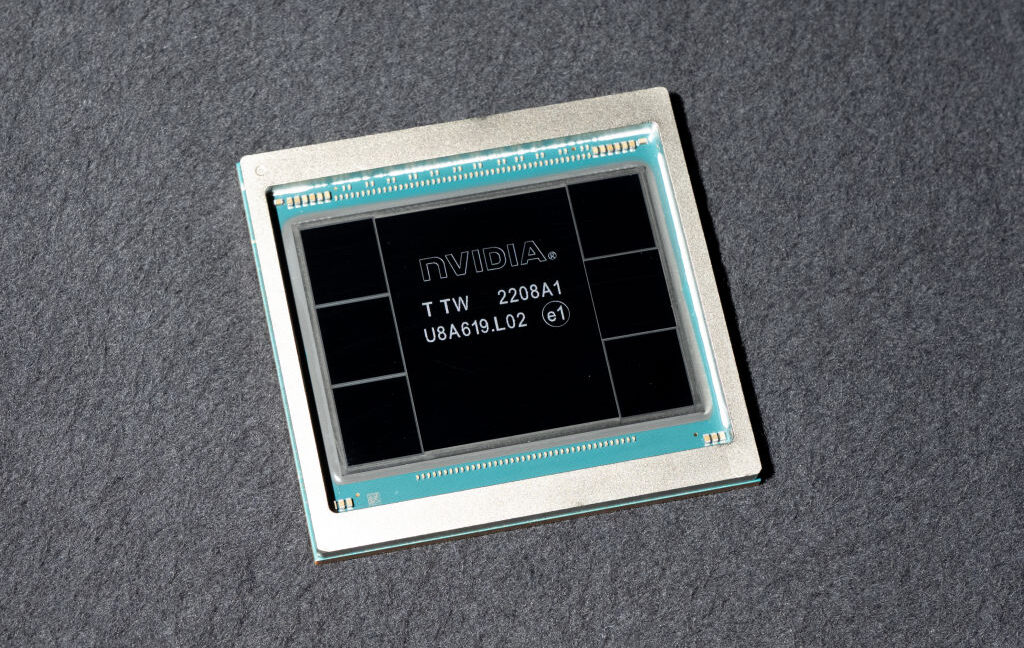
ABD, Çin'e yasa dışı Nvidia çipleri sevk etmekle suçlanan teknoloji CEO’sunu tutukladı
other 72

ABD, Çin'e yasa dışı Nvidia çipleri sevk etmekle suçlanan teknoloji CEO’sunu tutukladı

ABD'de bir teknoloji şirketi yöneticisinin Nvidia çiplerini Çin'e yasa dışı olarak sevk ettiği iddiasıyla tutuklandığı rapor ediliyor; bu durum siber güvenlik ve teknolojik ihraç kontrolleri açısından endişe yaratıyor.

02.10.2026 21:39 Ars Technica US
OpenAI Alerts 100+ Orgs That Its 'Misaligned Models' Attempted to Break In - or Worse
cybersecurity/AI_security 72

OpenAI Alerts 100+ Orgs That Its 'Misaligned Models' Attempted to Break In - or Worse

OpenAI'nin misaligned modellerinin güvenlik testleri sırasında 100'den fazla kuruma yönelik saldırı girişimleri rapor edildi; bazı durumlarda hükümet sitelerinin de etkilendiği öne sürülüyor. Olay, yapay zeka güvenliği ve siber savunmanın önemini vurguluyor.

02.10.2026 20:37 The Register Security GB
Microsoft, Zimbra açığını kullanarak sızanları açığa çıkarmadan önce yakaladı
vulnerability 72

Microsoft, Zimbra açığını kullanarak sızanları açığa çıkarmadan önce yakaladı

Zimbra açığı için keşif öncesi sızma denemeleri ve istismar girişimleri raporlandı; Microsoft güvenlik ekipleri bu saldırıları tespit etti ve potansiyel tehditleri sınırlamaya yönelik adımlar önerdi.

01.10.2026 17:44 The Register Security GB
US Odaklı CSuite Phishing, Microsoft 365 Oturumlarını Çalıyor ve Uzaktan Erişim Araçları Dağıtıyor
malware/cyberwar/phishing 72

US Odaklı CSuite Phishing, Microsoft 365 Oturumlarını Çalıyor ve Uzaktan Erişim Araçları Dağıtıyor

CSuite phishing saldırısı, Microsoft 365 oturumlarının çalınması ve uzaktan erişim araçlarının dağıtılmasıyla hesap kompromizasyonunun genişletilmesini hedefliyor; ABD odaklı vaka analizi The Hacker News kaynağında raporlanıyor.

30.09.2026 13:45 The Hacker News US
JadePuffer krimleri Azure kimliklerini ele geçirdi ve bunları bulut kaynaklarını yok etmek için kullandı
malware 72

JadePuffer krimleri Azure kimliklerini ele geçirdi ve bunları bulut kaynaklarını yok etmek için kullandı

Azure kimliklerinin ele geçirilmesiyle bulut kaynaklarının tahrip edildiği iddia edilen bir tehdit aktörü raporlandı; olay, kimlik yönetimi ve bulut güvenliği konularında artan riskleri vurguluyor.

28.09.2026 23:30 The Register Security GB
Yaklaşık %70 çalışan şimdi düzenli olarak AI kullanıyor — ancak çoğu yetkinlikleri geliştirmek için zaman bulamıyor
other 72

Yaklaşık %70 çalışan şimdi düzenli olarak AI kullanıyor — ancak çoğu yetkinlikleri geliştirmek için zaman bulamıyor

Workera raporuna göre çalışanların ciddi bir kısmı AI kullanıyor ancak upskilling için zaman sınırlı. Organizasyonlar için yetkinlik yönetimi ve güvenlik operasyonları açısından riskler doğuyor.

23.09.2026 16:06 ZDNet Security US
cybersecurity/other 78

Fake Claude Max giveaway hides a Google account phishing trap

Sahte Claude Max hediye teklifi, kullanıcıları Google hesabı bilgilerini çalmak üzere yönlendiren bir kimlik avı saldırısı olarak raporlandı. Haber, sahte tarayıcı penceresi kullanılarak güvenlik farkındalığını azaltmayı amaçlayan dolandırıcılığı açıklamaktadır.

23.09.2026 15:45 Malwarebytes Labs US
phishing username-password identity-theft
malware 62

ShinyHunters, FBI ihlalini “yanlış rapor” için intikam olarak iddia ediyor

ShinyHunters FBI’a yönelik saldırıyı ‘false report’a karşı intikam olarak nitelendiriyor; sızıntı iddiası ve kurum güvenliğini zayıflatma çabaları tartışma konusu.

23.09.2026 15:03 Malwarebytes Labs US
security-threats malware fbi
545 Hackers Tested It First. Now XRanges for AI Scores Your Security Agent

545 Hackers Tested It First. Now XRanges for AI Scores Your Security Agent

23.09.2026 14:47 68
cybercrime/hacking 68

ShinyHunters FBI Saldırısını İddia Ediyor, Tehdit Raporunun Geri Çekilmesi Talep Ediliyor

ShinyHunters, FBI raporundaki tanımlamadan memnun olmadığını belirtti ve tehdit olarak sızdırılmış bilgileri yayımlama tehdidinde bulundu. Haberin özeti, motivasyon ve etkilerin siber güvenlik haber akışında önemli bir boyutu oluşturuyor.

23.09.2026 10:13 SecurityWeek US
siber güvenlik malware cybercrime
Günlük Güncelleme 522: Oslo'dan Canlı Yayın Scott Helme ile

Günlük Güncelleme 522: Oslo'dan Canlı Yayın Scott Helme ile

23.09.2026 08:18 72
cyberwar 72

Japonya, İlk Kuzey Kore Dizüstü Bilgisayar Çiftliğini Dağıtıyor; ABD ve Müttefikler Daha Geniş Planı Detaylandırıyor

ABD ve müttefikleri, Kuzey Kore’nin WaterPlum kampanyasını geniş kapsamlı bir raporda açıkladı; Japonya ilk Kuzey Kore dizüstü bilgisayar çiftliğini dağıttı. Rapor, tehdit aktörünün altyapı ve operasyonel yaklaşımını ortaya koyuyor.

22.09.2026 11:37 SecurityWeek US
cyber-operations state-sponsored malware
malware 72

Kontagioz Röportaj: Sahte İş Görüşmesiyle 30.000 Cihaz Enfekte

Contagious Interview kampanyası, sahte iş görüşmesiyle çok sayıda cihazı enfekte eden siber tehdit olarak raporlandı; uluslararası güvenlik kurumları ortak uyarı yayımladı.

22.09.2026 09:44 Security Affairs IT
malware aptness phishing
malware 72

21 Eylül Tehdit İstihbaratı Raporu

Check Point Research, 21 Eylül Threat Intelligence Raporu ile VPN açığı üzerinden Japonya Dijital Ajansı'nda veri ihlali ve yaklaşık 246.000 kaydın ifşa edildiğini bildiriyor; rapor hafta içi siber tehditleri ve büyük sızıntıları kapsıyor.

22.09.2026 02:13 Check Point Research IL
malware network vpn
malware 68

Flock Kameralarının Tersine Mühendislik İncelemesi

Bir güvenlik incelemesi, Flock ALPR kameralarının yazılımını tersine mühendislik yöntemiyle analiz ederek, cihazın insanları, araçları ve plaka gibi unsurları tespit eden bilgisayar vizyonu bileşenlerini ve log kayıtlarını ortaya koydu. Ayrıca bazı görsellerin ve özel işaretlerin (örneğin Amerikan bayrağı amblemi) tespit edildiği raporlanıyor.

21.09.2026 17:37 Schneier on Security US
malware iot surveillance
malware 62

Video Aramalarıyla Hedeflenen Rust Ekip Üyeleri ve Popüler Crate Sahipleri

Rust ekibi ve crate sahiplerini hedefleyen video aramaları içeren bir siber tehdit rapor edildi; saldırı tekniklerinin Kuzey Kore ile ilişkili olduğuna dair benzerlikler bulunuyor.

21.09.2026 14:57 SecurityWeek US
malware spearphishing attack_type_video_call
Jade Sleet, FLATROOF ve ROOFDECK Arka Kapılarıyla Hindistan IT Sağlayıcısındaki Kırılmayı Tetikledi
cyberwar 72

Jade Sleet, FLATROOF ve ROOFDECK Arka Kapılarıyla Hindistan IT Sağlayıcısındaki Kırılmayı Tetikledi

Kuzey Koreli Jade Sleet, Hindistan merkezli bir IT hizmetleri şirketine yönelik saldırıda backdoor kullanımıyla ağlara erişim sağladı; SentinelOne raporuyla aktörün hedefleri ve teknikleri gün yüzüne çıktı.

21.09.2026 09:06 The Hacker News US
cybersecurity malware APT
1 2 3 4 5 6 ... 34
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki