Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8497 kayıt listeleniyor.

8497
Kayıt
12
Bu sayfa
1098
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime malware/cybersecurity breach cybersecurity/AI_security vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability AI cybercrime ransomware phishing privacy network-security
Öne çıkan haberler
P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi
malware 78

P7 DarkSword iOS Exploit Kit Crypto Wallet Data Theft ve Uzaktan Komutlar Ekledi

Yeni bir DarkSword varyantı olan P7 DarkSword, iOS üzerinde anahtar zinciri ve kripto cüzdanı verilerini çalma yeteneği ekliyor ve iki yönlü C2 iletişimini destekleyerek uzaktan komutları alabiliyor.

09.10.2026 19:29 The Hacker News US
FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı
malware 78

FBI 7 Alan Adını Ele Geçirerek Flax Typhoon Araçlarını Ağıtladı ve Kritik Altyapı İstismarlarını Kesintiye Uğrattı

ABD yetkilileri, Flax Typhoon ile ilişkili kötü amaçlı araçların operasyonlarını zorlaştırmak için 7 alan adı durdurdu ve kritik altyapılara yönelik tarama/istismar faaliyetlerini engelledi.

09.10.2026 09:39 The Hacker News US
UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor
malware 78

UAC-0099, HTML'de Komut Saklayan ASHVEIN RAT ile Ukrayna Hükümeti Çalışanlarını Hedefliyor

ASHVEIN adlı malware, HTML içinde komutlar saklayıp Ukrayna hükümetine yönelik siber saldırılar gerçekleştiriyor; UAC-0099 kümesi bu faaliyetleri yürütüyor.

08.10.2026 18:26 The Hacker News US
MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor
malware 78

MonsterCloud Sahibi, Verileri Şifreleyenlere Fidye Ödemeleri İçin Gizlice Ödemeler Yaparken 19M+ Dolandırmakla Suçlanıyor

Bir girişimci veya operasyon sahibi olarak gösterilen kişi, mağdurları dolandırmak ve decryptor elde etmek için saldırganlara yasa dışı ödemeler yapıldığı iddiasıyla suçlandı; mali dolandırıcılık ve siber fidye vakalarıyla ilgili bir dava söz konusu.

08.10.2026 10:41 The Hacker News US
Tensorlake npm Paketi Ele Geçirildi ve Shai-Hulud Kimlik Avlama Solucanı Dağıtıyor
malware 78

Tensorlake npm Paketi Ele Geçirildi ve Shai-Hulud Kimlik Avlama Solucanı Dağıtıyor

Tensorlake adı verilen npm paketinin tedarik zinciri saldırısına uğradığı ve 0.5.144 sürümünün kimlik bilgilerini çalan, sırları dışa aktaran, kalıcılık sağlayan ve uzaktan komut çalıştırmayı mümkün kılan kötü amaçlı yazılım içerdiği ortaya çıktı.

08.10.2026 08:46 The Hacker News US
Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti
malware 78

Saldırganlar üst düzey alan adlarını ele geçirdi, Google ve diğer kuruluşlar için sahte güvenlik sertifikaları türetti

Güvenlik markalarını taklit eden saldırılar, tarayıcı sertifika uyarılarını atlatmak için sahte sertifikalar üretmeyi içeriyor; bu durum kullanıcılarını kandırıp güvenli bağlantıları tehlikeye atabilir.

07.10.2026 22:38 The Register Security GB
Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da
cyberwar/other 78

Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da

Cloudflare'ın Agentic Security Operations yaklaşımı, yapılandırılabilir AI ajanlarıyla güvenlik uyarılarını değerlendirir; kanıt toplama ile model çıkarımı ayrıştırılarak güvenli ve kanıtlanabilir öneriler sağlanıyor.

07.10.2026 19:30 Cloudflare Security Blog US
Poetry AI güvenlik tehdidi olarak PoELLM malware'iyle 3K'dan fazla sunucu enfekte ediyor
malware 78

Poetry AI güvenlik tehdidi olarak PoELLM malware'iyle 3K'dan fazla sunucu enfekte ediyor

PoELLM malware'in yayılması ve AI temelli güvenlik tehditlerinin artması haberin odak noktasıdır; sektör, sunucu güvenliği ve LLM güvenliği açısından kırılganlıklar gündeme geliyor.

07.10.2026 19:01 The Register Security GB
vulnerability 85

RevEng.AI, Yazılım İkili Dosyalarında Zafiyet ve Arka Kapıları Avlamak İçin 15 Milyon Dolar Topladı

RevEng.AI, BinNet adındaki bir yapay zeka modeli kullanarak yazılım ikili dosyalarında zafiyetler ve arka kapılar arıyor. Şirket, bu amaçla 15 milyon dolar yatırım aldı.

27.05.2026 14:52 SecurityWeek US
siber güvenlik yazılım yapay zeka
GlassWorm Zararlısının Ortadan Kaldırılması Geliştirici Tedarik Zinciri Saldırı Altyapısını Bozdu
malware 85

GlassWorm Zararlısının Ortadan Kaldırılması Geliştirici Tedarik Zinciri Saldırı Altyapısını Bozdu

CrowdStrike, Google ve Shadowserver Foundation ile işbirliği içinde, yazılım geliştiricilerini hedef alan GlassWorm zararlısının tüm komut ve kontrol kanallarını kesmeyi başardı. Bu operasyon, 2025'in başlarından beri devam eden bir saldırı kampanyasını durdurdu.

27.05.2026 14:48 The Hacker News US
malware 85

Kali365 phishing kiti MFA'yı atlayarak Microsoft giriş bilgilerini çalıyor

Yeni bir phishing kiti, çok faktörlü kimlik doğrulamayı (MFA) atlayarak Microsoft Outlook, Teams ve OneDrive hesaplarına erişim sağlıyor. Bu durum, kullanıcıların hesap güvenliğini tehdit ediyor.

27.05.2026 14:41 Malwarebytes Labs US
phishing MFA Microsoft
hacking 85

Romanyalı Hacker, ABD'de Devlet Ağına Erişim Satmaktan Hapis Cezasına Çarptırıldı

Catalin Dragomir, Oregon eyalet hükümet ofisinin ağ erişimini satmaktan suçlu bulundu ve hapis cezasına çarptırıldı. Bu olay, siber suçların artışına dair bir örnek teşkil ediyor.

27.05.2026 14:37 SecurityWeek US
siber güvenlik hacker devlet ağı
Çalışanları Yavaşlatmadan Gölge AI Araçlarını Yönetmenin 5 Adımı

Çalışanları Yavaşlatmadan Gölge AI Araçlarını Yönetmenin 5 Adımı

27.05.2026 14:30 75
other 75

Lastwall, Kuantum Dayanıklı Kimlik Platformu için 11.5 Milyon Dolar Topladı

Lastwall, BDC Capital’ın StrongNorth Fund liderliğinde 11.5 milyon dolar yatırım aldı. Bu yatırım, şirketin Kuzey Amerika'daki büyümesini destekleyecek.

27.05.2026 14:01 SecurityWeek US
siber güvenlik kimlik yönetimi kuantum güvenliği
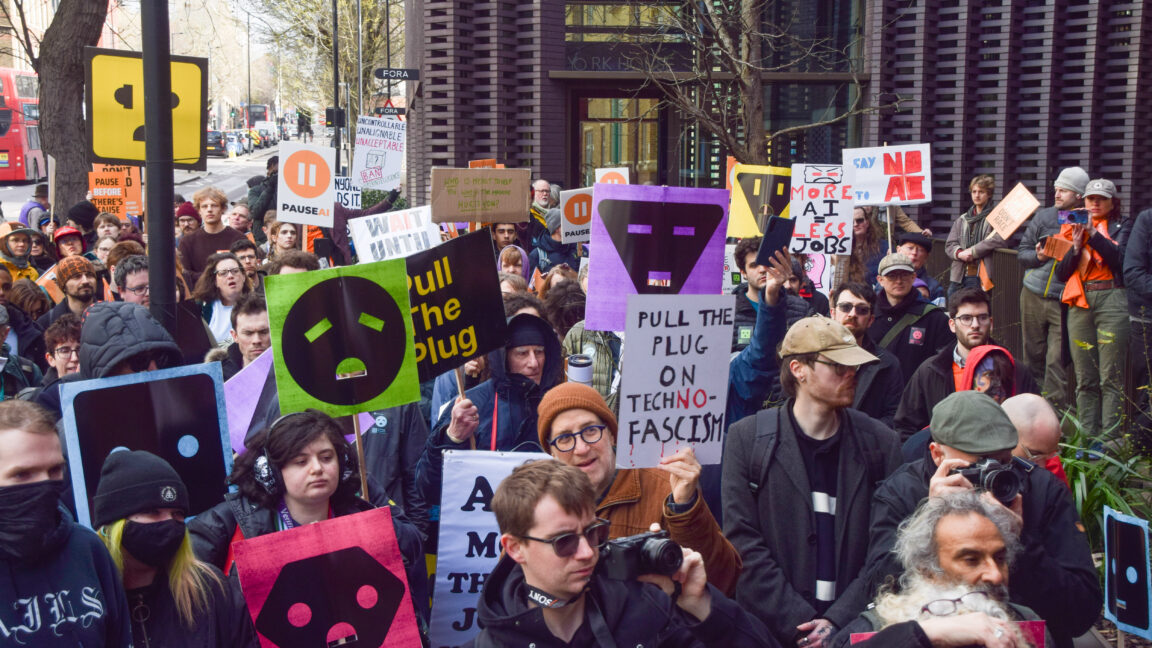
ABD yasaları, yapay zeka nefretinin artmasıyla 'anti-teknoloji aşırılığı' konusunda uyarıyor

ABD yasaları, yapay zeka nefretinin artmasıyla 'anti-teknoloji aşırılığı' konusunda uyarıyor

27.05.2026 13:30 75
cyberwar 85

Kimlik Krizi: Çalınan Kimlikler Modern Güvenliği Nasıl Aşar?

Yapay zeka, kimlik avı, oturum kaçırma ve kimlik kötüye kullanımı gibi tehditleri hızlandırırken, güvenlik ekipleri saldırganların hızına karşı koymak için çaba sarf ediyor. Bu durum, modern güvenlik sistemlerinin zayıflıklarını gözler önüne seriyor.

27.05.2026 13:30 SecurityWeek US
siber güvenlik kimlik avı AI
malware 85

'SymJack' Saldırısı AI Kodlama Ajanlarını Tedarik Zinciri Saldırı Sistemi Haline Getiriyor

SymJack saldırısı, AI kodlama ajanlarının kötü niyetli sunucuları sessizce yüklemesine neden olarak, gizli bilgilerin çalınmasına ve kötü amaçlı kodların dağıtılmasına yol açıyor.

27.05.2026 13:15 SecurityWeek US
siber saldırı yapay zeka tedarik zinciri
malware 85

GlassWorm Botnet'i Etkisiz Hale Getirildi

Güvenlik firmaları, GlassWorm kötü amaçlı yazılımına ait dört komut ve kontrol kanalını kapattı. Bu, siber tehditlerin azaltılması açısından önemli bir adım.

27.05.2026 13:10 SecurityWeek US
botnet kötü amaçlı yazılım siber güvenlik
Gitea Güvenlik Açığı, Kimlik Doğrulaması Olmadan Özel Konteyner Görüntülerini Ortaya Çıkarıyor
vulnerability 85

Gitea Güvenlik Açığı, Kimlik Doğrulaması Olmadan Özel Konteyner Görüntülerini Ortaya Çıkarıyor

Gitea'da bulunan bir güvenlik açığı, saldırganların kimlik doğrulaması olmadan özel konteyner görüntülerini çekmesine izin veriyor. Bu açık, Gitea'nın 1.26.2 öncesi tüm sürümlerini etkiliyor.

27.05.2026 13:06 The Hacker News US
güvenlik açığı Gitea konteyner
vulnerability 85

CISA, federal ajanslara aktif olarak istismar edilen cPanel eklenti açığını kapatmaları için 4 gün verdi

ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), federal ajansların LiteSpeed cPanel eklentisindeki kritik bir güvenlik açığını kapatmaları için dört gün süre tanıdı. Bu açık, saldırılarda aktif olarak istismar ediliyor.

27.05.2026 13:06 BleepingComputer US
siber güvenlik güvenlik açığı CISA
1 ... 414 415 416 417 418 ... 709
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-11
Son 24 saatte küresel siber güvenlik sahnesinde büyük riskler ve operasyonel başarılar bir arada görüldü. Pwn2Own Ireland yarışması, sıfır günlerin geniş kapsamlı başarısını ortaya koyarak 1,262,000 dolar ödül ve 98 sıfır gün keşfiyle dikkat çekti; bu durum güvenlik araştırmalarının ve hızla yamalanması gereken zafiyetlerin önemini vurguladı. Öte yandan Dark Web suç ağları ve extortion vakaları artarken, SonicWall SMA1000 cihazlarındaki kritik açığın canlı olarak istismar edilmesi endişe verici bir tehdit olarak öne çıktı. Finans sektörüne yönelik saldırılar ve sosyal mühendislik teknikleriyle hukuk firmalarını hedef alan operasyonlar, teknolojik altyapıdaki zayıf noktaları ve insan faktörünün etkisini hatırlatıyor. ARTEX AI ve Claude ajanlarının South Korea bankalarına yönelik kullanımı raporlarda yer alırken, güvenlik operasyonlarının yapay zeka destekli risk önceliği ve izleme ile güçlendirilmesi gerektiği vurgulanıyor. Genel olarak, hızlı zafiyet keşfi, tehdit aktörlerinin sofistike araçlar kullanması ve kuruluşların farkındalık ile güvenlik önlemlerini sürekli güncellemesi gerekliliğini bir kez daha gösterdi.
Toplam Haber: 25
Yüksek Önem: 1
IOC/CVE: 1
Öne Çıkanlar
• Pwn2Own Ireland 2026, 98 sıfır gün açığıyla 1,262,000 dolar ödül dağıttı ve Samsung Galaxy S26, OpenAI Codex ile Google Pixel 10 üzerinde çoklu zafiyet istismarlarını gösterdi.
• SMA1000 serisindeki CVE-2026-102255 açığı, uzaktan kimlik doğrulaması olmadan kritik iç işlevlere yetkisiz erişim potansiyeli doğurarak aktif olarak istismar edildi.
• Silent Ransom Group, dosya şifrelemeden fidye elde ettiğini iddia eden operasyonla 207 milyon dolar civarında bir hasılat iddia ediyor ve hukuk firmalarını hedefliyor.
• ARTEX AI ve Claude ajanları, Güney Kore bankalarına yönelik saldırılarda kullanıldı; kötücül araç setleriyle operasyonel sırasında yapay zeka tabanlı teknikler kullanıldı.
• Empire Market gibi karanlık ağ aktörlerinin faaliyetleri ve yasa dışı pazarlar, dijital suç ekonomisinin ölçeğini ve organizasyon yapısını gösteriyor.
CVE ve Açıklamaları
CVE-2026-102255
kısa etki