Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7011 kayıt listeleniyor.

7011
Kayıt
12
Bu sayfa
1043
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network phishing cybercrime ransomware security
Öne çıkan haberler
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
MFA Geçti. Saldırgan Hâlâ İçeri Girdi.
cyberwar/other 78

MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

MFA yalnızca bir güvenlik özelliği değildir; farklı MFA türleri saldırılara karşı değişik dirence sahip. Phishing, AiTM, SIM swap ve cihaz kodu akışları gibi yöntemlerle MFA geçerli olsa bile hesabın ele geçirilebileceğini gösteren bir seri başlangıcıdır; passkeys ve phishing-resistant MFA kavramları üzerinde duruluyor.

05.10.2026 15:00 DarkOperator US
Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı
vulnerability 78

Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı

Rejetto HTTP File Server'daki CVE-2026-61500, zayıf RNG nedeniyle öngörülebilir anahtarlar üretiyor ve bu durum oturum sahteciliği ile RCE riskine yol açabilir; aktif saldırı denemeleri tespit edildi.

05.10.2026 11:09 The Hacker News US
TehditGün: AI Güçlü Sıfır Gün Zinciri, 543K Canlı Sır, Model İnceleme RCE ve 13 Başka Haber
malware 78

TehditGün: AI Güçlü Sıfır Gün Zinciri, 543K Canlı Sır, Model İnceleme RCE ve 13 Başka Haber

Yapay zeka tabanlı ileri güvenlik açıkları ve zero-day zincirleriyle ilgili uyarılar ve örnek vakalar özetleniyor; model incelemesi ve önbellekleme süreçlerindeki potansiyel RCE riskleri vurgulanıyor.

01.10.2026 19:45 The Hacker News US
Düşmanı Yavaşlatmanın İnceliği
cyberwar/other 78

Düşmanı Yavaşlatmanın İnceliği

Düşmanı yavaşlatma ve risk yüksekliği artırma amacıyla benzetim ve operasyonel tedbirlerle ilgili pratik öneriler sunuluyor; davranışsal tespit, yanıltıcı teknikler ve aciliyet üretimine karşı direnç odaklı bir çerçeve sunuluyor.

01.10.2026 13:00 Cisco Talos Intelligence Group US
other 45

Cuma İçin ISC Stormcast, 11 Eylül 2026

Hafta içi siber güvenlik servisi özetinde önemli güncel tehditler ve olaylar kısa notlar halinde paylaşılır. Bu bölümde güvenlik yuvarlak masa konuları ve ilgili uyarılar olabilir.

11.09.2026 05:00 SANS ISC Diary US
siber güvenlik malware information-technology
other 62

Surfshark VPN, iç testlerinde siber saldırganların ihlali bildirdi; proxy sunucuları

Surfshark, iç test sunucusunun internet üzerinden erişilebilir hale gelmesi nedeniyle yetkisiz erişim yaşandığını bildirdi. Erişim, yapılandırma hatasından kaynaklandı ve bazı build/kimlik bilgileri ile sistem ikili dosyalarını kapsayan verileri açığa çıkardı; müşteri verileri etkilenmediği ileri sürülüyor.

11.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware/akse networking
En son Anthropic korku hikayesi; kamikaze drone sürüleri ve biyolojik silah araştırmalarıyla ilgili dehşet
cyberwar 72

En son Anthropic korku hikayesi; kamikaze drone sürüleri ve biyolojik silah araştırmalarıyla ilgili dehşet

Anthropic'e dair korku hikayeleri kamikaze drone sürüleri ve biyolojik silah araştırmalarını konu alarak yapay zeka ile güvenlik endişelerini gündeme getiriyor; çeşitli aktörlerin illicit model kullanımı vurgulanıyor.

11.09.2026 01:38 The Register Security GB
LinkedIn, 'BrowserGate' Dava Dosyalarını Chrome Uzantı Taramaları Üzerinden Aştı

LinkedIn, 'BrowserGate' Dava Dosyalarını Chrome Uzantı Taramaları Üzerinden Aştı

10.09.2026 23:55 62
other 65

Mandiant Founder Kevin Mandia Joins Amazon Board

Kevin Mandia'nın Amazon Yönetim Kurulu'na katılması, siber güvenlik uzmanlığının büyük teknoloji şirketlerinde etkisini artırdığını gösteriyor. Haber, liderlik ve sektör etkisi açısından önemli bir atılım olarak öne çıkıyor.

10.09.2026 23:30 SecurityWeek US
cybersecurity corporate governance Amazon
Dikkat: Apple Timepiece her iki speakers'ın rızası olmadan konuşma parçacıklarını kaydedebilir

Dikkat: Apple Timepiece her iki speakers'ın rızası olmadan konuşma parçacıklarını kaydedebilir

10.09.2026 22:50 62
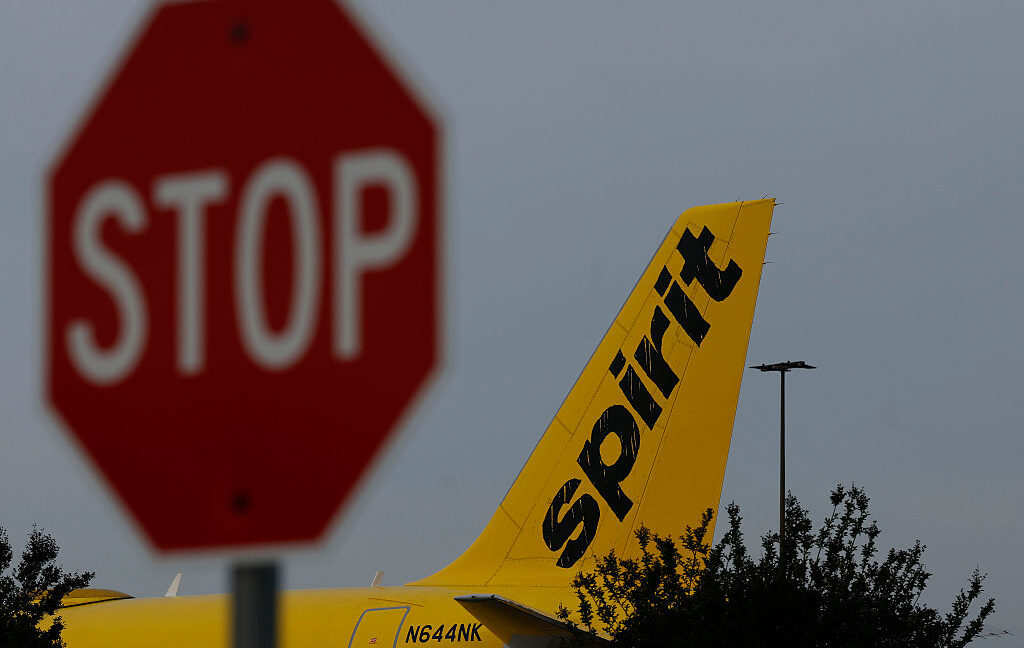
Panik, Spirit’in Google’a yaklaşan veri satışına karşı yükseliyor
cybersecurity/other 72

Panik, Spirit’in Google’a yaklaşan veri satışına karşı yükseliyor

Spirit'in yakın gelecekteki veri satışı planı ve bunun güvenlik/mahremiyet ve rekabet açısından potansiyel etkileri

10.09.2026 21:14 Ars Technica US
siber güvenlik veri güvenliği teknoloji
Bir kelimeye güveniyoruz ve genelde yanlışı kullanıyoruz
other 42

Bir kelimeye güveniyoruz ve genelde yanlışı kullanıyoruz

Cisco Talos analizi, siber güvenlik sektöründe tükenmişlik kavramının neden yanlış anlaşıldığını ve daha doğru bir dilin neden gerekli olduğunu tartışıyor. Bu dil sorunu, güvenlik olaylarına müdahale ve ekip performansı üzerinde potansiyel etkiler yaratabilir.

10.09.2026 21:00 Cisco Talos Intelligence Group US
siber güvenlik insan unsuru dil kullanımı
m&a/cybersecurity 68

Ağustos 2026’da 33 Güvenlik Bilişim M&A Genişlemesi

Siber güvenlik sektöründe Ağustos 2026’da 33 adet birleşme ve satın alma (M&A) duyurusu kaydedildi; Brinqa, Cribl, Echo, Fortinet, Kiteworks, Palo Alto Networks ve Visa gibi oyunculara odaklanıyor.

10.09.2026 19:14 SecurityWeek US
cybersecurity mergers-acquisitions security-tech
vulnerability 78

Adobe güvenlik duyurusu AV26-808 – Güncelleme 1

Adobe AV26-808 güncellemesiyle birçok üründe güvenlik açıkları kapatılıyor. CVE-2026-71362’nin istismar edildiği raporlanmış durumda; ilgili sürümlerin güncellenmesi öneriliyor.

10.09.2026 19:03 Canada Cyber Alerts CA
siber güvenlik malware vulnerability
malware 78

FMC açıkları fidye yazılımı ve devlet destekli siber saldırganlar tarafından istismar edildi

Cisco FMC'deki güvenlik açıklarının yamalandıktan sonra fidye yazılımı ve devlet destekli aktörler tarafından istismar edildiği bildirildi. Olaylar, güvenlik yönetim çözümlerinin saldırılara karşı öneminini bir kez daha gösteriyor.

10.09.2026 18:43 BleepingComputer US
siber güvenlik malware network-security
cybersecurity/ai_security/malware 72

PuzzleMask: Abusing Plain Prose as a Covert AI Attack Vector

PuzzleMask başlıklı rapor, düz İngilizce kullanılarak güvenlik politikalarını atlatan ve zararlı içeriği gizleyen bir prompt‑crafting yöntemi sunuyor; LLM’lerin güvenlik önlemlerini aşabilen potansiyel bir teknik olarak değerlendiriliyor.

10.09.2026 17:32 Check Point Research IL
siber güvenlik malware ai güvenliği
1 ... 44 45 46 47 48 ... 585
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali