Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 6659 kayıt listeleniyor.

6659
Kayıt
12
Bu sayfa
1047
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability AI network phishing privacy cybercrime cve
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı
cyberwar/other 78

Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı

Otonom ajanlar arasındaki iletişimin güvenliğini sağlamak için ajanları ayrı varlıklar olarak ele almak, yetkilendirme zincirlerini doğrulamak ve davranış anomalilerini tespit etmek kritik. Güvenlik operasyonları, ajan geçmişi, araç çağrıları ve veri erişimini tek bir görünüm altında birleştirmeli.

06.10.2026 17:11 Rapid7 US
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
vulnerability 85

Anthropic, Claude Opus 4.6 AI Modeli Kullanarak 22 Firefox Güvenlik Açığı Buldu

Anthropic, Firefox tarayıcısında 22 yeni güvenlik açığı buldu. Bu açıkların 14'ü yüksek, 7'si orta ve 1'i düşük şiddette olarak sınıflandırıldı. Açıklar, Ocak 2026'da tespit edildi ve Firefox 148 sürümünde düzeltildi.

08.03.2026 06:00 NCSC-FI News -
güvenlik açığı Firefox siber güvenlik
hacking 75

Yeni Sosyal Güvenlik Dolandırıcılığı E-postaları, Bilgisayarları Ele Geçirmek İçin Sahte Vergi Belgeleri Kullanıyor

Yeni bir phishing kampanyası, ABD'deki binlerce kişiyi hedef alıyor. Dolandırıcılar, Sosyal Güvenlik İdaresi'ni taklit ederek sahte vergi belgeleri ile bilgisayarları ele geçiriyor ve veri çalıyor.

07.03.2026 19:41 HackRead -
phishing dolandırıcılık siber güvenlik
OpenAI Codex Güvenliği 1.2 Milyon Değişikliği Taramış ve 10,561 Yüksek Öncelikli Sorun Bulmuş
vulnerability 85

OpenAI Codex Güvenliği 1.2 Milyon Değişikliği Taramış ve 10,561 Yüksek Öncelikli Sorun Bulmuş

OpenAI, Codex Security aracını tanıttı ve bu araç, 1.2 milyon kod değişikliğini tarayarak 10,561 yüksek öncelikli güvenlik sorunu buldu. Araç, ChatGPT Pro ve diğer kullanıcılar için bir araştırma önizlemesi olarak sunuluyor.

07.03.2026 19:28 The Hacker News -
other 85

ABD Siber Stratejisi Düşmanları, Kritik Altyapıyı ve Yeni Teknolojileri Hedefliyor

Trump'ın siber güvenlik stratejisi, siber düşmanlara karşı daha güçlü bir caydırıcılık sağlanmasını, federal ağların modernizasyonunu ve kritik altyapının korunmasını öngörüyor. Ayrıca, yapay zeka ve kuantum sonrası kriptografi gibi teknolojilere yatırım yapılması gerektiği belirtiliyor.

07.03.2026 18:57 SecurityWeek -
siber güvenlik kritik altyapı yeni teknolojiler
malware 85

100'den Fazla GitHub Reposu BoryptGrab Stealer Dağıtıyor

BoryptGrab Stealer adlı zararlı yazılım, 100'den fazla GitHub reposu aracılığıyla dağıtılmaktadır. Bu yazılım, kullanıcıların tarayıcı ve kripto para cüzdanı verilerini çalmayı amaçlamaktadır.

07.03.2026 15:40 SecurityWeek -
malware GitHub BoryptGrab
other 75

Pentagon'un Baş Teknoloji Sorumlusu, Otonom Savaş Üzerine AI Şirketi Anthropic ile Çatıştı

Pentagon'un baş teknoloji sorumlusunun, otonom savaş sistemleri konusunda AI şirketi Anthropic ile görüş ayrılığı yaşadığı bildirildi. Askeri stratejilerde otonomi seviyelerinin belirlenmesi üzerine çalışmalar sürüyor.

07.03.2026 14:51 SecurityWeek -
otonom savaş AI Pentagon
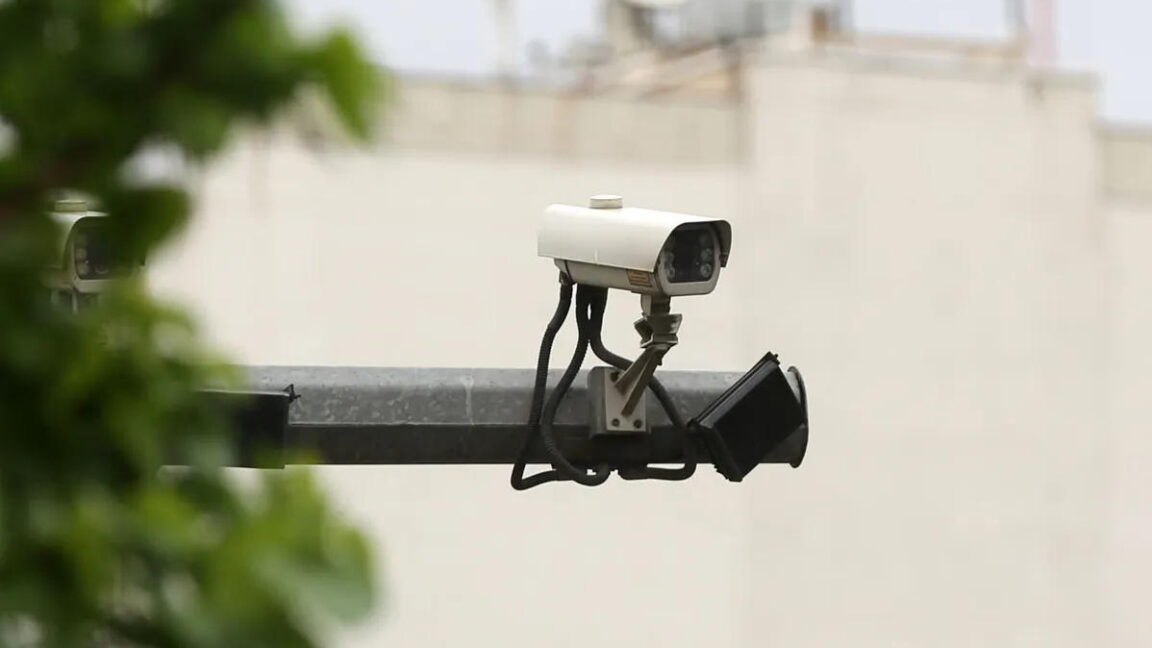
İran'dan Ukrayna'ya, herkes güvenlik kameralarını hacklemeye çalışıyor

İran'dan Ukrayna'ya, herkes güvenlik kameralarını hacklemeye çalışıyor

07.03.2026 14:30 85
Anthropic, Claude Opus 4.6 AI Modeli Kullanarak 22 Firefox Güvenlik Açığı Buldu

Anthropic, Claude Opus 4.6 AI Modeli Kullanarak 22 Firefox Güvenlik Açığı Buldu

07.03.2026 14:21 85
cyberwar 85

İran bağlantılı hackerlar, İsrail ve Körfez ülkelerindeki IP kameralarını askeri istihbarat için hedef alıyor

İran'a bağlı aktörlerin, İsrail ve Körfez ülkelerindeki IP kameralarını hedef alarak askeri istihbarat topladığı gözlemlendi. Check Point Siber Güvenlik Raporu'na göre, siber operasyonlar askeri faaliyetleri desteklemek için giderek daha fazla kullanılmakta.

07.03.2026 13:20 Security Affairs -
siber güvenlik askeri istihbarat IP kameralar
malware 85

Wikipedia, sayfaları tahrip eden kendini yayabilen JavaScript solucanı tarafından saldırıya uğradı

Wikimedia Vakfı, kendini yayabilen bir JavaScript solucanı nedeniyle güvenlik ihlali yaşadı. Olay, kullanıcıların otomatik düzenlemelerle gizli scriptler eklediğini ve rastgele sayfalara vandalizm yaptığını bildirmesiyle ortaya çıktı.

07.03.2026 06:00 NCSC-FI News -
siber güvenlik JavaScript vandalizm
vulnerability 85

Yaman, takip et, tekrar et: 2025 CVE retrospektifi

2025 yılında 48,196 CVE kaydedildi ve bu, günlük ortalama 132 güvenlik açığına denk geliyor. XSS ve SQL enjeksiyonu gibi temel güvenlik açıkları, yazılım güvenliğinde hala önemli bir sorun teşkil ediyor.

07.03.2026 06:00 NCSC-FI News -
CVE güvenlik açığı yazılım güvenliği
cyberwar 85

FBI, Hassas Gözetim Bilgilerini Barındıran Sistem Üzerindeki 'Şüpheli' Siber Faaliyetleri Araştırıyor

FBI, iç sistemlerinde hassas gözetim bilgilerini barındıran bir sistemdeki şüpheli faaliyetleri araştırıyor. Olayın kapsamı ve etkisi belirlenmeye çalışılıyor.

07.03.2026 04:01 SecurityWeek -
siber güvenlik FBI gözetim
1 ... 467 468 469 470 471 ... 555
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali